Neusprech
Herzlichen Glückwunsch an neusprech.org – das Blog hat verdient den Grimme-Preis erhalten. Der Glückwunsch geht auch and Udo Vetter und sein lawblog.
Mao hat dich eingeladen, sein Freund zu sein
„Mao hat dich eingeladen, sein Freund zu sein“ – ein Artikel von mir im neuen Medienmagazin Nitro über das chinesische Netzwerk Renren.
Chinesen greifen das Pentagon an, revisited
Diesen Artikel schrieb ich hier am 04.09.2007. Untertitel: „Offenbarung statt Recherche.“ Das Niveau der Berichterstattung hat sich nicht geändert: Einer schreibt vom Anderen ab, ohne die Fakten zu überprüfen. Irgendwann ist die Zahnpasta aus der Tube und keiner will es gewesen sein. Die pöhsen Chinesen waren es so lange nicht, bis mir jemand Beweise zeigt, die nicht von Geheimdiensten oder anderen Pressure Groups mit einschlägigen Motiven stammen.
 Die Financial Times hat es behauptet und alle plappern es natürlich nach: „Chinese military hacked into Pentagon“. Jetzt stelle mer uns ganz dumm. Ist das wahr? Gibt es Beweise? Ist das möglich? Kann man das überprüfen?
Die Zeit ersetzt die Recherche durch Offenbarung: „Hacker des chinesischen Militärs sind offenbar ins EDV-Netzwerk des Pentagon vorgedrungen.“ Anschließend beruft man sich auf die FTD. „Wie die britische Zeitung am Dienstag unter Berufung auf amerikanische Regierungsstellen berichtete, wurden bei dem Hacker-Angriff auch Teile des EDV-Systems im Büro von US-Verteidigungsminister Robert Gates zum Absturz gebracht. Falls das so stimmt, bedeutet es, dass die Computerexperten Chinas inzwischen in der Lage sind, zentrale Systeme andere Länder stillzulegen.“
„Falls das so stimmt“ – ein journalistisches Armutszeugnis. Wenn man etwas nicht weiß, muss man es eben nachprüfen und nicht irgendwelche Gerüchte in die Welt hinausposaunen, nur weil es andere auch tun. Und was ist, wenn es nicht stimmt? Nimmt die Zeit dann alles zurück und behauptet, es sei in Wahrheit Osama bin Laden gewesen? Und der Heise-Newsticker? „Chinesische Angreifer stecken offenbar hinter Cyber-Attacke auf das Pentagon“ Offenbar. Oder auch nicht.
Nach der Attacke Mitte Juni hatte das Pentagon 1500 Rechner für mehr als eine Woche offline genommen. Nun heißt es, auf dem erfolgreich angegriffenen Mail-Server hätten „größtenteils“ keine vertraulichen Daten gelegen. Momentan laufen noch Untersuchungen darüber, wie viele Daten entwendet wurden. Vor Kurzem gab es auch Berichte…“ Es gab Berichte.  Und was sagt uns das jetzt? Es gab auch Berichte, dass Hänsel und Gretel in den Wald gegangen seien. Man muss zugunsten des Heise-Newtickers anmerken, dass der nicht vorgaukelt, eigene Quellen zu besitzen oder selbst recherchiert zu haben. Nein, alles ist abgeschrieben. Was sagt also das Original?
„The Chinese military hacked into a Pentagon computer network in June in the most successful cyber attack on the US defence department, say American officials.
The Pentagon acknowledged shutting down part of a computer system serving the office of Robert Gates, defence secretary, but declined to say who it believed was behind the attack.
Current and former officials have told the Financial Times an internal investigation has revealed that the incursion came from the People’s Liberation Army.
One senior US official said the Pentagon had pinpointed the exact origins of the attack. Another person familiar with the event said there was a ‚very high level of confidence…trending towards total certainty‘ that the PLA was responsible.“
Es ist also alles supergeheim, so supergeheim, dass eine Person, die mit dem Ereignis vertraut ist, es gleich ausplaudert. Der Rest nicht nur diesen Artikels, sondern auch aller, die von ihm abschreiben, ist gefüllt mit Textbausteinen über Merkels Besuch in China undsofort. hat also nichts damit zu tun. Der Kern ist ein Gerücht aus „gewöhnlich gut unterrichteten Kreisen.“ Um die Pointe gleich vorwegzunehmen: Die China-Hacker kommen nicht. Vielleicht bin ich ein notorischer Zweifler, Nörgler, Querulant, Besserwisser – aber ich glaube kein Wort. Das klingt so nach der Sprechblase: „Verfassungsschutz: Immer mehr Nazis nutzen das Internet.“
Ganz einfach. Oder offenbar auch nicht: Wer einen Server angreift, sollte und könnte vielleicht vorher auf die Idee kommen, seine Spuren zu verbergen – etwa mit schlichten Mitteln wie mit einem Tor-Server. Sollte die Volksbefreiungsarmee Rechner des Pentagon angreifen, ohne dafür zu sorgen,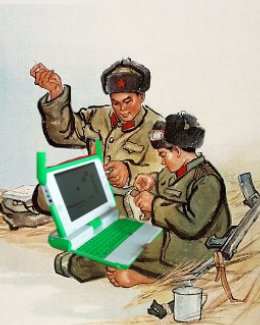 dass ihre IP-Adressen vorher geschreddert werden? Wikipedia wäre nicht auf dem neuesten Stand, dort ist von „veralteter Kommunikationstechnik“ in Chinas Streitkräften die Rede. Aber: „Allerdings wurden in der Miliz Einheiten geschaffen, die sich auf moderne Kommunikationstechnik spezialisieren und aus Bewohnern der urbanen Zentren des Landes rekrutieren. Diese Fachleute sollen ihr zivil erworbenes Wissen um die Computertechnik in die VBA einbringen.“ Da haben wir’s: Die Miliz war es. Und die hat „zehn Millionen Angehörige“. Dann kann Schäuble bald damit rechnen, selbst ständig online durchsucht zu werden.
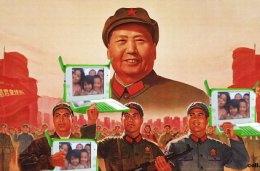
Bilder: Hacker der Zhōnggúo Rénmín Jiěfàng Jūn bei einer Parade (oben). Der chinesische Hacker-Minister 中国人民解放军/中國人民解放軍 (Mitte). Hacker der Volksbefreiungsarmee bereiten sich auf der Online-Durchsuchung von Second Life vor.
Nicht ich bin’s gewesen, die Hacker sind es gewesen
Spiegel online im Interview mit Kasperksy („ein russisches Softwareunternehmen (…) hat sich auf die Entwicklung von Sicherheitssoftware spezialisiert“):
„So hält auch der Russe es für die wahrscheinlichste Erklärung, dass der Computerwurm Stuxnet, der im vergangenen Jahr viel Aufmerksamkeit auf sich zog, eine amerikanisch-israelische Erfindung sein könnte“. Könnte? Hätte? Würde? Fakten? Fehlanzeige.
„Mutmaßlich über verseuchte USB-Sticks gelangte er in iranische Atomanlagen.“ Mutmaßlich? Seit wann verbeiten Journalisten Mutmaßungen und verschweigen sogar die Quelle der Gerüchte? Stand es in der Bild-Zeitung?
„Aber selbst für den großen Stromausfall, der Teile Nordamerikas im August 2003 lahmlegte, macht Kasperski mittlerweile PC-Schädlinge verantwortlich“. Wer hätte das gedacht. Die Firma verkauft Software gegen „PC-Schädlinge“.
„Ich bin mir heute ziemlich sicher, dass diese Katastrophe von einem Virus ausgelöst wurde.“ Ich bin mir ziemlich sicher, dass Kaspersky das Interview benutzen will, um seine eigenen Produkte loszuwerden. Und ich bin mir ziemlich sicher, dass Kasperky wusste, dass deutsche Journalisten keinen kritischen Fragen stellen, wenn es um Computer und Internet geht, und auch an Fakten nicht besonders interessiert sind, nur an vagen Bedrohungsszenarien.
„Er will überdies nicht ausschließen, dass hinter vielen der aktuellen Hackerattacken heute Regierungen stecken.“ Ich will nicht ausschließen, dass ich mich bewerbe, Vorsitzender der Piratenpartei zu werden. Ich will auch nicht ausschließen, dass der Kaiser nackt ist und er gar keine neuen Kleider trägt.
„In Zukunft allerdings müssen wir mit Cyber-Attacken auf Fabriken, Flugzeuge und Kraftwerke rechnen.“ Nicht nur das: Auch mit Attacken auf harmlose kleine Privatrechner, die mit gaaaaanz vielen „Bundestrojanern“ nur so gespickt werden. Wie die Kollegin Annette Ramelsberger schon vor vielen Jahren schrieb: „Den meisten Computernutzern ist es nicht klar: Aber wenn sie im Internet surfen, können Verfassungsschützer oder Polizei online bei ihnen zu Hause auf die Festplatte zugreifen und nachschauen, ob sie strafbare Inhalte dort lagern – zum Beispiel Kinderpornographie oder auch Anleitungen zum Bombenbau.“
„Kasperski zum SPIEGEL: ‚Alles, was wir erreichen können ist, zu verhindern, dass da draußen alles außer Kontrolle gerät.'“ Ja, genau! Kauft mehr „Anti-Viren-Programme“ von Kapersky! Das Ende ist nahe!
Richtig und falsch reinhacken
Richtig bei Heise Security: „Bei dem Diebstahl von rund 200.000 Kundendaten der Citibank mussten die Kriminellen nicht tief in die Trickkiste greifen, wie ein Sicherheitsexperte gegenüber der New York Times bekannt gegeben hat. Demnach gelang der unberechtigte Zugriff, den die US-Bank bei einer Routinekontrolle Anfang März entdeckt hat, durch das simple Manipulieren eines URL-Parameters.“
The method is seemingly simple, but the fact that the thieves knew to focus on this particular vulnerability marks the Citigroup attack as especially ingenious, security experts said.
Falsch bei Spiegel online: „Den beiden Angeklagten wird vorgeworfen, zwischen März 2009 und März 2011 Computer von Musikfirmen manipuliert zu haben. Mit Spionageprogrammen, sogenannten Trojanern, stahlen sie laut Anklage bis dahin unbekannte Songs…“
Wer schützt unsere Kinder eigentlich vor den Verschwörungstheorien der Holzmedien, zu denen auch gedrucktes linkfreies Papier à la Spiegel online gehört? Lugt da wieder die real gar nicht existierende „Online-Durchsuchung“ hervor? Guckst du hier:
Spiegel Online (ein Link zur Quelle, o Wunder!) fantasiert wieder wahllos herum: „Denn Bronk hackte sich in deren E-Mail-Konten…“ Das hätte die Taz auch nicht schlechter formulieren können. Wie zum Teufel, „hackt“ man sich in E-Mail-Konten? Etwa mit einer real gar nicht existierenden „Online-Durchsuchung“?
Nein, der Kerl war kein echter „Hacker“, sonder jemand, der sich des guten alten Social Engineering bediente: „Ausgestattet mit dem derart zusammengetragenen Hintergrundwissen ging er daran, die E-Mail-Passwörter seiner Opfer zu ändern. Dazu machte er sich nicht etwa die Mühe, zuerst deren Passwort herauszufinden. Stattdessen gab er sich deren E-Mail-Providern gegenüber als Inhaber des jeweiligen Accounts aus und beantragte, mit der Begründung, er habe sein Passwort vergessen, online ein neues. Weil viele Provider immer noch Standardabfragen, beispielsweise nach dem Mädchennamen der Mutter, verwenden, um in solchen Fällen die Identität des Antragstellers zu überprüfen, fiel es Bronk nicht schwer, die E-Mail-Konten zu übernehmen.“
„Social Engineering nennt man zwischenmenschliche Beeinflussungen mit dem Ziel, unberechtigt an Daten oder Dinge zu gelangen. Social Engineers spionieren das persönliche Umfeld ihres Opfers aus, täuschen falsche Identitäten vor oder nutzen Verhaltensweisen wie Autoritätshörigkeit aus, um Dinge wie geheime Informationen oder unbezahlte Dienstleistungen zu erlangen. Meist dient Social Engineering dem Eindringen in ein fremdes Computersystem, um vertrauliche Daten einzusehen; man spricht dann auch von Social Hacking.“
Also bitte keine Computermythologie, Technik-Schamanismus oder anderen Regenzauber: Man kann sich nicht einfach so irgendwo „reinhacken“.
Gepriesen sei
„Wer sich bei dieser Jury noch einmal bewirbt, macht sich lächerlich. Der einzig positive Effekt ist, dass der Preis irrelevant wird. Journalisten vergeben Preise an Journalisten. Wie blöd ist das denn?“ (Claudius Seidel in Journalist, Juni 2011)
Ich musste bei der Lektüre über den nestbeschmutzenden Zynismus Seidls sehr schmunzeln. Er hat natürlich recht.
Frauenführerin
Aus der aktuellen Konkret:
„1980 war Günter Amendt der erste Mann, der in der Zeitschrift ‚emma‘ auftreten durfte, als Sexualwissenschaftler im Gespräch mit Alice Schwarzer zum Thema Pädophilie. Als Amendt acht Jahre später sich Schwarzers Kampagne gegen Pornographie nicht anschließen wollte und sie in einem Streit im Fernsehen schlecht aussehen ließ, schlug die Frauenführerin zurück. Zitat:
Nun muß man wissen, daß die Begriffe ‚Therapeut‘ und ‚Sexualforscher‘ nicht geschützt sind. Der Journalist und Soziologe Günter Amendt zum Beispiel präsentiert sich, nur weil er vor Jahren zwei Bücher über Jugendsex veröffentlicht hat, im Fernsehen auch gern als ‚Sexualwissenschaftler‘.
So macht man sich beliebt im Land.“
Tja, konkret, mit Links zu den Quellen wird das gleich viel besser, gelle?
Burks warnt: V-Männer bald gewalttätiger
Neue Agitprop-Nachricht der Dauerskandalbehörde Verfassungschutz, die von den Medien kritiklos wiedergekäut (es gibt noch nicht einmal eine unabhängige Quelle für die Behauptungen der Schlapphüte) und als Journalismus getarnt wird: „Die Verfassungsschutzbehörden haben die Überwachung der Szene, etwa durch V-Leute, in den vergangenen Monaten erheblich ausgeweitet“.
Dann werden wir wohl bald ein paar Brandanschläge mehr haben; die vom Staat bezahlten Spitzel müssen ja etwas tun für ihr Geld.
By the way: Spiegel online entblödet sich nicht, sogar die Sprechregelung der Totalitarismus-Theoretiker zu übernehmen: „Geheimbericht zu Extremismus„. Deppen.
Klimakiller Internet revisited

German Internet AngstTM reloaded: Das Internet ist nicht nur pöhse und voller PrOn Pornografie, sondern verbraucht auch noch viel zu viel Energie!
Die Berliner Mottenpost Morgenpost schreibt: „Auch der Stromverbrauch eines Second-Life-Avatars ist nicht zu unterschätzen. Wenn man den Verbrauch der Spielecomputer sowie der 4000 Second-Life-Server berücksichtigt, ergibt dies einen Jahresverbrauch von 1752 Kilowattstunden.“
Zu dumm, dass es man jetzt im Internet auch noch nachschauen kann, wo ihr das abgeschrieben habt. Zum Beispiel steht das auch hier (24.09.2007) oder bei Welt Online (25. Mai 2011): „Demnach soll das Web um 2030 bereits so viel Strom verbrauchen, wie heute die gesamte Weltbevölkerung.“ Das Web? Wisst ihr überhaupt, was das „Web“ ist? Zumindest ist es kein Synonym für „Internet“, ihr Holzmedien-Dödel. Mit dem Strom, den das Usenet verbraucht, könnte man vermutlich eure Offliner-Birnen erleuchten.
„Allein das Internet verursacht durch seinen Stromverbrauch weltweit inzwischen ebenso viel CO2-Ausstoß wie der Flugverkehr, errechnete das Freiburger Öko-Institut. (…) Wenn man den Verbrauch der Spielecomputer sowie der 4000 Second-Life-Server berücksichtigt, ergibt dies einen Jahresverbrauch von 1752 Kilowattstunden (hatte ich das nicht schon irgendwo gelesen? War das nicht die Doktorarbeit von Guttenberg?) für jede der virtuellen Gestalten in dieser virtuellen Welt. Umgerechnet bedeutet dies einen CO2-Ausstoß von 1,17 Tonnen pro Jahr, wie der US-Autor Nicholas Carr berechnet hat. Wie das weitergeht, hat Greenpeace mit einer international angelegten Studie untersucht. ‚Wie schmutzig sind Deine Daten‘ ist der Titel einer Untersuchung…“ (O Wunder! Der Link kam von der taz!)
Ich vermute zugunsten der Mottenpost Morgenpost, dass denen nur der Artikel aus dem Jahr 2007 (der auf einem Blog-Posting aus dem Jahr 2006 fußt) versehentlich auf den Boden des Archivs gefallen ist, jemand den aufgehoben und entsetzt aufgeschrien hat: „Second Life? Kinderpornografie!„, und dabei ist der Artikel dann falsch in „Aktuelles“ eingeordnet und heute noch mal publiziert worden.
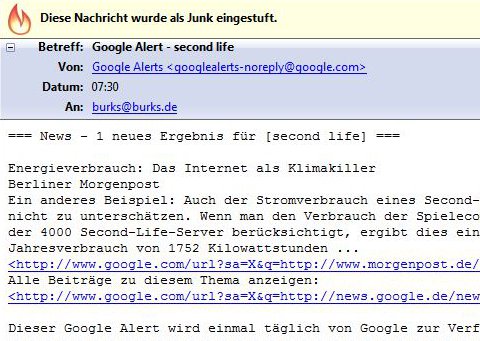
Stimmt nicht? Mein E-Mail-Programm von heute kann nicht irren! „Diese Nachricht wurde als Junk eingestuft.“ Sag ich doch. Qoud erat demonstrandum.
Offliner über den Tornado in Joplin
Spiegel offline: „Nach einem Online-Bericht der örtlichen Zeitung ‚News Leader‘ kamen in Joplin 24 Einwohner ums Leben. Die Nachrichtenagentur Reuters berichtet von 30 Toten. Laut der Zeitung „Kansas City Star“ ist ein sieben Stockwerke hohes Krankenhaus von dem Tornado schwer getroffen worden“.
Burks.de: „Nach einem Online-Bericht der örtlichen Zeitung ‚News Leader‚ kamen in Joplin 24 Einwohner ums Leben. Die Nachrichtenagentur Reuters berichtet von 30 Toten. [Nein, von 31, ihr Pappnasen – noch nicht einmal abschreiben könnt ihr?] Laut der Zeitung ‚Kansas City Star‚ ist ein sieben Stockwerke hohes Krankenhaus von dem Tornado schwer getroffen worden“.
Unterschichtenfernsehen für alle
CDU NRW: „Die medienpolitische Sprecherin der CDU-Landtagsfraktion, Andrea Verpoorten, hat den WDR aufgefordert klarzustellen, dass es insbesondere auf seiner Jugend-Hörfunkwelle ‚Einslive‚ keinen Boykott von Sieger-Titeln aus der RTL-Serie ‚Deutschland sucht den Superstar‘ (DSDS) gebe. (…) Mit dem Programm- und Informationsauftrag eines öffentlich-rechtlichen Senders sei ein ‚Boykott‘ bestimmter Musikformen jedenfalls nicht vereinbar, betonte die Kölner Abgeordnete Andrea Verpoorten“.
Ei ei ei, Verporten, es ist nicht Aufgabe der durch Steuergelder finanzierten Medien, jeden Scheiss zu senden. Dafür gibt es Privatfernsehen. Aber wir haben verstanden: Geistig Minderbemittelte wählen CDU. Für die muss man Lobbyarbeit machen.
Intellektuell anspruchsvolles Rotlichtmilieu
 Tagesspiegel: „Tatsächlich aktiv im Rotlichtmilieu ist in Berlin jeder 27. Studierende (3,7 Prozent). (…)
Charakterlich scheinen sich die Sexarbeiter kaum von ihren anderen Kommilitonen zu unterscheiden. Ein Persönlichkeitstest ergab bei Eigenschaften wie Offenheit, Verträglichkeit oder Gewissenhaftigkeit nur graduelle Unterschiede. Die Gründe für die Sexarbeit sind vielfältig. Die betroffenen Studenten sind zu mehr als 30 Prozent verschuldet. In einer nicht in der Prostitution engagierten Vergleichsgruppe ist der Anteil der verschuldeten Studenten mit rund 18 Prozent deutlich geringer. Gleichzeitig erhalten nur etwa 50 Prozent der nebenberuflichen Sexarbeiter finanzielle Unterstützung aus ihrer Familie (Vergleichsgruppe: rund 65 Prozent).“
Natürlich haben alle deutschen Medien den Rechtschreibfehler der Originalmeldung übernommen (man hätte ja recherchieren müssen, um den festzustellen). Es heisst nicht „Das geht aus einer Studie des Studienkolleggs zu Berlin mit dem Titel: ‚Nebenjob: Prostitution‘ hervor“, sondern: Studienkolleg zu Berlin. (Man kann eine Website auch verlinken, ihr Offline-Dödel, dann wäre es euch aufgefallen.)
Wie kann man das Thema jetzt angemessen bebildern? SCNR
Die Software lädt sich beim Surfen automatisch herunter
Eine Falschmeldung bei Focus Online: „Die Software lädt sich beim Surfen automatisch herunter und installiert sich selbstständig auf dem infizierten Computer.“
Das ist mitnichten so. Nichts passiert „automatisch“, nur wenn sich ein Internet-Nutzer absolut bescheuert verhält – offenbar wie ein Focus-Redakteur, der, wie hier, keine Ahnung hat, wovon er redet. Schon mal etwas von Noscript gehört oder vom Browsercheck? Oder von Betriebssystem Linux? Nein? Quod erat demonstrandum.
Kein Wunder, dass Focus Online das Märchen, der BND vollzöge „Online-Durchsuchungen“, mit großer Penetranz wiederholt.
Das Landgericht Hamburg hat entschieden
Neue Rheinische Zeitung: „Die Älteren unter uns erinnern sich an eine Zeit, in der es hierzulande so etwas wie Meinungsäußerungsfreiheit gab. Diese Zeiten sind seit dem 25.10.2005 vorbei. An diesem Tag nämlich urteilte das Bundesverfassungsgericht, dass eine Äußerung, die mehrdeutig ausgelegt werden könne, bei einer denkbaren Verletzung des allgemeinen Persönlichkeitsrechts verboten werden kann. (…) Konnte man früher nur für das belangt werden, was man tatsächlich gesagt hatte und musste sich nicht darum scheren, dass die Zuhörer oder Leser weiterdenken, so kann heute bereits eine Assoziation des Richters ausreichen, um ein Verbot einer unklaren Äußerung durchzusetzen.“
Udo Vetter („Sie sind Scheiße”): „Einer der unbequemsten Gerichtsreporter Deutschlands, Rolf Schälike, war im Knast. Fünf Tage saß er ‚freiwillig‘ im Hamburger Gefängnis, weil er sich weigerte, ein Ordnungsgeld in einem seiner vielen Prozesse zu bezahlen. Ich habe Rolf Schälike um einen Erfahrungsbericht gebeten.“
Echtzeit
„Uniformes Gossen-TV-Nacherzählen ist das, was Medien unter Echtzeit verstehen.“ (Don Alphonso)
Atomkraft und die Logik des Kapitals
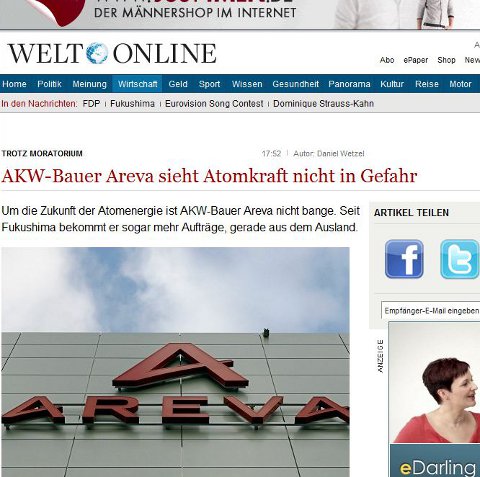
„Nach Fukushima sehen wir zum Beispiel erstmals die Möglichkeit in Japan, das ja weiterhin zu den größten Nuklear-Standorten der Welt gehört, stärker aktiv zu werden. Der japanische Markt war bislang zugunsten der heimischen Anbieter weitgehend abgeschottet.“
Ein wunderbarer Satz, ausgesprochen von einer der Charaktermasken des Kapitals. Ulrich Gräber heisst der und ist (Laut)Sprecher der Geschäftsführung und Technischer Geschäftsführer der Areva NP GmbH, also einer Firma, die ohnehin sofort enteignet gehört.
Lesen wir, was die regimetreue Welt online kommentiert: „Die Areva NP GmbH ist das Kompetenzzentrum der deutschen Kerntechnik.“ Das, ihr Pappnasen von Welt Online, ist Agitatation und Propaganda („Agitprop“) und mitnichten eine Tatsachenbehauptung, für die ein ernst zu nehmender Journalist mindestens zwei unabhängige Quellen brauchte. Ihr macht euch zum Büttel eines Unternehmens, und vermutlich merkt ist es noch nicht einmal. „Anzeige“ müsste über diesem Artikel stehen. Der Autor Daniel Wetzel nennt sich „Wirtschaftsjournalist“. So sieht das auch aus.
Heise Online ist das Kontrastprogramm. „Die Brennstäbe in Reaktor 1 der Atomruine in Fukushima sind offenbar schon 16 Stunden nach dem starken Erdbeben im März zum größten Teil geschmolzen“. Die Betreiber von Atomkraftwerken lügen und betrügen offenbar, dass sich die Balken biegen. „Der Betreiber will die Lage in der Atomanlage in sechs bis neun Monaten unter Kontrolle bringen.“ Will? Es ist nicht die Aufgabe von Journalisten, unkritisch Ammenmärchen zu verbreiten.
Ich will in spätestens fünf Jahren reich sein. Und? Glaubt ihr das? Natürlich. Ich will es eben. Und dann wird es auch eintreffen.
Burks hakte nach

Tut mir leid, ich verstehe nicht, was ihr mir damit sagen wollt…
Falsch, aber exklusiv
Michalis Pantelouris auf Print Würgt über: „Am Freitag nachmittag veröffentlichte Spiegel-Online die Nachricht, dass die griechische Regierung erwäge, aus dem Euro auszutreten. (…) Also machte man aus der Geschichte einen Aufmacher, der weltweit zitiert wurde und, auch nach eigener Einschätzung von Spiegel-Online, zu Kursverlusten des Euro führte. Das Problem: Bis heute ist Spiegel-Online das einzige Medium, das diese Information verbreitet. Ohne Angabe einer Quelle. (…) Laut Nachfrage der SZ hatte die SpOn-Redaktion offenbar in Athen nachgefragt, aber das Dementi dann einfach nicht im Text erwähnt“.
Da bekommt der Satz „lügt wie gedruckt“ gleich eine ganz spezielle Bedeutung.
Südosteuropäische Herkunft
NDR: „Bei einer Massenschlägerei zwischen Mitgliedern des rechten Spektrums und Südeuropäern sind in der Nacht zum Sonntag in Lübeck fünf Personen zum Teil schwer verletzt worden. (…) Offenbar hatte eine Gruppe von Rechtsradikalen in einer Gaststätte gefeiert und dabei auch rechtsradikale Lieder gesungen. Das hatte einige Männer südosteuropäischer Herkunft auf den Plan gerufen“.
Lübecker Nachrichten: „Mehrere Südosteuropäer waren in eine Kneipe gestürmt, in der eine Gruppe von Neo-Nazis gefeiert hatte. Die Polizei musste mit zehn Streifenwagen anrücken. Fünf Personen wurden teils schwer verletzt und mussten ins Krankenhaus eingeliefert werden. ‚Die Hintergründe der Auseinandersetzung sind noch völlig unklar‘, sagt Frank Doblinski von der Polizeidirektion Lübeck.“
„‚Es ist alarmierend, dass so etwas im Jahr 2011 noch passieren kann‘, sagt der innenpolitische Sprecher der CDU-Bürgerschaftsfraktion, Rüdiger Hinrichs.“ Innenpolitischer Sprecher der CDU – da schlägt mein Pappnasen-Indikator stark an. Was kann nicht passieren? Dass Männer „südosteuropäischer“ Herkunft Neonazis nordwestdeutscher Herkunft verhauen? Oder umgekehrt?
Und was zum Teufel ist eine „südosteuropäische Herkunft“? Serben? Albaner? Rumänen? Vermutlich verhunzen die politisch korrekten Lichterkettenträger in deutschen Redaktionen den Sachverhalt, weil sie befürchten, dass die Realität den Leser beunruhigen könnte. Rumänische Zigeuner verprügeln einheimische Neonazis! Serben machen einen Hufeisenplan und schlagen deutsche Neonazis zusammen! Die albanische Mafia hilft den Deutschen beim Kampf gegen Rechts!
Bei burks.de (wolhyniendeutsche-westpreußische Herkunft) würde „Einwanderer vom Balkan“ zu lesen sein. Aber warum ist das in diesem Zusammenhang überhaupt erwähnenswert, liebe Journaillle?
أسامة بن لادن و تروكربت

Wenn es um die Themen Computer und Internet geht, sind deutsche Medien immer für Verschwörungstheorien („Online-Durchsuchung“), geheimnisvolles, aber ahnungsloses Geraune oder Dummschwätzerei gut.
„Nach ihrer Erstürmung des Verstecks haben die US-Navy-Seals große Mengen Daten und Dokumente in Bin Ladens Haus sichergestellt. In amerikanischen Medien ist von fünf Computern die Rede, darüber hinaus von zehn Festplatten und rund hundert Datenträgern, also vermutlich CDs oder Memory Sticks“, heisst es bei Spiegel offline.
Man muss jetzt unbedingt einen gar nicht so langen Artikel in elf (!) Teile zerhacken, ohne dass erkennbar wäre, warum der Leser nicht einfach scrollen könnte. aber es geht ja nicht um Information und Aufklärung, sondern um Klickarten! „So fühlt man Absicht, und man ist verstimmt.“, kommentierte schon Torquato Tasso diese dummdreiste Attitude.
Deutsche Journalisten gehen immer irrig davon aus, dass es auf den Rechnern andere Leute genau so chaotisch aussieht wie auf ihren eigenen und dass Ausländer genau so wenig Ahnung haben wie sie. Warum sollte man auf den Computeren eines Terroristen, von dem man noch nicht einmal weiß, ob es in den letzten zwei Jahren einen Internet-Anschluss hatte, irgendetwas finden? Osama bi Laden wäre doch mit dem Klammerbeutel gepudert gewesen, hätte er Festplatten und USB-Sticks nicht mit Truecrypt verschlüsselt oder hätte er – wie Spiegel-offline-Redakteure -, nur elektronische Postkarten geschrieben. By the way: man kann E-Mails so verschlüsseln, dass kein Geheimdienst dieser Welt sie lesen kann. (Wer etwas anderes behauptet, hat im Mathematik-Unterricht beim Thema Algorithmen nicht aufgepasst oder ist ein Verschwörungstheoretiker und ein Dummkopf.)
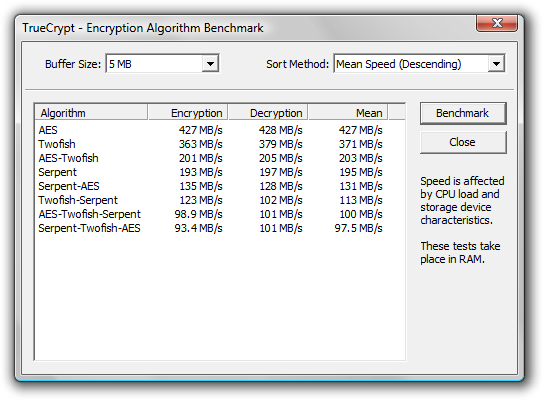
„Truecrypt“ heisst تروكربت auf Arabisch. Falls ihr da etwas findet auf Osama bin Ladens Rechner, liebe Geheimdienstler, was so aussieht (vgl. Screenshot des Desktops bin Ladens oben, der burks.de exklusiv zugespielt wurde), dann vergesst den Rest einfach. Dumm gelaufen. Keine Chance wegen Kryptografie und so:
„Die Sicherheit der faktorisierungsbasierten Public-Key-Kryptographie liegt in der Verwendung eines Produkts aus großen Primzahlen, welches als öffentlicher Schlüssel dient. Der private Schlüssel besteht aus den dazugehörenden Primfaktoren bzw. davon abgeleiteten Werten. Die Zerlegung eines hinreichend großen öffentlichen Schlüssels gilt aufgrund der mathematisch sehr aufwendigen Faktorisierung als nicht praktikabel.“
Das kann doch einen deutschen Journalisten nicht erschüttern. Fakten? Interessiert uns nicht. „An einem geheimen Ort, heißt es aus Washington, scannen Analysten der CIA und anderer Behörden bereits Material, um möglichst rasch einen Überblick zu erlangen.“ Heisst es aus Washington aus mindestens 25 unabhängigen Quellen…. Dann muss man es ja glauben und bei Spiegel offline und auch anderswo als „Tatsache“ abdrucken.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Discord/Midjourney Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)