Fefe_Blog_interim
Fab Industries aka Fabian A. Scherschel: „Fefes fehlende Blog-Einträge haben offensichtlich so ein so großes Loch in die deutsche Blogger-Szene gerissen, dass sich auf Reddit nun in seiner Abwesenheit eine Community von Leuten zusammengefunden hat, die den Stil seines Blogs tagesaktuell imitieren.“ [Man muss sich per Google oder Reddit einloggen, um alles lesen zu können. Ab sofort auch hier in der Blogroll.]
We are fucking fucked
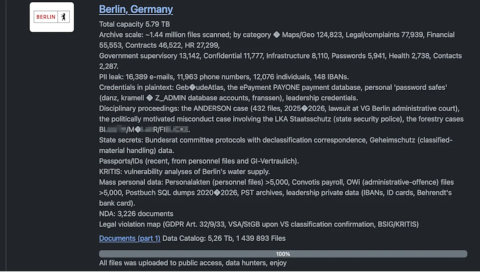
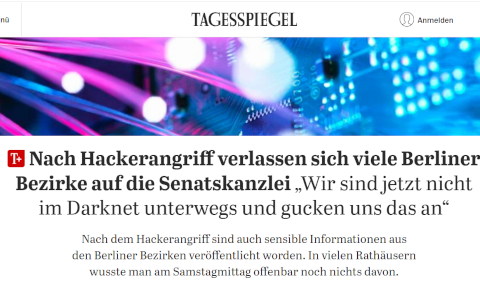
Der Screenshot zeigt einen BILD-Artikel über den mutmaßlichen Datendiebstahl beim Berliner Senat. Eingebettet ist offenbar ein Screenshot einer Veröffentlichung der Angreifer, in der sie den Umfang und die Art der angeblich erbeuteten Daten beschreiben.
Ich mache es mir heute einfach und lasse die künstliche Intelligenz den Screenshot interpretieren, in dem es um den Angriff der Gruppe Rhysida auf Daten der Berliner Verwaltung geht.
Besonders auffällig ist, dass es nach dieser Darstellung nicht nur um gewöhnliche Verwaltungsdaten geht. Die Angreifer behaupten unter anderem:
► 5,79 TB, etwa 1,44 Millionen Dateien.
► Große Dokumentgruppen: 124.823 Karten/Geodaten, 77.939 Rechts-/Beschwerdedokumente, 55.553 Finanzunterlagen, 46.522 Verträge, 27.299 Personalunterlagen.
► Vertrauliches: 11.777 als „Confidential“ klassifizierte Dateien und 8.110 Infrastrukturdateien.
► Zugangsdaten: 5.941 Passwort-bezogene Datensätze; ausdrücklich behauptet werden auch Zugangsdaten im Klartext und Zugangsdaten von Führungskräften.
► Personenbezogene Daten: angeblich 16.389 E-Mail-Adressen, 11.963 Telefonnummern, Daten zu 12.076 Personen und 148 IBANs.
► Personalakten: mehr als 5.000; außerdem Gehaltsdaten, Ordnungswidrigkeitenakten, PST-Mailarchive und private Daten von Führungskräften.
► Behördeninterne sensible Vorgänge: Disziplinarverfahren und offenbar Material im Zusammenhang mit dem LKA Staatsschutz.
► Geheimschutz: Die Angreifer behaupten, Protokolle eines Bundesratsausschusses sowie Daten zur Behandlung von Verschlusssachen erbeutet zu haben.
► Ausweise/Pässe: aktuelle Ausweis- bzw. Passdaten aus Personalakten und als „GI-Vertraulich“ bezeichneten Beständen.
► KRITIS: besonders brisant ist die Behauptung vulnerability analyses of Berlin’s water supply, also Schwachstellenanalysen der Berliner Wasserversorgung.
► NDA: 3.226 Dokumente, die offenbar Geheimhaltungsvereinbarungen unterliegen.
Was daran besonders brisant ist: Falls die Angaben der Angreifer stimmen, wäre die entscheidende Dimension nicht die Datenmenge von 5,79 TB, sondern die Mischung verschiedener Datenbestände. Personalakten, Passdaten, IBANs und E-Mails sind ein Datenschutzproblem. Zugangsdaten ermöglichen möglicherweise weitere Angriffe. Schwachstellenanalysen der Wasserversorgung und Geheimschutzunterlagen wären dagegen ein Sicherheitsproblem für staatliche bzw. kritische Infrastruktur.
Auch die Kombination ist gefährlich: Aus Personalakten + Kontaktdaten + Organisationsinformationen + Zugangsdaten lassen sich beispielsweise sehr überzeugende gezielte Phishing- und Social-Engineering-Angriffe konstruieren.
Aber: Der Screenshot ist noch kein Beweis. Das ist der wichtigste Punkt bei der journalistischen Interpretation. Der Screenshot dokumentiert zunächst nur, was die mutmaßlichen Angreifer behaupten. Er beweist weder, dass sämtliche aufgelisteten Dateien tatsächlich existieren, noch dass ihre Kategorisierung korrekt ist.
Ransomware-/Erpressergruppen haben ein wirtschaftliches Interesse daran, den Wert ihrer Beute möglichst hoch erscheinen zu lassen. Daher sollte man journalistisch sauber formulieren: „Nach Angaben der Angreifer befinden sich unter den entwendeten Daten…“ und nicht: „Die Hacker haben Schwachstellenanalysen der Berliner Wasserversorgung gestohlen.“ Der zweite Satz wäre erst dann gerechtfertigt, wenn diese konkrete Behauptung unabhängig bestätigt wurde.
Interessant ist außerdem die ungewöhnlich detaillierte Inventarisierung: genaue Dateizahlen nach Kategorien, PII-Zahlen, einzelne Datenbanken, konkrete Verfahren und KRITIS-Unterlagen. Das sieht weniger wie eine bloße pauschale Behauptung „wir haben 5,79 TB“ aus, sondern wie das Ergebnis einer automatisierten oder manuellen Analyse des erbeuteten Datenbestands. Das erhöht die Plausibilität, ersetzt aber ebenfalls keinen Beweis.
Interpretation Zeile für Zeile. Einige Zeichen sind durch Darstellungs-/Encodingfehler beschädigt (�); außerdem sind in einer Zeile Namen absichtlich verpixelt. Ich ergänze dort nichts, was nicht lesbar ist.
1. „Berlin, Germany“
Übersetzung: Berlin, Deutschland.
Das ist offenbar die Bezeichnung des kompromittierten Opfers bzw. Datenbestands.
2. „Total capacity 5.79 TB“
Übersetzung: Gesamtumfang: 5,79 Terabyte.
Das wäre eine sehr große Datenmenge. Entscheidend ist aber nicht allein die Größe. 5,79 TB können beispielsweise durch große Anhänge, Datenbanken, PST-Mailarchive, Scans oder Geodaten entstehen.
3. „Archive scale: ~1.44 million files scanned; by category …“
Es folgen Kategorien:
Maps/Geo 124,823
Legal/complaints 77,939
Financial 55,553
Contracts 46,522
HR 27,299
Government supervisory 13,142
Confidential 11,777
Infrastructure 8,110
Passwords 5,941
Health 2,738
Contacts 2,287
Übersetzung:
| Kategorie | Dateien |
|---|---|
| Karten/Geodaten | 124.823 |
| Rechtsangelegenheiten/Beschwerden | 77.939 |
| Finanzen | 55.553 |
| Verträge | 46.522 |
| Personalwesen (HR) | 27.299 |
| staatliche/behördliche Aufsicht | 13.142 |
| vertraulich | 11.777 |
| Infrastruktur | 8.110 |
| Passwörter | 5.941 |
| Gesundheit | 2.738 |
| Kontakte | 2.287 |
Bedeutung: Das Wort „scanned“ ist interessant. Es deutet darauf hin, dass die Angreifer ihren Datenbestand möglicherweise mit Software analysiert und automatisch klassifiziert haben. Die Zahlen müssen also nicht bedeuten, dass ein Mensch 1,44 Millionen Dokumente geprüft hat.
„Passwords 5,941“ bedeutet außerdem nicht zwangsläufig 5.941 funktionierende Passwörter. Es könnten Dateien sein, in denen Passwortbegriffe, Zugangsdaten oder entsprechende Muster erkannt wurden.
4. „PII leak: 16,389 e-mails, 11,963 phone numbers, 12,076 individuals, 148 IBANs.“
Übersetzung:
Leak personenbezogener Daten: 16.389 E-Mail-Adressen, 11.963 Telefonnummern, 12.076 Personen, 148 IBANs.
PII = Personally Identifiable Information, also personenbezogene bzw. eine Person identifizierbare Informationen.
Das wäre datenschutzrechtlich erheblich. Die genannten Zahlen könnten wiederum Ergebnisse einer automatischen Erkennung sein – etwa reguläre Ausdrücke zur Erkennung von IBANs oder E-Mail-Adressen.
5. „Credentials in plaintext: …“
Lesbar ist ungefähr:
Credentials in plaintext: Geb�udeAtlas, the ePayment PAYONE payment database, personal ‚password safes‘ (danz, kramell … Z_ADMIN database accounts, franssen), leadership credentials.
Übersetzung:
Zugangsdaten im Klartext: GebäudeAtlas, die PAYONE-ePayment-Datenbank, persönliche „Passwort-Safes“ (…), Z_ADMIN-Datenbankkonten (…), Zugangsdaten von Führungskräften.
Technische Bedeutung: „Credentials in plaintext“ wäre erheblich gefährlicher als Dateien, die lediglich das Wort „Passwort“ enthalten. Es bedeutet nach Behauptung der Angreifer, dass Benutzernamen, Kennwörter oder andere Authentifizierungsinformationen unverschlüsselt lesbar vorlagen.
Falls solche Zugangsdaten beim Bekanntwerden des Angriffs noch gültig waren, könnten sie für weitere Zugriffe verwendet worden sein. Allerdings lässt sich aus dem Screenshot nicht feststellen, ob die Passwörter tatsächlich gültig waren.
6. „Disciplinary proceedings: the ANDERSON case …“
[Hier habe ich lange mit ChatGPT diskutiert, was „Anderson“ bedeuten könnte. Die Antworten waren sehr interessant und höchst brisant. „Das Verwaltungsgericht Berlin hat seine 41 Kammern bereits am 15. November 2024 vollständig auf elektronische Aktenführung umgestellt. Das erklärt zumindest, warum für ein 2025/26-Verfahren sehr umfangreiche digitale Aktenbestände entstehen können; es beweist natürlich nicht, dass Gerichtsakten selbst kompromittiert wurden. Der nächste sinnvollste Schritt wäre jetzt, die 2025 neu eingegangenen Aktenzeichen der 80. Disziplinarkammer (80 K …/25 OL) möglichst vollständig zu rekonstruieren und insbesondere herauszufinden, welche davon gegen Berliner Senatsverwaltungen bzw. deren Beschäftigte geführt wurden Das könnte verraten, aus welcher Berliner Senatsverwaltung bzw. welchem kompromittierten Dateibereich diese Disziplinarakten stammen…“ Ich kann dem Publikum nur empfehlen, das selbst zu tun. Ich traue mich nicht, das Ergebnis einfach zu veröffentichen.]
Disciplinary proceedings: the ANDERSON case (432 files, 2025�2026, lawsuit at VG Berlin administrative court), the politically motivated misconduct case involving the LKA Staatsschutz (state security police), the forestry cases …
Übersetzung:
Disziplinarverfahren: der Fall ANDERSON (432 Dateien, 2025–2026, Verfahren vor dem Verwaltungsgericht Berlin), der Fall eines politisch motivierten Fehlverhaltens unter Beteiligung des LKA Staatsschutzes sowie Forst-/Forstwirtschaftsfälle …
Danach folgen teilweise verpixelte Namen bzw. Bezeichnungen.
Bedeutung: Hier behaupten die Angreifer nicht nur, eine abstrakte Kategorie „Personal“ gefunden zu haben. Sie nennen konkrete Vorgänge und sogar die Anzahl von Dateien eines Verfahrens.
Das kann als eine Art Proof of Possession gedacht sein: Der Erpresser versucht mit Details glaubhaft zu machen, dass er den Datenbestand tatsächlich besitzt.
7. „State secrets“
State secrets: Bundesrat committee protocols with declassification correspondence, Geheimschutz (classified-material handling) data.
Übersetzung:
Staatsgeheimnisse: Protokolle von Bundesratsausschüssen einschließlich Korrespondenz über die Aufhebung der Geheimhaltung sowie Geheimschutzdaten (Daten über den Umgang mit Verschlusssachen).
Hier wäre ich mit dem Wort „Staatsgeheimnisse“ sehr vorsichtig. Das ist zunächst die Bezeichnung der Angreifer. Nicht jedes VS-Dokument und nicht jedes Dokument zum Geheimschutz ist juristisch ein „Staatsgeheimnis“.
Journalistisch besser:
„Die Angreifer behaupten, Unterlagen aus dem Bereich Geheimschutz sowie Protokolle von Bundesratsausschüssen erbeutet zu haben.“
8. „Passports/IDs“
Passports/IDs (recent, from personnel files and GI-Vertraulich).
Übersetzung:
Pässe/Ausweisdokumente: aktuelle Dokumente aus Personalakten und aus „GI-Vertraulich“.
Was genau „GI-Vertraulich“ hier bezeichnet, lässt sich aus dem Screenshot allein nicht sicher bestimmen.
Falls tatsächlich vollständige Kopien von Personalausweisen oder Reisepässen betroffen sind, wäre das erheblich sensibler als eine bloße Liste von Ausweisnummern.
9. „KRITIS: vulnerability analyses of Berlin’s water supply.“
Das ist eine der interessantesten Zeilen.
Wörtlich:
KRITIS: Schwachstellenanalysen der Berliner Wasserversorgung.
KRITIS steht für Kritische Infrastrukturen.
Eine Schwachstellenanalyse kann Informationen darüber enthalten, welche Komponenten, Standorte, Systeme oder organisatorischen Abläufe besonders anfällig sind. Der Begriff allein sagt allerdings noch nicht, wie konkret oder aktuell die angeblich gestohlenen Analysen sind.
Die Behauptung ist deshalb sicherheitspolitisch brisant, aber aus diesem Screenshot nicht verifizierbar.
10. „Mass personal data“
Mass personal data: Personalakten (personnel files) >5,000, Convotis payroll, OWi (administrative-offence) files >5,000, Postbuch SQL dumps 2020�2026, PST archives, leadership private data (IBANs, ID cards, Behrendt’s bank card).
Übersetzung:
Personenbezogene Massendaten: mehr als 5.000 Personalakten, Convotis-Gehaltsabrechnungsdaten, mehr als 5.000 OWi-Akten (Ordnungswidrigkeiten), SQL-Dumps des Postbuchs 2020–2026, PST-Archive sowie private Daten von Führungskräften (IBANs, Ausweise, Behrendts Bankkarte).
Hier stecken mehrere unterschiedliche Dinge drin:
SQL dumps sind exportierte Inhalte einer Datenbank. Ein vollständiger SQL-Dump kann wesentlich gefährlicher sein als einzelne Dokumente, weil damit unter Umständen große Teile einer Datenbank rekonstruiert werden können.
PST archives sind Outlook-Datendateien. Sie können komplette Mailboxen einschließlich E-Mails, Anhängen und Ordnerstrukturen enthalten.
Payroll bezeichnet Lohn- und Gehaltsabrechnungsdaten.
OWi ist offenbar die deutsche Abkürzung für Ordnungswidrigkeit, die die Verfasser des Textes anschließend für ihr internationales Publikum erklären.
11. „NDA: 3,226 documents“
Übersetzung:
NDA: 3.226 Dokumente
NDA = Non-Disclosure Agreement, also Geheimhaltungsvereinbarung.
Das muss nicht heißen, dass es 3.226 verschiedene Geheimhaltungsverträge gibt. Wahrscheinlicher ist wiederum eine automatische Klassifizierung von 3.226 Dateien als mit NDAs/Geheimhaltung zusammenhängend.
12. „Legal violation map …“
Ganz unten ist noch zu lesen:
Legal violation map (GDPR Art. 32/9/33, VS-A/StGB upon VS classification confirmation, BSIG/KRITIS)
Sinngemäß:
Übersicht möglicher Rechtsverstöße: DSGVO Art. 32/9/33, VS-A/StGB nach Bestätigung der VS-Einstufung, BSIG/KRITIS.
Hier versuchen die Angreifer offenbar sogar, die rechtlichen Konsequenzen des von ihnen verursachten Datenlecks zu katalogisieren.
Gemeint sein dürften unter anderem:
Art. 9 DSGVO – besondere Kategorien personenbezogener Daten, etwa Gesundheitsdaten.
Art. 32 DSGVO – Sicherheit der Verarbeitung.
Art. 33 DSGVO – Meldung einer Verletzung des Schutzes personenbezogener Daten an die Aufsichtsbehörde.
BSIG/KRITIS – IT-Sicherheitsrecht und Kritische Infrastruktur.
Die rechtliche Bewertung der Täter selbst sollte man allerdings nicht ungeprüft übernehmen.
Was der Text insgesamt verrät
Für mich ist an diesem Screenshot weniger die Zahl 5,79 TB bemerkenswert als die Art, wie der Bestand beschrieben wird. Die Verfasser präsentieren eine regelrechte forensische Inventur der Beute: Dateizahlen, Kategorien, erkannte personenbezogene Daten, konkrete Datenbanken, bestimmte Verfahren, SQL-Dumps, PST-Archive, Klartext-Zugangsdaten und einzelne besonders brisante Dokumentgruppen.
Das spricht dafür, dass die Daten nach der Exfiltration indexiert und automatisiert durchsucht bzw. klassifiziert worden sein könnten. Gerade die exakten Zahlen – 16.389 E-Mails, 148 IBANs, 5.941 Passwort-Dateien usw. – passen zu einer solchen maschinellen Auswertung.
Für einen Artikel würde ich deshalb zwischen drei Ebenen unterscheiden: Der Einbruch bzw. Datenabfluss, der tatsächlich nachgewiesene Inhalt der Beute und die Behauptungen der Erpresser über den Inhalt. Der Screenshot ist ein ziemlich guter Beleg für die dritte Ebene, aber für sich genommen noch kein Beleg für die zweite.
Heilige Sch… Man fragt sich natürlich, wie so etwas überhaupt passieren kann. Die Qualitätsboulevardmedien raunen nur wie gewohnt vage herum: „Als mögliche Wege gelten Sicherheitslücken, gestohlene Zugangsdaten, Phishing oder Dienstleister.“ Kann es sein, dass durch einen Klick auf einen Link in einer HTML-Mail alles im Gesäß Weitere offensteht und die Daten abfließen wie nach einem Gletscherabriss? Ich tippte eher auf den letzten Vorschlag: „externe Dienstleister“.
ChatGPT, ist bekannt, welcher externen IT-Dienstleister die Berliner Verwaltung beauftragt hat?
Ja – aber man muss zwei verschiedene Dienstleister auseinanderhalten.
Beim regulären IT-Betrieb ist das IT-Dienstleistungszentrum Berlin (ITDZ) der zentrale IT-Dienstleister des Landes. Der Senat beschreibt das ITDZ ausdrücklich als zuständig für die verfahrensunabhängige IKT und die IT-Basisdienste der Berliner Verwaltung.
Für den aktuellen Rhysida-Angriff ist aber etwas anderes interessant: Nach Angaben von rbb/Tagesschau wurde nach Entdeckung der Auffälligkeiten ein spezialisiertes externes US-amerikanisches IT-Sicherheitsunternehmen hinzugezogen. Dieses Unternehmen stellte offenbar fest, wie ernst die Lage war. Der Landesbevollmächtigte für Informationssicherheit Olaf Kroll-Peters sagte sinngemäß, man habe jemanden im System entdeckt und daraufhin das US-Unternehmen eingeschaltet, das schließlich Alarm schlug.
Der Name dieses US-Unternehmens wird in den bislang auffindbaren offiziellen Mitteilungen und den von mir gefundenen Presseberichten jedoch nicht genannt.
Noch wichtiger für die Frage nach der möglichen Ursache: Der rbb berichtet, dass die Angreifer offenbar eine Schwachstelle im IT-Betrieb der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen ausnutzten. Nach rbb-Informationen war nicht das ITDZ für diese Schwachstelle verantwortlich.
Das ergibt momentan folgendes Bild:
►ITDZ zentraler landeseigener Dienstleister → offenbar nicht für die ausgenutzte Schwachstelle verantwortlich.
►Unbekannter/anderer IT-Betrieb bei SenStadt → dort soll die Schwachstelle gelegen haben.
► US-amerikanischer Cybersecurity-Dienstleister → nach Entdeckung des Angriffs zur Incident Response/Forensik hinzugezogen.
Das ist für unsere vorherige Untersuchung ziemlich interessant. Wenn die Schwachstelle tatsächlich in einem extern betriebenen System der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen lag, wäre die entscheidende Frage nicht „Wer ist der US-Forensiker?“, sondern:
Welches Unternehmen betrieb das kompromittierte System der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen?
Genau das würde ich als Nächstes untersuchen. Über Vergabebekanntmachungen, Ausschreibungen, Abgeordnetenhaus-Drucksachen und IT-Verträge müsste sich möglicherweise feststellen lassen, welche externen Unternehmen dort 2025/2026 Server, Netzwerk, Fachverfahren oder IT-Betrieb verantworteten.
Ja. Ich [ChatGPT] habe die Vergabespur verfolgt, und dabei taucht ein wesentlich interessanterer externer IT-Dienstleister auf als bei der ersten Suche. Die Senatsverwaltung betrieb laut Vergabeunterlagen an den Standorten Fehrbelliner Platz 1 und 4 ein eigenes Virtualisierungscluster mit VMware vSphere 8. Für die Erneuerung dieser Infrastruktur wurden ESX-Server beschafft. Den Zuschlag vom 20. August 2024 erhielt…
Das Ergebnis ist juristisch zu heikel, als dass ich es hier posten könnte. Ich habe keine Lust. mich mit irgendwelchen Anwälten herumzuprügeln.
Ich frage mich natürlich, ob ich der Einzige bin, der zum Thema recherchiert?
Unter Forensikern und Handwerklegenden [Update]
Da würde ich mich zu gern bewerben! Falls jemand aus dem Publikum noch keine konkreten Berufswünsche hat: Das Handwerk zu legen hat noch nie geschadet! Oder kann ich einfach ChatGPT nehmen und bin dann auch ein Forensiker?
sudo lsof -nP +L1 2>/dev/null | awk ‚NR==1 || $7>0‘ | sort -k1,1 -k2,2n
sudo ss -tulpne | awk ‚NR==1 || /ESTAB|LISTEN/‘ | sort -k1,1 -k5,5
Ein Update auf Wunsch des Publikums:
Unter Reputierten
Berlin wird von Cyberkriminellen cybererpresst. Es ist Putin.
Die Kommentare bei Heise dazu sind lustiger als der Artikel.
Spieltheoretisch hat die Sache einen gewissen Charme: Ausgerechnet ein Geschäftsmodell, das auf Erpressung beruht, funktioniert auf Dauer nur, wenn die Erpresser einen Ruf als zuverlässige Vertragspartner haben.
– Berlin muss glaubwürdig machen: Wir zahlen nicht.
– Rhysida muss glaubwürdig machen: Wenn ihr zahlt, halten wir uns an die Abmachung.
Spieltheoretisch ist das ein wiederholtes Spiel mit Reputation. Bei einer einmaligen Erpressung hätte der Täter nach Zahlung einen Anreiz, die Daten trotzdem zu veröffentlichen, weiterzuverkaufen oder erneut Geld zu verlangen. Das Opfer weiß das vorher. Wenn es rational handelt und davon ausgeht, dass Zahlung keinerlei verlässliche Gegenleistung bringt, sinkt seine Zahlungsbereitschaft.
Für eine dauerhaft operierende Ransomware-Gruppe verändert sich die Rechnung. Sie spielt nicht nur gegen Berlin, sondern gewissermaßen auch gegen alle zukünftigen Opfer. Diese beobachten – soweit Informationen darüber bekannt werden –, ob Zahlungen tatsächlich dazu führen, dass Daten nicht veröffentlicht beziehungsweise Entschlüsselungswerkzeuge geliefert werden.
Damit entsteht etwas, das die Spieltheorie bei wiederholten Spielen häufig untersucht: Der Schatten der Zukunft diszipliniert gegenwärtiges Verhalten. Ein kurzfristiger Vorteil durch Vertragsbruch kann kleiner sein als die zukünftigen Einnahmeverluste durch eine zerstörte Reputation.
Das Geschäftsmodell organisierter „Cyberkriminalität“ beruht also ausgerechnet auf etwas, das im normalen Geschäftsleben gelegentlich überschätzt wird: Vertrauen.
Man überweist zwei Millionen Euro an anonyme Kriminelle und verlässt sich anschließend darauf, dass diese ihr Wort halten, keine Sicherheitskopie behalten, nichts weiterverkauft haben und auch ihre Geschäftspartner ordnungsgemäß zur Datenlöschung anhalten.
Eine interessante Form der Compliance.
Das Problem für Berlin lautet deshalb nicht einmal: Kann man Rhysida vertrauen? Sondern: Selbst wenn Rhysida zu den letzten ehrbaren Kaufleuten im Internet gehören sollte – wer garantiert, dass die Daten nicht längst kopiert, verkauft oder an Dritte weitergereicht wurden?
Am Ende braucht also selbst die organisierte Cyberkriminalität Reputation, Vertragstreue und zufriedene Kunden.
Der Kapitalismus funktioniert!
Fehlt nur noch Trusted Shops: „Rhysida – 4,8 von 5 Sternen. Lösegeld bezahlt, Daten wie versprochen nicht veröffentlicht. Gerne wieder.“
ChatGPT: Das ist nicht bloß eine Pointe, sondern tatsächlich ein bekanntes ökonomisches Phänomen: Auch illegale Märkte entwickeln Reputationsmechanismen, weil Gerichte und einklagbare Verträge fehlen. Je weniger formale Durchsetzung möglich ist, desto wichtiger kann Reputation werden.
Bereit, wenn Du es bist
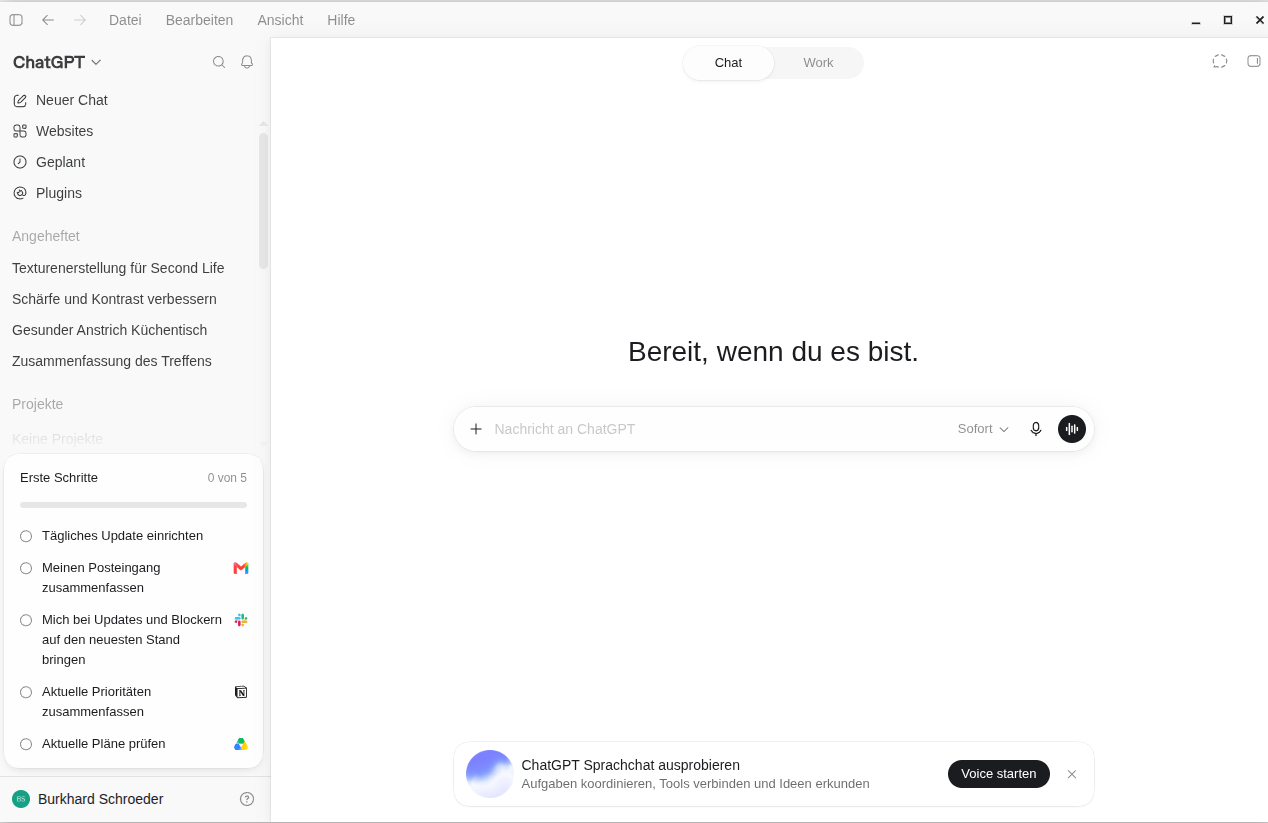
Ich habe mir die Desktop-Version von ChatGPT heruntergeladen und installiert. Der Download-Link funktioniert nur für Linux.
sudo apt install ./chatgpt_amd64.deb
Die folgenden NEUEN Pakete werden installiert:
chatgpt
Nach dieser Operation werden 1.386 MB Plattenplatz zusätzlich benutzt.
Holen:1 /home/burks/Downloads/chatgpt_amd64.deb chatgpt amd64 26.810.41047 [392 MB]
(Lese Datenbank … 466548 Dateien und Verzeichnisse sind derzeit installiert.)
Entpacken von chatgpt (26.810.41047) …
chatgpt (26.810.41047) wird eingerichtet …
Trigger für desktop-file-utils (0.26-1ubuntu3) werden verarbeitet …
Trigger für gnome-menus (3.36.0-1ubuntu3) werden verarbeitet …
Trigger für mailcap (3.70+nmu1ubuntu1.22.04.1) werden verarbeitet …
Trigger für bamfdaemon (0.5.6+22.04.20220217-0ubuntu1) werden verarbeitet …
Rebuilding /usr/share/applications/bamf-2.index…
Hal, baue einen Tuareg, revisited, reloaded
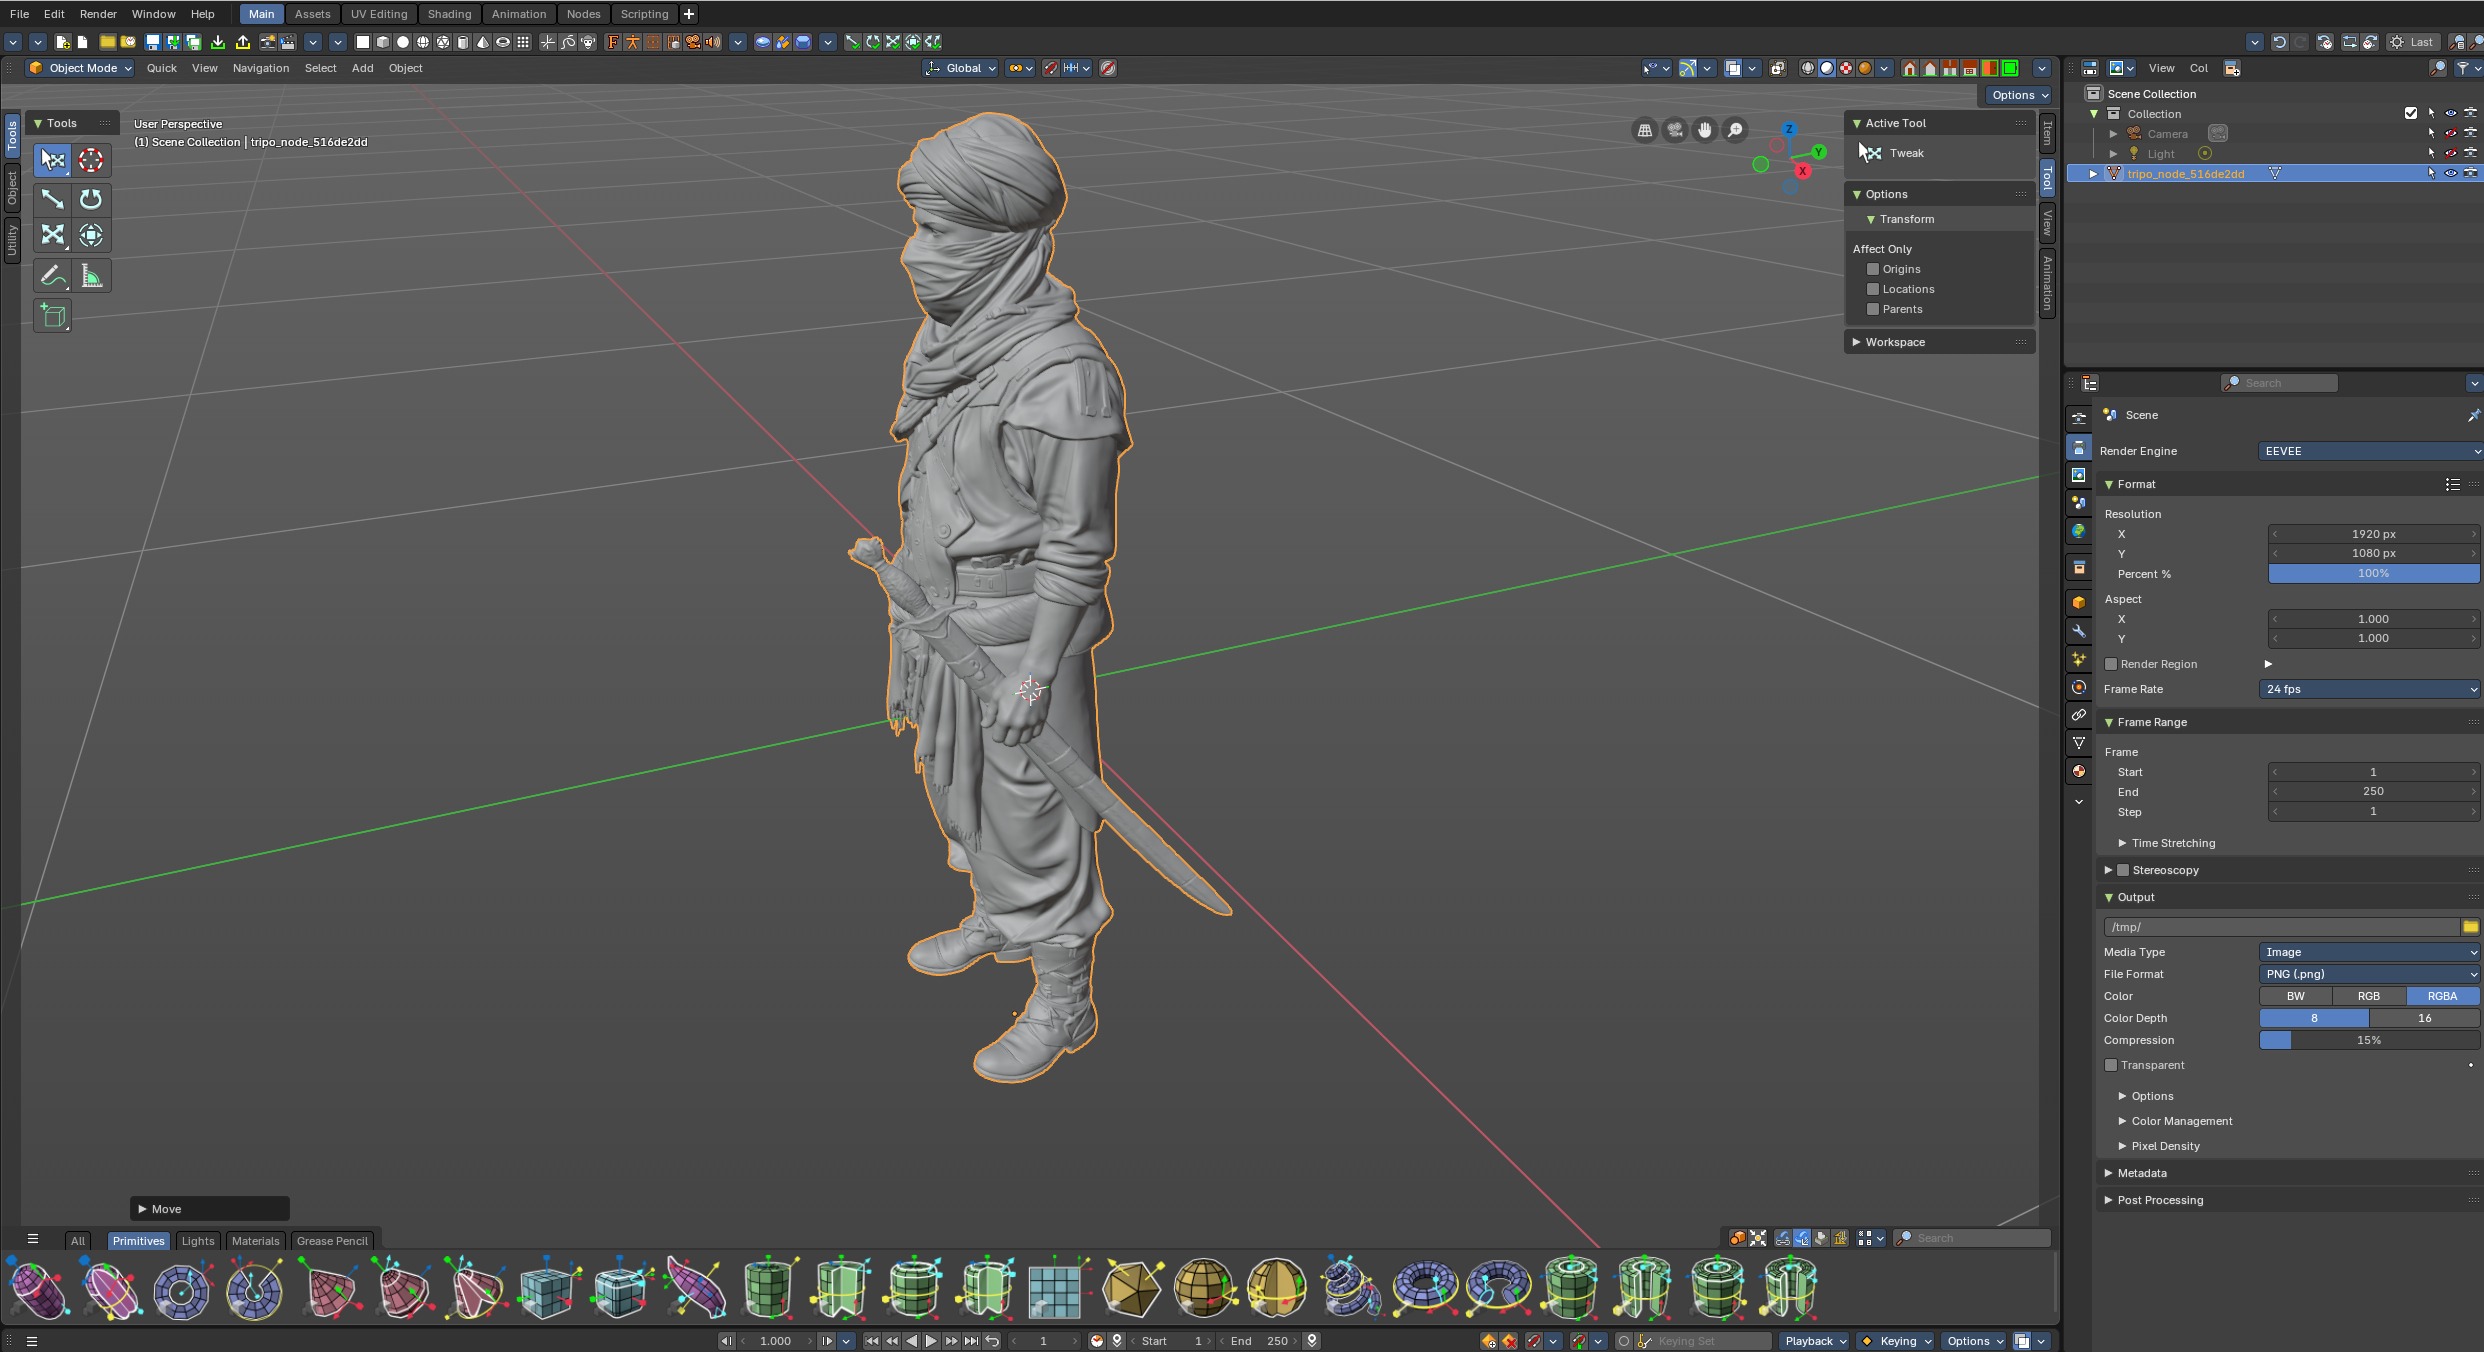
Wie sagt man das? Ich war kurz vor dem Hochladen? Hört sich das nicht an wie bei der Prüfung zum Jagdschein oder gar wie etwas Sexuelles? Ja, ich war kurz vor dem Hochladen meiner ersten Mesh-Figur, da tauchten unerwartete Probleme auf, die ich beim nächsten Durchgang lösen muss.
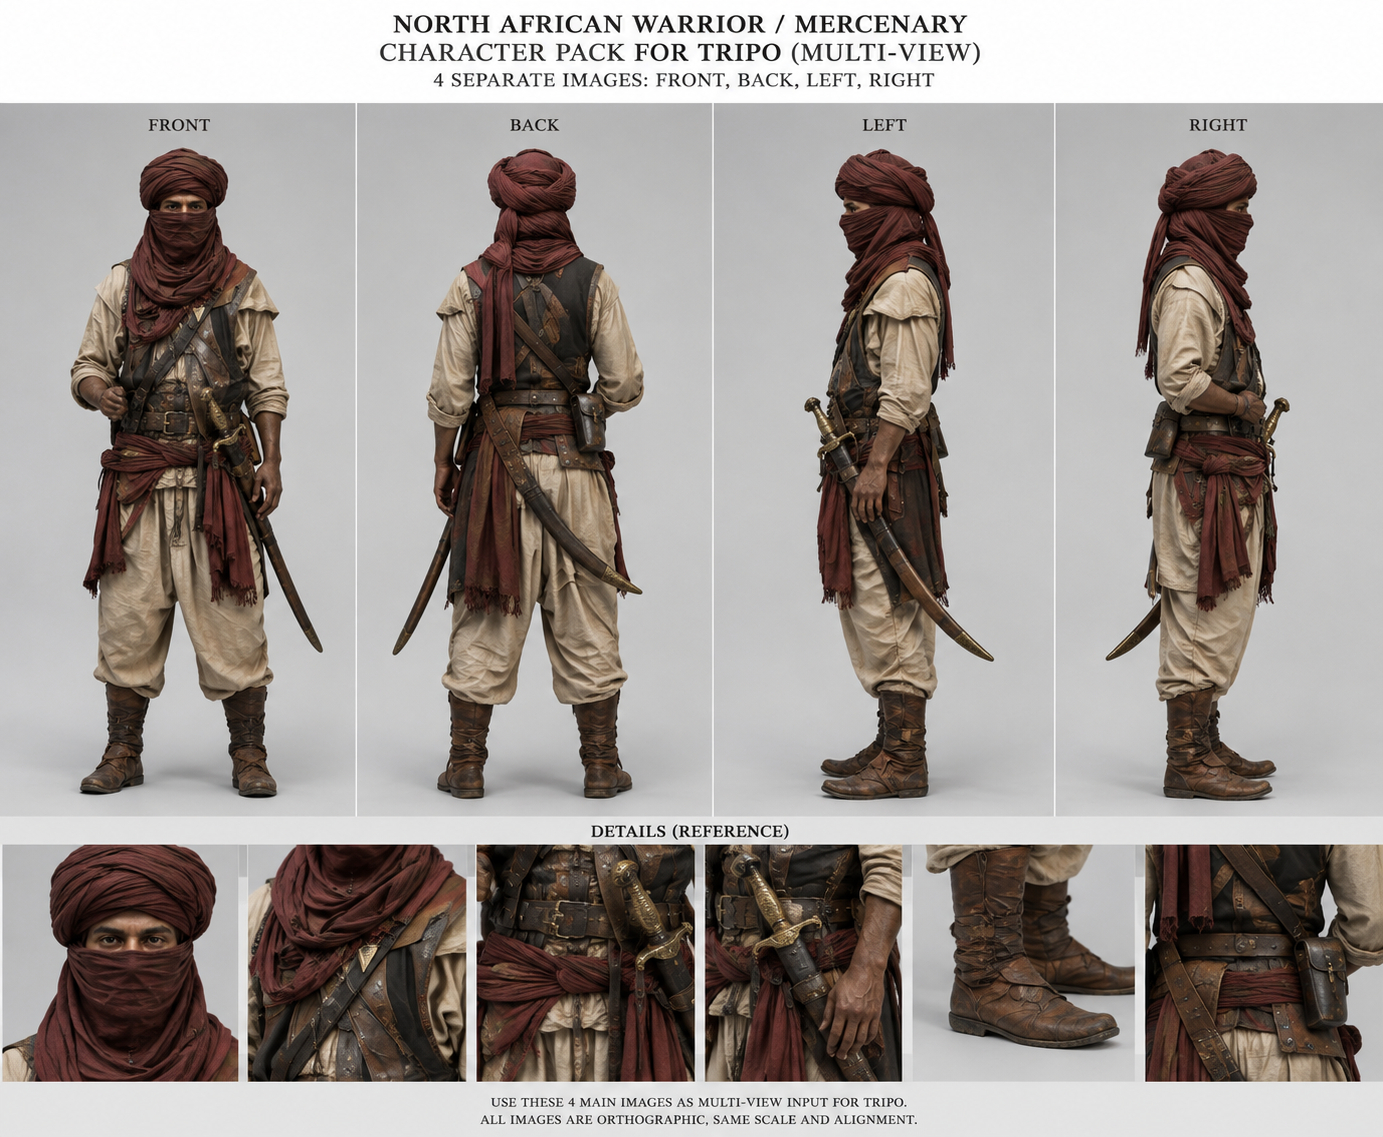
Immerhin habe ich das Prinzip jetzt einigermaßen verstanden. Man benötigt Fotos des Objekts, das man bauen will, von vorn, von hinten, von den Seiten, möglichst detailreich, ab 1 MB aufwärts. Die lädt man hoch, hier nach Tripo AI. (Den Modus, mehrere Bilder hochzuladen, musste ich lange suchen – es sind maximal acht erlaubt, und ich bin schon zahlender Abonnent.)
Die AI erzeugt ein 3D-Modell, das man drehen, wenden und sonstwie verschieben kann. Das lädt man herunter (auch das hat unzählige Features). Bei mir empfahl ChatGPT den Download als fbx-Datei. Im Dateiordner sieht man dann eine Datei mit der Endung dae, in meinem Fall rund 400 MB. Die können sowohl Bforartists als auch Blender importieren.
Bforartists kann einige Dinge nicht so gut wie Blender; dafür ist das Userface von Blender höllisch kompliziert und unübersichtlich und umfasst gefühlt drei Fantastilliarden Features.
ChatGPT: Blender 3.0 ist für Second-Life-Meshes grundsätzlich geeignet. Viele SL-Creator haben jahrelang Blender 2.93 bis 3.6 verwendet. Aber ich glaube inzwischen, dass wir das eigentliche Problem identifiziert haben: Nicht Blender 3.0 ist das Problem, sondern das Tripo-Mesh.
Ich habe deine DAE analysiert: 306 MB, 1.980.228 Dreiecke
Das ist für Second Life weit außerhalb dessen, was der Uploader sinnvoll verarbeiten kann. Zudem meldet die Second-Life-Dokumentation, dass die Fehlermeldung „Error with dae – traditionally indicates a corrupt file“ auch dann erscheint, wenn die exportierte COLLADA-Datei für den Second-Life-COLLADA-Parser inkompatibel ist – sie muss nicht tatsächlich beschädigt sein.
Ich schlage vor, dass wir jetzt den schnellsten Weg wählen: Anstatt noch lange an diesem 2-Millionen-Polygon-Modell zu arbeiten, erzeugen wir in Tripo ein spieltaugliches Low-Poly-Modell.
Du hattest doch links in Tripo die Menüpunkte:
► Retopo
► SmartMesh
Meine Frage: Sind diese Menüpunkte bei deinem Modell anklickbar?
Wenn ja, machen wir Folgendes:
► Retopo ausführen.
►Ziel: 30.000–50.000 Polygone (oder die nächstliegende Voreinstellung).
►Danach erneut als FBX exportieren.
►FBX in Blender öffnen.
►Als DAE exportieren.
►Erneut in Second Life testen.
Das ist der Workflow, den Tripo genau für Spiele und Echtzeit-Engines vorgesehen hat.
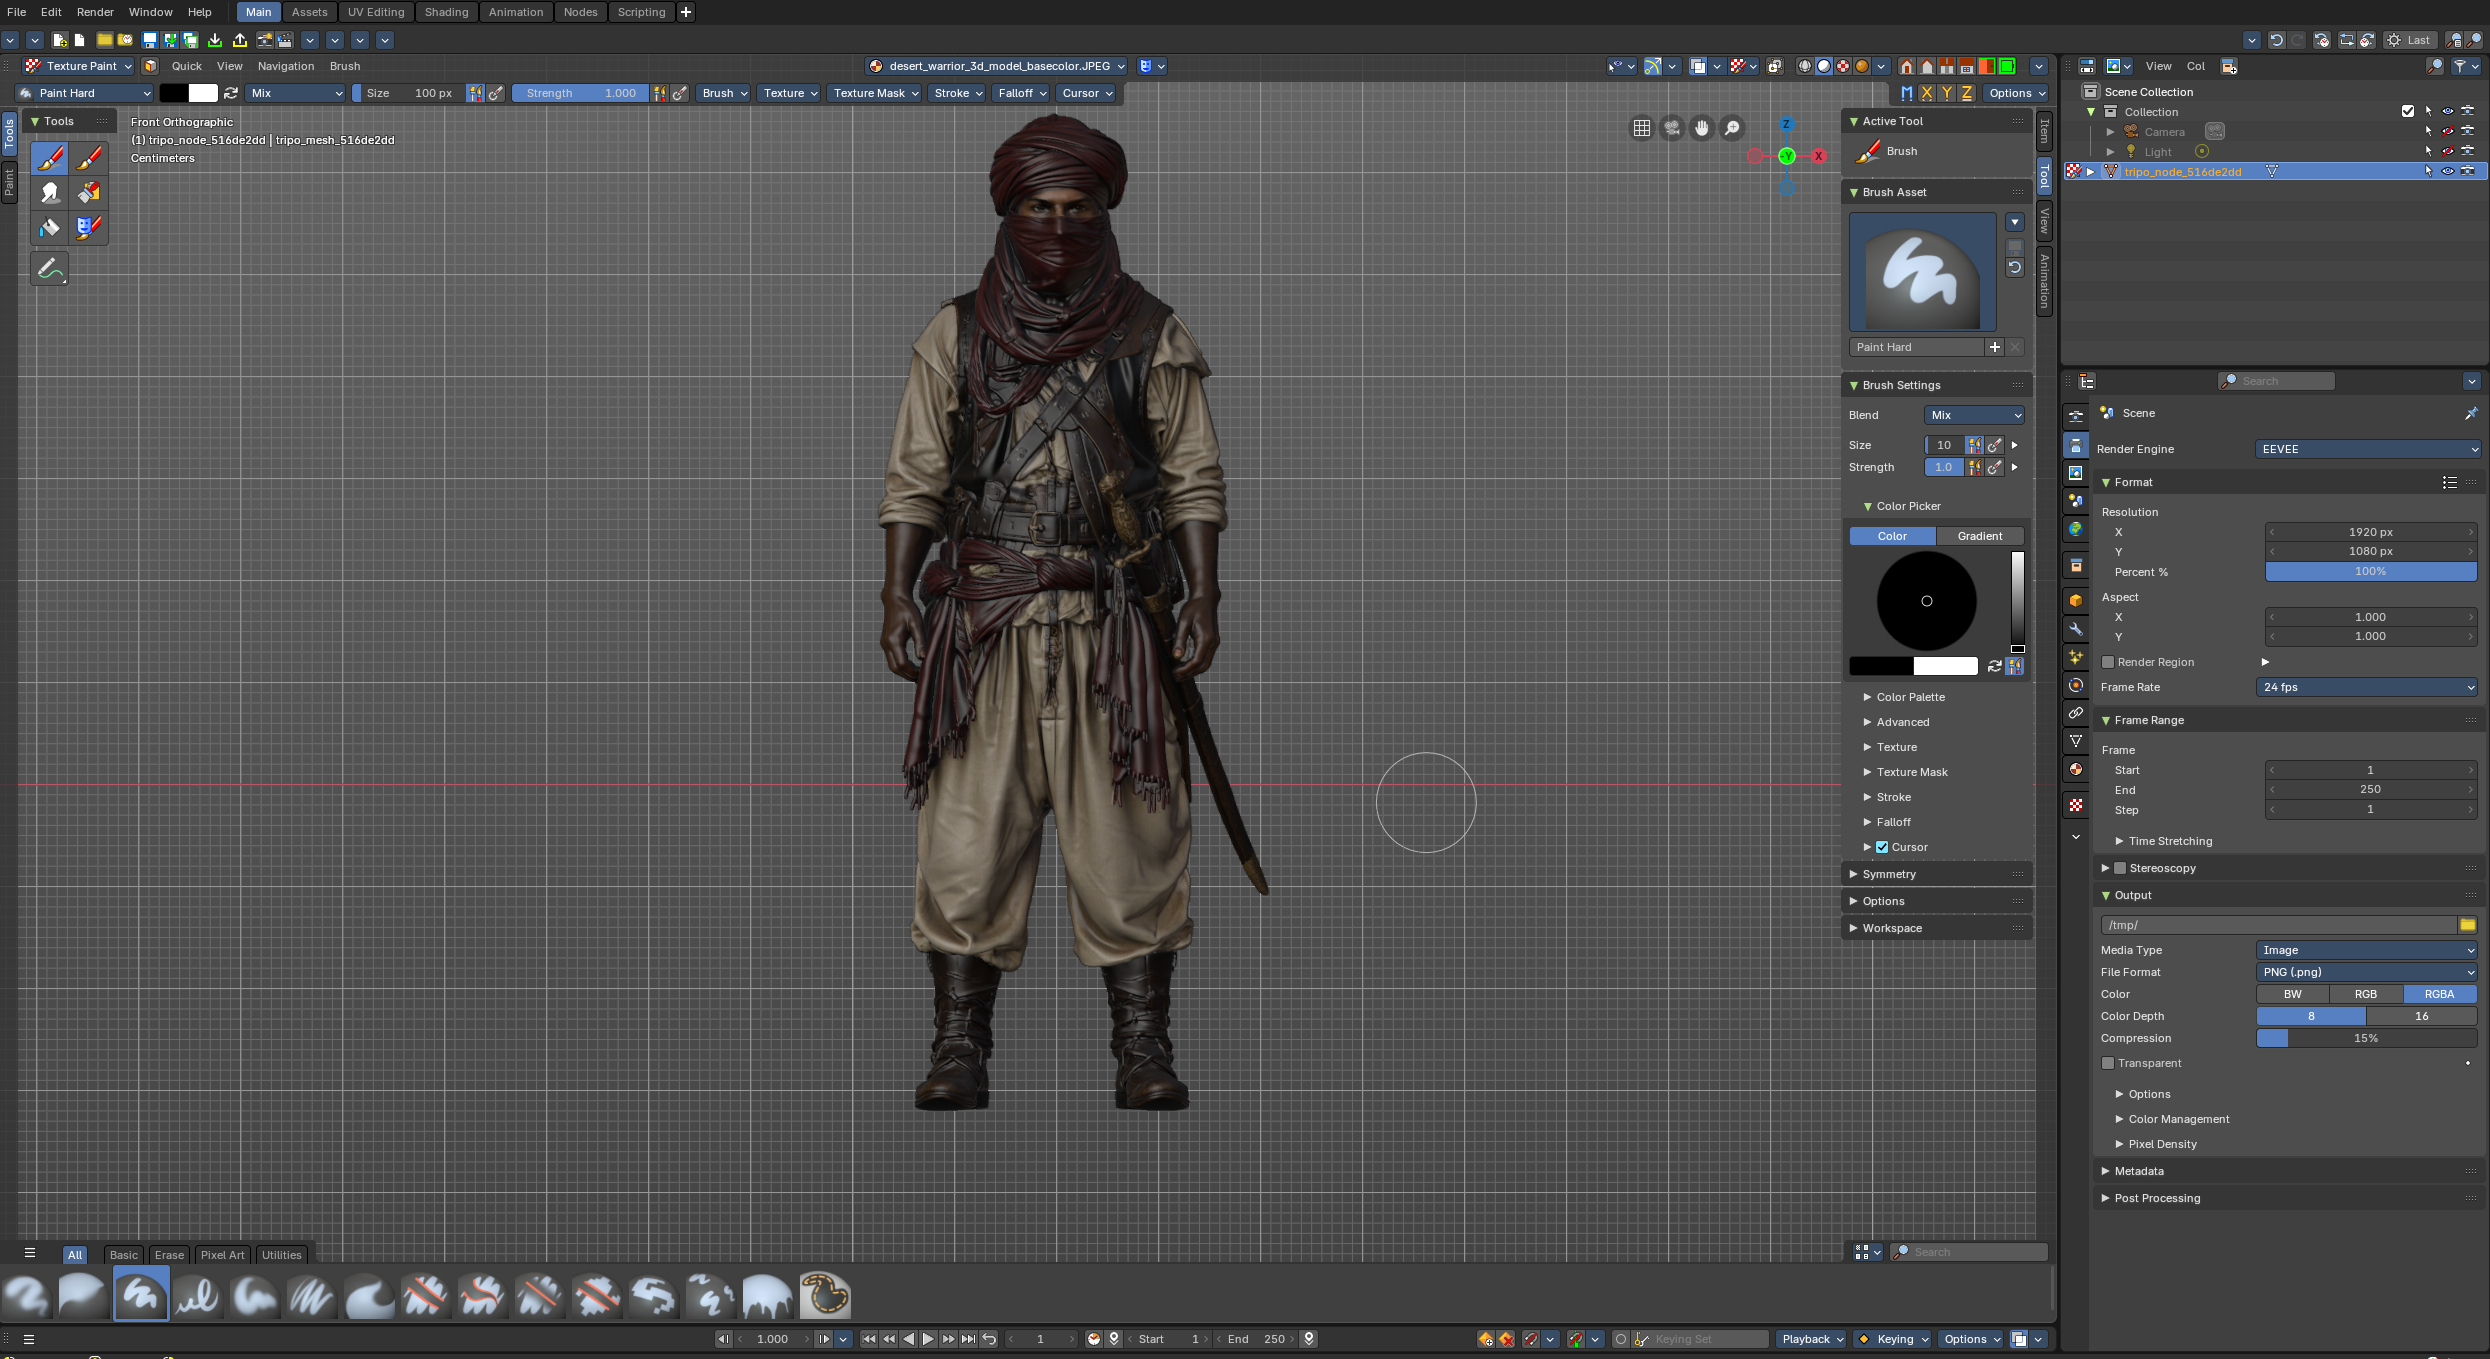
Ich habe jetzt eine Pause vorgesehen. Drei 12-Stunden-Schichten liegen vor mir, und Montag bin ich bei einer Party, und Dienstag noch eine Schicht. Zwischendurch muss ich noch meinen Küchentisch zum dritten Mal streichen.
Wisst ihr Bescheid.
Wie in alten Zeiten
Cyberkrempel oder: Unter wieder einmal Onlinedurchsuchenden

„Auch die digitalen Ermittlungsbefugnisse der Bundespolizei sollen erweitert werden. Künftig darf sie Staatstrojaner für die Quellen-Telekommunikationsüberwachung (TKÜ) einsetzen, was die Ampel-Koalition noch ausgeschlossen hatte. Dadurch können verschlüsselte Nachrichten direkt auf den Endgeräten der Betroffenen vor oder nach der Verschlüsselung ausgelesen werden“, faselt – natürlich! – Stefan Krempl auf
So? Ich wiederhole mich ungern, aber wie wollen die auf meinen Endgeräten etwas auslesen?
Danach fragt natürlich keiner – und Krempl zuallerletzt. Wer nicht fragt, bleibt dumm.
Fühlen Sie sich beobachtet?
Dieses Posting ist eigentlich irrelevant und Quatsch; aber ich war so begeistert von dem Bild, das mir ChatGPT aus zwei anderen zusammengesetzt hat (das ist mein Buch!), dass ich es nicht lassen kann…
Wer mir so eine E-Mail schickt,
► ist einfach nur Spammer,
► will mir etwas verkaufen,
► hat mein Impressum nicht gelesen,
► hat keine Ahnung oder schreibt nur etwas zusammen, das jemand anderes schon Fantastilliarden Mal woanders gepostet hat,
► kommt bei mir sofort in die virtuelle Tonne.
Vive la Révolution!

Ich kann mich nicht erinnern, wann burks.de zum ersten Mal online ging; die Wayback Machine hat noch Screenshots aus den späten 90-er Jahren. 1996 war ich schon mindestens ein Jahr im Internet, vor allem auch per Mailbox. Das kann ich beweisen.
Wenn man damals gewusst hätte, dass das Internet alles revolutionieren würde! Heute habe ich ein Déjà-vu: Die Künstliche Intelligenz wirft wieder alles um.
Manche schaffen es nicht, mit dem Neuen umzugehen. Ich kann mich noch daran erinnern, dass zu Beginn meiner journalistischen Laufbahn ein Redakteur einer Berliner Tageszeitung sich weigerte, einen Computer zu benutzen, sondern darauf bestand, seine Artikel mit einer – natürlich hochmodernen! – Schreibmaschine zu verfassen.
Also zum Mitschreiben: wir leben in einer Revolution! Macht Screenshots und Fotos, die ihr den Nachgeborenen zeigen könnt!
Geheime zweite Schutzinselprofile

A futuristic smartphone displaying a hidden „Second Space“ profile designed to conceal sensitive data, sci-fi cyber security aesthetic, dual digital identities inside one device, encrypted private zone glowing beneath the normal interface, holographic folders, hidden emails and secret files protected behind biometric locks, layered user profiles visualized as parallel digital realities, dark neon environment, blue and cyan light, cinematic atmosphere, ultra-detailed, cyberpunk style, advanced mobile privacy technology, glowing encryption symbols, realistic high-tech smartphone UI, dramatic volumetric lighting, octane render, 8k –ar 16:9 –stylize 700
Wir müssen es mit der Datencontainerwissenschaft noch weiter treiben, zumal in den Kommentaren Defätismus verbreitet wurde, dem ich entgegenwirken will.
Die Idee, auf mich und meine kleine Hirse gemünzt (ich habe jetzt zwei Xiaomi-Handys): Ist es möglich, das E-Mail-Programm – hier FairEmail – in einem geschützten Container zu betreiben?
Die KI sagt: Ja und nein. Es sei prinzipiell möglich, „aber mit wichtigen Einschränkungen unter Xiaomi Android bzw. HyperOS/MIUI.“
Programme wie EDS können verschlüsselte Container (ähnlich VeraCrypt) bereitstellen. Darin lassen sich Dateien speichern. Schwieriger wird es aber bei kompletten installierten Apps wie FairEmail.
Der entscheidende Punkt: Android installiert Apps normalerweise immer im regulären App-Bereich des Systems. Ein Container wie EDS kann zwar APK-Dateien oder Daten speichern, aber nicht ohne weiteres eine App „unsichtbar“ im Container betreiben, sodass sie erst nach dem Mounten erscheint.
Vorschlag: eine „Work Profile“-Container benutzen.
Mit Apps wie Shelter, Insular oder Island kann man FairEmail in ein getrenntes Arbeitsprofil installieren. Dieses Profil kann gesperrt werden. Dann verschwindet die App aus dem normalen Bereich, Benachrichtigungen stoppen, und erst nach Entsperren des Profils wird FairEmail sichtbar.
Alle drei Apps – Shelter, Insular und Island – basieren auf derselben Android-Technik: dem sogenannten „Work Profile“ bzw. Arbeitsprofil. Sie erzeugen also keinen echten VeraCrypt-artigen Container, sondern nutzen die von Android eingebaute Trennung verschiedener Profile.
„Das ist auf Xiaomi-Geräten meist die praktikabelste Lösung ohne Root-Zugriff.“
| Funktion | Shelter | Insular | Island |
|---|---|---|---|
| Open Source | Ja | Ja | Teilweise / nicht vollständig FLOSS |
| Basis | Eigenständiges Projekt | Fork von Island | Originalprojekt |
| Datenschutz-Fokus | Sehr hoch | Hoch | Mittel |
| Werbung / Tracking | Keine bekannt | Keine bekannt | Teilweise Google-näher |
| Bedienung | Einfach, technisch | Modern und komfortabel | Sehr komfortabel |
| Apps einfrieren („Freeze“) | Ja | Ja | Ja |
| Arbeitsprofil pausieren | Ja | Ja | Ja |
| Kontakte zwischen Profilen blockieren | Gut | Sehr gut | Eher schwach |
| F-Droid verfügbar | Ja | Ja | Nein |
| Xiaomi-Kompatibilität | Meist gut | Gut | Schwankt je nach HyperOS-Version |
| Ressourcenverbrauch | Gering | Mittel | Mittel |
| Typische Zielgruppe | Privacy- und Security-Nutzer | Privacy mit mehr Komfort | Mainstream- und Komfort-Nutzer |
| Besonderheit | Sehr transparent und minimalistisch | Guter Mittelweg zwischen Privacy und Bedienung | Viele Komfortfunktionen und App-Klonen |
| Empfehlung für FairEmail auf Xiaomi | Sehr empfehlenswert | Gut geeignet | Eher Komfortlösung |
[Eine Stunde später.] Nein, ist es nicht.
Auf Xiaomi-Smartphones lässt sich Shelter zwar per F-Droid installieren, aber die vollständige Installation wird geblockt. Shelter ist auch im Play Store nicht mehr erhältlich. Shelter und Insula wurden entfernt, „unter anderem wegen Android-/Google-Play-Richtlinien rund um Work Profiles und App-Installation.“
Ich kann natürlich nichts darüber sagen, wie Apps, die per F-Droid installiert wurden, auf Samsung- und anderen Smartphones funktionieren. Bei Xiaomi geht es definitiv nicht.

Also Plan B. Und der wird jetzt richtig kompliziert und nerdig, aber es funktioniert.
Wer sich aber der Hilfe der KI bedienen will, muss starke Nerven haben, weil auf Anhieb alle Antworten falsch sind und dann bedauernd kommt: Ja, tut mir leid, früher war das so, heute ist das nicht mehr der Fall und ähnlicher nervtötender Quatsch.
Man muss ein so genanntes Zweitprofil einrichten. (Die Option findet man in den Einstellungen.)
HyperOS hat die Oberfläche von „Second Space“ stark verändert:
– manche Regionen blenden das Icon aus,
– manche zeigen es nur im Zweitprofil,
– manche nur über den Sperrbildschirm.
Das ist an sich nicht kompliziert (wenn man das Feature gefunden hat). Die Panik kommt, wenn es funktioniert und man plötzlich vor einem ganz „fremden“ Handy-Monitor mit nur wenigen Apps sitzt. Wie gelangt man wieder zurück ins Hauptprofil? Es gibt im Zweitprofil einen „Schalter“ (wie eine App) „wechseln“. Aber mitnichten im Hauptprofil.
Man muss tricksen: Den Bildschirm sperren und dann mit dem Passwort oder dem Fingerabdruck des Zweitprofils einloggen. Niemand weist einen darauf hin, dass man beim Anlegen des zweiten Profils auch andere Passwörter benutzen sollte – sonst funktionier das nicht und man tritt|tippt auf der Stelle.

Ich finde die Idee gut. Es ist fast so wie bei einem hidden container: Wenn ein Schnüffler gar nicht weiß, dass es ein zweites Profil gibt, müsste man schon gezielt und lange – mit forensischen Methoden – danach suchen. (Den Button „Wechseln“ habe ich ganz nach hinten verbannt.)
Wie die Übersicht unten zeigt, bieten einige Hersteller diese Option an.
Kompliziert ist bei Xiaomi, Daten von einem Profil zum anderen zu schicken. Ich habe mir beim ersten Mal mit Webmail beholfen. Zukünftig werde ich – wie bisher – einfach FTP benutzen.
| Hersteller | Funktion | Art der Trennung | Besonderheiten |
|---|---|---|---|
| Xiaomi | Zweitprofil / Second Space | Sehr stark | Fast wie ein zweites Smartphone mit getrennten Apps, Daten und Konten |
| Samsung | Secure Folder | Stark | Knox-basierte Hardwareverschlüsselung, separater geschützter Bereich |
| OnePlus | System Cloner / Private Safe | Mittel bis stark | Separates Benutzerprofil mit eigenen Apps und Daten |
| OPPO | Privacy Space / System Cloner | Stark | Ähnlich Xiaomis Zweitprofil, inklusive separater Apps und Konten |
| Vivo | Privacy Space | Mittel | Fokus auf versteckte Apps und private Datenbereiche |
| Huawei | PrivateSpace | Sehr stark | Komplett getrenntes Profil mit eigenem Passwort und Fingerabdruck |
| Honor | Parallel Space / Private Space | Mittel | Je nach MagicOS-Version unterschiedlich umfangreich |
| Google Pixel / Android 15+ | Private Space | Mittel | Versteckter App-Bereich mit separater Sperre und eigenem Play Store |
| Standard-Android vieler Hersteller | Gastmodus / Mehrbenutzer | Sehr stark | Echte Android-Benutzerkonten mit vollständiger Trennung |
| Beste Sicherheitslösung | Samsung Knox Secure Folder | Sehr stark | Besonders starke Hardware- und Software-Isolation |
| Beste Alltagstauglichkeit | Xiaomi Zweitprofil | Sehr stark | Sehr komfortabler Wechsel zwischen getrennten Bereichen |
Kaltstartangriffe und Hidden Volumes, minderlegal reloaded

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Midjourney)
Ich habe mich kurz umgesehen, was es an verständlichen Anleitungen gibt, ein hidden volume mit Veracrypt anzurichten. Es gibt einige und recht gute (auf Englisch), sogar für Lehrer.
Wenn man weiß, wie Veracrypt funktioniert, ist es fast selbsterklärend.
Merke: Bevor Sie ein komplettes Laufwerk inklusive Daten verschlüsseln, sollten Sie die Dateien zuvor unbedingt sichern. Zwar arbeitet Veracrypt seit Jahren sehr zuverlässig, doch Fehler können trotzdem passieren.
Das habe ich noch nie gemacht. So viele Daten, die privat bleiben sollten, habe ich gar nicht. Ich begnüge mich mit Containern und verschlüsselten USB-Sticks (vor allem auf Reisen). Umgekehrt: Wenn man das ganze Laufwerk des Rechners verschlüsselt, braucht man keine Container.
Aber: Wozu sollte man hidden volumes überhaupt haben? Für misstrauische Ehepartner?
Ich habe mir ein Szenario überlegt, das vielleicht für Geschäftsleute realistisch ist, die davon ausgehen müssen, dass sie in dem Land, in dem sie gerade sind, gezwungen werden, den Inhalt ihrer Rechner den neugierigen Augen der dortigen Sicherheitsbehörden preiszugeben, etwa China und Hongkong, USA, Großbritannien, Kanada. (Fährt hier jemand oft nach Russland? Weiterlesen!)

Ich muss ein bisschen ausholen. Vor Jahren habe ich ein Vortrag in einem großen Rüstungskonzern über Sicherheit und Recherche gehalten und einer der Teilnehmer fragt, ob von ihrer Firma etwas im Darknet zu finden sei. Nichts leichter als das.
Man muss natürlich die Realität berücksichtigen; In welcher Firma ist es erlaubt, den Tor-Browser zu installieren und in dunkelsten Ecken des Netzes herumzusurfen? Ich habe schon in internationalen Konzernen gearbeitet, die sich IT-mäßig als Hochsicherheitstrakt – ohne jedwede Fremdgeräte – gaben, aber natürlich lagen alle Daten bei Microsoft in der Cloud.
Ich fand damals irgendwelche internen Preislisten der Firma im Darknet und löste eine gewissen Panik aus nach dem Motto: Kriegt man das wieder da weg?
Nehmen wir an, wie schicken dem potenziellen Geschäftskunden keine verschlüsselte E-Mails, sondern möchte bestimmt Dokumente, die viel wert sind, persönlich diskutieren. Und die Konkurrenz sollte davon auch nichts erfahren.
Es fängt schon bei den basics an und mit der – bei Microsoft-Hassern – legendären Schlagzeile „Microsoft Word bytes Tony Blair in the butt“. Oder jemand erstellte ein PDF für uns mit eingebettetem Javascript, das beim Aufrufen dieses und jenes aus dem Internet lädt. „Wenn es mehrere Möglichkeiten gibt, eine Aufgabe zu erledigen, und eine davon in einer Katastrophe endet oder sonst wie unerwünschte Konsequenzen nach sich zieht, dann wird es jemand genau so machen.“
Wir haben uns bemüht das zu vermeiden, und wollen zwei Dutzend Dokumente absolut sicher verbergen, auch wenn die Briten, Russen und US-Amerikaner unseren Laptop bei der Einreise auseinandernehmen, die Daumenschrauben rausholen und verkünden: Wenn du uns nicht alle Passwörter verrätst, musst du wieder heim!
Wir machen es richtig schwer. Die Chinesen sagen sogar: Öffnen Sie den Veraclypt-Containel! Und wenn der leer ist, werden sie erst recht misstrauisch.

Wenn wir nicht freiwillig verraten, das da noch in den Tiefen ein hiden volume schlummert, sind wir auf der sicheren Seite – mit kleineren Einschränkungen, die zu beachten wären.
| Segment | Bedeutung | Erklärung |
|---|---|---|
| Header des Standard-Volumes | Startbereich des normalen VeraCrypt-Volumes | Enthält die verschlüsselten Informationen, mit denen VeraCrypt das äußere Volume öffnen kann. |
| Speicherplatz, der von Dateien belegt ist | Sichtbare Dateien im äußeren Volume | Hier liegen die normalen, harmlosen Dateien, die beim Öffnen mit dem äußeren Passwort sichtbar werden. |
| Freier Speicherplatz | Scheinbar leerer Bereich | Dieser Bereich ist mit Zufallsdaten gefüllt. Dadurch ist nicht erkennbar, ob er wirklich leer ist oder ein Hidden Volume enthält. |
| Header des Hidden Volumes | Startbereich des versteckten Volumes | Wird nur mit dem Passwort des Hidden Volumes erkannt. Für Außenstehende sieht er wie Zufallsdaten aus. |
| Datenbereich des Hidden Volumes | Geheimer Speicherbereich | Hier liegen die eigentlichen geheimen Dateien. Ohne das richtige Passwort ist dieser Bereich nicht vom übrigen Zufallsdatenbereich zu unterscheiden. |
Wer das noch nie gemacht hat und des Lesens von kurzen Texten mächtig ist: Bei VeraCrypt wird ein Hidden Container (bei mir unter Linux) über die grafische Oberfläche genauso geöffnet wie ein normaler Container.
Zunächst startet man VeraCrypt über das Anwendungsmenü und klickt anschließend auf select file (Veracrypt gibt es auch auf Deutsch), um die Container-Datei auszuwählen. Danach markiert man einen freien Slot (oder „Laufwerk)) und klickt auf mount.
Entscheidend ist allein das eingegebene Passwort: Wird das Passwort des äußeren Containers (oder volume) eingegeben, öffnet VeraCrypt das normale äußere Volume; wird dagegen das Passwort des Hidden Volumes eingegeben, wird automatisch das versteckte Volume geöffnet.
Es gibt dafür keinen besonderen Menüpunkt und auch keine separate Datei für das Hidden Volume, da sich beide Bereiche innerhalb derselben verschlüsselten Containerdatei befinden.
Nach erfolgreichem Einhängen erscheint das Volume wie ein normales Laufwerk im Dateimanager. Wichtig ist außerdem, dass beim Öffnen des äußeren Volumes Schreibzugriffe das versteckte Volume beschädigen können. Deshalb sollte man beim Mounten des äußeren Volumes in den „Mount Options“ die Funktion „Protect hidden volume against damage caused by writing to outer volume“ aktivieren und zusätzlich das Passwort des Hidden Volumes angeben.
Bei VeraCrypt bleibt ein Hidden Volume auch dann unsichtbar, wenn man beim Öffnen des äußeren Containers die Funktion mount all devices beziehungsweise „Alle Datenträger einhängen“ verwendet: Das versteckte Volume ist technisch kein eigenes Laufwerk und keine eigene Datei. Äußeres Volume und Hidden Volume befinden sich innerhalb derselben verschlüsselten Containerdatei oder Partition. VeraCrypt erkennt daher nicht zwei getrennte Datenträger, sondern nur einen einzigen verschlüsselten Container. Welcher Bereich tatsächlich geöffnet wird, entscheidet ausschließlich das eingegebene Passwort.
Technisch ist das Hidden Volume zwar nicht von zufälligen verschlüsselten Daten zu unterscheiden. In der Praxis entstehen aber unter Umständen Hinweise durch das Verhalten des Nutzers oder durch „Daten-Beifang“ außerhalb des Containers.

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Gemini)
Ein Risiko: Das äußere Volume wirkt ungewöhnlich leer. Wenn ein großer Container vorhanden ist, sich darin aber nur wenige harmlose Dateien befinden und gleichzeitig nur wenig freier Speicher angezeigt wird, kann dies Verdacht erregen. Deshalb empfiehlt VeraCrypt, das äußere Volume mit glaubwürdigen Dummy-Dateien zu füllen, damit der belegte Platz plausibel erscheint.
Ich würde als Geschäftsmann daher in den äußeren Container Duplikate aller meiner geheimen Dokumente legen, aber mit falschen Zahlen und Angaben, am besten noch mit „streng geheim“ markiert, und beim erzwungenen Öffnen des (äußeren) Containers händeringend in Tränen ausbrechen.
ChatGPT warnt: Auch Metadaten außerhalb des Containers können problematisch sein. Beispielsweise können Dateimanager, Backup-Programme oder Cloud-Synchronisationsdienste Hinweise liefern, dass bestimmte Dateien häufiger benutzt werden, als es der sichtbare Inhalt des äußeren Volumes vermuten lässt. Ebenso können temporäre Dateien, Vorschaubilder, zuletzt geöffnete Dokumente oder Einträge in der Shell-History verraten, dass mit sensiblen Daten gearbeitet wurde.
Ein weiteres Risiko liegt in forensischen Analysen des Systemspeichers. Wenn ein Hidden Volume geöffnet ist, können Schlüsselmaterial oder Dateinamen zeitweise im RAM vorhanden sein. Wird ein laufendes System beschlagnahmt oder ein sogenannter Cold-Boot-Angriff durchgeführt, könnten Ermittler Hinweise auf ein geöffnetes verstecktes Volume finden. Deshalb schützt VeraCrypt vor allem ruhende Daten (Data at rest), nicht unbedingt ein bereits laufendes und entsperrtes System.
Ich habe natürlich einen unschlagbaren Vorteil – solange niemand mein Blog liest: Bei meinem Alter werden Grenzbeamte sich vermutlich fragen, ob ich den Unterschied zwischen einem Betriebssystem und einem Browser kennte. Und ich werde harmlos lächeln und mich angemessen verbeugen.
Split Tunneling

A modern cybersecurity infographic illustrating the difference between Split Tunneling and Full VPN Tunneling. On the left side, show a laptop connected to a VPN tunnel where only traffic to a home network and private servers passes through the encrypted tunnel, while normal internet traffic bypasses it directly to the web. Label this “Split Tunnel”. On the right side, show a “Full Tunnel” where all internet traffic, including websites and cloud services, is routed completely through the VPN tunnel, changing the user’s public IP address. Use glowing blue VPN tunnels, network diagrams, internet cloud icons, routers, and data streams. Professional IT illustration style, dark background with neon blue and cyan highlights, highly detailed, clean layout, futuristic networking concept art, cinematic lighting –ar 16:9 –v 7 (ChatGPT)
Ich hatte neulich ein interessantes IT-Problem: Ich bin mit einem Ubuntu Laptop in einem Firmennetz online, wenn ich Wireguard einschalte, komme ich nicht aber mehr online. Kann es sein, dass der Admin des Firmennetzes VPN bzw. Wireguard zu meiner eigenen Fritz!Box unterbindet?
Daraus ergab sich eine längere „Unterhaltung“ mit viel Gefummel, und das Problem konnte ich noch nicht lösen. Ich weiß aber, wie es ginge, habe nur keine Lust dazu. Da ich aber im November außerhalb Europas sein werden, könnte es sein, dass ich doch etwas machen muss, weil dort das Internet streng zensiert wird.

Midjourney erzeugt bei identischem Prompt nur symbolischen Unfug ohne Erkenntniswert.
Ja, das ist gut möglich. Viele Firmennetze blockieren oder filtern VPN-Verbindungen — besonders unbekannte oder private VPNs wie eine eigene FRITZ!Box-WireGuard-Verbindung.
Typische Ursachen:
→ Die Firewall blockiert den WireGuard-Port (standardmäßig UDP 51820).
→ UDP-Traffic wird generell eingeschränkt.
→ Das Firmennetz erlaubt nur HTTP/HTTPS über Proxy.
→ Deep Packet Inspection erkennt und blockiert VPN-Traffic.
→ Das Firmennetz verhindert „Split Tunneling“ oder private Tunnel absichtlich aus Sicherheitsgründen.
Dass „gar nichts mehr geht“, sobald WireGuard aktiv ist, deutet oft auf eines dieser Probleme hin:
→ Der Tunnel baut sich nicht korrekt auf
→ dann routet Ubuntu trotzdem alles durch das VPN und verliert Internetzugang.
DNS wird über den Tunnel geschickt, funktioniert aber nicht
→ Webseiten wirken „offline“, obwohl IP-Verbindungen evtl. noch gehen.
Die Firma blockiert genau den UDP-Verkehr zur Fritzbox
→ Handshake kommt nie zustande.

Ping geht, aber DNS nicht. Also liegt das Problem vermutlich daran. Was haltet ihr von den Ratschlägen der KI?
Wenn Ping auf IPs geht, aber DNS nicht:
→ DNS-Problem im Tunnel.
Oft hilft bei Firmennetzen:
→ WireGuard auf einen anderen UDP-Port legen (z. B. 53, 123 oder 443 UDP)
→ Auf der Fritzbox einen alternativen Port konfigurieren
→ PersistentKeepalive = 25
→ Split Tunneling statt AllowedIPs = 0.0.0.0/0
Beispiel: AllowedIPs = 192.168.178.0/24
resolvectl status

Global
         Protocols: -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
  resolv.conf mode: stub

Link 2 (wlp0s12f0)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 8.8.4.4
       DNS Servers: 8.8.8.8 8.8.4.4

Link 4 (wg_config)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 192.168.178.1
       DNS Servers: 192.168.178.1 fd93:9136:e393:0:7642:7fff:fe2c:f103
        DNS Domain: fritz.box ~.
Das erklärt das Verhalten ziemlich eindeutig. Dein WireGuard-Tunnel setzt den DNS auf deine FRITZ!Box:
Current DNS Server: 192.168.178.1
Sobald WireGuard aktiv wird, versucht Ubuntu also:
→ alle DNS-Anfragen an deine Fritzbox zuhause zu schicken durch den VPN-Tunnel
→ Wenn der Tunnel aber im Firmennetz nicht richtig funktioniert oder UDP teilweise blockiert wird, erreicht dein Laptop die Fritzbox-DNS nicht mehr zuverlässig.
Darum:
→ DNS → kaputt
→ Webseiten → „offline“
→ SERVFAIL von 127.0.0.53
Der entscheidende Punkt:
Dein normales WLAN (wlp0s12f0) hat funktionierende Google-DNS:
→ 8.8.8.8
→ 8.8.4.4
Aber WireGuard überschreibt das mit:
192.168.178.1
„Das ist typisch bei Fritzbox-WireGuard-Konfigurationen.“
ChatGPT empfiehlt split tunneling: Das sei in Firmennetzen fast immer die stabilere Lösung. Das hülfe mir aber nicht gegen Internet-Zensur…

Identischer Prompt, Gemini-Version
So genannte Offliner

A surreal, ironic metaphor for people who have never been on the internet: a group of elegantly dressed Victorian explorers standing inside a vast glowing data center like clueless tourists in an alien jungle, holding paper maps and candles while billions of holographic messages, memes, and social media icons swirl invisibly around them unnoticed, one person proudly using a typewriter connected to nothing, another trying to “capture information” with a butterfly net, expressions of confidence mixed with total misunderstanding, cinematic lighting, ultra detailed, symbolic contrast between analog innocence and digital civilization, satirical yet artistic, hyperrealistic, dystopian humor, wide angle composition –ar 16:9 (Gemini)
„Gut 3 % der Menschen im Alter zwischen 16 und 74 Jahren waren im Jahr 2025 in Deutschland sogenannte Offliner – sie hatten noch nie das Internet genutzt.“ Das Statistische Bundesamt: „Am größten war der Anteil derer, die das Internet noch nie genutzt haben, in der Altersgruppe der 65- bis 74-Jährigen: Hier war 2025 rund ein Zehntel (10 %) offline.“
Frage: Wie hoch ist der Anteil der Offliner bei Journalisten? Frage: Wie hoch ist Anteil der Journalisten, die nicht wissen, wie man E-Mails verschlüsselt?
Ich finde die Initiative von Digitalcourage „ein Recht auf analoges Leben“ total daneben und typisch deutsch. Für ein Recht auf Schreiben von Büchern mit Schreibmaschine! Für ein Recht auf Nachrichtenversand mit Telex! Für ein Recht auf ein Leben ohne Telefon! Kann man alles machen, aber man sollte dann nicht herumjammern, dass nichts mehr geht.
Tecknet

Ich war jetzt bedient von der hier schon erwähnten Tastatur – die ist einfach zu klein, und ich komme mit dem Handballen oder mit was auch immer an Tasten, die etwas auslösen, was ich nicht will. Also musste die Großbourgeoisie sofort liefern.
Here we go (lufthol): Tecknet Gaming-Tastatur Kabellos, QWERTZ-Tastatur (Deutsches Layout), Membran Tastatur mit 105 Tasten, Vollmetall-Pane, RGB Beleuchtung, Handgelenkauflage, 25 Anti-Ghosting-Tasten für Gamer & Büro.
Erster Eindruck: Extrem solide, makellose Haptik. Ich kann wieder mein autodidaktisches Zehnfingersystem blind benutzen. Die Tasten sind ziemlich hoch, und man bekommt ein Schreibmaschinen-Gefühl. (Das Keyboard ist auch seitlich offen, also geeignet für einen Fön | Druckluft, um den Staub wegzupusten.)
Kabellos geht, aber ich bin lieber kabelgebunden. Reinstecken – und alles funktioniert sofort unter Ubuntu/Linux. Was mich überraschte: Die zahllosen und völlig unnützen Tastaturkürzel funktionieren auch einwandfrei. Ich weiß aber nicht, warum ich mit dem Keyboard meine E-Mails abrufen sollte? Oder den Taschenrechner? Es gibt so viele Funktionen, dass ich alle wieder schnell vergessen werde und jedes Mal im Handbuch nachschauen müsste. Alles lesbar ohne Mikroskop, nur vier Seiten, obwohl die Optionen der Beleuchtung für eine größere Lichtorgel ausreichten – „5 RGB-Beleuchtungsmodi, mit denen Sie aus Millionen von Farben und Effekten wählen können“. Zwei oder drei Farben reichen mir schon, je nachdem, ob ich mich rot, grün oder blau fühle.
Lasergravierte Tastenkappen? Ich bin mal gespannt, wie lange die halten. Auf meinem alten – also dem vorletzen – Keyboard (gekauft im April 2022) waren sie erst nicht mehr zu erkennen und fielen dann einfach ab.
Ich sehe aber auch noch einige Tasten-Symbole, deren Sinn sich mir nicht erschließt und die im Manual nicht erwähnt werden. Was heißt „Anti-Ghosting“? Verschwinden alle Gespenster im Umkreis meines Routers? Oder Besucher, die mein Zimmer betreten?
Versuch und Irrtum also – vielleicht ist da auch ein Schleudersitz vorgesehen, oder ein Invisible-Modus, falls es ganz früh klingelte und man den Bademantel nicht fände.
Eve Online

Bei Heise las ich: „Eve Online“ wird zum „Übungsplatz“ für DeepMind-KI“.
Man könnte das auch unter Linux spielen. Was ist empfehlenswert: Steam und Proton oder Lutris?
Keychronig [Update]

Ich brauchte eine neue Tastatur, weil bei meiner alten schon die Buchstaben abfielen. Ich habe ausnahmsweise nicht sofort das Angebot der Großbourgeoisie durchsucht, sondern mich beraten lassen – ich muss nicht verraten von wem.

🏁 Meine klare Empfehlung (für dich)
Wenn dir wichtig ist:
Beleuchtung + Linux + langlebig[
👉 nimm Keychron V6 (egal ob normal oder 8K)
Das ist die einzige Option hier, die alles sauber kombiniert.
Ich wanderte alsbald zum einheimischen Elektronikfachhandel, um die Keychron zu bestellen (sie hatten sie natürlich nicht da).
Ich werde sie behalten, aber aus unterschiedlichen Gründen nicht noch einmal kaufen. 1) Ich habe sie mit Bluetooth nicht zum Laufen bekommen. Linux ist im Manual nicht vorgesehen, außerdem ist das so winzig geschrieben, dass ich es kaum lesen konnte.
Das mitgelieferte Kabel ist sowohl zum Verbinden mit dem PC als auch zum Aufladen da – das erfuhr ich erst von ChatGPT. Wenn man das Kabel benutzt, muss man den Akku nicht aufladen (steht nicht im Handbuch). 2) Außerdem ist es viel zu kurz. Ich musste zwei USB-Kabelverlängerungen dranstecken – zum Glück hatte ich noch welche.
3) Die Tastatur ist überraschend klein, man muss sich erst an das Gefühl gewöhnen. Mir kam es vor allem darauf an, dass sie nicht gleich wieder auseinanderdröselt oder Tasten verliert (es werden sogar einige Ersatztasten, für ESC zum Beispiel, mitgeliefert.) Einige Tasten findet man nicht sofort.
Auch die Beleuchtung ist, was die Usability angeht, ungenügend, wie auch die zwei Seiten im Handbuch. 4) Es sind nicht die Tasten beleuchtet, sondern die Zwischenräume – was ist recht blödsinnig finde. Das ist einfach respektlos und nicht kundenfreundlich.
5) Merkwürdig finde ich, dass die Tastatur auf allen Seiten offen ist (vgl. Foto unten). Der Staub kann also von überallher eindringen.
Positiv ist der Anschlag – zwar nicht so schwer wie bei einer Schreibmaschine, aber man fühlt, was man tippt. Wenn das Teil stabil und langlebig bleibt, kann ich damit leben.

[Update]
– Mehrere Tasten sind doppelt belegt, wenn man herumprobiert, findet man sie. Vermutlich kann man das mit einer
– Die Anleitung, wie der Wireless-Modus funktionieren soll, ist beschissen unverständlich, zumal noch nicht einmal erklärt wird, welches Modell wie funktioniert („some models only support wired mode“).
– Die seitlichen Öffnungen könnten, wie das Publikum schon anmerkte, das Reinigen mit Druckluft einem Fön erleichtern – daran habe ich nicht gedacht.
– Ich fragte ChatGPT: Ich brauche eine kabelgebundene Gaming-Tastatur, beleuchtet, die auch für Linux funktioniert, schlage welche mit gutem Preis-Leistungsverhältnis vor. ChatGPT empfahl die Redragon Kumara K552 RGB, die weniger als 50 Euro kostet, aber auch so klein ist wie die, die ich jetzt habe. Ich bestand auf einem Vergleich von „Mittelklasse“-Tastaturen (vgl. oben).
Gemini


Man kann natürlich an so einem Environment in Secondlife basteln, bis man grün im Gesicht wird, wie bei einer Modelleisenbahn. Ich muss aber jetzt aufhören, weil ab heute da Avatare herumlaufen. Und wenn die plötzlich sähen, dass ihre Umgebung sich wie von Zauberhand veränderte, dächten die – je nach Alter der Person, die den Avatar benutzt, sie seien in einem Film von Fassbinder (im hier geforderten Bildungskanon enthalten!) oder in der Matrix.
Gestern Nacht fiel alles Mögliche aus, und ich musste zum Beispiel bei ChatGPT improvisieren, was pädagogisch wertvoll ist und mir ohnehin Spaß macht. (Ich kam nicht an meine E-Mails, daher auch nicht an den Bestätigungscode zum Einloggen.)
Ich bin daher auf Gemini ausgewichen und war von der Qualität des Resultats recht beeindruckt.
„Parents and children witting around a table eating dinner, view of a guest from the side“. „mache ein Bild in dieser Größe und Perspektive von mehrere Leuten, die in einem Büro arbeiten und vor Monitoren sitzen“. „Mache ein Schild von einer niederländischen Anwaltskanzlei“. „Mache ein Foto von dieser Größe und Perspektive von einer Küche in einem Büro, Leute trinken im Stehen Kaffee“. „Mache ein Bild rechteckig hochkant von vorn einem Laden mit niederländischem Namen in Amsterdam in der Altstadt“ (das ist der Laden auf dem Screenshot ganz oben). „Nur den Laden, nicht das Haus, und hochkant“ usw..
Ich werde in Zukunft ChatGPT, Midjourney und Gemini vergleichen. Ich habe auch noch die schlauen Chinesen in der Hinterhand. Vielleicht lohnt es sich gar nicht, die 23 Dollar monatlich für ChatGPT auszugeben – obwohl ich mich daran gewöhnt habe und das täglich unzählige Male nutze.
PS Die virtuelle Rembrandt-Ausstellung ist auch von mir, die Rahmen der Gemälde von ChatGPT.
Kleine Petze

Ich habe mir Little Snitch heruntergeladen und installiert.
Kurzfazit von ChatGPT:
Sniffnet = Monitoring-Tool (Analyse, Sichtbarkeit)
Little Snitch (Linux) = Firewall + Kontrolle (Blockieren/Regeln)
👉 Wenn du aktiv Verbindungen kontrollieren willst → Little Snitch
👉 Wenn du nur sehen willst, was passiert → Sniffnet
Wenn man es eimmal verstanden hat, ist das Programm einfach zu bedienen:
Möchten Sie zum Beispiel verhindern, dass ScorecardResearch Ihr Nutzungsverhalten von Twitch analysiert, klappen Sie je nach Browser die Verbindungsdetails der Anwendung „chrome“, „firefox-bin“ oder „firefox-esr“ auf, suchen in der Unterebene nach der Domain „scorecardresearch.com“ und klicken auf die grüne Ampel dahinter. Daraufhin springt die Ampel für diese Domain und für alle Verbindungen, die darunter zusammengefasst sind, auf Rot und der Datenverkehr wird sofort blockiert.
Ich habe gleich ein paar komische IP-Adressen weggehauen untersucht, die unter Chrome auftauchten, zum Beispiel 178.255.231.115. WTF? Vermutlich ist das Vodafone, weil ich mobil unterwegs bin. Bei e3120.g.akamaiedge.net bin ich mir nicht sicher – aber interessant ist auf jeden Fall, was da alles auftaucht!
Kann ich jetzt und so „Online-Durchsuchungen“ verhindern? Frage für einen Freund.

Bei Wikipedia und auf der Website von Little Snitch findet man zur Zeit noch nicht, dass das Programm gratis auch für Linux erhältlich ist.
Unter smarten Cyberübernommenden

Ich wollte ursprünglich etwas zu dem angeblichen „Hack“ des messengers Signal schreiben, aber Falk Steiner auf Heise hat alles dazu kommentiert, was zu sagen ist: Es gab keinen Hack, sondern nur die Ignoranz und Dummheit. der betreffenen bzw, betroffenen Anwender.
Was müssen Sie tun, wenn Sie einen SMS-Code und/oder PIN eingegeben, aber noch Zugriff auf Ihr Konto haben.
Ihr Messengerkonto ist gehackt! Angreifer könnten in Zukunft Ihr Konto vollständig übernehmen!
Ach. Ach was. So etwas liest man täglich allüberall – auf Fratzenbuch, in Secondlife, WhatsApp. Irgendein Dödel hat mal wieder auf alles geklickt, was nicht bei drei auf dem nächsten Baum war und schreit dann, wenn das Konto nicht mehr zugänglich ist: „Ich wurde gehackt“.
Ich hatte hier schon unzählige Male über Phishing geschrieben und will mich nicht wiederholen. Es ist sowieso sinnlos.
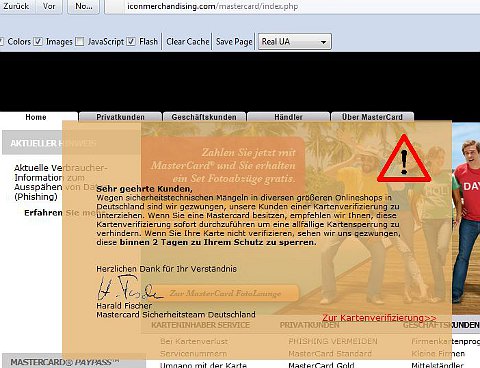
Gehen Sie davon aus, dass den Angreifern nun möglichweise Ihre Handynummer bekannt ist.
Möglicherweise steht meine Handynummer auf meiner Website.
Ich sage nur: Kein HTML in E-Mails Erlauben. Wenn das nicht geht, nicht klicken, ohne den Header gelesen interpretiert zu haben. Ein vernünftiges E-Mail-Programm benutzen oder die Optionen einer kleinweich-unvernünftigen Software zwingen, die Risiken zu minimieren. Keine unverschlüsselten E-Mails lesen. So einfach ist das.
„Aber Anbieter können das Problem vor dem Bildschirm nicht lösen, wenn dieses sich nicht für Grundsätze der IT-Sicherheit interessiert.“, schreibt Heise.
Eben. Aber dumm herumlabern können sie alle, über Chatkontrolle, über russische oder chinesische „Hacker“ und „Online-Durchsuchungen“.
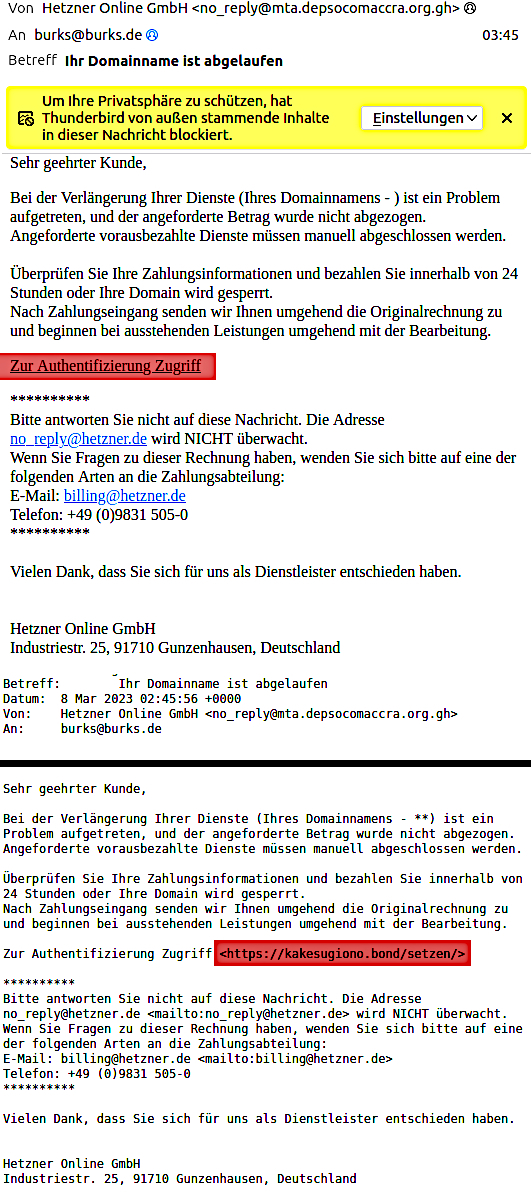
Dieselbe E-Mail im HTML-Format (oben) und im Textformat (unten).„>


-
-
Last posting:
- Unter Blendernden [Update]
- The Lost Bridge and the Inca Warrior
- Alles im grünen Bereich
- Miszellen zu Diesem und Jenem
- Miszellen zu Judäa und Samaria und noch mehr
- Die Zukunft des Kapitalismus
- Höhlenmenschen und anderes Bemerkenswertes
- Nicht ausreichend
- Wurstgulasch und Spirelli
- Unter Tassenbesitzern
-
-
Themen
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Discord/Midjourney Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)