Kleine Petze

Ich habe mir Little Snitch heruntergeladen und installiert.
Kurzfazit von ChatGPT:
Sniffnet = Monitoring-Tool (Analyse, Sichtbarkeit)
Little Snitch (Linux) = Firewall + Kontrolle (Blockieren/Regeln)
👉 Wenn du aktiv Verbindungen kontrollieren willst → Little Snitch
👉 Wenn du nur sehen willst, was passiert → Sniffnet
Wenn man es eimmal verstanden hat, ist das Programm einfach zu bedienen:
Möchten Sie zum Beispiel verhindern, dass ScorecardResearch Ihr Nutzungsverhalten von Twitch analysiert, klappen Sie je nach Browser die Verbindungsdetails der Anwendung „chrome“, „firefox-bin“ oder „firefox-esr“ auf, suchen in der Unterebene nach der Domain „scorecardresearch.com“ und klicken auf die grüne Ampel dahinter. Daraufhin springt die Ampel für diese Domain und für alle Verbindungen, die darunter zusammengefasst sind, auf Rot und der Datenverkehr wird sofort blockiert.
Ich habe gleich ein paar komische IP-Adressen weggehauen untersucht, die unter Chrome auftauchten, zum Beispiel 178.255.231.115. WTF? Vermutlich ist das Vodafone, weil ich mobil unterwegs bin. Bei e3120.g.akamaiedge.net bin ich mir nicht sicher – aber interessant ist auf jeden Fall, was da alles auftaucht!
Kann ich jetzt und so „Online-Durchsuchungen“ verhindern? Frage für einen Freund.

Bei Wikipedia und auf der Website von Little Snitch findet man zur Zeit noch nicht, dass das Programm gratis auch für Linux erhältlich ist.
Unter smarten Cyberübernommenden

Ich wollte ursprünglich etwas zu dem angeblichen „Hack“ des messengers Signal schreiben, aber Falk Steiner auf Heise hat alles dazu kommentiert, was zu sagen ist: Es gab keinen Hack, sondern nur die Ignoranz und Dummheit. der betreffenen bzw, betroffenen Anwender.
Was müssen Sie tun, wenn Sie einen SMS-Code und/oder PIN eingegeben, aber noch Zugriff auf Ihr Konto haben.
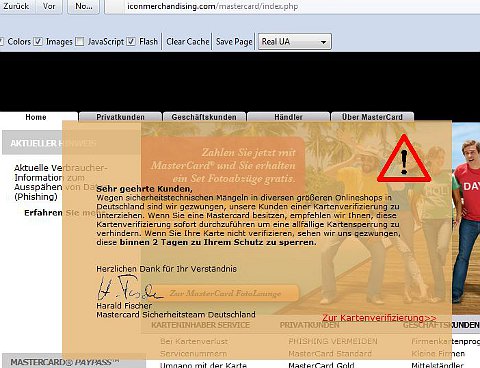
Ihr Messengerkonto ist gehackt! Angreifer könnten in Zukunft Ihr Konto vollständig übernehmen!
Ach. Ach was. So etwas liest man täglich allüberall – auf Fratzenbuch, in Secondlife, WhatsApp. Irgendein Dödel hat mal wieder auf alles geklickt, was nicht bei drei auf dem nächsten Baum war und schreit dann, wenn das Konto nicht mehr zugänglich ist: „Ich wurde gehackt“.
Ich hatte hier schon unzählige Male über Phishing geschrieben und will mich nicht wiederholen. Es ist sowieso sinnlos.
Gehen Sie davon aus, dass den Angreifern nun möglichweise Ihre Handynummer bekannt ist.
Möglicherweise steht meine Handynummer auf meiner Website.
Ich sage nur: Kein HTML in E-Mails Erlauben. Wenn das nicht geht, nicht klicken, ohne den Header gelesen interpretiert zu haben. Ein vernünftiges E-Mail-Programm benutzen oder die Optionen einer kleinweich-unvernünftigen Software zwingen, die Risiken zu minimieren. Keine unverschlüsselten E-Mails lesen. So einfach ist das.
„Aber Anbieter können das Problem vor dem Bildschirm nicht lösen, wenn dieses sich nicht für Grundsätze der IT-Sicherheit interessiert.“, schreibt Heise.
Eben. Aber dumm herumlabern können sie alle, über Chatkontrolle, über russische oder chinesische „Hacker“ und „Online-Durchsuchungen“.
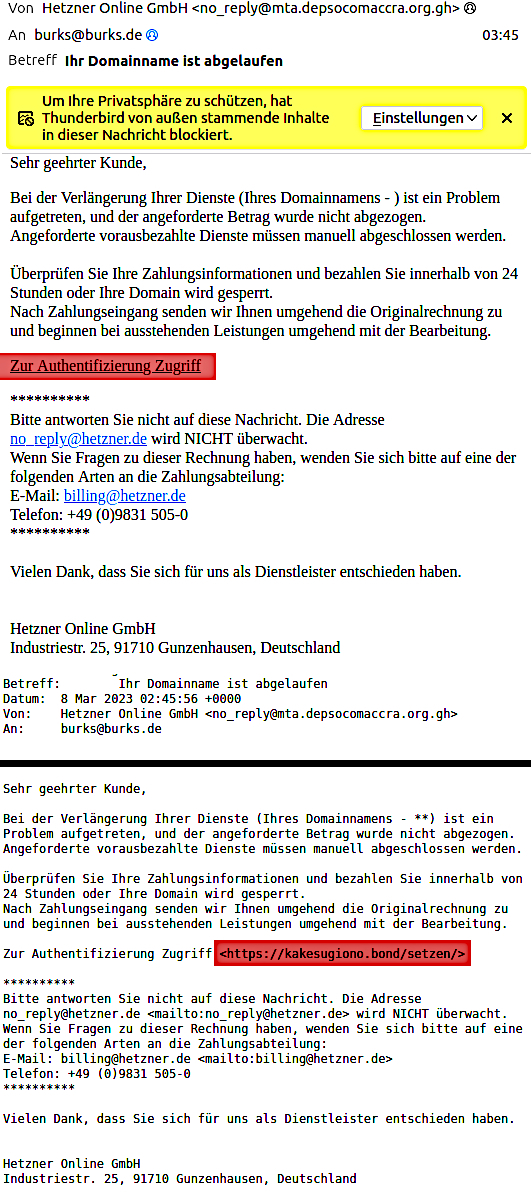
Dieselbe E-Mail im HTML-Format (oben) und im Textformat (unten).„>
Stay Vigilant!

Mehr auf cybernews.com: „Die EU präsentierte am Mittwoch eine neue App zur Altersverifizierung, mit der Nutzer ihr Alter online nachweisen können, ohne persönliche Daten an Plattformen weiterzugeben. Dadurch entfällt für Websites die Notwendigkeit, sensible Informationen zu sammeln.“
Laut Moore speichert die App eine verschlüsselte PIN lokal. Entscheidend ist jedoch, dass die Verschlüsselung nicht mit dem Identitätsspeicher des Nutzers verknüpft ist, in dem sensible Verifizierungsdaten gespeichert werden.
Damit kann die Sicherheitslücke einfach umgangen werden. „Durch das Löschen bestimmter, mit der PIN verknüpfter Werte aus den Konfigurationsdateien der App und einen Neustart der App kann ein Angreifer eine neue PIN festlegen und gleichzeitig weiterhin Zugriff auf die unter dem vorherigen Profil erstellten Anmeldeinformationen behalten. Im Endeffekt akzeptiert die App wiederverwendete Identitätsdaten unter einer neu definierten Zugriffskontrolle.“
Pavel Durov, Mitgründer und CEO von Telegram, hat dazu eine hübsche Veschwörungstheorie, die ich für gar nicht so unwahrscheinlich halte. Die Sicherheitslücke sei kein technischer Fehler.

Die Russen machen sich auch schon darüber lustig, obwohl sie natürlich im Glashaus sitzen.
Wildplassen, Vlaamse Friet und eine Trigger-Warnung

Ich grüße das verehrte Publikum aus Amsterdam! (Warum gibt es eigentlich in Deutschland kein Alkoholverbot in der Öffentlichkeit wie in den Niederlanden und Polen? Weil wir das nicht durchsetzen könnten?)

Amsterdam in einem Satz? Wunderschöne Häuser, Wasser dazwischen und gefühlt zwei Milliarden Fahrräder. (Es ist noch zu früh am Tag, um etwas über den Red Light District zu sagen.)

Wir werfen alles zusammen, was nicht zusammengehört.
Ich bin im Clinknoord abgestiegen – das ist eine Mischung aus einem klassischen Hostel und den Capsule Hotels. Vierbettzimmer, aber ich habe es für mich allein, inklusive Klo und Dusche im Zimmer. Aber, wie schon in Israel: Nicht das klassische Backpacker-Publikum. Vielleicht nutzen die Nachgeborenen heute alle Rollkoffer, weil sie einen Rucksack nicht mehr tragen können?

Es begann holprig. Ich hatte vorher online schon eingecheckt, aber die Maschinen („wir sind voll digitalisiert“) fanden mich nicht. Ein findiger Homo sapiens vom Hostel sah mich in seiner elektronischen Kaderakte und meinte, wenn man Hotels über booking.com buchte, vertauschten die gern Vor- und Nachnamen, weil dort nur Algorithmen seelenlos vor sich hinwerkeln. Ich heiße hier also Herr Burkhard.

Ich habe eine halbe Stunde gebraucht, bis ich online war – wie schon 2023 in Jeruslem (damals aber mit Windows, heute mit Linux). Die hilfreichen Angestellten wusste nicht weiter, und ich musste mit dem Handy ChatGPT bemühen.

Das Problem ist ziemlich typisch für sogenannte Captive Portals (z. B. in Hotels, Cafés, Flughäfen). Dein Gerät ist zwar mit dem WLAN verbunden, aber die Login-/Akzeptanzseite wird nicht angezeigt – oft wegen Browser- oder Netzwerkeinstellungen.
Ich hatte schon Javascript erlaubt und alle Erweiterungen, die irgendetwas verbieten, ausgeschaltet. Check: chrome://settings/content/javascript: erlauben
Wichtig: kein https! Viele WLAN-Portale können HTTPS nicht umleiten. Das war es auch nicht. Ein anderer Browser kam ebenfalls nicht online.
Direkte Portal-IP aufrufen – nein, obwohl ich die IP-Adresse im Verlauf des Handys hatte.
DNS-Cache leeren, im Terminal: sudo systemd-resolve –flush-caches
Oder alternativ: sudo resolvectl flush-caches Njet.
Öffne im Browser: http://connectivity-check.ubuntu.com funktionierte nicht.

nmcli networking off
nmcli networking on
sudo systemctl restart NetworkManager
Endlich! Wer ist denn jetzt schuld an dem Gewürge?

Warum Amsterdam? Das hat natürlich mit Secondlife zu tun. Ende Mai findet auf meiner Sim ein Rollenspiel-Plot statt. Ich poste hier die Einladung desjenigen, der das organisiert, um zu zeigen, wie viel Mühe sich manche Leute machen (und um den Platz zwischen den Bildern zu füllen). Wer nicht weiß, was Rollenspiel ist: Das ist es.

Intro RP for the Abductees: You sit at your kitchen table, sipping coffee on a lazy Saturday morning, when the mail arrives with a thud through the slot. Among the bills and flyers is a thick, cream-colored envelope with elegant gold embossing. Your name is handwritten in neat cursive, and the return address reads „Von Meyland Research Foundation, Amsterdam.“ Curiosity piqued, you slice it open with a butter knife.
Inside is a letter on heavy stationery, the kind that feels official and important. It begins: „Dear [Your Name], We are pleased to inform you that you have been selected to participate in an innovative social experiment conducted in collaboration with a team of behavioral scientists. This hidden camera reality program, titled ‚Echoes of Interaction,‘ will explore human dynamics in controlled settings. The experience spans ten days in Amsterdam, with the first three days for orientation and the final seven in an isolated environment designed to simulate real-world social pressures—think of it as a paid vacation with a twist.“
Your eyes widen as you read on. The accommodation is a private houseboat moored in the heart of Amsterdam’s canals, complete with all amenities, meals provided, and a stipend equivalent to two weeks‘ salary. The main sponsors are listed: The Chronander Bank, a longstanding European financial institution known for ethical investments, and the von Meyland Research Foundation, a nonprofit dedicated to psychological and sociological research. It’s all expenses paid, including round-trip flights, and emphasizes participant safety, consent, and the option to withdraw at any time.
Tucked into the envelope is a printed airline ticket: economy class on KLM from your local airport to Schiphol, dated two weeks from now. You scrutinize it—the barcode, the flight numbers, the passenger details all match. To be sure, you grab your phone and pull up the KLM app, scanning the code.

It validates instantly: „Reservation confirmed.“ Next, you check the travel agency mentioned on the ticket stub, „EuroVoyage Travel Services.“ A quick search on their website shows they’re a reputable Amsterdam-based firm with glowing reviews on TripAdvisor and a Better Business Bureau equivalent rating in the Netherlands. No red flags; everything seems legit.
Still, a hidden camera show? Social experiment? You decide to dig deeper. You type „Von Meyland Research Foundation“ into your search bar. The results pour in: it’s a well-established organization founded in the 1950s by a philanthropist family, focused on advancing human sciences through ethical studies. They’ve funded groundbreaking research on group behavior, empathy, and urban living, with partnerships at universities like Oxford and Harvard. No scandals, just awards for innovation and transparency. Next, „The Chronander Bank“ – ah, a Sweden-based bank with a sterling reputation for sustainable finance, supporting education and environmental causes. They’re known as do-gooders in the financial world, with a history of charitable foundations and zero ties to shady dealings. Everything checks out; these aren’t fly-by-night operations but pillars of respectability.
A grin spreads across your face. Why not? Work has been a grind lately, and Amsterdam has always been on your bucket list—the canals, the bikes, the vibe. This could be an unexpected adventure, a free holiday disguised as something quirky. You imagine waking up on that houseboat, the gentle lap of water against the hull, sunlight filtering through portholes onto cozy wooden interiors.
You reply to the enclosed RSVP card with a firm „Yes,“ sealing it and dropping it in the mailbox. What could go wrong? It’s time for a little excitement in your life. (…)

First off. We base our roleplay off of the books about Gor, written by John Norman. If you have no idea what that is about, check them out, google them, make sure you know what the basics of Gor are!
In short, Gor is a planet opposite the sun, viewed from earth. It is a world that is strongly patriarchal and men and women are not on an equal basis. Aside from that, it is also a world where slavery is very much a thing. And seen as a normal and natural part of society. (…)
Trigger warnings: Role playing within the guidelines of the books on Gor is not without potential triggers. Gor can be a harsh place and it is important to know what you might be getting yourself into. A few of the possible triggers we have set out below. can be, but are not limited to:
– forced slavery
– physical harm and or punishment
– mental pressure
– sexual acts both consensual and non consensual
– degradation
– betrayal

Ich finde das Kunstwerk an der Gracht albern und naiv. Dann kann man gleich Nathan der Weise lesen. Aber Lessing wird bestimmt nicht mehr an Schulen gelehrt – viel zu lang!
Ich muss in Secondlife (und in meiner Freizeit) ein virtuelles Ambiente aufbauen, das ungefähr so aussieht wie Amsterdam, nur ein paar Straßenzüge und Kneipen und die perspektivische Illusion, dass man die Avatare in den Holland sind.
Ich war 1980 zum letzten Mal in den Niederlanden, in Rotterdam zum Russell-Tribunal.
Also nichts wie hin an den wenigen freien Tagen zwischen den Schichten und inspirieren lassen… #gamedesign

Ich war, weil ich seit dem frühen Frühstück nichts mehr gegessen hatte, zeitig in Chinatown bei Kim’s So Korean Food Centrum. Sowohl mein Reis auch mein selbst gemachtes Bulgogi sind erheblich besser. Mein Reis klebt nicht, und das von mir bevorzugte Fleisch hätte natürlich den Preis verdoppelt. Ich besitze auch keine goldenen Blechteller, die auf dem Tisch herumrotieren, wenn man sie nicht fixiert. Für den bezahlbaren Preis war es aber ok. Ich saß an der Tür mit Blick auf die Straße, und genau gegenüber räkelten sich halbnackte Damen im Schaufenster… Das ist Amsterdam.

Die Bar im Clinknoord
Papiernes Impfen

Ich war heute mit meinem uralten Impfpass in der tropenmedizinischen Amulanz der Charite und habe mich gegen allerlei Exotisches impfen lassen.
Mit der Digitalisierung ist es nicht weit her. Ich kann mich zwar über Doctolib anmelden und Dokumente hochladen, was ich auch tat, aber die können das da nicht herunterladen. Zudem muss man alles noch mal per Hand machen: Den Fragebogen gibt es zwar auf der Website, aber man kann online das pdf nicht ausfüllen, sondern müsste es ausdrucken, ausfüllen und dann wieder einscannen… halt, nein, man kann es nirgendwohin verschicken, sondern müsste es in Papierform mitnehmen.
Wird sich das irgendwann ändern? Ich fürchte nicht. Immerhin habe ich dort keine Faxgeräte gesehen. Aber vermutlich habe ich nur nicht genau genug hinschaut.
Schmalbrüstig in der Wüste, revisited und anderes

Dune 2000 is a real-time strategy video game based on the Dune universe, released in 1998. It features full motion cutscenes, online multiplayer, and a powerful storyline. Now, with GruntMods Edition, you can experience this classic with modern enhancements and exclusive content.
Das einzige Computerspiel, das mich anturnt. Das muss am Alter liegen. Nein, meine Armee ist nicht zu sehen, weil die im Norden die Harkonnen und die Ordos plattmacht, während meine taktisch gut platzierten Raketenwerfer in, um und um mein Hautquartier herum herannahende Feinde zu virtuellem Staub zerbröseln.
Ich hatte die 32.bit-Version schon erwähnt. Aber ich bin ganz stolz darauf, dass ich das Spiel auf dem älteren und schmalbrüstigerem Linux-Laptop per Bottles überraschenderweise zum Laufen bekommen haben.
Ansonsten spiele ich keine Computerspiele, für die ich bezahlen muss. 0AD habe ich immer noch in Reserve, aber ich habe in Secondlife soviel zu tun, dass ich in meiner äußerst knappen Freizeit nicht dazu komme. Gerade ist die 380-ste Ausgabe meiner Inworld-Gamer-Zeitung erschienen, mittlerweile der 18. Jahrgang. (Auf dem Blog sind nur ausgewählte Artikel, nicht die gesamte Ausgabe.) Ich wollte mir immer den Scherz erlauben, falls der DJV Berlin nachfragen sollte, was ich journalistisch machte, die anzugeben. „Wie können wir das nachprüfen?“ – „Macht euch einen Avatar, besteht den Adult-Check und beamt euch um Beispiel auf meine Gor-Sim.“ Bewaffnung für Männer ist empfohlen; für Frauen sind vergiftete Dolche erlaubt.
Als ich die Nachrichten der Qualitäts- und soziale Medien zur einzigen Mahlzeit des Tages durchstöberte (14 Uhr, ich bin im 12-stündigen Nachtrhythmus), fiel mir nichts auf, was berichtenswert schien. Es muss auch nicht immer etwas passieren, außer dem gewöhnlichen Horror. Die meisten Kommentare bekam ich übrigens, als ich neulich irgendeinen lustigen Quatsch auf Instagram kommentierte und mein Alter erwähnte.
Übrigens: Fefe ist jetzt schon fast ein Jahr weg vom Fenster. Das heißt nichts: Sharon Stone hat sieben Jahre gebraucht, um nach einem Schlaganfall wieder fit zu werden, aber das hat sie wohl 18 Millionen Dollar gekostet. Vermutlich hatte sie keinen Krankenversicherung.
Einige Leser werden den Freund aus Friesland kenne, den es vor zwei Jahren erwischt hat, obwohl er 15 Jahre jünger als ich ist. Seitdem halbseitig gelähmt; das Maximum der Bewegung sind ein paar Schritte mit einen Dreifuß-Gehstock. Nach Berlin wird er nie wieder zurückkommen können. Plötzlich, ohne Vorwarnung, von einem Tag auf den anderen. Da wird einem ganz schummrig…
Deep Fake News mal anders: „In einem neuen Schreiben, was WELT vorliegt, äußert sich Ulmens Anwalt nun ausführlicher. „Unser Mandant hat zu keinem Zeitpunkt Deepfake-Videos von Frau Fernandes oder anderen Personen hergestellt und/oder verbreitet“, heißt es dort. „Entsprechende Darstellungen sind falsch.“ Tatsächlich hat das der „Spiegel“ in seiner Recherche auch nicht behauptet. Allerdings wurde darauf hingewiesen, dass es KI-generierte pornografische Darstellungen von Fernandes geben würde. In der Folgeberichterstattung hatten einige Medien berichtet, dass diese möglicherweise auch von Ulmen angefertigt oder verbreitet wurden.“
Das ehemalige Nachrichtenmagazin wird irgendwann behaupten, man hätte gar nichts behauptet.
Miscellaneous:
– Rubio sagt, es ginge im Iran auch ohne Bodentruppen. Aber: „The Pentagon is reportedly considering deploying up to 10,000 additional ground troops to the Middle East, according to Department of Defense officials cited by the The Wall Street Journal.“
– Israel wird vermutlich den südlichen Teil des Libanon bis zum Litani annektieren. Gut so, denn die „Regierung“ des Libanon hat weder die Macht noch die Kraft, die Hisbollah von dort zu vertreiben. Das und die Vorgeschichte hatte ich hier schon erwähnt:
„Der Einmarsch der Carmeli-Brigade [im Oktober 1948 im Rahmen der „Operation Hiram”] in den Libanon war das erste Mal, dass die Israelis eine anerkannte internationale Grenze [die von den Kolonialmächten 1923 willkürlich gezogen worden war] überschritten und in einen souveränen arabischen Staat eindrangen.“
– Was macht eigentlich die Baerbock? Da kann man sich nur noch an den Kopf fassen. Aber hierzulande ist ja sogar die CDU mit im islamophilen Boot. Man kann nur auf die ferne Zukunft hoffen, die es in der Vergangenheit schon einmal gab.
Stunden später…

Das ist ja wie in alten Zeiten! Der Rechner lief übrigens schon die ganze Nacht. Ich hätte vielleicht einen anderen UBS-Anschluss für die externe Festplatte nehmen sollen… Fragen wir also Hal.
Die entscheidende Zeile in deiner Ausgabe ist diese:
|__ Port 4: Dev 6, If 0, Class=Mass Storage, Driver=usb-storage, 480M
Das bedeutet: Deine externe Festplatte läuft nur mit 480 Mbit/s. Das ist USB 2.0 Geschwindigkeit. Obwohl dein Rechner USB-3 / USB-3.1 / USB-3.2 Controller hat (5000M und 10000M Busse), ist die Platte nicht dort verbunden oder wird nicht als USB-3 erkannt.

Was bedeutet das für Dich?

Ich habe mir den Prompt von ChatGPT schreiben lasse3n: dystopian AI surveillance center reconstructing real identities from anonymous internet conversations, holographic screens with forum threads and usernames, data fragments forming human faces from code and text, glowing connection lines across a global network map, dark cyber intelligence lab, red warning lights, cinematic tech noir atmosphere, ultra detailed, dramatic lighting, volumetric fog, realistic, 8k –ar 16:9 –style raw –v 6
Ich darf das Statement eines Telepolis-Artikels von Matthias Lindner zitieren: „Eine neue Studie zeigt: Künstliche Intelligenz kann pseudonyme Nutzer auf Social Media mit hoher Trefferquote identifizieren. Was bedeutet das für Dich?“
Die Modelle analysierten dabei unstrukturierte Texte – also ganz normale Kommentare und Beiträge – und extrahierten daraus Hinweise wie Interessen, berufliche Details, Schreibstil oder geografische Angaben. Anschließend glichen sie diese Signale mit öffentlichen Profilen auf Plattformen wie LinkedIn ab.
Ein Beispiel der Forscher verdeutlicht das Prinzip: Ein Nutzer schreibt über Schulprobleme und Spaziergänge mit seinem Hund Biscuit durch einen bestimmten Park. Die KI sucht nach genau diesen Details auf anderen Plattformen und ordnet das anonyme Konto mit hoher Sicherheit einer realen Person zu.
In den Experimenten lag die Trefferquote bei bis zu 68 Prozent, die Genauigkeit korrekter Zuordnungen bei bis zu 90 Prozent.
Ich erwäge, auch die hiesigen Nutzer auszuspionieren, damit ich endlich genau weiß, mit wem ich es zu tun habe. Also hört auf, anderswo im Internet über eure Haustiere zu posten – der Mossad, die CIA und sammeln und interpretieren das!
Fehlercode
 Diese Meldung bekam ich heute rund zwei Dutzend Male, weil ich meine Eingabemethoden per Browser/PC, per Authenticator-App und sonstwie variiert hatte. Die Datev („Arbeitnehmer“ online, har har) akzepiert ab Anfang März kein Einloggen per SMS-Tan mehr.
Eine halbe Stunde meiner kostbaren Lebenszeit ging dabei drauf. Was die Datev an Usability anbietet, kann man nur als extrem böswillige Nutzerfeindlichkeit bezeichnen. 15 Schritte sind angeblich nötig.
Ich kann mir nicht vorstellen, dass das jemand von der einschlägigen Klientel – zum Beispiel aus der Sicherheitsbranche – überhaupt hinkriegt, vor allem die eingewanderten Bürger und deren Nachfahren, die auch nach mehreren Jahrzehnten in Deutschland immer noch keinen korrekten Satz herausbringen.
Irgendwann kapierte ich zumindest das Problem. Ich hatte noch mein altes Handy ohne Sim-Karte, das ich zuhause natürlich benutzen könnte, weil es sich über mein WLAN einwählt. Eigentlich nur, wenn ich mein normales Handy über Nacht vergessen habe aufzuladen und beim Frühstück kurz surfen möchte. Da war auch noch die Authenticator-App drauf.
Die musste ich erst löschen, und dann noch meinen schon eingerichteten Datev-Account, warum auch immer. Was wäre, wenn ich mein altes Hand nicht mehr gehabt oder es verloren hätte oder es schlicht nicht mehr funktionsfähig wäre? Und darf ich mich nur mit einem Handy authentifizieren? Geht der Trend nicht bekanntlich zum Vierthandy – vor allem bei den Bürgern, die mit minderlegalen Tätigkeiten beschäftigt sind?
Wenn ich schon lese: „Schauen Sie in den Brief, den wir ihnen (vor wie vielen Jahren?) geschickt hatten mit den Zugangsdaten für das Datev-Konto“… Dann krieg ich schon einen Hals.
So wird das nichts mit der Digitalisierung.
Spulenfiepen

Vielleicht war mein kleiner alter Laptop gar nicht kaputt, vor allem auch deswegen, weil eine SSD-Festplatte gar keine Geräusche macht. Da war ich gedanklich vermutlich noch im letzen Jahrtausend. Ich habe also das Gerät mühsam und vorsichtig aufgeschraubt und mal in die elektronischen Eingeweide geschaut und mich gleichzeitig von der KI über Captive Screws belehren lassen. Innen sah alles reinlich aus.
ChatGPT sagte mir: „Wenn der Lüfter im Dell Latitude 5400 sauber ist und sich leicht und ohne Kratzen drehen lässt, ist es gut möglich, dass das schleifende Geräusch nicht vom Lüfter kommt. Bei diesem Modell gibt es noch ein paar andere typische Geräusche:
Spulenfiepen / Elektronikgeräusche
Das kommt relativ häufig vor, besonders bei Business-Laptops mit Intel Core i5-8365U.
Merkmale:
– klingt wie leises Rasseln, Zirpen oder elektrisches Summen
– verändert sich, wenn der Prozessor arbeitet
– tritt z. B. auf beim Scrollen, Laden von Webseiten oder CPU-Last
Ursache sind kleine Spulen im Spannungswandler auf dem Mainboard. Das ist nicht gefährlich, nur manchmal hörbar.“
Gut zu wissen.
Flaschen und Klauen

Drei Tage Freizeit. Das bedeutet, alle Computerprobleme lösen zu können, denen man so zwischendurch begegnet ist. Ich habe jetzt Bottles auf allen Rechnern installiert. Das gefällt mir wesentlich besser als Wine und ist auch benutzerfreundlich. Eigentlich brauchte ich das Programm nur auf meinem schmalbrüstigen Ubuntu-Laptop, das ich im Urlaub und auf der Arbeit benutze und auf dem Firestorm für Linux ständig abschmiert. Ich habe die Software für Secondlife dort mit Alchemy ersetzt (nicht zu verwechseln mit Alchemy Linux), das einigermaßen stabil läuft, auch bei lahmer Verbindung.
Ein ungelöste Frage ist immer noch das E-Mail-Programm. Ich schrieb schon im Januar: Ich benutze bekanntlich Thunderbird für Linux, mit der Option des Umstiegs auf Mutt, Claws Mail für Windows (weil das zuverlässig kein HTML anzeigt und auch Attachments sehr sicher handelt; Verschlüsseln geht aber nur auf dem Umweg über Kleopatra) und für Android FairEmail.
Ich wüsste nicht, was es zu Verbessern gäbe, und schon gar nicht mit KI. [Weibliche Stimme in verführerischem Tonfall: „Sie haben zu verschlüsseln vergessen!“] Aber das habe ich auch schon gesagt, als ich noch Crosspoint benutzte.
Jetzt habe ich gar kein Windows mehr und könnte auch Claws Mail überall installieren. Die Kriterien, nach denen normalerweise die Vor- und Nachteile aufgelistet werden überzeugen mich aber nicht: „modern“, „Plugins“, „Erweiterbaurkeit“ – brauche ich alles nicht. Für mich zählt nur: Wie geht das Programm mit HTML um (will ich nicht sehen oder angezeigt bekommen!) und wie viel Stunden wie lange brauche ich, um eine E-Mail zu verschlüsseln?
Mein Laptop meckert mich gerade von der Seite an, mein PGP-Schlüssel sei abgelaufen? Muss ich mal nachsehen. Man hat ja sonst nichts zu tun….
| Kriterium | Thunderbird | Claws Mail |
|---|---|---|
| Zielgruppe | Komfortorientierte Nutzer, die eine vollständige Mail-Suite mit vielen Funktionen möchten. | Minimalisten und Power-User, die einen schnellen und schlanken Mailclient bevorzugen. |
| Funktionsumfang | Sehr umfangreich: E-Mail, Kalender, Kontakte, RSS, Add-ons. | Basisfunktionen für E-Mail, erweiterbar über Plugins. |
| Benutzeroberfläche | Modern und relativ benutzerfreundlich. | Klassisch und technisch, wirkt teilweise veraltet. |
| Ressourcenverbrauch | Relativ hoch im Vergleich zu minimalistischen Clients. | Sehr gering, ideal für ältere Rechner oder schlanke Systeme. |
| Geschwindigkeit | Solide, aber nicht besonders schnell beim Start. | Sehr schnell beim Starten und Arbeiten. |
| Erweiterbarkeit | Viele Erweiterungen und große Entwickler-Community. | Plugins vorhanden, aber deutlich weniger als bei Thunderbird. |
| HTML-Mail | Voll unterstützt. | Teilweise eingeschränkt, oft über Plugins. |
| Eignung für Ubuntu | Standard-Mailclient vieler Linux-Distributionen. | Beliebt bei Linux-Power-Usern und Minimal-Systemen. |
ChatGPT: „Hier ist ein praxisnaher Vergleich von Mozilla Thunderbird und Claws Mail unter Ubuntu/Linux. Beide sind freie Open-Source-Mailprogramme, verfolgen aber sehr unterschiedliche Konzepte: Thunderbird ist eine umfangreiche Mail-Suite, Claws Mail ein extrem leichtgewichtiger, schneller Client.“
Bottles und mit der Exe klarkommen

Man hat ja auch sonst nichts zu tun. Ich kann mich nicht daran erinnern, dass ich jemals Wine gebraucht hätte. Linux nutze ich schon etwas länger, und ich kenne keine Windows-Programme, für die es keinen Ersatz unter Linux gäbe (der in der Regel sogar besser ist, wenn man von der Usability absieht – wie etwa bei Gimp).
Ausnahmen bestätigen die Regel. Mein Firestorm-Viewer für Secondlife lässt den kleinen Laptop, den ich „außer Haus“ benutze, regelmäßig in die Knie gehen bzw. crasht alle zwei Minuten, selbst bei niedrigsten Grafik-Einstellungen. Also suchte ich nach Alternativen, um mal kurz zwischendurch und zu jeder Tageszeit auf meine Sim gucken zu können. Es ist eine bloße sinnlose Zeitverschwendung Spielerei, weil es mit dem Handy natürlich auch funktionierte.
Radegast gibt es angeblich für Linux, aber ich habe diese Version nirgendwo gefunden. Also installierte ich Wine, um mit der .exe klarzukommen. Dann, weil ich keine Lust auf Kommandozeilen hatte, eine grafische Oberfläche, die erste, die mir ChatGPT empfahl. Und schon gab es die erste Fehlermeldung.

PlayOnLinux gibt es also nicht mehr bzw. es wird praktisch nicht mehr gepflegt.
Bottles als Wine-Gui-Alternative kannte ich nicht. Dann ging es los: Funktioniert nur, wenn man Flatpak auch installiert. Done – ohne ChatGPT hätte ich ewig lange recherchieren müssen.
Read the fucking manual of Bottles. Nein, nichts von dem, was die KI mir höflich vorschlug, gelang auf Anhieb. Auch die Radegast-Version war zunächst falsch. Aber woher soll man das alles wissen?
Ich habe mehr als eine Stunde gebraucht. Jetzt läuft alles. Wenn Senioren ältere Herren zu sehr mit Software herumbasteln…

Kreischen, Schaben und VPN

Der Screenshot hat vermutlich nichts mit dem Thema zu tun, sondern dient nur zur Erbauung für die hier mitlesenden Senioren Windows-Nutzer.
Ich habe mich gerade mit ChatGPT lang und breit darüber unterhalten, warum ich mit Windows und Wireguard aus einen Firmennetz über meine FritzBox online komme, aber mit Ubuntu nicht.
Hintergrund: Der (von der Großbourgeoisie runderneuert erstandene) Laptop mit Windows, den ich nur auf Reisen und (minderlegalerweise) auf der Arbeit nutzte, fing an zu Kreischen und Schaben dergestalt, dass die Festplatte mir wohl mitteilen wollte, sie werde demnächst nach Ghana in die ewigen Festplatten-Jagdgründe für Festplatten eingehen.
Man kann bekanntlich nie genug Laptops haben. Der Tuxedo-Gamer-20-Zöller ist zu unhandlich, aber ich hatte noch einen etwas kleineren mit Windows in Reserve, den ich nicht wirklich brauchte. Neu ist der auch nicht, aber besser als der runderneuerte. Ich habe ein wenig herumfummeln müssen. Ich wollte ursprünglich Mint installieren, bin dann aber doch bei Ubuntu geblieben, weil ich den USB-Stick mit dem Mint-Iso verlegt hatte, und habe das Windows komplett geschreddert.
ChatGPT hat ziemlich ausführlich herumschwadroniert, warum Wireguard über ein Firmennetz nicht funktioniert, aber so richtig schlau wurde ich aus dem künstlich intelligentem Gelaber nicht.
🧠 Warum Windows funktioniert
Windows-WireGuard:
-ignoriert oft aggressives Default-Routing
– oder nutzt Split-Tunnel automatisch
– oder dein Windows-Profil hat andere AllowedIPs
– Ubuntu ist hier „strenger“ und setzt exakt, was konfiguriert ist.
Ich nutze die grafische Oberfläche Wireguird.
🎯 Fazit
– Routing ist korrekt.
– Es ist zu 80% DNS.
– Zu 20% MTU.
DNS kann ich mir nicht vorstellen, weil ich aus dem Firmennetz auf die hierzulande zensierten Russen komme. Ich hatte keine Lust, in allen möglichen Konfigurationsdateien mit nano herumzufummeln, daher sind wir bei dem etwas unbefriedigendem Ergebnis geblieben:
➡️ Dann liegt es an etwas sehr Speziellem (selten).
PS Bei dieser Ubuntu-Version scheitert das Installieren von Veracrypt, aber das kriege ich noch hin.
Was mit Cyber

Ich schreibe gerade einen längeren Artikel (für das Blog) und werde damit heute nicht fertig, zumal ich morgen kurz vor fünf aufstehen muss, um 12 Stunden zu schindern arbeiten.
In Kürze: In Israel ist das Niveau, auf dem offiziell vor dem pöhsen Cyberdings aka Phishing gewarnt wird, genauso „hoch“ wie hier. „The cyberattacks involve “targeted phishing,” in which attackers impersonate familiar figures to lure victims into revealing personal information or downloading malicious files“, schreibt die Jerusalem Post.
Mit Linux wäre das nicht passiert. Dann nutzt gefälligst ein E-Mail-Programm, dass nur Text anzeigt wie Clawsmail oder fummelt in den Einstellungen so lange herum, bis alle Nachrichten statt in HTML in reinem Text erscheinen! Dann seht ihr größtenteils, wo die Links hinführen und die Phisher können sich ihr Phishing sonstwohin stecken. Und wenn das nicht geht, tretet dieses Programm in die Tonne und denjenigen, der so etwas installiert, gleich mit!
Aber die werden das genausowenig machen wie die deutsche Journaille. Dann jammert mich wenigstens nicht voll!
Nein, danke, unerwarteter Edward!

Immerhin eine Nachricht in reinem Textformat, also kein direkter Phishing-Versuch. Wir können den Header („Quelltext anzeigen“) pädagogisch wertvoll von einem Roboter untersuchen lassen.
Interpretation des E-Mail-Headers
Der E-Mail-Header gibt eine detaillierte Übersicht über die Herkunft und Authentizität der Nachricht. Hier sind einige zentrale Punkte, die wir über den Absender und die E-Mail erfahren:
1. Absender-Informationen:
- Der Absender der E-Mail wird als Edward Snowden angezeigt (E-Mail-Adresse:
edward@theoutreachingagency.com). Allerdings ist der Name „Edward Snowden“ eher als eine bekannte öffentliche Figur bekannt, was möglicherweise darauf hindeutet, dass es sich um eine gefälschte oder unaufgeforderte Nachricht handelt, um die Empfänger zu täuschen. - Die Domain theoutreachingagency.com könnte legitime oder zum Teil vertrauenswürdige Verbindungen haben, jedoch sollte sie auf ihre Authentizität geprüft werden.
2. Server und Pfad:
- Die E-Mail wurde von Google Mail (mail-lj1-f177.google.com) gesendet, was darauf hindeutet, dass sie über Googles Infrastruktur verschickt wurde.
- Sie wurde dann durch einen Server von minuskel.de weitergeleitet, bevor sie an das Zielkonto bei home.ipn.de zugestellt wurde.
3. Authentifizierung:
- Die E-Mail verwendet DKIM (DomainKeys Identified Mail) und die DKIM-Signatur wurde erfolgreich verifiziert, was bedeutet, dass die Nachricht nicht verändert wurde und aus der angegebenen Domain stammt. Allerdings kann diese Technik manipuliert oder gefälscht werden.
- Die SPF (Sender Policy Framework)-Prüfung wurde bestanden, was darauf hindeutet, dass der Server, von dem die E-Mail kam, autorisiert ist, E-Mails von dieser Domain zu senden.
- Ein Spamfilter hat diese E-Mail mit einer Bewertung von 2,3 als wahrscheinlich keine Spam-Nachricht markiert, aber der Wert liegt unterhalb des Schwellenwerts, um sie als Spam zu kennzeichnen.
4. E-Mail-Inhalt:
- Der Betreff der E-Mail lautet „Guest Post“, was auf eine Anfrage oder ein Angebot für einen Gastbeitrag hindeutet.
- Der Empfänger ist
burks@burks.de, was auf eine gezielte Ansprache hinweist, aber keine weiteren Informationen über den Empfänger liefert.
5. Technische Details:
- Die E-Mail wurde unter Verwendung von TLS-Verschlüsselung über SMTP gesendet, was darauf hinweist, dass der Nachrichtenverkehr während des Versands geschützt war.
- Die Return-Path-Adresse zeigt eine umgeleitete E-Mail-Adresse, was auf eine Nutzung eines Umleitungsdienstes oder eine Anpassung der Absenderadresse hindeutet.
Zusammenfassung:
Zusammenfassend lässt sich sagen, dass die E-Mail von edward@theoutreachingagency.com kommt, und obwohl die Authentifizierungstechniken (wie DKIM und SPF) korrekt sind, könnte die Identität des Absenders manipuliert sein. Der Inhalt der Nachricht und der Betreff deuten auf eine Marketing- oder Werbe-E-Mail hin, und die Verwendung eines bekannten Namens wie „Edward Snowden“ könnte darauf abzielen, mehr Aufmerksamkeit zu erregen. Es ist ratsam, diese E-Mail zu überprüfen, insbesondere wenn sie unerwartet kam oder einen unerwünschten Link enthält.
Kryptografische Lücken

Im Heise-Forum beschweren sich die Nutzer, dass der Artikel „39C3: Diverse Lücken in GnuPG und anderen kryptografischen Werkzeugen“ nur eingeschränkt verständlich sei. Ich pflichte dem bei. Ich habe mir daher die Liste der möglichen Schwachstellen von GPG zunächst übersetzen lassen. Das macht die Sache aber immer noch nicht besser.
1. Multiple Plaintext Attack on Detached PGP Signatures in GnuPG
→ Mehrfach-Klartextangriff auf abgetrennte PGP-Signaturen in GnuPG (vgl. unten)
2. GnuPG Accepts Path Separators and Path Traversals in Literal Data „Filename“ Field
→ GnuPG akzeptiert Pfadtrenner und Pfadmanipulationen im „Dateiname“-Feld der Literal-Daten
3. Cleartext Signature Plaintext Truncated for Hash Calculation
→ Klartext bei Klartextsignaturen wird für die Hash-Berechnung abgeschnitten
4. Encrypted message malleability checks are incorrectly enforced causing plaintext recovery attacks
→ Prüfungen der Verformbarkeit verschlüsselter Nachrichten werden fehlerhaft durchgesetzt und ermöglichen Klartext-Wiederherstellungsangriffe
5. Memory Corruption in ASCII-Armor Parsing
→ Speicherbeschädigung beim Parsen von ASCII-Armor
6. Trusted comment injection (minisign)
→ Injektion vertrauenswürdiger Kommentare (minisign)
7. Cleartext Signature Forgery in the NotDashEscaped header implementation in GnuPG
→ Fälschung von Klartextsignaturen in der NotDashEscaped-Header-Implementierung von GnuPG
8. OpenPGP Cleartext Signature Framework Susceptible to Format Confusion
→ OpenPGP-Klartextsignatur-Framework anfällig für Formatverwechslungen
9. GnuPG Output Fails To Distinguish Signature Verification Success From Message Content
→ GnuPG-Ausgabe unterscheidet nicht zuverlässig zwischen erfolgreicher Signaturprüfung und Nachrichteninhalt
10. Cleartext Signature Forgery in GnuPG
→ Fälschung von Klartextsignaturen in GnuPG
11. Radix64 Line-Truncation Enabling Polyglot Attacks
→ Radix64-Zeilenkürzung ermöglicht Polyglot-Angriffe
12. GnuPG may downgrade digest algorithm to SHA1 during key signature checking
→ GnuPG kann beim Prüfen von Schlüsselsignaturen den Digest-Algorithmus auf SHA-1 herabstufen
13. GnuPG Trust Packet Parsing Enables Adding Arbitrary Subkeys
→ Parsen von GnuPG-Vertrauenspakteten ermöglicht das Hinzufügen beliebiger Unterschlüssel
14. Trusted comment Injection (minisign)
→ Injektion vertrauenswürdiger Kommentare (minisign)
ChatGPT:
Das erste Problem einfach erklärt
Eine digitale Signatur ist wie eine Unterschrift unter einem Brief. Sie soll beweisen:
„Genau dieser Text wurde unterschrieben und nicht verändert.“
Bei diesem Problem in GnuPG kann genau dieses Vertrauen ausgenutzt werden.
Was kann ein Angreifer tun?
Ein Angreifer kann erreichen, dass dein Programm dir gleichzeitig zwei Dinge vermittelt:
- ✓ „Die Unterschrift ist gültig“
- du aber einen anderen Text liest, als den, den der Absender wirklich unterschrieben hat
Anders gesagt:
Die Unterschrift gehört zu Text A, aber angezeigt wird dir Text B.
Warum ist das gefährlich?
Viele Menschen verlassen sich auf das Ergebnis:
„Signatur gültig“
und nehmen automatisch an, dass dann auch der Inhalt stimmt. Bei dieser Schwachstelle kann man jedoch trotz gültiger Signatur über den angezeigten Inhalt getäuscht werden.
Ein Alltagsbeispiel
Stell dir vor, du bekommst einen unterschriebenen Vertrag:
- Die Unterschrift ist echt.
- Aber jemand hat den Text ausgetauscht, den du liest.
Du denkst:
„Die Unterschrift ist gültig, also muss der Inhalt stimmen.“
In Wirklichkeit wurde aber nicht das bestätigt, was du gerade siehst.
Warum trifft das auch vorsichtige Nutzer?
Das besonders Gemeine ist: Selbst wenn man alles richtig macht und nur signierten Nachrichten vertraut, kann man in bestimmten Situationen trotzdem in die Irre geführt werden.
Kurz gesagt
- Problem: Das Programm kann „Signatur gültig“ anzeigen, obwohl dir ein falscher Text präsentiert wird.
- Folge: Man kann Menschen über den Inhalt einer angeblich signierten Nachricht täuschen.
- Merke: Eine gültige Signatur bedeutet hier nicht zwingend, dass der angezeigte Text wirklich der unterschriebene ist.
Nein. Ich lasse es. Ich brauchte die ganze Nacht mit ChatGPT, nur um zu verstehen, was eigentlich das Problem ist. Also hoffe ich, dass die Ultranerdigen das für mich lösen.
Linux-Apps auf Android

Ein bisschen Herumspielen mit den unterschiedlichen Devices hält das Gehirn in Trab. Bei Heise schreiben sie: „Android 16 erlaubt es, Linux-Anwendungen zu starten. Dabei läuft nicht nur die Kommandozeile, auch grafische Anwendungen sind neuerdings möglich“.
Ich wurde neugierig, ob meine kleine Hirse das auch kann.
ChatGPT spuckte ein paar Anleitungen aus, und andere Leute hatten sich meines Themas auch schon angenommen. Einfach war es aber doch nicht. Termux hatte ich schon – aber was nutzt ein Terminal ohne ein Betriebssystem samt Software?
Man muss zuerst die Entwickleroptionen finden, die aus vermutlich gutem Grund ziemlich gut versteckt sind – bei Xiaomi woanders als bei anderen Android-Smartphones.
Neuere Android-Versionen (wie Android 15) haben eine versteckte Funktion in den Entwickleroptionen, die einen Linux-Entwicklungsmodus anbietet – eine Art nativer Linux-Terminal-Umgebung.
👉 Dieser Modus muss in den Entwickleroptionen erst aktiviert werden und lädt zusätzliche Ressourcen herunter. Voraussetzung: Du musst den entsprechenden Menüpunkt in den Entwickler-Einstellungen finden (falls vorhanden – er ist nicht auf allen Geräten verfügbar).

| Art der Linux-Umgebung | Funktion | Aufwand |
|---|---|---|
| Termux | Linux-Terminal + Pakete | 🟢 leicht |
| Android Linux Dev Environment | Native Android-Linux-Terminal-Modus | 🟡 mittel (Verfügbarkeit variiert) |
| Linux App / chroot / Container | Linux-Distribution in Android | 🟠 technisch |
| Vollständiges Linux-OS (Ubuntu Touch/Mobian) | Echtes Linux statt Android | 🔴 sehr technisch / häufig nicht möglich |
Nein, so funktioniert das nicht.
Irgendwann wurde ich auf einen winzigen Hinweis aufmerksam: „If it is still not supported on your device, I highly recommend using NOMone Desktop to get Linux up and running in the simplest way possible.“
„The simplest way possible“? Bei mir geht immer etwas schief, und wenn Nerds von „einfach“ faseln, ist das dann meistens so einfach wie Anleitungen für PGP unter DOS.
Ich habe mir die App heruntergeladen und installiert, und – weil heute Weihnachten ist – 7,99 Euro dafür ausgeben, nur so aus Daffke (man kann sie gratis eine Stunde am Tag benutzen – die telefoniert vielleicht ständig „nach Hause“ zum Rapport).
Und siehe: Der NOMone Desktop ist einfach und selbsterklärend (wenn man Linux schon benutzt hat) und irgendwie witzig. Man braucht so etwas nicht wirklich, aber vielleicht finde ich in den digitalen Eingeweiden der App noch etwas Nützliches…

Sapere aude

A funny cybersecurity metaphor: a medieval knight-hacker spear fishing in a sea of emails, credit cards and login icons, the spear stuck into a big shiny data fish, labeled „PHISHING“, lighthearted cartoon illustration, absurd but clever, vibrant colors, clean digital art –s 750
„Aufklärung ist der Ausgang des Menschen aus seiner selbstverschuldeten Unmündigkeit.“ (Immanuel Kant, 1784)
Bei Heise las ist ein Interview über „Cybersicherheit“ mit Zac Warren, „Chief Security Advisor EMEA bei Tanium.“
Der Mann sagt nichts Neues, aber man fragt sich, warum niemand auf ihn hört oder warum das immer wieder gesagt werden muss.
Aus meiner Sicht kommt der größte Angriffsvektor immer noch von innen. Meist ist er selbst verschuldet – und nicht böswillig. Menschen machen einfach Fehler, weil sie nicht ausreichend für Cybersicherheit sensibilisiert sind.
Eben. Ein Zitat, das man jedem, der wieder etwas von „Cyberangriffen“ faselt, um die Ohren hauen sollte. Das größte Problem sitzt immer vor dem Monitor und hat zwei Ohren.
Ich war in IT-Abteilungen, die nicht wussten, wie sie Endgeräte einfacher absichern könnten. Oft sind es Basics: USB-Sticks sollten in Unternehmensumgebungen schlicht nicht erlaubt sein – wegen Datenabfluss und Malware. Und doch findet man viele Organisationen, die sich damit noch nie beschäftigt haben.
Leider darf ich nicht sagen und beschreiben, was ich in den Firmen, deren Computer ich benutzen musste, alles gesehen und ausprobiert habe.
Hinzu kommt: Spear Phishing ist dank KI extrem gut geworden. Ich habe kürzlich eine solche Mail gesehen – zum Glück abgefangen. Auf den ersten Blick war sie perfekt. Angeblich von Microsoft, alles sah normal aus. Erst bei genauem Hinsehen fiel auf, dass ein Buchstabe – ich glaube ein „S“ – eigentlich ein kyrillisches Zeichen war. Das war kaum zu erkennen.
Perfekt? Kann gar nicht sein. Was stand denn im Header der E-Mail? Den sollte man sich im Zweifel ansehen oder mindestens wissen, wie so etwas geht und wie man das interpretiert.
Warum ist das alles so mit dem pöhsen Phishing? Weil die Leute gar nicht wissen, was HTML-Mails sind und was die Risiken sind. Ich sage nur – falls man Windows benutzen muss: Claws Mail. Chor im Hintergrund: „Aber dann kann man unser schönes Firmenlogo nicht sehen, für das wir 27817 Euro bezahlt haben!“
Kaspersky – die mit dem Schlangenöl – schwurbelt herum: „… fragen sich manche vielleicht, wie gezielte Phishing-Angriffe genannt werden. Die Antwort lautet Spear-Phishing. Vereinfacht ausgedrückt handelt es sich dabei um hochgradig personalisierte Cyberangriffe, die auf bestimmte Personen oder Unternehmen abzielen. In der Regel werden diese Angriffe über Spear-Phishing-E-Mails durchgeführt, die dem Empfänger legitim erscheinen und ihn dazu verleiten, dem Angreifer sensible Daten mitzuteilen. Obwohl das Ziel von Spear-Phishing-Angriffen in der Regel darin besteht, Informationen wie Anmeldedaten oder Kreditkarteninformationen zu stehlen, werden einige Angriffe auch dazu verwendet, Geräte mit Malware zu infizieren.“
Legitim erscheinen? Und warum erkennt man Illegitimes nicht sofort? Fragen über Fragen, seit seit 2013. Oder sogar seit 1997.

Conceptual illustration of spear phishing: a fisherman using a spear instead of a fishing rod to catch glowing data fish made of emails and passwords, modern cybersecurity metaphor, semi-realistic digital art, clever and humorous, high resolution –s 750 –v 7.0
Bestes Smartphone bis 400 Euro

Was Heise kann, kann ich auch. „Top 10: Bestes Smartphone bis 400 Euro im Test – mehr braucht es nicht“. Ich habe noch meine kleine Hirse hineingeschmuggelt.
Ihr könnt die Ergebnisse glauben oder nicht. Ich habe eine halbe Stunde gebraucht, vor allem deswegen, weil ich mit den Tabellen, die ChatGPT zunächst ausspuckte, nicht zufrieden war. Bei Heise steht unter dem Artikel noch ein Autorname… noch.
|
Modell
|
Vorteile
|
Nachteile
|
Chip
|
Akku / Laden
|
Schutz
|
Updates
|
Kamera
|
|---|---|---|---|---|---|---|---|
|
Xiaomi 13T Pro
|
|
|
Dimensity 9200+
|
5000 mAh
120W kabelgebunden |
IP68
|
4 Android + 5 Jahre Security
|
Leica, 8K/Log-Video
|
|
Motorola Edge 60 Pro
|
|
|
Dimensity 8350 Extreme
|
6000 mAh
90W + 15W kabellos |
IP68 / IP69
|
3 Android + 4 Jahre Security
|
3× Tele + starke Front
|
|
Nothing Phone (3a) Pro
|
|
|
Snapdragon 7s Gen 3
|
5000 mAh
50W kabelgebunden |
IP64
|
3 Android + 6 Jahre Security
|
Periskop-Zoom
|
|
realme 14 Pro+ 5G
|
|
|
Snapdragon 7s Gen 3
|
6000 mAh
80W kabelgebunden |
IP66 / IP68 / IP69
|
3 Android + 4 Jahre Security
|
3× Periskop OIS
|
Cyber zeitweilig weg [Update]

Die Qualitätsboulevardmedien berichten: „Aus verschiedenen Abgeordnetenbüros hieß es gegenüber BILD: „Die Internetverbindung ist weg. Auch das Intranet ist betroffen.“ Die Stromzufuhr sei jedoch weiterhin vorhanden. Nach rund drei Stunden gegen 17.30 Uhr fuhr die IT die Systeme wieder hoch“.
Man muss das positiv sehen: Den Strom hat Putin nicht ausgeschaltet.

Update: Es war nicht Putin, sagt die Bundestagsverwaltung laut Heise. Ein Nutzer kommentiert dort im Forum die „Überlastungssituation zwischen beiden Rechenzentren“: „Was hat denn da die Überlast erzeugt? Haben alle bei Amazon rumgesurft, um noch schnell Weihnachtsgeschenke zu kaufen? Haben sich alle vor dem Urlaub noch schnell ein paar USB-Platten vom internen MP3/warez/moviez/pr0n Server befüllt? Hat jemand den 10G-Backbone gezogen und es blieb nur die alte 4M-Token-Ring Leitung übrig? Hat der Admin den neuen Gaming PC für den Sohn fertig und lädt die komplette Steam Bibliothek runter? Oder sind einfach nur wieder irgendwelche Zertifikate ausgelaufen…? Fragen über Fragen…“


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)