Unter Auf-eine-einfache-Ausgabe-Zurückfallenden
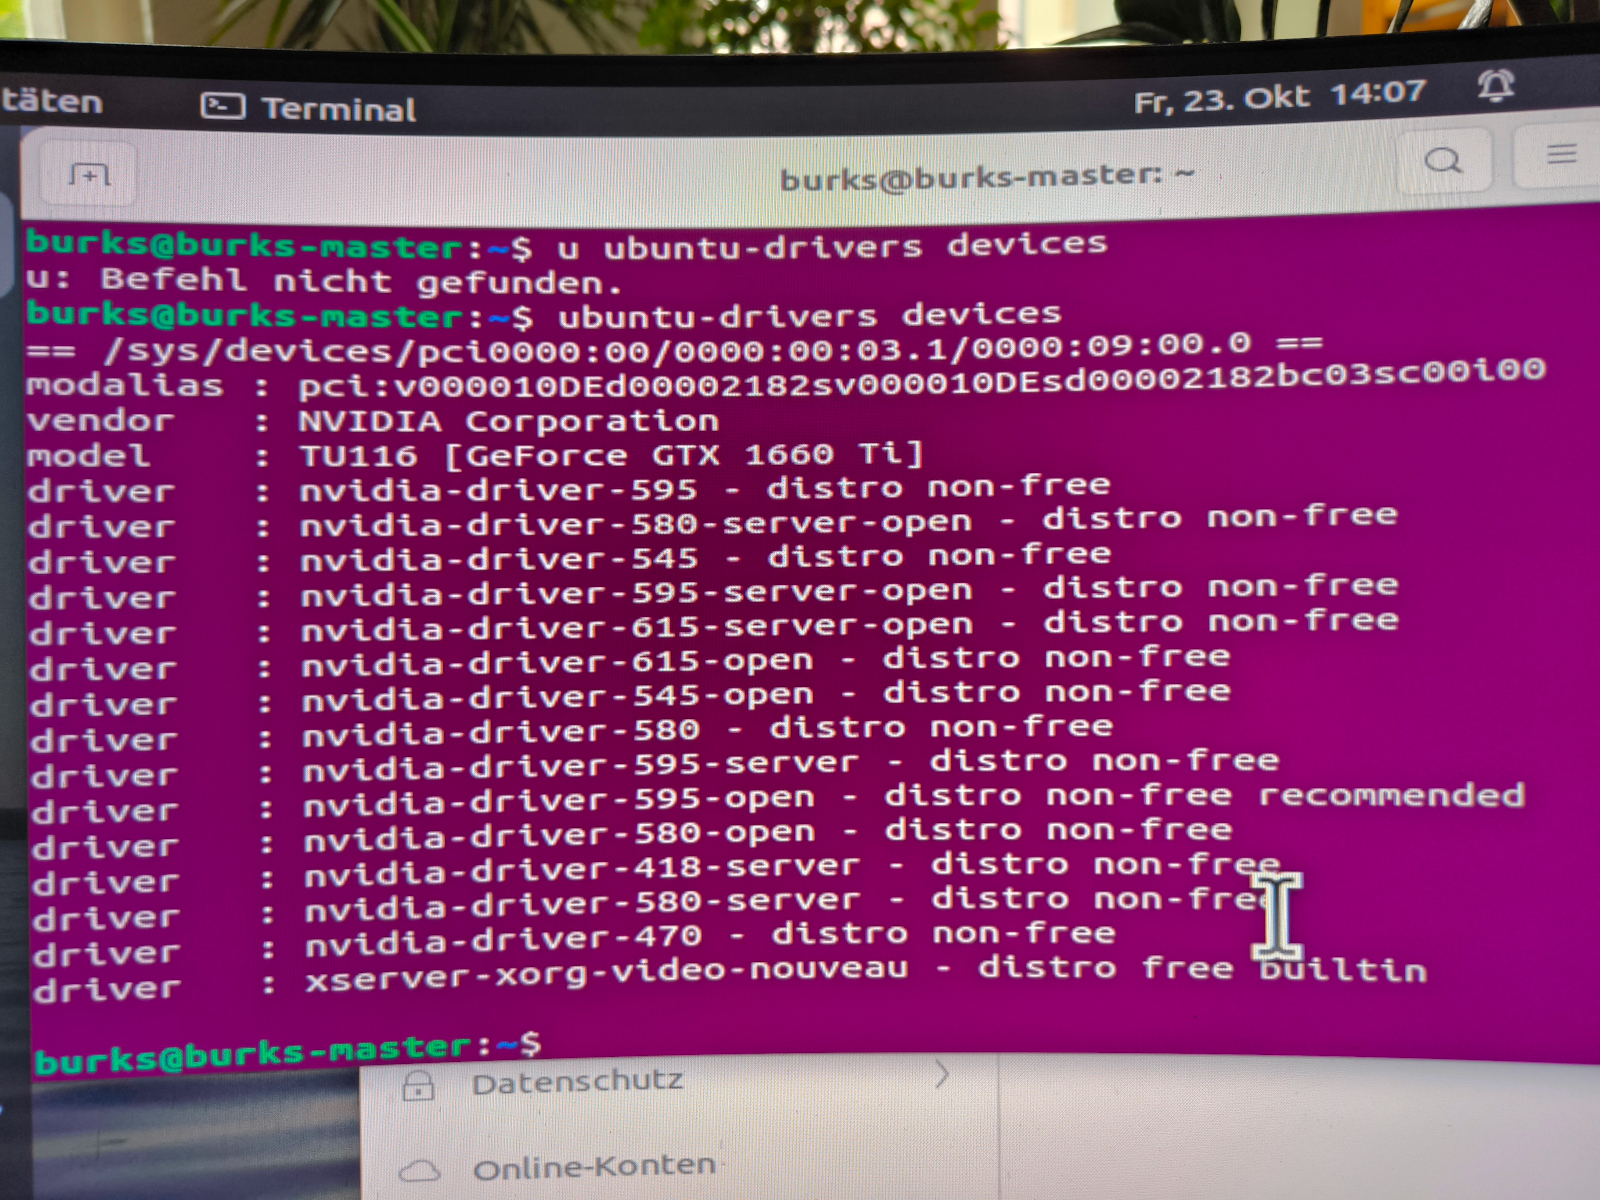
Nach dem letzten Update von Ubuntu blieb mein zweiter Monitor schwarz, und die viel zu niedrige Auflösung des ersten ließ sich nicht mehr verändern. Ich weiß nicht, ob das jedem passiert, aber die AI hat mir aus dem Schlamassel geholfen – mit einigen Diagnosen und dann sudo apt install nvidia-driver-595-open.
Was ist vermutlich passiert?
Ubuntu verwendet für deine NVIDIA GeForce GTX 1660 Ti einen speziellen Grafikkartentreiber.
Beim Update könnte Folgendes passiert sein:
1. Ubuntu hat einen neuen Linux-Kernel installiert. Der Kernel ist der Kern des Betriebssystems und kommuniziert mit der Hardware.
2. Das NVIDIA-Kernelmodul wurde nicht korrekt eingebunden. Möglicherweise wurde es nicht erfolgreich für den neuen Kernel erstellt oder eine ältere Treiberversion war nicht mehr kompatibel.
3. Ubuntu fiel auf eine einfache Grafikausgabe zurück. Damit konntest du zwar noch arbeiten, aber nur mit eingeschränkter Auflösung.
4. Der zweite Monitor wurde nicht erkannt, weil die vollständige NVIDIA-Bildschirmsteuerung fehlte.
Durch die Installation von nvidia-driver-595-open haben wir den von Ubuntu empfohlenen Treiber eingerichtet. Nach dem Neustart konnte Ubuntu ihn wieder verwenden.
Kann das beim nächsten Update wieder passieren?
Ja, grundsätzlich schon. Besonders bei größeren Kernel-Updates kann das vorkommen. Es ist aber keineswegs bei jedem Update zu erwarten.
Wie kannst du das künftig vermeiden?
Ich empfehle dir:
► NVIDIA-Treiber möglichst über die offiziellen Ubuntu-Paketquellen installieren. [Mache ich sowieso.]
► Nach größeren Systemupdates immer einen vollständigen Neustart durchführen.
► Keine NVIDIA-Treiber direkt von der NVIDIA-Webseite installieren, solange die Ubuntu-Treiber funktionieren.
Interessant ist noch etwas: Deine Grafikkarte funktioniert jetzt mit dem NVIDIA-Treiber 595 in der Open-Variante. Das ist der von Ubuntu empfohlene Treiber mit offenen Kernelmodulen, nicht der ältere Nouveau-Treiber.
Die genaue Ursache könnten wir nachträglich in den Ubuntu-Protokollen ermitteln. Dazu müssten wir prüfen, ob beim Update ein Fehler beim Erstellen des NVIDIA-Kernelmoduls aufgetreten ist oder ob beispielsweise Secure Boot das Laden verhindert hat.
Meine Einschätzung: Am wahrscheinlichsten war ein Problem bei der Aktualisierung beziehungsweise Einbindung des NVIDIA-Treibers nach einem Kernel-Update. Dass die Neuinstallation sofort geholfen hat, spricht dafür.
[Eine halbe Stunde Gedrösel mit der Bash und Diagnose…]
Was war die Ursache?
Die wahrscheinlichste Erklärung ist inzwischen:
1. Dein System verwendete zuvor den älteren NVIDIA-Treiber 470.
2. Nach einem Ubuntu-Update konnte der NVIDIA-Treiber nicht mehr geladen werden.
3. Deshalb fiel der zweite Monitor aus und die Bildschirmauflösung war eingeschränkt.
4. Die Installation des neuen Treibers 595 hat das Problem behoben.
PS Was macht eigentlich jemand in einem solchen Fall, der keine zwei oder mehr Rechner hat und keinen Zugang zu ChatGPT?
Bug Report: SLender v0.2.1 fails
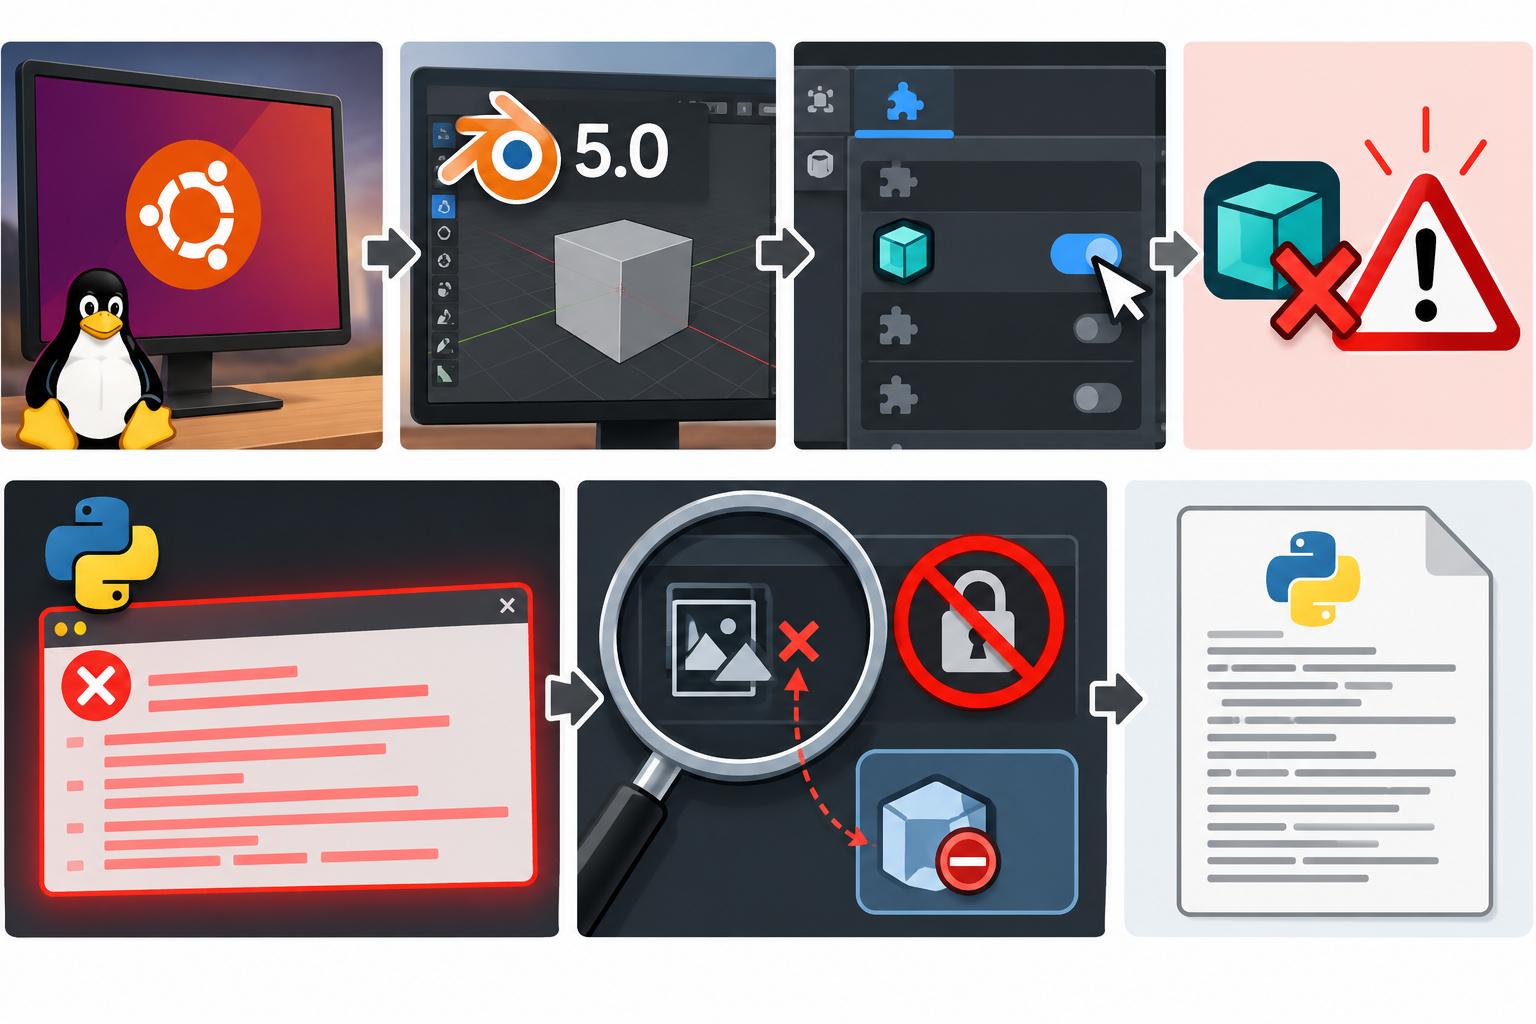
Bug Report: SLender v0.2.1 fails to register in Blender 5.0 on Ubuntu
Hello Beq, I am having trouble activating SLender v0.2.1 in Blender 5.0 on Ubuntu Linux. The add-on fails during registration with an AttributeError involving `_RestrictData` and `bpy.data.scenes`. I have the complete Python traceback. Could I send you the bug report as a notecard? Thank you!
Ich wollte „Beq Janus“ eine E-Mail schreiben, ohne bei GitHub einen Account anlegen zu müssen, fand aber keine Adresse. Also musste ich seinem Avatar direkt in Secondlife eine Nachricht schreiben… Wohl dem, der einen Avatar hat! (Und die Ai, um Bug Reports zu schreiben.)
First error
Exception in module register():

/home/burks/.config/blender/5.0/extensions/user_default/slender/__init__.py

Traceback (most recent call last):

  File "/usr/lib/blender/scripts/modules/addon_utils.py", line 515, in enable

    mod.register()

  File ".../slender/__init__.py", line 134, in register

    register_auto_export()

  File ".../slender/services.py", line 1024, in register_auto_export

    if any_auto_export_scene_enabled():

  File ".../slender/services.py", line 643, in any_auto_export_scene_enabled

    return any(auto_export_scene_enabled(scene) for scene in bpy.data.scenes)

AttributeError: '_RestrictData' object has no attribute 'scenes'
Second error, after attempting to enable the extension again:
ValueError: register_class(...):

already registered as a subclass 'SLENDERAssetListItem'

File ".../slender/__init__.py", line 128, in register

    _recover_stale_registration()

File ".../slender/rename_monitor.py", line 501,

    in unregister_rename_monitor

    clear_prompt_queue()

File ".../slender/rename_monitor.py", line 82,

    in clear_prompt_queue

    for obj in bpy.data.objects:

AttributeError: '_RestrictData' object has no attribute 'objects'
Possible cause: It appears that SLender accesses bpy.data.scenes during add-on registration, when Blender restricts access to scene data through _RestrictData.
The subsequent registration error may result from an incomplete cleanup after the first failed attempt.
Expected behavior: SLender should register and activate successfully in Blender 5.0.
Actual behavior: The extension cannot be enabled. Restarting Blender and attempting to activate it again produces the same errors.
Could you please check whether this is a known compatibility issue with Blender 5.0, and whether a fix or workaround is available?
I would particularly like to use SLender for managing LOD levels and exporting mesh objects to Second Life through Firestorm.
Thank you for your work on this project!
Zero Click Adfection
Man sitzt friedlich vor dem Monitor und klickt nichts an und fängt sich trotzdem pöhse Schadsoftware ein? So klingt es, wenn man einem typischen Krempl-„Staatstrojaner“-Artikel bei Heise glaubt. Ich bin aber ungläubig.
Noch bescheuerter das von Gendersternchen wimmelnde Netzpolitik.org (Gendersprache = garantiert irgendetwas Geschwurbeltes gegen Israel): „Geräte lassen sich ohne Klick per Werbeanzeige hacken“. – „Sobald eine bösartige Werbeanzeige auf dem Bildschirm eines Handys oder Rechners erscheint, soll es bereits zu spät sein, und das Gerät wird mit Spionage-Software infiziert.“
Ach. Ach was.
Soll. Ist das jetzt indirekte Rede, weil Zitat oder Konjunktiv II aka Irrealis? (Falsches Deutsch ist es auf jeden Fall.)
„Wie zielgenau die Methode funktioniert und wie hoch die Streuverluste sind, also wie viele Unbeteiligte so ins Visier geraten sind, lässt sich von außen nicht beurteilen.“ Nichts Genaues weiß man also nicht. Ein Grund mehr, geheimnsivoll von „Staatstrojanern“ herumzuraunen wie der Guardian, Reuters oder die Times of Israel und viele andere.
Die Quelle, von der alle abschreiben, ist Citizen Lab*.
Die israelische Firma Discover-Tech verbreitete über gezielte Online-Werbung die Spionagesoftware Candiru, unter anderem auf Geräten des Nachrichtensenders Al Jazeera. Die als „AdFection“ bezeichneten Zero-Click-Angriffe infizierten Geräte ohne Zutun der Nutzer. Innerhalb von vier Monaten erschienen die Anzeigen auf fast 200.000 Websites und Apps weltweit. Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google. Die Enthüllungen zeigen gravierende Sicherheitslücken im digitalen Werbesystem. Mehrere Werbeanbieter sperrten daraufhin Discover-Tech.
Die Tagesschau räumt ein: „Dass Werbeanzeigen auf Geräten in deren Netzwerken angezeigt wurden, bedeute der Einschätzung der Forschenden Forscher nach nicht zwangsläufig eine Infektion mit Spionagesoftware. Es seien aber mindestens Daten gesammelt worden, um Profile von Nutzern zu bilden.“
O je. Daten von Nutzern werden gesammelt? Hätte uns nur jemand gewarnt!
Was genau ist passiert? Und betrifft mich das oder nur Klein Fritzchen?
„Sollten Geräte einer Zielperson gehackt werden, schickte das System schädlichen JavaScript-Code dorthin. Dieser wurde vom Browser oder der jeweiligen App im Hintergrund ausgeführt, nutzte Schwachstellen aus und infizierte das Zielgerät, ohne dass die betroffenen Personen einen Klick ausführen mussten.“ Wie könnte das für Linux funktionieren?
Das kann auch unter Linux, insbesondere Ubuntu, funktionieren. Allerdings ist dabei eine wichtige Unterscheidung zu treffen: JavaScript allein kann normalerweise keinen Linux-Rechner infizieren. Dazu muss der Angreifer eine oder mehrere Sicherheitslücken ausnutzen.
Der von dir zitierte Text beschreibt vermutlich einen sogenannten Zero-Click-Angriff, bei dem der Benutzer weder auf einen Link klicken noch eine Datei öffnen muss.
Wichtig: Eine beliebige Person kann nicht einfach JavaScript an einen Linux-Rechner schicken und erwarten, dass es ausgeführt wird. Es muss einen erreichbaren Verarbeitungsweg und eine ausnutzbare Sicherheitslücke geben.
„Damit sich eine Spionagesoftware auf einem Telefon, Tablet oder Computer installieren kann, muss normalerweise die Zielperson dazu verleitet werden, auf einen schädlichen Link zu klicken“, schreiben die Russen. Bla bla bla. Also der übliche Unsinn, der auch beim Thema“ Online-Durchsuchung“ die Runde machte.
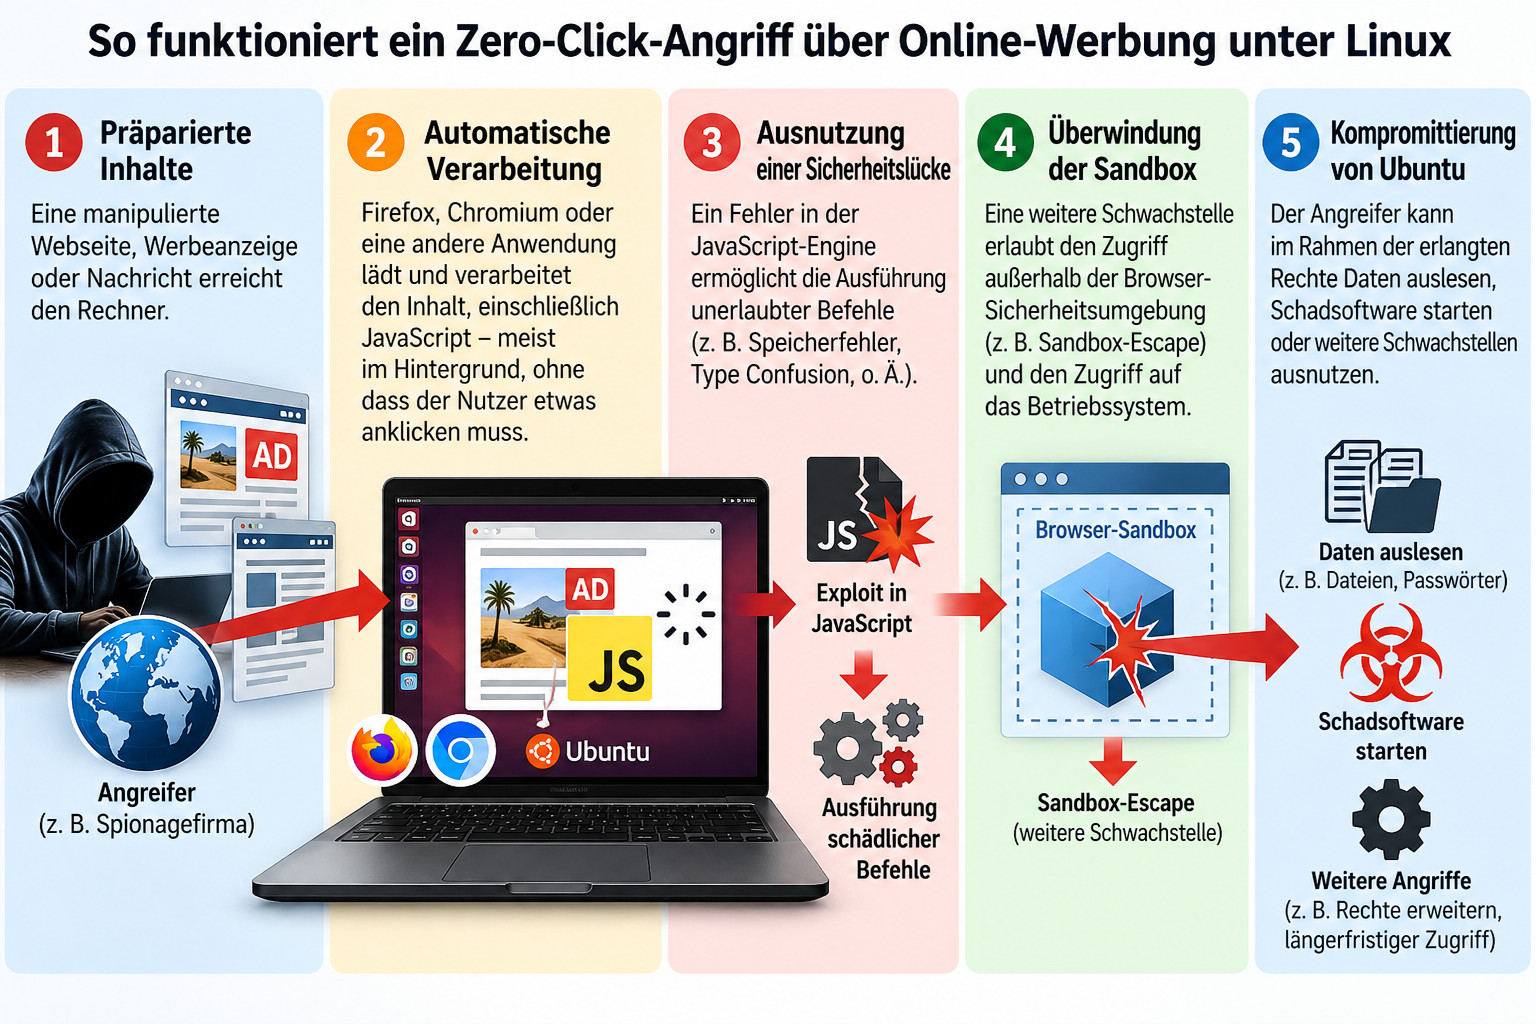
„in Fehler beispielsweise in der JavaScript-Engine“. – „Kompromittierung von Ubuntu“. Sollte nicht zielgerichtet jemand ausspioniert werden? Oder will nur jemand mit einer XXL-Schrotflinte in den Internet-Wald hineinschießen in der Hoffnung, die Ameise Fräulein Müller zu treffen?
„Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google.“ Klar. Das ist kein Bug, sondern ein Feature. Google betreibt ebenfalls massenweise „Spionageserver“, um Werbung personalisieren zu können.
Die algorithmische Intelligenz sagt mir:
Wichtige Präzisierung: Die Grafik zeigt ein theoretisch mögliches Angriffsszenario unter Ubuntu/Linux. Der Citizen-Lab-Bericht belegt Zero-Click-Infektionen durch manipulierte Werbung, aber nicht ausdrücklich eine erfolgreiche Infektion unter Linux. Die untersuchte Schadsoftwareprobe war eine Windows-DLL.
Ach so.
PS Der Schockwellenreiter hat auch was dazu.
____________________
* „The Citizen Lab is a world-renowned research unit led by Professor Ronald J. Deibert at the University of Toronto’s Munk School of Global Affairs & Public Policy.“
Vgl. The Cipher Brief: „Chasing Shadows in the World of Mercenary Spyware“.
„In einem Rückblick erzählt Deibert, wie das Lab die weltweit führende Firma für Cyber-Söldner entlarvte: die in Israel ansässige NSO Group, die Entwickler der Spionagesoftware Pegasus.
Dabei berichtet er über eine Reihe von Menschenrechtsverletzungen – von innenpolitischen Spionageskandalen in Spanien, Polen, Ungarn und Griechenland bis hin zur Verwicklung des Unternehmens in den Mord an dem Journalisten der Washington Post, Jamal Khashoggi, im Jahr 2018.“
Der Text behauptet eine Verwicklung der NSO Group in den Mord an Khashoggi. Das ist nicht gleichbedeutend mit dem Nachweis einer unmittelbaren Beteiligung am Mord.“
Unter Forensikern und Handwerklegenden [Update]
Da würde ich mich zu gern bewerben! Falls jemand aus dem Publikum noch keine konkreten Berufswünsche hat: Das Handwerk zu legen hat noch nie geschadet! Oder kann ich einfach ChatGPT nehmen und bin dann auch ein Forensiker?
sudo lsof -nP +L1 2>/dev/null | awk ‚NR==1 || $7>0‘ | sort -k1,1 -k2,2n
sudo ss -tulpne | awk ‚NR==1 || /ESTAB|LISTEN/‘ | sort -k1,1 -k5,5
Ein Update auf Wunsch des Publikums:
Bereit, wenn Du es bist
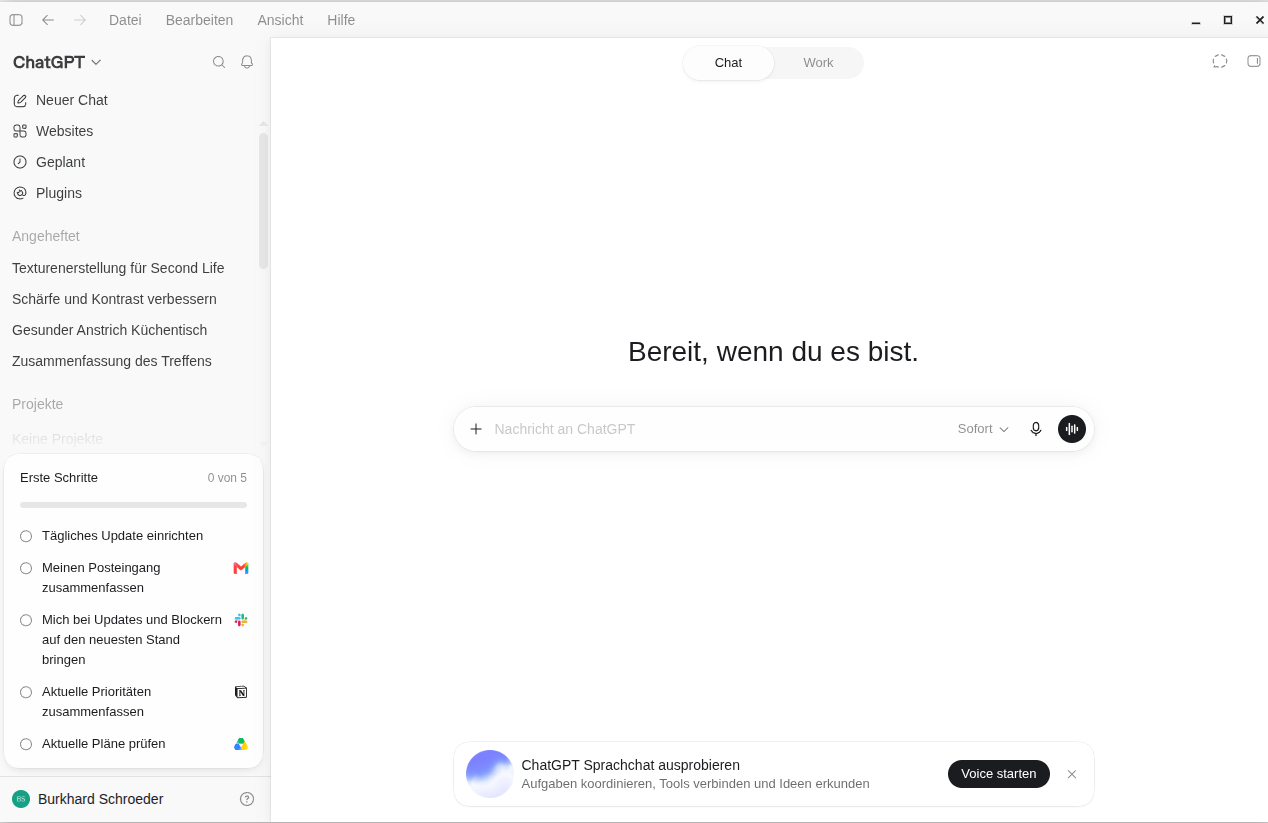
Ich habe mir die Desktop-Version von ChatGPT heruntergeladen und installiert. Der Download-Link funktioniert nur für Linux.
sudo apt install ./chatgpt_amd64.deb
Die folgenden NEUEN Pakete werden installiert:
chatgpt
Nach dieser Operation werden 1.386 MB Plattenplatz zusätzlich benutzt.
Holen:1 /home/burks/Downloads/chatgpt_amd64.deb chatgpt amd64 26.810.41047 [392 MB]
(Lese Datenbank … 466548 Dateien und Verzeichnisse sind derzeit installiert.)
Entpacken von chatgpt (26.810.41047) …
chatgpt (26.810.41047) wird eingerichtet …
Trigger für desktop-file-utils (0.26-1ubuntu3) werden verarbeitet …
Trigger für gnome-menus (3.36.0-1ubuntu3) werden verarbeitet …
Trigger für mailcap (3.70+nmu1ubuntu1.22.04.1) werden verarbeitet …
Trigger für bamfdaemon (0.5.6+22.04.20220217-0ubuntu1) werden verarbeitet …
Rebuilding /usr/share/applications/bamf-2.index…
Hal, baue einen Tuareg, revisited, reloaded
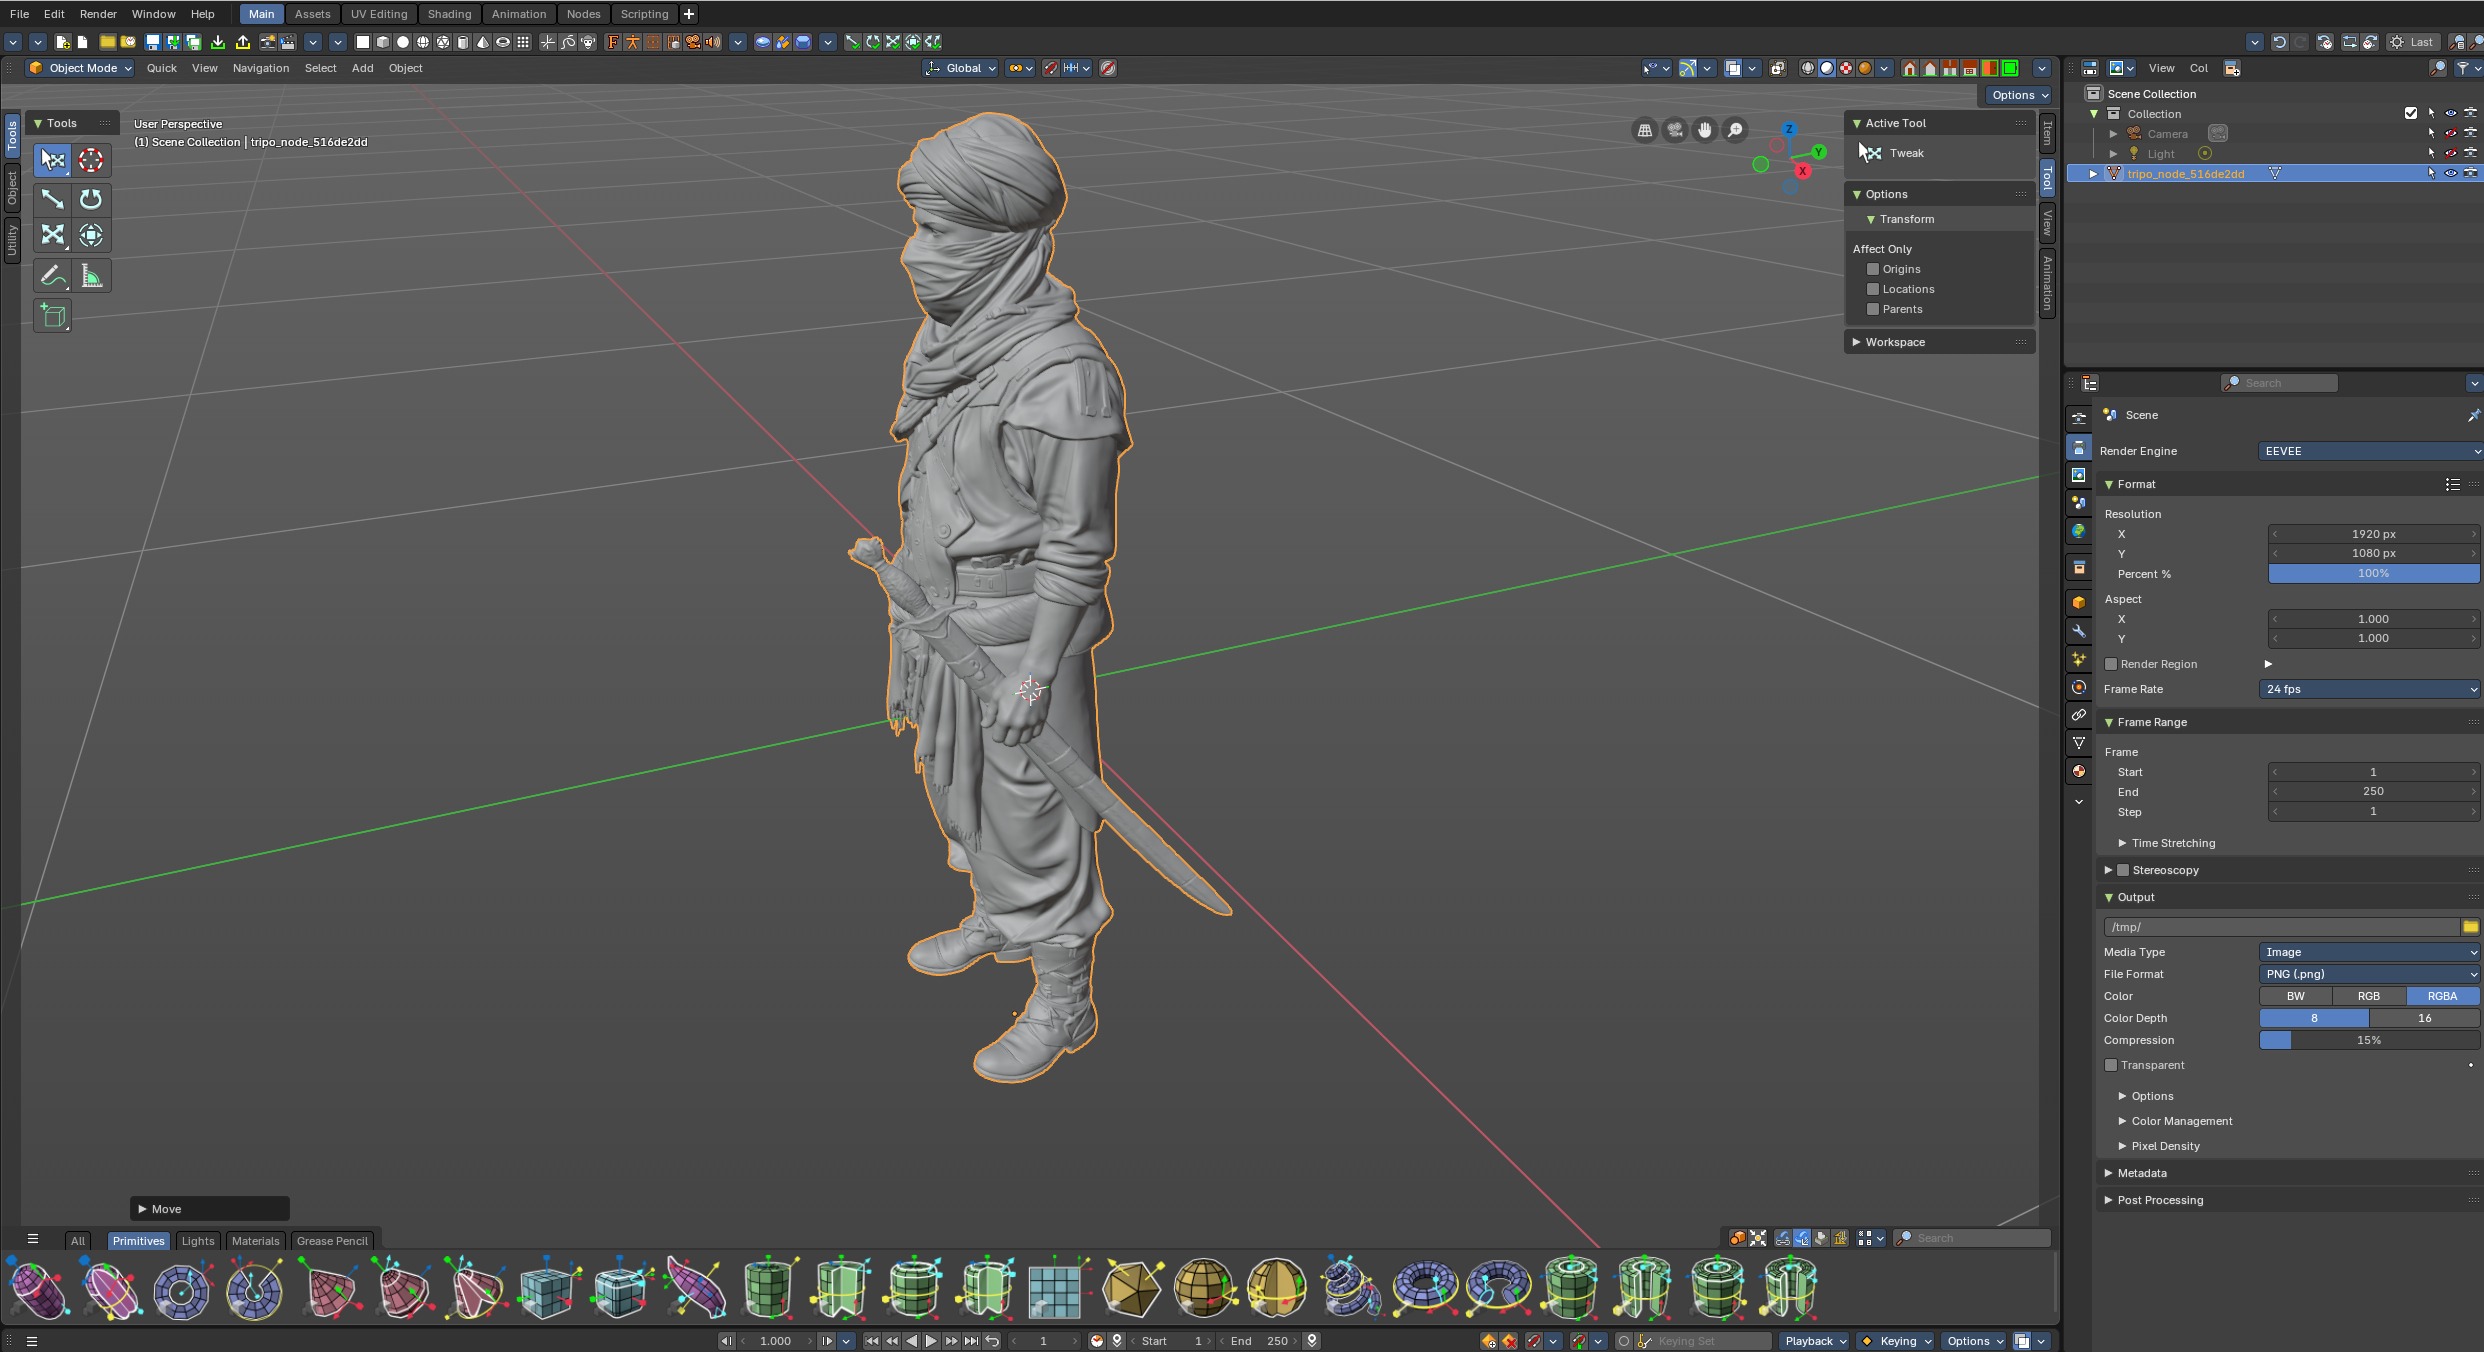
Wie sagt man das? Ich war kurz vor dem Hochladen? Hört sich das nicht an wie bei der Prüfung zum Jagdschein oder gar wie etwas Sexuelles? Ja, ich war kurz vor dem Hochladen meiner ersten Mesh-Figur, da tauchten unerwartete Probleme auf, die ich beim nächsten Durchgang lösen muss.
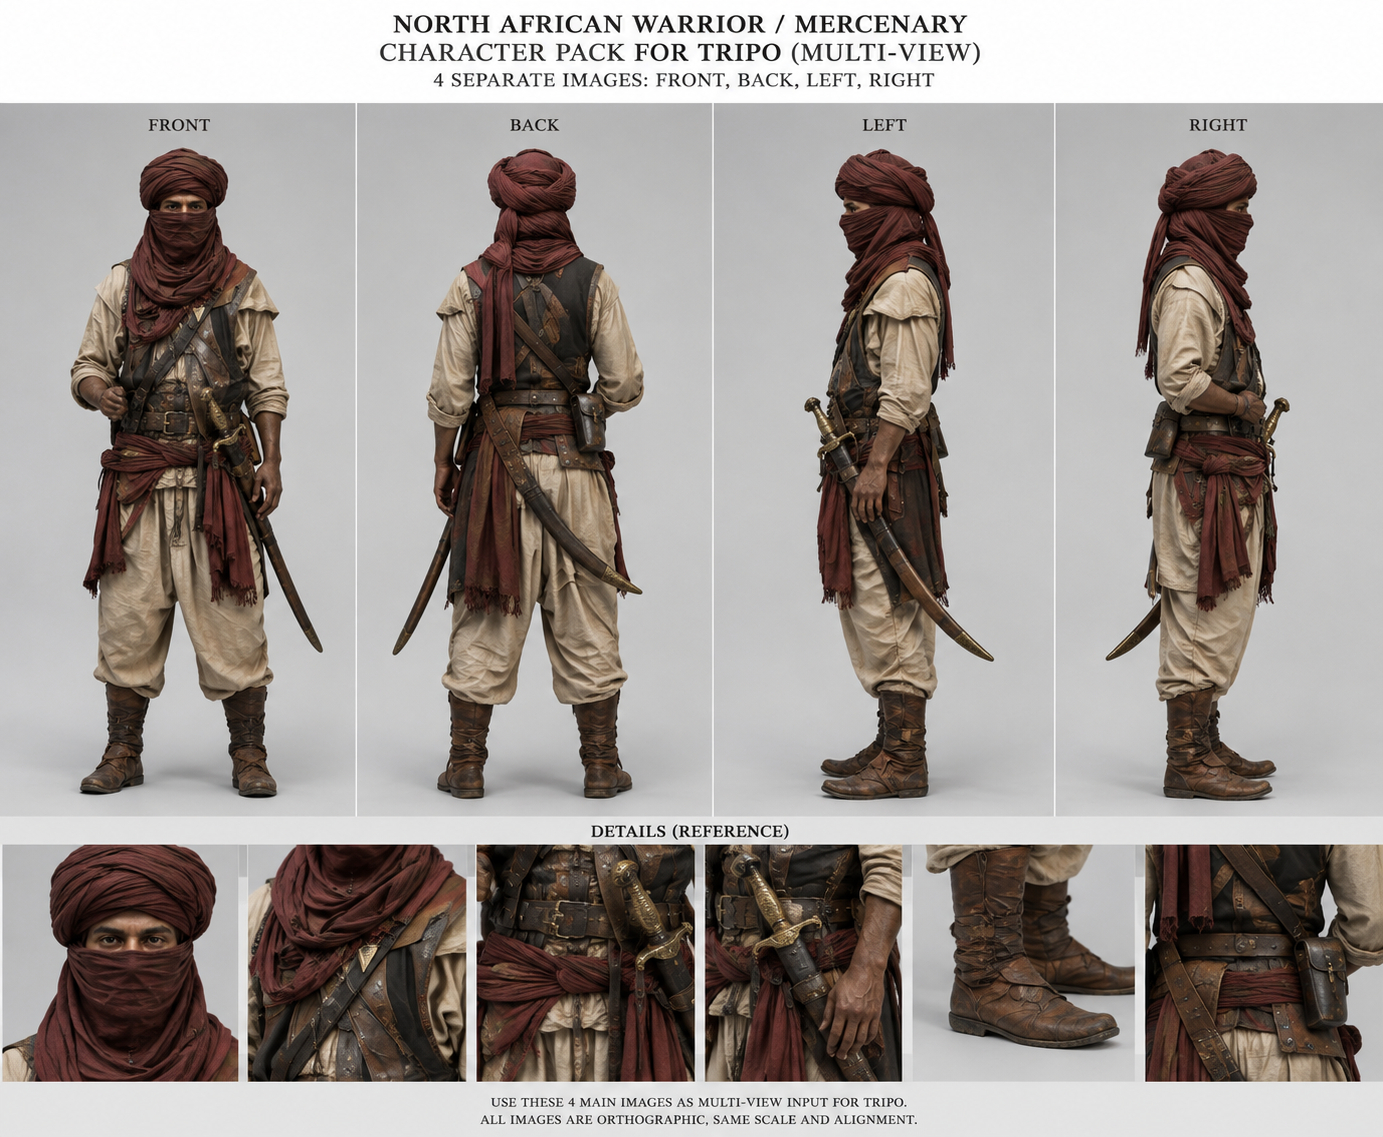
Immerhin habe ich das Prinzip jetzt einigermaßen verstanden. Man benötigt Fotos des Objekts, das man bauen will, von vorn, von hinten, von den Seiten, möglichst detailreich, ab 1 MB aufwärts. Die lädt man hoch, hier nach Tripo AI. (Den Modus, mehrere Bilder hochzuladen, musste ich lange suchen – es sind maximal acht erlaubt, und ich bin schon zahlender Abonnent.)
Die AI erzeugt ein 3D-Modell, das man drehen, wenden und sonstwie verschieben kann. Das lädt man herunter (auch das hat unzählige Features). Bei mir empfahl ChatGPT den Download als fbx-Datei. Im Dateiordner sieht man dann eine Datei mit der Endung dae, in meinem Fall rund 400 MB. Die können sowohl Bforartists als auch Blender importieren.
Bforartists kann einige Dinge nicht so gut wie Blender; dafür ist das Userface von Blender höllisch kompliziert und unübersichtlich und umfasst gefühlt drei Fantastilliarden Features.
ChatGPT: Blender 3.0 ist für Second-Life-Meshes grundsätzlich geeignet. Viele SL-Creator haben jahrelang Blender 2.93 bis 3.6 verwendet. Aber ich glaube inzwischen, dass wir das eigentliche Problem identifiziert haben: Nicht Blender 3.0 ist das Problem, sondern das Tripo-Mesh.
Ich habe deine DAE analysiert: 306 MB, 1.980.228 Dreiecke
Das ist für Second Life weit außerhalb dessen, was der Uploader sinnvoll verarbeiten kann. Zudem meldet die Second-Life-Dokumentation, dass die Fehlermeldung „Error with dae – traditionally indicates a corrupt file“ auch dann erscheint, wenn die exportierte COLLADA-Datei für den Second-Life-COLLADA-Parser inkompatibel ist – sie muss nicht tatsächlich beschädigt sein.
Ich schlage vor, dass wir jetzt den schnellsten Weg wählen: Anstatt noch lange an diesem 2-Millionen-Polygon-Modell zu arbeiten, erzeugen wir in Tripo ein spieltaugliches Low-Poly-Modell.
Du hattest doch links in Tripo die Menüpunkte:
► Retopo
► SmartMesh
Meine Frage: Sind diese Menüpunkte bei deinem Modell anklickbar?
Wenn ja, machen wir Folgendes:
► Retopo ausführen.
►Ziel: 30.000–50.000 Polygone (oder die nächstliegende Voreinstellung).
►Danach erneut als FBX exportieren.
►FBX in Blender öffnen.
►Als DAE exportieren.
►Erneut in Second Life testen.
Das ist der Workflow, den Tripo genau für Spiele und Echtzeit-Engines vorgesehen hat.
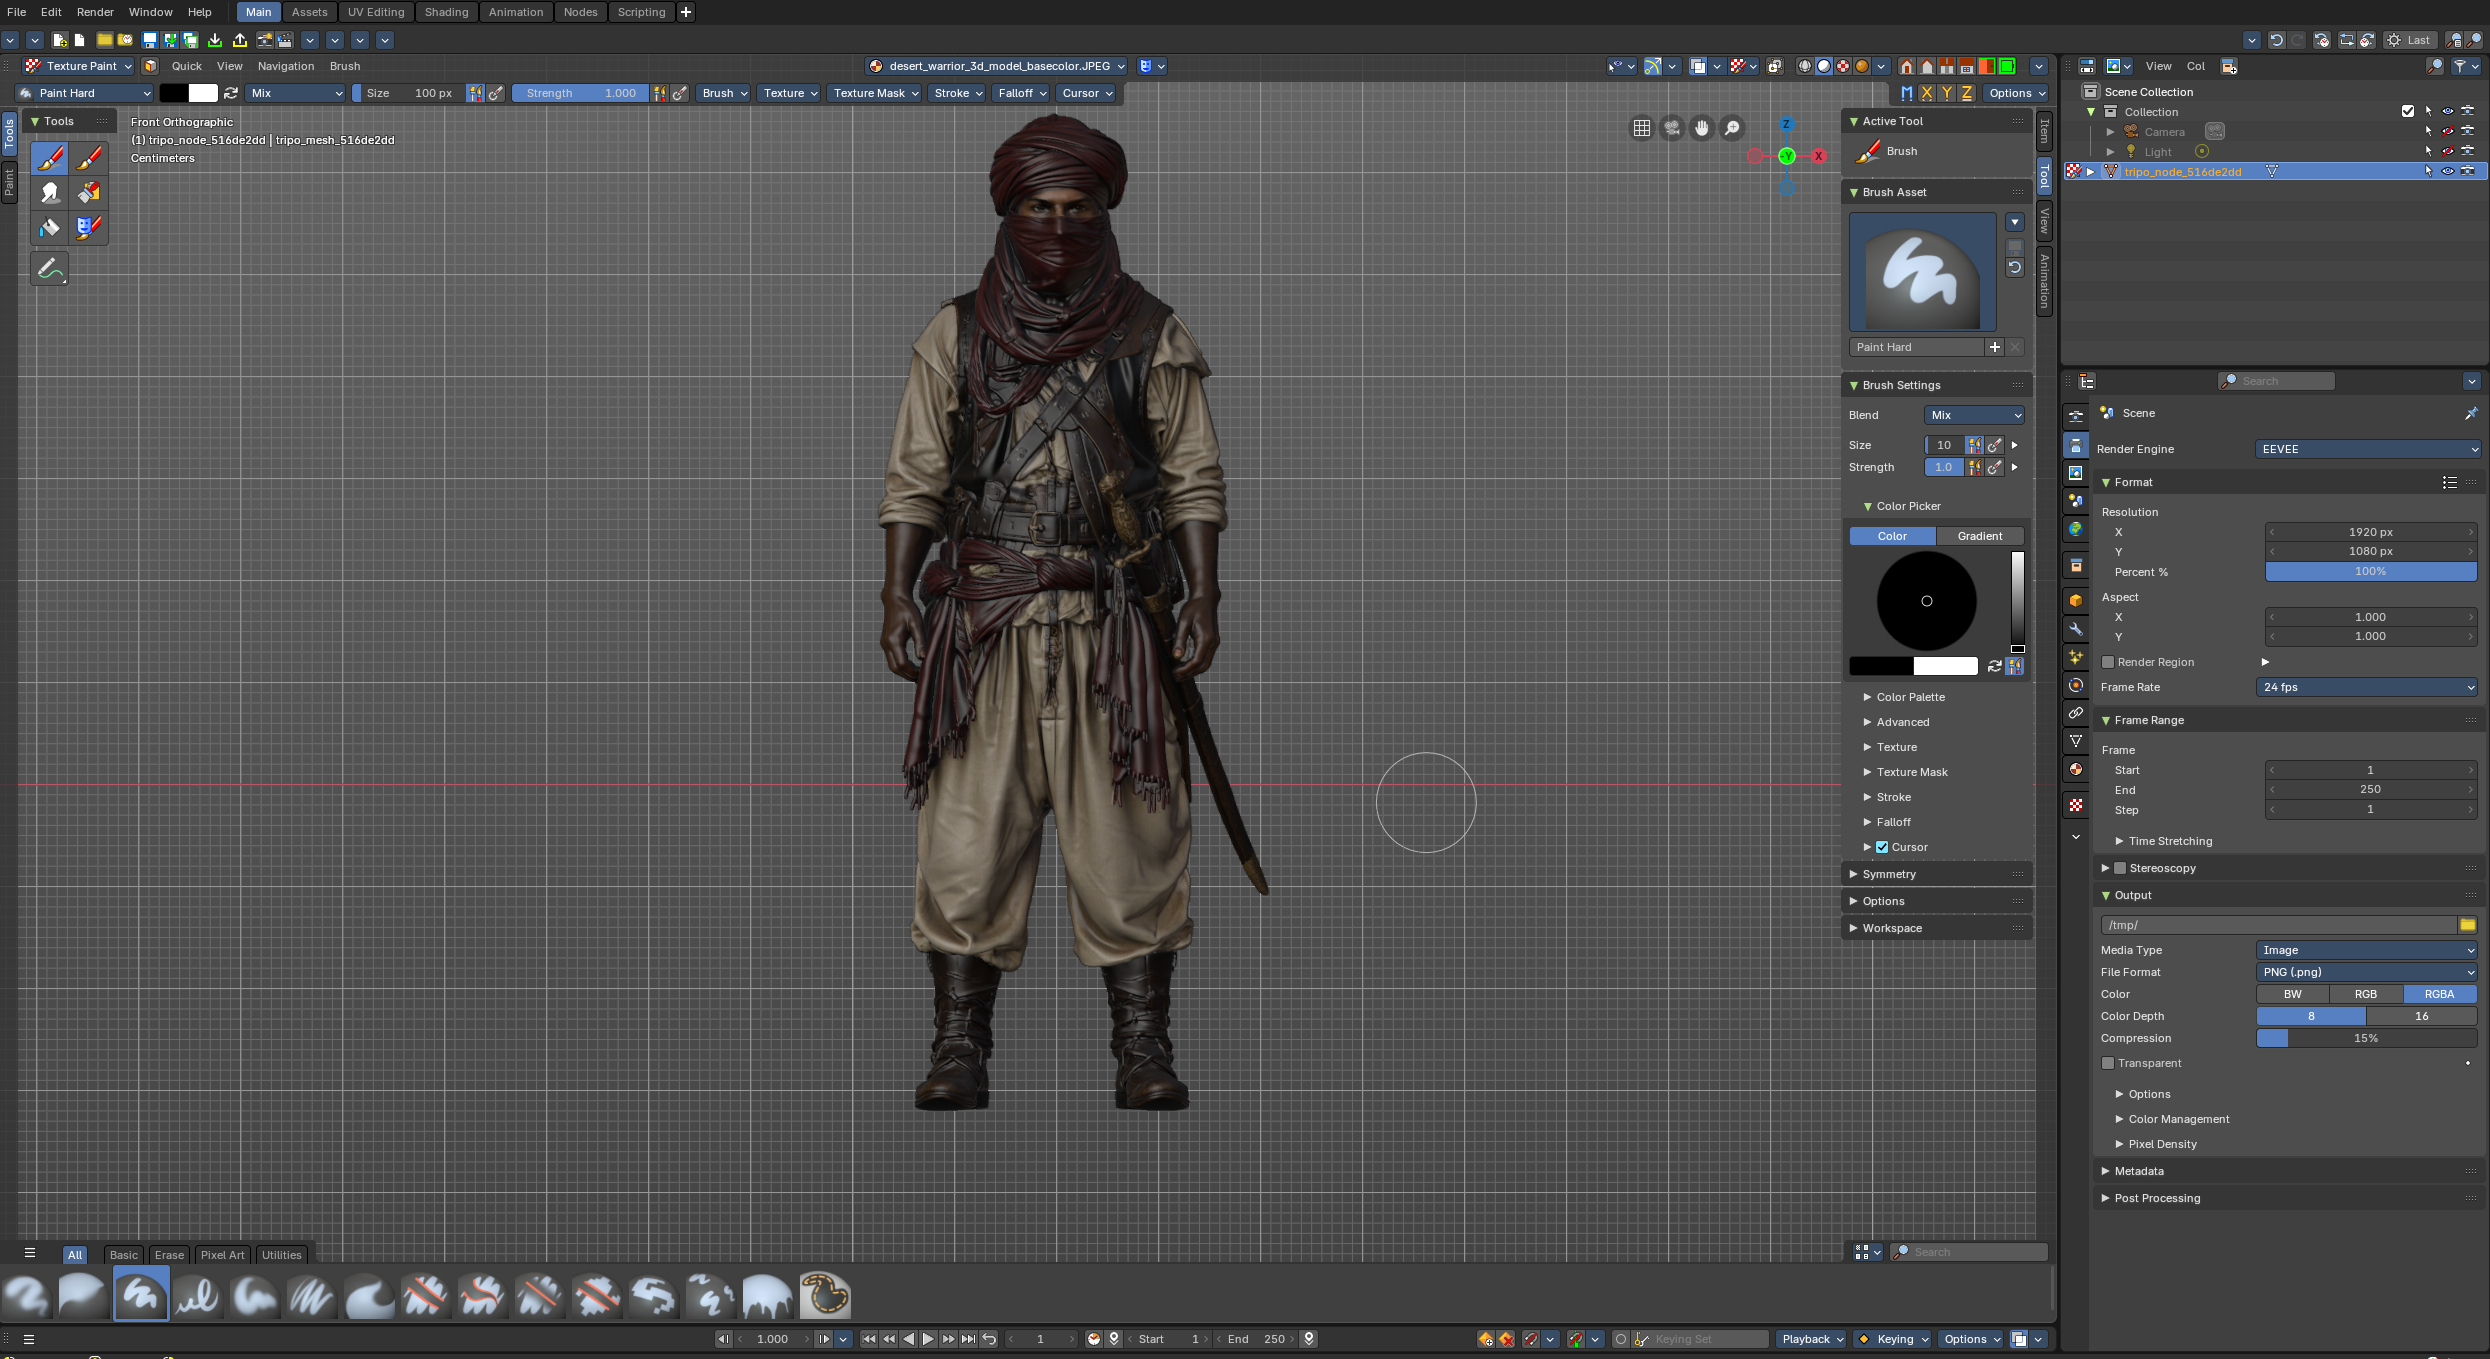
Ich habe jetzt eine Pause vorgesehen. Drei 12-Stunden-Schichten liegen vor mir, und Montag bin ich bei einer Party, und Dienstag noch eine Schicht. Zwischendurch muss ich noch meinen Küchentisch zum dritten Mal streichen.
Wisst ihr Bescheid.
Wie in alten Zeiten
Geheime zweite Schutzinselprofile

A futuristic smartphone displaying a hidden „Second Space“ profile designed to conceal sensitive data, sci-fi cyber security aesthetic, dual digital identities inside one device, encrypted private zone glowing beneath the normal interface, holographic folders, hidden emails and secret files protected behind biometric locks, layered user profiles visualized as parallel digital realities, dark neon environment, blue and cyan light, cinematic atmosphere, ultra-detailed, cyberpunk style, advanced mobile privacy technology, glowing encryption symbols, realistic high-tech smartphone UI, dramatic volumetric lighting, octane render, 8k –ar 16:9 –stylize 700
Wir müssen es mit der Datencontainerwissenschaft noch weiter treiben, zumal in den Kommentaren Defätismus verbreitet wurde, dem ich entgegenwirken will.
Die Idee, auf mich und meine kleine Hirse gemünzt (ich habe jetzt zwei Xiaomi-Handys): Ist es möglich, das E-Mail-Programm – hier FairEmail – in einem geschützten Container zu betreiben?
Die KI sagt: Ja und nein. Es sei prinzipiell möglich, „aber mit wichtigen Einschränkungen unter Xiaomi Android bzw. HyperOS/MIUI.“
Programme wie EDS können verschlüsselte Container (ähnlich VeraCrypt) bereitstellen. Darin lassen sich Dateien speichern. Schwieriger wird es aber bei kompletten installierten Apps wie FairEmail.
Der entscheidende Punkt: Android installiert Apps normalerweise immer im regulären App-Bereich des Systems. Ein Container wie EDS kann zwar APK-Dateien oder Daten speichern, aber nicht ohne weiteres eine App „unsichtbar“ im Container betreiben, sodass sie erst nach dem Mounten erscheint.
Vorschlag: eine „Work Profile“-Container benutzen.
Mit Apps wie Shelter, Insular oder Island kann man FairEmail in ein getrenntes Arbeitsprofil installieren. Dieses Profil kann gesperrt werden. Dann verschwindet die App aus dem normalen Bereich, Benachrichtigungen stoppen, und erst nach Entsperren des Profils wird FairEmail sichtbar.
Alle drei Apps – Shelter, Insular und Island – basieren auf derselben Android-Technik: dem sogenannten „Work Profile“ bzw. Arbeitsprofil. Sie erzeugen also keinen echten VeraCrypt-artigen Container, sondern nutzen die von Android eingebaute Trennung verschiedener Profile.
„Das ist auf Xiaomi-Geräten meist die praktikabelste Lösung ohne Root-Zugriff.“
| Funktion | Shelter | Insular | Island |
|---|---|---|---|
| Open Source | Ja | Ja | Teilweise / nicht vollständig FLOSS |
| Basis | Eigenständiges Projekt | Fork von Island | Originalprojekt |
| Datenschutz-Fokus | Sehr hoch | Hoch | Mittel |
| Werbung / Tracking | Keine bekannt | Keine bekannt | Teilweise Google-näher |
| Bedienung | Einfach, technisch | Modern und komfortabel | Sehr komfortabel |
| Apps einfrieren („Freeze“) | Ja | Ja | Ja |
| Arbeitsprofil pausieren | Ja | Ja | Ja |
| Kontakte zwischen Profilen blockieren | Gut | Sehr gut | Eher schwach |
| F-Droid verfügbar | Ja | Ja | Nein |
| Xiaomi-Kompatibilität | Meist gut | Gut | Schwankt je nach HyperOS-Version |
| Ressourcenverbrauch | Gering | Mittel | Mittel |
| Typische Zielgruppe | Privacy- und Security-Nutzer | Privacy mit mehr Komfort | Mainstream- und Komfort-Nutzer |
| Besonderheit | Sehr transparent und minimalistisch | Guter Mittelweg zwischen Privacy und Bedienung | Viele Komfortfunktionen und App-Klonen |
| Empfehlung für FairEmail auf Xiaomi | Sehr empfehlenswert | Gut geeignet | Eher Komfortlösung |
[Eine Stunde später.] Nein, ist es nicht.
Auf Xiaomi-Smartphones lässt sich Shelter zwar per F-Droid installieren, aber die vollständige Installation wird geblockt. Shelter ist auch im Play Store nicht mehr erhältlich. Shelter und Insula wurden entfernt, „unter anderem wegen Android-/Google-Play-Richtlinien rund um Work Profiles und App-Installation.“
Ich kann natürlich nichts darüber sagen, wie Apps, die per F-Droid installiert wurden, auf Samsung- und anderen Smartphones funktionieren. Bei Xiaomi geht es definitiv nicht.

Also Plan B. Und der wird jetzt richtig kompliziert und nerdig, aber es funktioniert.
Wer sich aber der Hilfe der KI bedienen will, muss starke Nerven haben, weil auf Anhieb alle Antworten falsch sind und dann bedauernd kommt: Ja, tut mir leid, früher war das so, heute ist das nicht mehr der Fall und ähnlicher nervtötender Quatsch.
Man muss ein so genanntes Zweitprofil einrichten. (Die Option findet man in den Einstellungen.)
HyperOS hat die Oberfläche von „Second Space“ stark verändert:
– manche Regionen blenden das Icon aus,
– manche zeigen es nur im Zweitprofil,
– manche nur über den Sperrbildschirm.
Das ist an sich nicht kompliziert (wenn man das Feature gefunden hat). Die Panik kommt, wenn es funktioniert und man plötzlich vor einem ganz „fremden“ Handy-Monitor mit nur wenigen Apps sitzt. Wie gelangt man wieder zurück ins Hauptprofil? Es gibt im Zweitprofil einen „Schalter“ (wie eine App) „wechseln“. Aber mitnichten im Hauptprofil.
Man muss tricksen: Den Bildschirm sperren und dann mit dem Passwort oder dem Fingerabdruck des Zweitprofils einloggen. Niemand weist einen darauf hin, dass man beim Anlegen des zweiten Profils auch andere Passwörter benutzen sollte – sonst funktionier das nicht und man tritt|tippt auf der Stelle.

Ich finde die Idee gut. Es ist fast so wie bei einem hidden container: Wenn ein Schnüffler gar nicht weiß, dass es ein zweites Profil gibt, müsste man schon gezielt und lange – mit forensischen Methoden – danach suchen. (Den Button „Wechseln“ habe ich ganz nach hinten verbannt.)
Wie die Übersicht unten zeigt, bieten einige Hersteller diese Option an.
Kompliziert ist bei Xiaomi, Daten von einem Profil zum anderen zu schicken. Ich habe mir beim ersten Mal mit Webmail beholfen. Zukünftig werde ich – wie bisher – einfach FTP benutzen.
| Hersteller | Funktion | Art der Trennung | Besonderheiten |
|---|---|---|---|
| Xiaomi | Zweitprofil / Second Space | Sehr stark | Fast wie ein zweites Smartphone mit getrennten Apps, Daten und Konten |
| Samsung | Secure Folder | Stark | Knox-basierte Hardwareverschlüsselung, separater geschützter Bereich |
| OnePlus | System Cloner / Private Safe | Mittel bis stark | Separates Benutzerprofil mit eigenen Apps und Daten |
| OPPO | Privacy Space / System Cloner | Stark | Ähnlich Xiaomis Zweitprofil, inklusive separater Apps und Konten |
| Vivo | Privacy Space | Mittel | Fokus auf versteckte Apps und private Datenbereiche |
| Huawei | PrivateSpace | Sehr stark | Komplett getrenntes Profil mit eigenem Passwort und Fingerabdruck |
| Honor | Parallel Space / Private Space | Mittel | Je nach MagicOS-Version unterschiedlich umfangreich |
| Google Pixel / Android 15+ | Private Space | Mittel | Versteckter App-Bereich mit separater Sperre und eigenem Play Store |
| Standard-Android vieler Hersteller | Gastmodus / Mehrbenutzer | Sehr stark | Echte Android-Benutzerkonten mit vollständiger Trennung |
| Beste Sicherheitslösung | Samsung Knox Secure Folder | Sehr stark | Besonders starke Hardware- und Software-Isolation |
| Beste Alltagstauglichkeit | Xiaomi Zweitprofil | Sehr stark | Sehr komfortabler Wechsel zwischen getrennten Bereichen |
Kaltstartangriffe und Hidden Volumes, minderlegal reloaded

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Midjourney)
Ich habe mich kurz umgesehen, was es an verständlichen Anleitungen gibt, ein hidden volume mit Veracrypt anzurichten. Es gibt einige und recht gute (auf Englisch), sogar für Lehrer.
Wenn man weiß, wie Veracrypt funktioniert, ist es fast selbsterklärend.
Merke: Bevor Sie ein komplettes Laufwerk inklusive Daten verschlüsseln, sollten Sie die Dateien zuvor unbedingt sichern. Zwar arbeitet Veracrypt seit Jahren sehr zuverlässig, doch Fehler können trotzdem passieren.
Das habe ich noch nie gemacht. So viele Daten, die privat bleiben sollten, habe ich gar nicht. Ich begnüge mich mit Containern und verschlüsselten USB-Sticks (vor allem auf Reisen). Umgekehrt: Wenn man das ganze Laufwerk des Rechners verschlüsselt, braucht man keine Container.
Aber: Wozu sollte man hidden volumes überhaupt haben? Für misstrauische Ehepartner?
Ich habe mir ein Szenario überlegt, das vielleicht für Geschäftsleute realistisch ist, die davon ausgehen müssen, dass sie in dem Land, in dem sie gerade sind, gezwungen werden, den Inhalt ihrer Rechner den neugierigen Augen der dortigen Sicherheitsbehörden preiszugeben, etwa China und Hongkong, USA, Großbritannien, Kanada. (Fährt hier jemand oft nach Russland? Weiterlesen!)

Ich muss ein bisschen ausholen. Vor Jahren habe ich ein Vortrag in einem großen Rüstungskonzern über Sicherheit und Recherche gehalten und einer der Teilnehmer fragt, ob von ihrer Firma etwas im Darknet zu finden sei. Nichts leichter als das.
Man muss natürlich die Realität berücksichtigen; In welcher Firma ist es erlaubt, den Tor-Browser zu installieren und in dunkelsten Ecken des Netzes herumzusurfen? Ich habe schon in internationalen Konzernen gearbeitet, die sich IT-mäßig als Hochsicherheitstrakt – ohne jedwede Fremdgeräte – gaben, aber natürlich lagen alle Daten bei Microsoft in der Cloud.
Ich fand damals irgendwelche internen Preislisten der Firma im Darknet und löste eine gewissen Panik aus nach dem Motto: Kriegt man das wieder da weg?
Nehmen wir an, wie schicken dem potenziellen Geschäftskunden keine verschlüsselte E-Mails, sondern möchte bestimmt Dokumente, die viel wert sind, persönlich diskutieren. Und die Konkurrenz sollte davon auch nichts erfahren.
Es fängt schon bei den basics an und mit der – bei Microsoft-Hassern – legendären Schlagzeile „Microsoft Word bytes Tony Blair in the butt“. Oder jemand erstellte ein PDF für uns mit eingebettetem Javascript, das beim Aufrufen dieses und jenes aus dem Internet lädt. „Wenn es mehrere Möglichkeiten gibt, eine Aufgabe zu erledigen, und eine davon in einer Katastrophe endet oder sonst wie unerwünschte Konsequenzen nach sich zieht, dann wird es jemand genau so machen.“
Wir haben uns bemüht das zu vermeiden, und wollen zwei Dutzend Dokumente absolut sicher verbergen, auch wenn die Briten, Russen und US-Amerikaner unseren Laptop bei der Einreise auseinandernehmen, die Daumenschrauben rausholen und verkünden: Wenn du uns nicht alle Passwörter verrätst, musst du wieder heim!
Wir machen es richtig schwer. Die Chinesen sagen sogar: Öffnen Sie den Veraclypt-Containel! Und wenn der leer ist, werden sie erst recht misstrauisch.

Wenn wir nicht freiwillig verraten, das da noch in den Tiefen ein hiden volume schlummert, sind wir auf der sicheren Seite – mit kleineren Einschränkungen, die zu beachten wären.
| Segment | Bedeutung | Erklärung |
|---|---|---|
| Header des Standard-Volumes | Startbereich des normalen VeraCrypt-Volumes | Enthält die verschlüsselten Informationen, mit denen VeraCrypt das äußere Volume öffnen kann. |
| Speicherplatz, der von Dateien belegt ist | Sichtbare Dateien im äußeren Volume | Hier liegen die normalen, harmlosen Dateien, die beim Öffnen mit dem äußeren Passwort sichtbar werden. |
| Freier Speicherplatz | Scheinbar leerer Bereich | Dieser Bereich ist mit Zufallsdaten gefüllt. Dadurch ist nicht erkennbar, ob er wirklich leer ist oder ein Hidden Volume enthält. |
| Header des Hidden Volumes | Startbereich des versteckten Volumes | Wird nur mit dem Passwort des Hidden Volumes erkannt. Für Außenstehende sieht er wie Zufallsdaten aus. |
| Datenbereich des Hidden Volumes | Geheimer Speicherbereich | Hier liegen die eigentlichen geheimen Dateien. Ohne das richtige Passwort ist dieser Bereich nicht vom übrigen Zufallsdatenbereich zu unterscheiden. |
Wer das noch nie gemacht hat und des Lesens von kurzen Texten mächtig ist: Bei VeraCrypt wird ein Hidden Container (bei mir unter Linux) über die grafische Oberfläche genauso geöffnet wie ein normaler Container.
Zunächst startet man VeraCrypt über das Anwendungsmenü und klickt anschließend auf select file (Veracrypt gibt es auch auf Deutsch), um die Container-Datei auszuwählen. Danach markiert man einen freien Slot (oder „Laufwerk)) und klickt auf mount.
Entscheidend ist allein das eingegebene Passwort: Wird das Passwort des äußeren Containers (oder volume) eingegeben, öffnet VeraCrypt das normale äußere Volume; wird dagegen das Passwort des Hidden Volumes eingegeben, wird automatisch das versteckte Volume geöffnet.
Es gibt dafür keinen besonderen Menüpunkt und auch keine separate Datei für das Hidden Volume, da sich beide Bereiche innerhalb derselben verschlüsselten Containerdatei befinden.
Nach erfolgreichem Einhängen erscheint das Volume wie ein normales Laufwerk im Dateimanager. Wichtig ist außerdem, dass beim Öffnen des äußeren Volumes Schreibzugriffe das versteckte Volume beschädigen können. Deshalb sollte man beim Mounten des äußeren Volumes in den „Mount Options“ die Funktion „Protect hidden volume against damage caused by writing to outer volume“ aktivieren und zusätzlich das Passwort des Hidden Volumes angeben.
Bei VeraCrypt bleibt ein Hidden Volume auch dann unsichtbar, wenn man beim Öffnen des äußeren Containers die Funktion mount all devices beziehungsweise „Alle Datenträger einhängen“ verwendet: Das versteckte Volume ist technisch kein eigenes Laufwerk und keine eigene Datei. Äußeres Volume und Hidden Volume befinden sich innerhalb derselben verschlüsselten Containerdatei oder Partition. VeraCrypt erkennt daher nicht zwei getrennte Datenträger, sondern nur einen einzigen verschlüsselten Container. Welcher Bereich tatsächlich geöffnet wird, entscheidet ausschließlich das eingegebene Passwort.
Technisch ist das Hidden Volume zwar nicht von zufälligen verschlüsselten Daten zu unterscheiden. In der Praxis entstehen aber unter Umständen Hinweise durch das Verhalten des Nutzers oder durch „Daten-Beifang“ außerhalb des Containers.

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Gemini)
Ein Risiko: Das äußere Volume wirkt ungewöhnlich leer. Wenn ein großer Container vorhanden ist, sich darin aber nur wenige harmlose Dateien befinden und gleichzeitig nur wenig freier Speicher angezeigt wird, kann dies Verdacht erregen. Deshalb empfiehlt VeraCrypt, das äußere Volume mit glaubwürdigen Dummy-Dateien zu füllen, damit der belegte Platz plausibel erscheint.
Ich würde als Geschäftsmann daher in den äußeren Container Duplikate aller meiner geheimen Dokumente legen, aber mit falschen Zahlen und Angaben, am besten noch mit „streng geheim“ markiert, und beim erzwungenen Öffnen des (äußeren) Containers händeringend in Tränen ausbrechen.
ChatGPT warnt: Auch Metadaten außerhalb des Containers können problematisch sein. Beispielsweise können Dateimanager, Backup-Programme oder Cloud-Synchronisationsdienste Hinweise liefern, dass bestimmte Dateien häufiger benutzt werden, als es der sichtbare Inhalt des äußeren Volumes vermuten lässt. Ebenso können temporäre Dateien, Vorschaubilder, zuletzt geöffnete Dokumente oder Einträge in der Shell-History verraten, dass mit sensiblen Daten gearbeitet wurde.
Ein weiteres Risiko liegt in forensischen Analysen des Systemspeichers. Wenn ein Hidden Volume geöffnet ist, können Schlüsselmaterial oder Dateinamen zeitweise im RAM vorhanden sein. Wird ein laufendes System beschlagnahmt oder ein sogenannter Cold-Boot-Angriff durchgeführt, könnten Ermittler Hinweise auf ein geöffnetes verstecktes Volume finden. Deshalb schützt VeraCrypt vor allem ruhende Daten (Data at rest), nicht unbedingt ein bereits laufendes und entsperrtes System.
Ich habe natürlich einen unschlagbaren Vorteil – solange niemand mein Blog liest: Bei meinem Alter werden Grenzbeamte sich vermutlich fragen, ob ich den Unterschied zwischen einem Betriebssystem und einem Browser kennte. Und ich werde harmlos lächeln und mich angemessen verbeugen.
Split Tunneling

A modern cybersecurity infographic illustrating the difference between Split Tunneling and Full VPN Tunneling. On the left side, show a laptop connected to a VPN tunnel where only traffic to a home network and private servers passes through the encrypted tunnel, while normal internet traffic bypasses it directly to the web. Label this “Split Tunnel”. On the right side, show a “Full Tunnel” where all internet traffic, including websites and cloud services, is routed completely through the VPN tunnel, changing the user’s public IP address. Use glowing blue VPN tunnels, network diagrams, internet cloud icons, routers, and data streams. Professional IT illustration style, dark background with neon blue and cyan highlights, highly detailed, clean layout, futuristic networking concept art, cinematic lighting –ar 16:9 –v 7 (ChatGPT)
Ich hatte neulich ein interessantes IT-Problem: Ich bin mit einem Ubuntu Laptop in einem Firmennetz online, wenn ich Wireguard einschalte, komme ich nicht aber mehr online. Kann es sein, dass der Admin des Firmennetzes VPN bzw. Wireguard zu meiner eigenen Fritz!Box unterbindet?
Daraus ergab sich eine längere „Unterhaltung“ mit viel Gefummel, und das Problem konnte ich noch nicht lösen. Ich weiß aber, wie es ginge, habe nur keine Lust dazu. Da ich aber im November außerhalb Europas sein werden, könnte es sein, dass ich doch etwas machen muss, weil dort das Internet streng zensiert wird.

Midjourney erzeugt bei identischem Prompt nur symbolischen Unfug ohne Erkenntniswert.
Ja, das ist gut möglich. Viele Firmennetze blockieren oder filtern VPN-Verbindungen — besonders unbekannte oder private VPNs wie eine eigene FRITZ!Box-WireGuard-Verbindung.
Typische Ursachen:
→ Die Firewall blockiert den WireGuard-Port (standardmäßig UDP 51820).
→ UDP-Traffic wird generell eingeschränkt.
→ Das Firmennetz erlaubt nur HTTP/HTTPS über Proxy.
→ Deep Packet Inspection erkennt und blockiert VPN-Traffic.
→ Das Firmennetz verhindert „Split Tunneling“ oder private Tunnel absichtlich aus Sicherheitsgründen.
Dass „gar nichts mehr geht“, sobald WireGuard aktiv ist, deutet oft auf eines dieser Probleme hin:
→ Der Tunnel baut sich nicht korrekt auf
→ dann routet Ubuntu trotzdem alles durch das VPN und verliert Internetzugang.
DNS wird über den Tunnel geschickt, funktioniert aber nicht
→ Webseiten wirken „offline“, obwohl IP-Verbindungen evtl. noch gehen.
Die Firma blockiert genau den UDP-Verkehr zur Fritzbox
→ Handshake kommt nie zustande.

Ping geht, aber DNS nicht. Also liegt das Problem vermutlich daran. Was haltet ihr von den Ratschlägen der KI?
Wenn Ping auf IPs geht, aber DNS nicht:
→ DNS-Problem im Tunnel.
Oft hilft bei Firmennetzen:
→ WireGuard auf einen anderen UDP-Port legen (z. B. 53, 123 oder 443 UDP)
→ Auf der Fritzbox einen alternativen Port konfigurieren
→ PersistentKeepalive = 25
→ Split Tunneling statt AllowedIPs = 0.0.0.0/0
Beispiel: AllowedIPs = 192.168.178.0/24
resolvectl status

Global
         Protocols: -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
  resolv.conf mode: stub

Link 2 (wlp0s12f0)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 8.8.4.4
       DNS Servers: 8.8.8.8 8.8.4.4

Link 4 (wg_config)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 192.168.178.1
       DNS Servers: 192.168.178.1 fd93:9136:e393:0:7642:7fff:fe2c:f103
        DNS Domain: fritz.box ~.
Das erklärt das Verhalten ziemlich eindeutig. Dein WireGuard-Tunnel setzt den DNS auf deine FRITZ!Box:
Current DNS Server: 192.168.178.1
Sobald WireGuard aktiv wird, versucht Ubuntu also:
→ alle DNS-Anfragen an deine Fritzbox zuhause zu schicken durch den VPN-Tunnel
→ Wenn der Tunnel aber im Firmennetz nicht richtig funktioniert oder UDP teilweise blockiert wird, erreicht dein Laptop die Fritzbox-DNS nicht mehr zuverlässig.
Darum:
→ DNS → kaputt
→ Webseiten → „offline“
→ SERVFAIL von 127.0.0.53
Der entscheidende Punkt:
Dein normales WLAN (wlp0s12f0) hat funktionierende Google-DNS:
→ 8.8.8.8
→ 8.8.4.4
Aber WireGuard überschreibt das mit:
192.168.178.1
„Das ist typisch bei Fritzbox-WireGuard-Konfigurationen.“
ChatGPT empfiehlt split tunneling: Das sei in Firmennetzen fast immer die stabilere Lösung. Das hülfe mir aber nicht gegen Internet-Zensur…

Identischer Prompt, Gemini-Version
Tecknet

Ich war jetzt bedient von der hier schon erwähnten Tastatur – die ist einfach zu klein, und ich komme mit dem Handballen oder mit was auch immer an Tasten, die etwas auslösen, was ich nicht will. Also musste die Großbourgeoisie sofort liefern.
Here we go (lufthol): Tecknet Gaming-Tastatur Kabellos, QWERTZ-Tastatur (Deutsches Layout), Membran Tastatur mit 105 Tasten, Vollmetall-Pane, RGB Beleuchtung, Handgelenkauflage, 25 Anti-Ghosting-Tasten für Gamer & Büro.
Erster Eindruck: Extrem solide, makellose Haptik. Ich kann wieder mein autodidaktisches Zehnfingersystem blind benutzen. Die Tasten sind ziemlich hoch, und man bekommt ein Schreibmaschinen-Gefühl. (Das Keyboard ist auch seitlich offen, also geeignet für einen Fön | Druckluft, um den Staub wegzupusten.)
Kabellos geht, aber ich bin lieber kabelgebunden. Reinstecken – und alles funktioniert sofort unter Ubuntu/Linux. Was mich überraschte: Die zahllosen und völlig unnützen Tastaturkürzel funktionieren auch einwandfrei. Ich weiß aber nicht, warum ich mit dem Keyboard meine E-Mails abrufen sollte? Oder den Taschenrechner? Es gibt so viele Funktionen, dass ich alle wieder schnell vergessen werde und jedes Mal im Handbuch nachschauen müsste. Alles lesbar ohne Mikroskop, nur vier Seiten, obwohl die Optionen der Beleuchtung für eine größere Lichtorgel ausreichten – „5 RGB-Beleuchtungsmodi, mit denen Sie aus Millionen von Farben und Effekten wählen können“. Zwei oder drei Farben reichen mir schon, je nachdem, ob ich mich rot, grün oder blau fühle.
Lasergravierte Tastenkappen? Ich bin mal gespannt, wie lange die halten. Auf meinem alten – also dem vorletzen – Keyboard (gekauft im April 2022) waren sie erst nicht mehr zu erkennen und fielen dann einfach ab.
Ich sehe aber auch noch einige Tasten-Symbole, deren Sinn sich mir nicht erschließt und die im Manual nicht erwähnt werden. Was heißt „Anti-Ghosting“? Verschwinden alle Gespenster im Umkreis meines Routers? Oder Besucher, die mein Zimmer betreten?
Versuch und Irrtum also – vielleicht ist da auch ein Schleudersitz vorgesehen, oder ein Invisible-Modus, falls es ganz früh klingelte und man den Bademantel nicht fände.
Kleine Petze

Ich habe mir Little Snitch heruntergeladen und installiert.
Kurzfazit von ChatGPT:
Sniffnet = Monitoring-Tool (Analyse, Sichtbarkeit)
Little Snitch (Linux) = Firewall + Kontrolle (Blockieren/Regeln)
👉 Wenn du aktiv Verbindungen kontrollieren willst → Little Snitch
👉 Wenn du nur sehen willst, was passiert → Sniffnet
Wenn man es eimmal verstanden hat, ist das Programm einfach zu bedienen:
Möchten Sie zum Beispiel verhindern, dass ScorecardResearch Ihr Nutzungsverhalten von Twitch analysiert, klappen Sie je nach Browser die Verbindungsdetails der Anwendung „chrome“, „firefox-bin“ oder „firefox-esr“ auf, suchen in der Unterebene nach der Domain „scorecardresearch.com“ und klicken auf die grüne Ampel dahinter. Daraufhin springt die Ampel für diese Domain und für alle Verbindungen, die darunter zusammengefasst sind, auf Rot und der Datenverkehr wird sofort blockiert.
Ich habe gleich ein paar komische IP-Adressen weggehauen untersucht, die unter Chrome auftauchten, zum Beispiel 178.255.231.115. WTF? Vermutlich ist das Vodafone, weil ich mobil unterwegs bin. Bei e3120.g.akamaiedge.net bin ich mir nicht sicher – aber interessant ist auf jeden Fall, was da alles auftaucht!
Kann ich jetzt und so „Online-Durchsuchungen“ verhindern? Frage für einen Freund.

Bei Wikipedia und auf der Website von Little Snitch findet man zur Zeit noch nicht, dass das Programm gratis auch für Linux erhältlich ist.
Schmalbrüstig in der Wüste, revisited und anderes

Dune 2000 is a real-time strategy video game based on the Dune universe, released in 1998. It features full motion cutscenes, online multiplayer, and a powerful storyline. Now, with GruntMods Edition, you can experience this classic with modern enhancements and exclusive content.
Das einzige Computerspiel, das mich anturnt. Das muss am Alter liegen. Nein, meine Armee ist nicht zu sehen, weil die im Norden die Harkonnen und die Ordos plattmacht, während meine taktisch gut platzierten Raketenwerfer in, um und um mein Hautquartier herum herannahende Feinde zu virtuellem Staub zerbröseln.
Ich hatte die 32.bit-Version schon erwähnt. Aber ich bin ganz stolz darauf, dass ich das Spiel auf dem älteren und schmalbrüstigerem Linux-Laptop per Bottles überraschenderweise zum Laufen bekommen haben.
Ansonsten spiele ich keine Computerspiele, für die ich bezahlen muss. 0AD habe ich immer noch in Reserve, aber ich habe in Secondlife soviel zu tun, dass ich in meiner äußerst knappen Freizeit nicht dazu komme. Gerade ist die 380-ste Ausgabe meiner Inworld-Gamer-Zeitung erschienen, mittlerweile der 18. Jahrgang. (Auf dem Blog sind nur ausgewählte Artikel, nicht die gesamte Ausgabe.) Ich wollte mir immer den Scherz erlauben, falls der DJV Berlin nachfragen sollte, was ich journalistisch machte, die anzugeben. „Wie können wir das nachprüfen?“ – „Macht euch einen Avatar, besteht den Adult-Check und beamt euch um Beispiel auf meine Gor-Sim.“ Bewaffnung für Männer ist empfohlen; für Frauen sind vergiftete Dolche erlaubt.
Als ich die Nachrichten der Qualitäts- und soziale Medien zur einzigen Mahlzeit des Tages durchstöberte (14 Uhr, ich bin im 12-stündigen Nachtrhythmus), fiel mir nichts auf, was berichtenswert schien. Es muss auch nicht immer etwas passieren, außer dem gewöhnlichen Horror. Die meisten Kommentare bekam ich übrigens, als ich neulich irgendeinen lustigen Quatsch auf Instagram kommentierte und mein Alter erwähnte.
Übrigens: Fefe ist jetzt schon fast ein Jahr weg vom Fenster. Das heißt nichts: Sharon Stone hat sieben Jahre gebraucht, um nach einem Schlaganfall wieder fit zu werden, aber das hat sie wohl 18 Millionen Dollar gekostet. Vermutlich hatte sie keinen Krankenversicherung.
Einige Leser werden den Freund aus Friesland kenne, den es vor zwei Jahren erwischt hat, obwohl er 15 Jahre jünger als ich ist. Seitdem halbseitig gelähmt; das Maximum der Bewegung sind ein paar Schritte mit einen Dreifuß-Gehstock. Nach Berlin wird er nie wieder zurückkommen können. Plötzlich, ohne Vorwarnung, von einem Tag auf den anderen. Da wird einem ganz schummrig…
Deep Fake News mal anders: „In einem neuen Schreiben, was WELT vorliegt, äußert sich Ulmens Anwalt nun ausführlicher. „Unser Mandant hat zu keinem Zeitpunkt Deepfake-Videos von Frau Fernandes oder anderen Personen hergestellt und/oder verbreitet“, heißt es dort. „Entsprechende Darstellungen sind falsch.“ Tatsächlich hat das der „Spiegel“ in seiner Recherche auch nicht behauptet. Allerdings wurde darauf hingewiesen, dass es KI-generierte pornografische Darstellungen von Fernandes geben würde. In der Folgeberichterstattung hatten einige Medien berichtet, dass diese möglicherweise auch von Ulmen angefertigt oder verbreitet wurden.“
Das ehemalige Nachrichtenmagazin wird irgendwann behaupten, man hätte gar nichts behauptet.
Miscellaneous:
– Rubio sagt, es ginge im Iran auch ohne Bodentruppen. Aber: „The Pentagon is reportedly considering deploying up to 10,000 additional ground troops to the Middle East, according to Department of Defense officials cited by the The Wall Street Journal.“
– Israel wird vermutlich den südlichen Teil des Libanon bis zum Litani annektieren. Gut so, denn die „Regierung“ des Libanon hat weder die Macht noch die Kraft, die Hisbollah von dort zu vertreiben. Das und die Vorgeschichte hatte ich hier schon erwähnt:
„Der Einmarsch der Carmeli-Brigade [im Oktober 1948 im Rahmen der „Operation Hiram”] in den Libanon war das erste Mal, dass die Israelis eine anerkannte internationale Grenze [die von den Kolonialmächten 1923 willkürlich gezogen worden war] überschritten und in einen souveränen arabischen Staat eindrangen.“
– Was macht eigentlich die Baerbock? Da kann man sich nur noch an den Kopf fassen. Aber hierzulande ist ja sogar die CDU mit im islamophilen Boot. Man kann nur auf die ferne Zukunft hoffen, die es in der Vergangenheit schon einmal gab.
Stunden später…

Das ist ja wie in alten Zeiten! Der Rechner lief übrigens schon die ganze Nacht. Ich hätte vielleicht einen anderen UBS-Anschluss für die externe Festplatte nehmen sollen… Fragen wir also Hal.
Die entscheidende Zeile in deiner Ausgabe ist diese:
|__ Port 4: Dev 6, If 0, Class=Mass Storage, Driver=usb-storage, 480M
Das bedeutet: Deine externe Festplatte läuft nur mit 480 Mbit/s. Das ist USB 2.0 Geschwindigkeit. Obwohl dein Rechner USB-3 / USB-3.1 / USB-3.2 Controller hat (5000M und 10000M Busse), ist die Platte nicht dort verbunden oder wird nicht als USB-3 erkannt.

Flaschen und Klauen

Drei Tage Freizeit. Das bedeutet, alle Computerprobleme lösen zu können, denen man so zwischendurch begegnet ist. Ich habe jetzt Bottles auf allen Rechnern installiert. Das gefällt mir wesentlich besser als Wine und ist auch benutzerfreundlich. Eigentlich brauchte ich das Programm nur auf meinem schmalbrüstigen Ubuntu-Laptop, das ich im Urlaub und auf der Arbeit benutze und auf dem Firestorm für Linux ständig abschmiert. Ich habe die Software für Secondlife dort mit Alchemy ersetzt (nicht zu verwechseln mit Alchemy Linux), das einigermaßen stabil läuft, auch bei lahmer Verbindung.
Ein ungelöste Frage ist immer noch das E-Mail-Programm. Ich schrieb schon im Januar: Ich benutze bekanntlich Thunderbird für Linux, mit der Option des Umstiegs auf Mutt, Claws Mail für Windows (weil das zuverlässig kein HTML anzeigt und auch Attachments sehr sicher handelt; Verschlüsseln geht aber nur auf dem Umweg über Kleopatra) und für Android FairEmail.
Ich wüsste nicht, was es zu Verbessern gäbe, und schon gar nicht mit KI. [Weibliche Stimme in verführerischem Tonfall: „Sie haben zu verschlüsseln vergessen!“] Aber das habe ich auch schon gesagt, als ich noch Crosspoint benutzte.
Jetzt habe ich gar kein Windows mehr und könnte auch Claws Mail überall installieren. Die Kriterien, nach denen normalerweise die Vor- und Nachteile aufgelistet werden überzeugen mich aber nicht: „modern“, „Plugins“, „Erweiterbaurkeit“ – brauche ich alles nicht. Für mich zählt nur: Wie geht das Programm mit HTML um (will ich nicht sehen oder angezeigt bekommen!) und wie viel Stunden wie lange brauche ich, um eine E-Mail zu verschlüsseln?
Mein Laptop meckert mich gerade von der Seite an, mein PGP-Schlüssel sei abgelaufen? Muss ich mal nachsehen. Man hat ja sonst nichts zu tun….
| Kriterium | Thunderbird | Claws Mail |
|---|---|---|
| Zielgruppe | Komfortorientierte Nutzer, die eine vollständige Mail-Suite mit vielen Funktionen möchten. | Minimalisten und Power-User, die einen schnellen und schlanken Mailclient bevorzugen. |
| Funktionsumfang | Sehr umfangreich: E-Mail, Kalender, Kontakte, RSS, Add-ons. | Basisfunktionen für E-Mail, erweiterbar über Plugins. |
| Benutzeroberfläche | Modern und relativ benutzerfreundlich. | Klassisch und technisch, wirkt teilweise veraltet. |
| Ressourcenverbrauch | Relativ hoch im Vergleich zu minimalistischen Clients. | Sehr gering, ideal für ältere Rechner oder schlanke Systeme. |
| Geschwindigkeit | Solide, aber nicht besonders schnell beim Start. | Sehr schnell beim Starten und Arbeiten. |
| Erweiterbarkeit | Viele Erweiterungen und große Entwickler-Community. | Plugins vorhanden, aber deutlich weniger als bei Thunderbird. |
| HTML-Mail | Voll unterstützt. | Teilweise eingeschränkt, oft über Plugins. |
| Eignung für Ubuntu | Standard-Mailclient vieler Linux-Distributionen. | Beliebt bei Linux-Power-Usern und Minimal-Systemen. |
ChatGPT: „Hier ist ein praxisnaher Vergleich von Mozilla Thunderbird und Claws Mail unter Ubuntu/Linux. Beide sind freie Open-Source-Mailprogramme, verfolgen aber sehr unterschiedliche Konzepte: Thunderbird ist eine umfangreiche Mail-Suite, Claws Mail ein extrem leichtgewichtiger, schneller Client.“
Kreischen, Schaben und VPN

Der Screenshot hat vermutlich nichts mit dem Thema zu tun, sondern dient nur zur Erbauung für die hier mitlesenden Senioren Windows-Nutzer.
Ich habe mich gerade mit ChatGPT lang und breit darüber unterhalten, warum ich mit Windows und Wireguard aus einen Firmennetz über meine FritzBox online komme, aber mit Ubuntu nicht.
Hintergrund: Der (von der Großbourgeoisie runderneuert erstandene) Laptop mit Windows, den ich nur auf Reisen und (minderlegalerweise) auf der Arbeit nutzte, fing an zu Kreischen und Schaben dergestalt, dass die Festplatte mir wohl mitteilen wollte, sie werde demnächst nach Ghana in die ewigen Festplatten-Jagdgründe für Festplatten eingehen.
Man kann bekanntlich nie genug Laptops haben. Der Tuxedo-Gamer-20-Zöller ist zu unhandlich, aber ich hatte noch einen etwas kleineren mit Windows in Reserve, den ich nicht wirklich brauchte. Neu ist der auch nicht, aber besser als der runderneuerte. Ich habe ein wenig herumfummeln müssen. Ich wollte ursprünglich Mint installieren, bin dann aber doch bei Ubuntu geblieben, weil ich den USB-Stick mit dem Mint-Iso verlegt hatte, und habe das Windows komplett geschreddert.
ChatGPT hat ziemlich ausführlich herumschwadroniert, warum Wireguard über ein Firmennetz nicht funktioniert, aber so richtig schlau wurde ich aus dem künstlich intelligentem Gelaber nicht.
🧠 Warum Windows funktioniert
Windows-WireGuard:
-ignoriert oft aggressives Default-Routing
– oder nutzt Split-Tunnel automatisch
– oder dein Windows-Profil hat andere AllowedIPs
– Ubuntu ist hier „strenger“ und setzt exakt, was konfiguriert ist.
Ich nutze die grafische Oberfläche Wireguird.
🎯 Fazit
– Routing ist korrekt.
– Es ist zu 80% DNS.
– Zu 20% MTU.
DNS kann ich mir nicht vorstellen, weil ich aus dem Firmennetz auf die hierzulande zensierten Russen komme. Ich hatte keine Lust, in allen möglichen Konfigurationsdateien mit nano herumzufummeln, daher sind wir bei dem etwas unbefriedigendem Ergebnis geblieben:
➡️ Dann liegt es an etwas sehr Speziellem (selten).
PS Bei dieser Ubuntu-Version scheitert das Installieren von Veracrypt, aber das kriege ich noch hin.
Was mit Cyber

Ich schreibe gerade einen längeren Artikel (für das Blog) und werde damit heute nicht fertig, zumal ich morgen kurz vor fünf aufstehen muss, um 12 Stunden zu schindern arbeiten.
In Kürze: In Israel ist das Niveau, auf dem offiziell vor dem pöhsen Cyberdings aka Phishing gewarnt wird, genauso „hoch“ wie hier. „The cyberattacks involve “targeted phishing,” in which attackers impersonate familiar figures to lure victims into revealing personal information or downloading malicious files“, schreibt die Jerusalem Post.
Mit Linux wäre das nicht passiert. Dann nutzt gefälligst ein E-Mail-Programm, dass nur Text anzeigt wie Clawsmail oder fummelt in den Einstellungen so lange herum, bis alle Nachrichten statt in HTML in reinem Text erscheinen! Dann seht ihr größtenteils, wo die Links hinführen und die Phisher können sich ihr Phishing sonstwohin stecken. Und wenn das nicht geht, tretet dieses Programm in die Tonne und denjenigen, der so etwas installiert, gleich mit!
Aber die werden das genausowenig machen wie die deutsche Journaille. Dann jammert mich wenigstens nicht voll!
Linux-Apps auf Android

Ein bisschen Herumspielen mit den unterschiedlichen Devices hält das Gehirn in Trab. Bei Heise schreiben sie: „Android 16 erlaubt es, Linux-Anwendungen zu starten. Dabei läuft nicht nur die Kommandozeile, auch grafische Anwendungen sind neuerdings möglich“.
Ich wurde neugierig, ob meine kleine Hirse das auch kann.
ChatGPT spuckte ein paar Anleitungen aus, und andere Leute hatten sich meines Themas auch schon angenommen. Einfach war es aber doch nicht. Termux hatte ich schon – aber was nutzt ein Terminal ohne ein Betriebssystem samt Software?
Man muss zuerst die Entwickleroptionen finden, die aus vermutlich gutem Grund ziemlich gut versteckt sind – bei Xiaomi woanders als bei anderen Android-Smartphones.
Neuere Android-Versionen (wie Android 15) haben eine versteckte Funktion in den Entwickleroptionen, die einen Linux-Entwicklungsmodus anbietet – eine Art nativer Linux-Terminal-Umgebung.
👉 Dieser Modus muss in den Entwickleroptionen erst aktiviert werden und lädt zusätzliche Ressourcen herunter. Voraussetzung: Du musst den entsprechenden Menüpunkt in den Entwickler-Einstellungen finden (falls vorhanden – er ist nicht auf allen Geräten verfügbar).

| Art der Linux-Umgebung | Funktion | Aufwand |
|---|---|---|
| Termux | Linux-Terminal + Pakete | 🟢 leicht |
| Android Linux Dev Environment | Native Android-Linux-Terminal-Modus | 🟡 mittel (Verfügbarkeit variiert) |
| Linux App / chroot / Container | Linux-Distribution in Android | 🟠 technisch |
| Vollständiges Linux-OS (Ubuntu Touch/Mobian) | Echtes Linux statt Android | 🔴 sehr technisch / häufig nicht möglich |
Nein, so funktioniert das nicht.
Irgendwann wurde ich auf einen winzigen Hinweis aufmerksam: „If it is still not supported on your device, I highly recommend using NOMone Desktop to get Linux up and running in the simplest way possible.“
„The simplest way possible“? Bei mir geht immer etwas schief, und wenn Nerds von „einfach“ faseln, ist das dann meistens so einfach wie Anleitungen für PGP unter DOS.
Ich habe mir die App heruntergeladen und installiert, und – weil heute Weihnachten ist – 7,99 Euro dafür ausgeben, nur so aus Daffke (man kann sie gratis eine Stunde am Tag benutzen – die telefoniert vielleicht ständig „nach Hause“ zum Rapport).
Und siehe: Der NOMone Desktop ist einfach und selbsterklärend (wenn man Linux schon benutzt hat) und irgendwie witzig. Man braucht so etwas nicht wirklich, aber vielleicht finde ich in den digitalen Eingeweiden der App noch etwas Nützliches…

Firefox und FSTAB, revisited

Dieser Beitrag ist nur für Linux-Nutzer.
Da wir gerade bei Reparaturen sind: Gestern kam ich mit Chromium für Linux gar nicht mehr auf mein Blog (mit Google Chrome schon). Mein Provider antwortete auf meinen E-Mail-Hilfeschrei: „Wegen massiver Bot-Zugriffe blocken wir derzeit uralte Browser weg, z.B. alles vor Chrome oder Firefox in Version 110 oder 120 (je nach Setup). Mit so alten Browsern sollte niemand mehr unterwegs sein. Diese Methode ist nicht der Weisheit letzter Schluss, aber wir können so relativ leicht einen größeren Teil von Bots abwehren.“
Wieso habe ich einen „uralten Browser“ – Version 106.0.5249.119 (Offizieller Build) for TUXEDO OS (64-Bit)?
„Chromium/106 ist aus dem Jahr 2022. Du solltest dich um ein Update kümmern oder einen anderen aktuellen Browser benutzen. Es ist sehr unsicher, so alte Browser zu verwenden, unter jedem Betriebssystem.“
O je. Aber damit fing es erst an – und endete in einer mehr als einstündigen Unterhaltung mit ChatGPT. Neuinstallation Chromiums?
system_key.go:147: cannot determine nfs usage in generateSystemKey: cannot parse /etc/fstab: cannot parse dump frequency: „information.“ Fehler: timeout waiting for snap system profiles to get updated
Was will mir der Künstler damit sagen?
=> Installing the chromium snap
===> Checking connectivity with the snap store
====> System doesn’t have a working snapd, skipping
=Entpacken von chromium-browser (1:85.0.4183.83-0ubuntu2.22.04.1) …
=dpkg: Fehler beim Bearbeiten des Archivs /var/cache/apt/archives/chromium-browse
r_1%3a85.0.4183.83-0ubuntu2.22.04.1_amd64.deb (–unpack):
=Versuch, »/usr/share/applications/chromium-browser.desktop« zu überschreiben, welches auch in Paket chromium 1:106.0.5249.119~f~tux1 ist
=Fehler traten auf beim Bearbeiten von: /var/cache/apt/archives/chromium-browser_1%3a85.0.4183.83-0ubuntu2.22.04.1_amd6
=4.deb
=E: Sub-process /usr/bin/dpkg returned an error code (1)“
„Der Kern des Fehlers ist ein Paket-Konflikt: Du versuchst chromium-browser aus Ubuntu (das ist heute im Prinzip nur noch ein Snap-Installer/Wrapper) zu installieren.
Auf deinem System ist aber schon ein anderes Chromium-Paket installiert: chromium 1:106.0.5249…~f~tux1
Beide liefern dieselbe Datei:
/usr/share/applications/chromium-browser.desktop → deshalb bricht dpkg ab.
Zusätzlich meldet der Installer: snapd funktioniert/fehlt, daher kann Ubuntu sein „Chromium als Snap“ nicht sauber installieren.
Kurzfassung: Dein System versucht Chromium als altes .deb-Paket (85.x) zu installieren, obwohl Ubuntu 22.04 Chromium nur noch als Snap unterstützt. Zusätzlich liegt sehr wahrscheinlich noch ein Rest eines früheren „tux1“-Chromiums im Dateisystem, der die .desktop-Datei blockiert.
Wir beheben das sauber in 4 Schritten.“
Soso. Sauber und nur vier Schritte. Es wurde dann noch ein ganzer Spaziergang.
Es kommt die Fehlermeldung: chromium –version 2025/12/13 00:06:11.572780 system_key.go:147: cannot determine nfs usage in generateSystemKey: cannot parse /etc/fstab: cannot parse dump frequency: „information.“
„Das ist kein Chromium-Problem, sondern snapd stolpert über eine kaputte Zeile in /etc/fstab.
In /etc/fstab müssen Feld 5 („dump“) und Feld 6 („fsck pass“) Zahlen sein (typisch 0 0 oder 0 2). Bei dir steht da offenbar sowas wie information. → daher:
cannot parse /etc/fstab: cannot parse dump frequency: „information.“

Gut zu wissen. Zwanzig Minuten und ebenso viele Kommandozeileneingaben später:
„Danke für die Ausgabe – jetzt ist es glasklar 👍“
Gern geschehen.
„Deine /etc/fstab enthält mehrere syntaktische Fehler, die snapd (und damit Chromium) brechen.
Ich zeige dir exakt, was falsch ist und wie es korrekt aussehen muss.
❌ Fehler 1 (kritisch): Root-Dateisystem (Zeile 6)
Aktuell (falsch)
UUID=99df4bb9-31e5-4fae-a332-42c2d390f679 / ext4 defaults0 1
Probleme:
defaults0 → Optionen und dump/pass zusammengeklebt
Es fehlen zwei Spalten
✅ Korrekt
UUID=99df4bb9-31e5-4fae-a332-42c2d390f679 / ext4 defaults 0 1
❌ Fehler 2: Swap-Zeile (Zeile 15)
Aktuell (falsch)
UUID=ef2ba6e4-17ae-41d0-9ec9-4f26e452c016 none swap sw 00
Problem:
00 → muss zwei getrennte Felder sein
✅ Korrekt
UUID=ef2ba6e4-17ae-41d0-9ec9-4f26e452c016 none swap sw 0 0“
Gut zu wissen. Zwanzig Minuten und ebenso viele Kommandozeileneingaben später:
Was muss ich tun, um das Problem
snap install firefox
Fehler: cannot perform the following tasks:
– Installationshook von Snap „firefox“ ausführen, falls vorhanden (run hook „install“:
system_key.go:147: cannot determine nfs usage in generateSystemKey: cannot parse /etc/fstab: cannot parse dump frequency: „information.“
Fehler: timeout waiting for snap system profiles to get updated
zu beheben?
„Der eigentliche Auslöser ist diese Zeile:
cannot parse /etc/fstab: cannot parse dump frequency: „information.“
„Snap (genauer: snapd) versucht beim Install-Hook einen “System Key” zu erzeugen und liest dafür u. a. /etc/fstab. Deine fstab enthält sehr wahrscheinlich eine ungültige Spalte 5 (dump frequency) – dort darf nur 0 oder 1 stehen. Bei dir steht da offenbar das Wort information. (oder ein Teil davon), wodurch snapd abbricht. Danach läuft der Hook in ein Timeout („snap system profiles …“).
So behebst du das…“

Gut zu wissen. Zwanzig Minuten und ebenso viele Kommandozeileneingaben später:
Da steht aber kein Fehler:
sudo findmnt –verify –verbose findmnt: /etc/fstab: Einlesefehler in Zeile 1 — ignoriert (ewig lange Terminal-Ausgabe…)
„Doch – da ist ein Fehler, nur etwas versteckt 🙂 Der entscheidende Hinweis ist gleich die erste Zeile der Ausgabe:
findmnt: /etc/fstab: Einlesefehler in Zeile 1 — ignoriert
Das bedeutet nicht, dass Zeile 1 inhaltlich falsch gemeldet wird, sondern dass sie gar nicht korrekt gelesen werden kann. Genau daran scheitert snapd.
Was heißt „Einlesefehler in Zeile 1“ konkret?
„Typische Ursachen (sehr häufig!):
Unsichtbare Zeichen in Zeile 1
BOM (Byte Order Mark, oft UTF-8 BOM)
Windows-Zeilenenden (CRLF)
Text vor dem ersten Kommentar/Eintrag, z. B.: freier Text
ein Wort wie information. ohne # davor
Datei wurde mal mit Word / LibreOffice / falschem Editor gespeichert
snapd ist hier strenger als mount oder findmnt und bricht dann ab.“
Voller Grauen erinnerte ich mich an den holden Mai diesen Jahres, als ich an der fstab herumdoktern musste.
Ich will die Leser nicht langweilen. Ich habe es hingekriegt, wie die hier schon lobend erwähnte Wohnungstür. Zwischendurch rauchte auch noch CUPS ab.
Unter richtig tief digital Bearbeitenden

Ich habe mich geirrt, aber zum Glück wird es niemand gemerkt haben.
Frage an ChatGPT: kann man unter Linux ein pdf, das man online nicht ausfüllen kann, trotzdem bearbeiten?
Ja, absolut! 🎉 Unter Linux kannst du ein PDF auch dann bearbeiten, wenn es kein interaktives Formular ist – du brauchst nur das richtige Werkzeug. Hier sind ein paar gute Wege:
1. Text oder Kommentare hinzufügen
– Okular (KDE) : damit kannst du Kommentare, Markierungen oder Textfelder über das PDF legen.
– Evince (Gnome): eher zum Lesen, aber mit Plugins auch Anmerkungen möglich.
2. PDF wie ein Bild bearbeiten
– Xournal++: perfekt, um handschriftlich oder mit Tastatur Text ins PDF einzutragen [kann man über synaptic installieren, der Befehl zum Starten lautet xournalpp.)
– LibreOffice Draw: öffnet ein PDF, so als wäre es eine Grafik – dann kannst du Text an beliebiger Stelle einfügen, verschieben, sogar Bilder einbauen. Danach einfach wieder als PDF exportieren. [So hätte ich meine Unterschrift einfügen können. Ich habe aber Xournal installiert, das ist benutzerfreundlich.]
3. Richtig tief bearbeiten
– Inkscape: für einzelne Seiten, sehr mächtig, wenn du Layout oder Grafikelemente ändern willst.
– PDFtk (Kommandozeile): eher für Bastler – damit kannst du Seiten neu zusammensetzen, extrahieren, zusammenfügen.
👉 Wenn es nur darum geht, ein Formular auszufüllen, ist Xournal++ meist die angenehmste Lösung. Willst du eher den Text direkt editieren, probier es mit LibreOffice Draw.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- November 2026
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)