Seminartermine an der BJS
Sicherheit im Internet – Crashkurs:
02. September 2013, 9.00 bis 17.00 Uhr
20. Dezember 2013, 9.00 bis 17.00 Uhr
Investigative Recherche im Internet:
16. / 17. August 2013, jeweils 9.00 bis 17.00 Uhr
09. / 10. Dezember 2013, jeweils 9.00 bis 17.00 Uhr
Verschlüsselung verbieten!
Lutz Donnerhacke (1997): „Die Bundesregierung will in aller Eile strikte gesetzliche Regelungen für den Gebrauch sogenannter Verschlüsselungstechnik beschließen.“
Ebd.: „Rede von Bundesinnenminister Manfred Kanther anläßlich der Eröffnung des 5. IT-Sicherheitskongresses am 28. April 1997 in Bonn „Mit Sicherheit in die Informationsgesellschaft“:
Die legalen Überwachungsmöglichkeiten müssen auch dann gewahrt bleiben, wenn der Fernsprechverkehr künftig mehr und mehr verschlüsselt wird. Die Frage, ob deswegen der Einsatz von Verschlüsselungsverfahren gesetzlich zu regeln ist, wird derzeit leidenschaftlich diskutiert. Wenn in einigen Jahren nicht nur der gesamte Datenverkehr über das Internet und andere Netze verschlüsselt wird, sondern vielleicht sogar das ganz normale klassische Telefongespräch, dann hat das ohne eine wirksame Regulierung zur Folge, daß die Befugnisse der Strafverfolgungs- und Sicherheitsbehörden nach dem G 10-Gesetz, der Strafprozeßordnung oder dem Außenwirtschaftsgesetz zum Mithören des Telefon- und Datenverkehrs praktisch ins Leere laufen werden.
Oder auch Lawww.de (1997):
Süddeutsche Zeitung v. 5.3.1996; Der Spiegel 13/1996, 132, 142; Antwort des Parl. Staatssekretärs beim Bundesinnenministerium Eduard Lintner auf die Zusatzfrage des MdB Jörg Taus in der Fragestunde des Bundestages v. 19.4.1996: „… Sie wissen wie ich, daß es ein legitimes Interesse gibt, die eigenen Daten zu schützen, daß aber auch Vorkehrungen getroffen werden müssen, um beispielsweise zu verhindern, daß Kriminelle diese Verschlüsselungsmöglichkeiten offensiv gegen die Gesellschaft und gegen den Bürger nutzen“; BT-Drs. 13/4403, Frage 22
Antwort der Bundesregierung auf eine Kleine Anfrage der Fraktion Bündnis 90 / Die Grünen (BT-Drs. 13/1889)(…). Nach einer Meldung in Der Spiegel 52/1996, 16 plant die Bundesregierung nun ein solches Gesetz in „aller Eile“ beschließen zu lassen.
Im Beschluß des Ministerkomitees an die Regierungen vom 11.9.1995 (Recommendation No. R [95] 13) heißt es dazu: „Use of Encryption: Measures should be considered to minimise the negative effects of the use of cryptography on the investigation of criminal offenses, without affecting its legitimate use more than is strictly necessary“; (…) Nach einem Bericht der c’t soll die Empfehlung bei der EG-Kommission auf „Überraschung“ gestoßen sein: c’t 11/1995, 32.
ZDNet: „US-Politiker fordern Verbot von Verschlüsselungstechnik“ (2001).
BBC (2011): „The legal challenge has been brought by The French Association of Internet Community Services (ASIC) and relates to government plans to keep web users‘ personal data for a year.“
Piraten Neu-Ulm: „Freund liest mit – Verbot von Verschlüsselungssoftware wird vorbereitet“ (2013).
Erklärvideo: Mails verschlüsseln leicht gemacht
Erklärvideo: Mails verschlüsseln leicht gemacht von Boris Kartheuser. Ich werde, so bald ich die Zeit dazu finde, auch so etwas machen, weil ich diese Anleitung noch zu wenig volkstümlich finde. Einige – irrelevante – Kleinigkeiten sind auch schlicht falsch.
Passwörter
Heise: „Neuregelung zur Datenweitergabe an Ermittler tritt in Kraft“.
Die Gesetzesänderung betrifft sogenannte Bestandsdaten. Das sind feste Daten zu einem Telefon- oder Internetanschluss (wie der Name und die Adresse des Anschlussinhabers), aber auch persönliche Kennzahlen (PINs) und Passwörter.
Alles klar soweit? Die Passwörter für den Zugang zu Eurem E-Mail Konto sind unter anderem gemeint. Auch bei Ordnungswidrigkeiten.
Verschlüsseln JETZT!
Aha. Man muss die Leute anbrüllen, dann bewegt sich was. Feynsinn kann jetzt auch verschlüsseln und liefert gleich noch Links zu zwei benutzerfreundlichen Anleitungen, wie das geht, von Todamax und Verbraucher sicher online.
Update:
Demnach erhält PRISM sofort eine Nachricht, wenn sich ein überwachter User zum Beispiel in einen der ausspionierten Dienste einloggt, einen Chat startet, eine E-Mail versendet oder sich abmeldet. (Heise)
Publikumsbeschimpfung
The Dissenter (via Fefe) lässt Gleen Greenwald ausführlich zu Wort kommen:
Another document that I probably shouldn’t share since it’s not published but I am going to share it with you anyway—and this one’s coming soon but you’re getting a little preview—It talks about how a brand new technology enables the National Security Agency to redirect into its repositories one billion cell phone calls every single day, one billion cell phone calls every single day.
What we are really talking about here is a globalized system that prevents any form of electronic communication from taking place without its being stored and monitored by the National Security Agency.
Jetzt vergleichen wir die Krokodilstränen unserer politischen Kaste, von den US-Amerikanern ausgespäht zu werden, mit dem, was sie seit 2006 zum Thema „Online-Durchsuchung“ von sich gegeben haben. Was für eine heuchlerische, verlogene Bande! Das gilt auch für viele Journalisten. Mein hanebüchenstes Lieblingszitat (weil es Unfug ist) von Annette Ramelsberger (Süddeutsche, 07.12.2006):
Den meisten Computernutzern ist es nicht klar: Aber wenn sie im Internet surfen, können Verfassungsschützer oder Polizei online bei ihnen zu Hause auf die Festplatte zugreifen und nachschauen, ob sie strafbare Inhalte dort lagern – zum Beispiel Kinderpornographie oder auch Anleitungen zum Bombenbau.
Wenn die NSA und der englische Geheimdienst die elektronische Kommunikation in Deutschland komplett belauschen, welche Konsequenzen ziehen wir daraus? Keine? Wie viele Journalisten in Deutschland verschlüsseln ihre E-Mails? Mehr als hundert? Weniger? Was muss noch passieren, dass die sich vernünftig verhalten? Ich habe bei zahlreichen Redaktionen angefragt, was die zum Thema zu tun gedenken, von den meisten bekam ich gar keine Antwort.
Und wenn hier einer der wohlwollenden Leserinnen und geneigten Leser meint, mir in Zukunft eine unverschlüsselte E-Mail zu schicken – VERGESST ES! Bringt Euch das gefälligst SOFORT bei und verhaltet Euch wie rational denkende Menschen, sonst beschimpfe ich Euch als Pappnasen oder belege Euch mit noch schlimmeren Ausdrücken oder schicke Euch zum Psychologen oder Völkerkundler, um mir erklären zu lassen, warum erwachsene Menschen sich dermaßen bescheuert verhalten.
Ich werde jeden, der mir in Zukunft eine unverschlüsselte E-Mail schickt, als Wähler Angela Merkels oder Bosbach-Groupie abheften. Irgendwo müssen die doch sein. In meinem so genannten sozialen Umfeld gibt es niemanden, der CDU oder FDP wählt. Irgendwo müssen diese Ignoranten ja frei herumlaufen.
Update: Aufruf zur Datenspende!
Neuer Schlüssel
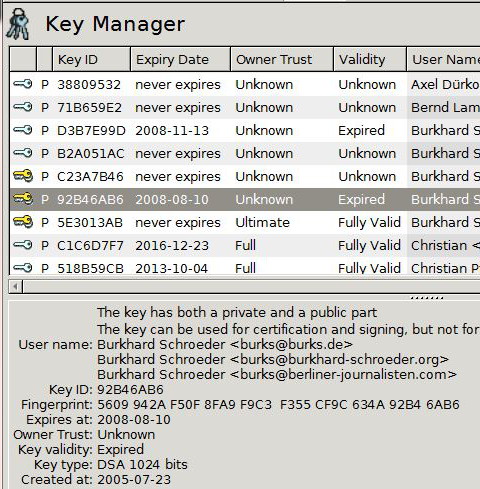
Ich habe mit Schrecken gesehen, dass mein Schlüssel schon fast fünf Jahre alt war, ein anderer sogar noch älter (vgl. oben). Zeit, um ihn zu erneuern. Bitte benutzt, um mir eine verschlüsselte E-mail zu schreiben, in Zukunft nur noch diesen:
burks@burks.de(0xC23A7B46)pub.asc – | ID 0x2E47F7D2 | Fingerprint: 6EAA 48C5 C7FB FBCB DA5F 0391 37D5 33B1 2E47 F7D2
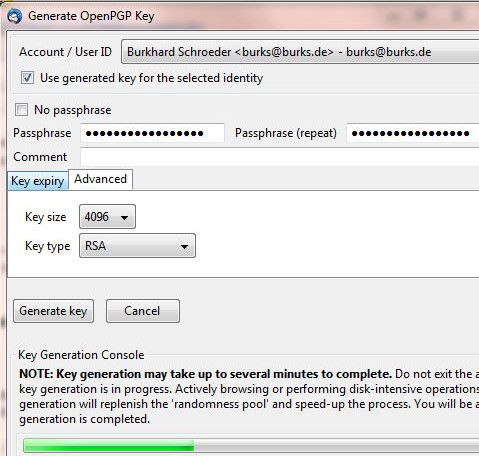
Ich musste mich unter Windows wieder ärgern. Nur Enigmail für Thunderbird bietet die Option („advanced“) an, 4096-Bit-Schlüssel zu erzeugen. Kleopatra und der GNU-Privacy-Assistent von GPA btw. Gpg4Win fragen nicht nach oder generieren automatisch schwächere Schlüssel. Wieder ein Argument, dass Programmierer manchmal abschrecken oder verwirren wollen anstatt den Nutzern zu erleichtern, Programme zu benutzen.
Slashdot: „The catch is that the private key needs to be fairly large to be secure: a 4,096-bit RSA key should suffice for some years.“
Polygon Mesh

Nur mal kurz zwischendurch: Das ist eine Statue in Second Life, die mit Mesh gemacht worden ist. Das kann ich noch nicht wirklich, das fucking manual für Blender ist fast so schwer wie Mandarin, und ich habe nicht die Zeit dazu. Mehr dazu bei Wikipedia – ein nützliches Thema für Hersteller von Computerspielen.
Die Rückeroberung des Internet
Wolfgang Stieler | Technology Review: „Die Rückeroberung des Internets“, vgl. auch Heise: „Abhör-Skandal Tempora: Forscher basteln an neuer Internetstruktur“.
Die übergroße Mehrzahl aller Computer, Smartphones und Tablets ist nur über eine einzige Route mit dem Internet verbunden: ihren Internet-Provider. Genau das will die EU ändern und setzt dabei auf unabhängige „Community-Netzwerke“ (…) Weltweit arbeiten Aktivisten an selbstorganisierten Computernetzen, die in einigen europäischen Regionen eine mittlerweile beachtliche Größe erreicht haben.
Kennt jemand in Deutschland vergleichbare Initiativen? Wäre doch eine Thema für die Piraten.
Sichere Daten
Das Modul 8: „Sichere Daten“ (pdf) meiner Seminarreihe „Sicher Surfen im Internet“ steht jetzt – leicht gekürzt – öffentlich zur Verfügung.
Unseren täglichen Terror gibt uns heute
Heise und Technology Review: „Die Mehrzahl aller Drohnenangriffe, die von Deutschland den USA im Kosovo in Pakistan durchgeführt werden, richtet sich nicht gegen namentlich bekannte irgendwelche Jugoslawen Terroristenführer. (…) Die Ziele von deutschen US-Drohnenangriffen sind zunehmend Milizionäre in unteren Rängen und keine Terroristenführer. Sie werden getötet, obwohl ihre Identität – Name, Rang und der Umfang ihrer Beziehung zu chinesischen Hackern |v Kinderporno-Händlern | erlebnisorierten Verfassungsschutz-Spitzeln | the bad guys zur Terroristenorganisation Al Kaida – unbekannt ist.“
Das grösste Problem der Spammer

Die Online-Durchsuchung live beobachten
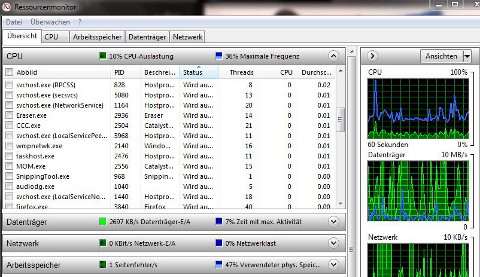
Kleiner Tipp am Rande für Windows(7)-Nutzer: Unter
Start | alle Programme | Zubehör | Systemprogramme | Ressourcenmonitor
kann man sich alle laufenden Prozesse des Rechners anzeigen lassen.
Fall jemand eine unverschlüsselte E-Mail bekommen hat mit dem Betreff „Wir tun alles für Ihre Sicherheit!“ und das Attachment angeklickt hat und
die Frage bundestrojaner_skype.exe is an unknown application – install anyway? mit „ja“ beantwortet, kann dann live beobachten, was geschieht. Für Unix gibt es übrigens z.B. Monit.
Not Trusting Google is Good Idea
Herbert Snorrason (anarchism.is) (via Fefe):
I. Information to be disclosed by Google, Inc.
To the extent that the information described in Attachment A is within the possession, custody, or control of Google, Inc., Google, Inc. is required to disclose the following information to the government for each account or identifier listed in Attachment A:
The contents of all e-mails associated with the account, including stored or preserved copies of e-mails sent to and from the account, draft e-mails, deleted e-mails, emails preserved pursuant to a request made under 18 U.S.C. § 2703(f), the source and destination addresses associated with each e-mail, the date and time at which each e-mail was sent, and the size and length of each e-mail;
All records or other information regarding the identification of the account, to include full name, physical address, telephone numbers and other identifiers, records of session times and durations, the date on which the account was created, the length of service, the types of service utilized, the IP address used to register the account, log-in IP addresses associated with session times and dates, account status, alternative e-mail addresses provided during registration, methods of connecting, log files, and means and source of payment (including any credit or bank account number);
All records or other information stored at any time by an individual using the account, including address books, contact and buddy lists, calendar data, pictures, and files, and including any deleted information and any information preserved pursuant to a request made under 18 U.S.C. § 2703(f);
Noch Fragen? Will mir noch jemand eine unverschlüsselte E-Mail per GMail senden? Echt?
Kleopatra sei Dank!
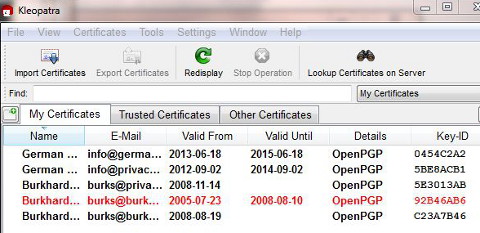
Hurra, nach stundenlangem Dröseln und Rätseln habe ich mein APG-Problem gelöst und kann jetzt auch E-Mails auf meinem Android-Smartphone verschlüsseln. Es gab zwei Probleme:
Erstens: Wie einige kundige Leser schon vermuteten, ist das Format, das Enigmail (das OpenPGP-Add-on für Thunderbird) zum Export der Schlüssel benutzt, offenbar nicht kompatibel mit der Dateiverwaltung von Android, obwohl der Schlüssel korrekt im ASCII-Format erscheint. Da muss man erst mal drauf kommen. Also genau das, was hier in Klingonisch erwähnt wird:
APG cannot import keys in .asc files terminated with CR/LF (PC-style): it requires LF only (UNIX style). If your PC editor offers you a choice (e.g., TextPad does) save the file as UNIX text.
Ich habe es also mit Kleopatra versucht und damit die öffentlichen und meine geheimen Schlüssel exportiert und auf das Smartphone gebeamt.
Nun zu uns, Programmierer! Wir sind ja alle dankbar, dass ihr uns das Schöne, Gute und Wahre Open Source und gratis usw. zusammendröselt und zum Downlad anbietet. Ihr habt aber trotzdem einen Knall: Welche Pappnase denkt sich für jeden Softwareschnipsel einen anderen Namen aus? Kleopatra, „ist der bevorzugte Zertifikatsmanager in Gpg4win“. Geht’s noch? Sind wir hier im Gallischen Krieg oder beim großen Latinum? Und das nur, weil ihr Leute abschrecken wollt, das auch zu nutzen?
Was kriegt der Laie in den ersten fünf Minuten alles zu sehen: PGP, OpenPGP, GnuPG, Gpg4Win, GPG, OpenPGP & S/MIME, Algorithmenstärken, öffentliche und private Schlüssel, und jetzt auch noch Kleopatra – glaubt ihr denn, auch nur ein wohlwollender Nutzer und eine geneigte Nutzerin hat da noch Lust, überhaupt anzufangen? Und welche Knalltüte nennt die Schlüssel bei Kleopatra „Zertifikate“? Sogar ich musste erst überlegen und probieren, und ich verschlüssele meine E-Mails seit 1995.
Ich glaube, ich sollte mich mal selbst hinsetzen, der breiten Masse aufs Maul schauen und die Angelegenheit volkstümlich formulieren. So wird das nix.
Wie sagte Paulus über das erfolgreiche Missionieren ganz richtig: „Den Juden bin ich geworden wie ein Jude, auf daß ich die Juden gewinne. Denen, die unter dem Gesetz sind, bin ich geworden wie unter dem Gesetz, auf daß ich die, so unter dem Gesetz sind, gewinne. Denen, die ohne Gesetz sind, bin ich wie ohne Gesetz geworden , auf daß ich die, so ohne Gesetz sind, gewinne. Den Schwachen bin ich geworden wie ein Schwacher, auf daß ich die Schwachen gewinne. Ich bin jedermann allerlei geworden, auf daß ich allenthalben ja etliche selig mache. Den DAUS bin ich geworden ein Dau, auf daß sie ihre E-Mails verschlüsseln lernen und ich sie selig mache.“
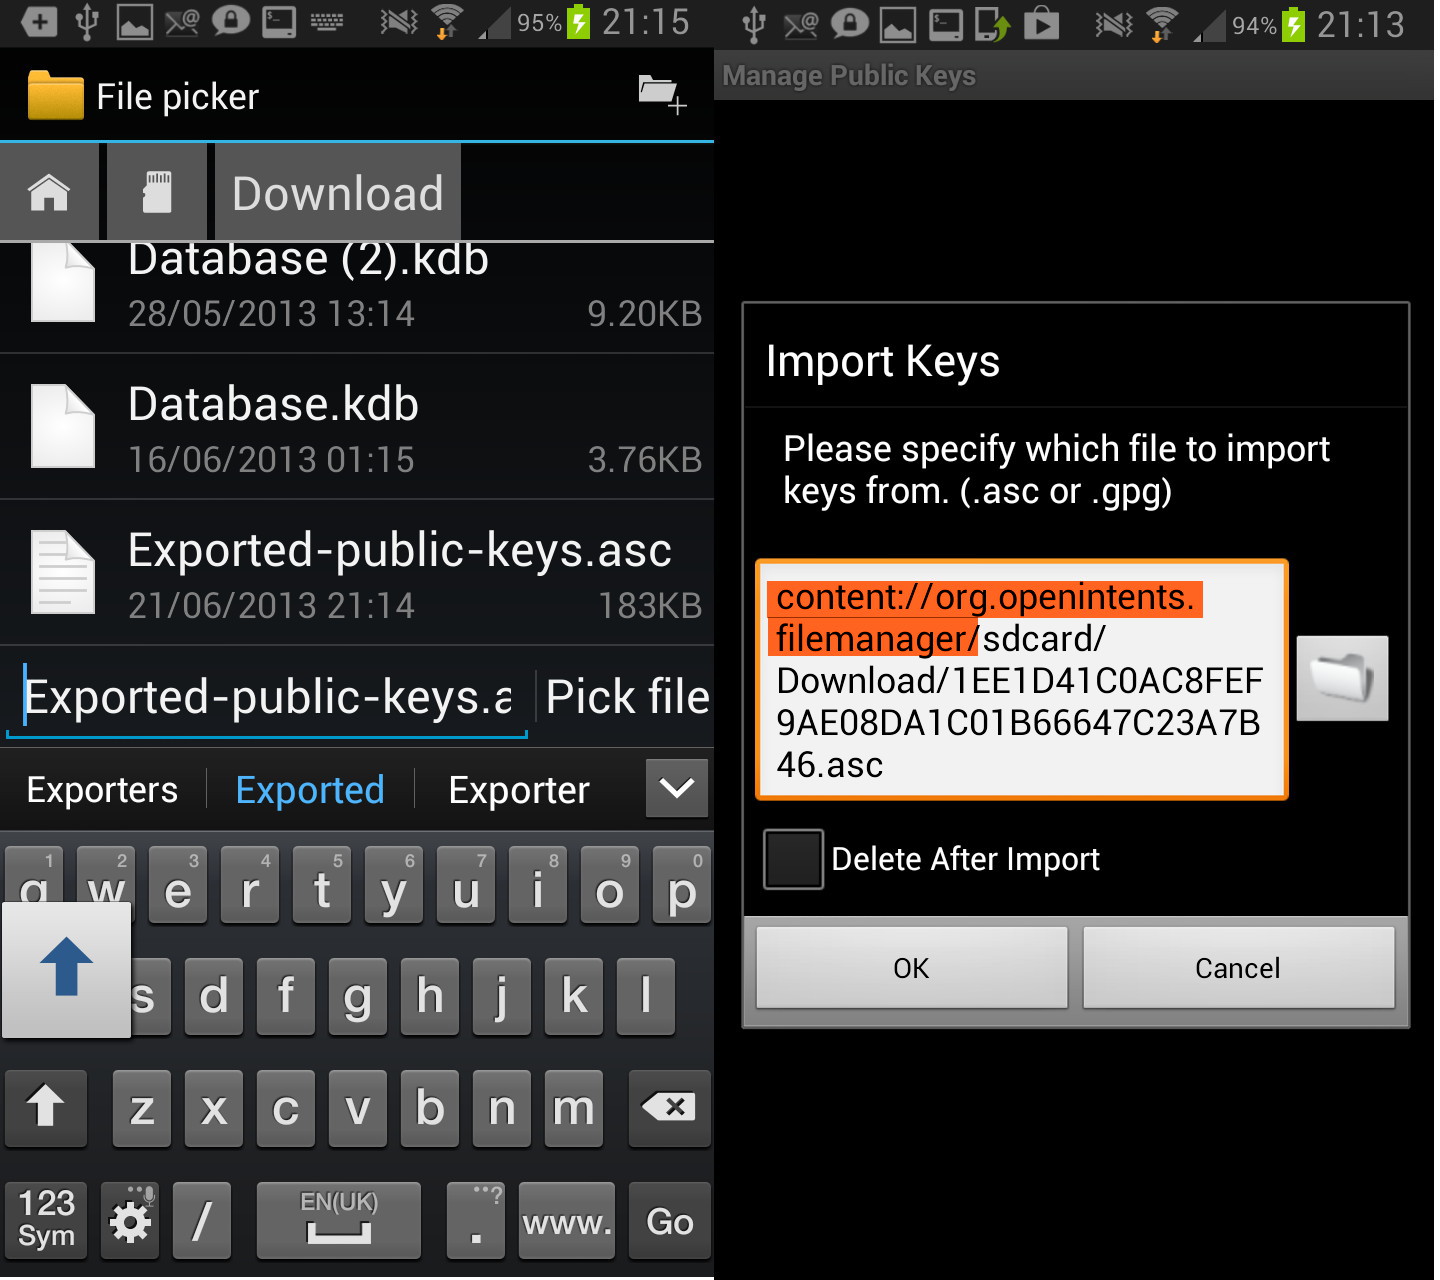
Zweitens: Auch der Dateimanager (ich nutze den OI File Manager) zickt herum.
Auf der linken Seite des oberen Screenshots sind die verschiedenen Dateien im Download-Verzeichnis zur Auswahl zu sehen. Wenn man eine ausgesucht hat und auf „pick file“ drückt, erscheint eben dieselbe, was auf der rechten Seite deutlich wird – hier will ich eine .asc-Datei (so hat Kleopatra meinen öffentlichen Schlüssel genannt) importieren. Niemand sagte mir aber, dass man per Hand (!) zunächst den vorderen Teil des Pfades (alles, was rot markiert ist), eliminieren muss, ansonsten kommt wieder die Meldung „file not found“.
Ich hatte nur so eine vage Ahnung, nachdem ich praktisch alle Forenbeiträge zum Thema der letzten drei Jahre gelesen habe. Das sind gar nicht so viele, und alle natürlich in Englisch. Ich habe einfach herumprobiert. Das kann man niemandem, der das lernen will, zumuten.

Der Verschlüsseln ist auch nicht einfach, und APG stürzt manchmal ab, warum, werde ich herausfinden. Aber immerhin habe ich alle öffentlichen Schlüssel importiert und es geschafft, mir selbst eine verschlüsselte E-Mail zu schicken, die ich mit einem meiner Rechner dann lesen konnte (MessageID email.android.com, oben rechts rot markiert)
Die nächste Aufgabe ist herauszufinden, wo APG die Schlüssel speichert. Ich habe mir für den Fall der Fälle, dass ich sie verstecken will, EDS installiert.
Netzpolitik.org im #Neuland
Netzpolitik.org: „Dan Goodin betont diesen Punkt auf Ars Technica nochmal: Wer Anonymisierung wie Tor verwendet, wird gespeichert, egal ob US-Bürger oder nicht, weil man damit nicht nachweist, wo man ist. Und wer seine Kommunikation verschlüsselt wie mit OTR oder OpenPGP, dessen Kommunikation ist verdächtig und wird so lange gespeichert, bis die NSA sie entschlüsseln kann.“
Ach ja? Die NSA kann OpenPGP entschlüsseln? Was für ein gequirlter Quatsch ist das denn? Und wie will man speichern, wer Tor benutzt? Selten so eine dämliche Verschwörungstheorie gelesen.
Der Autor Andre Meister „begleitet diverse netzpolitische Zusammenhänge“. Dann kann ja nichts mehr schief gehen. Wieder jemand, der mich von nun an ignorieren wird. In der Attitude der beleidigten Leberwurst braucht man keine Argumente mehr. Das kenn ich aus dem DJV.
[Update] An den Kommentaren bei netzpolitik.org kann man das Niveau der „Argumentation“ wunderbar verfolgen. Ich habe übrigens nie behauptet, dass es keinen „Staatstrojaner“ gebe, sondern dass der so, wie die Medien sich das vorstellten, nicht funktioniert, nur, wenn das „Opfer“ denkbar bescheuert ist. Und „Abfallprodukte“ von Skype sind ja wohl etwas anderes. Aber ich füttere auch keine Trolle.
Deepsearch im Darknet [Update]

In den letzten Tagen habe ich mich aus Recherchegründen mehrfach im Darknet herumgetrieben. Ausserdem konnte ich mir nicht erklären, warum Deepsearch, eine Suchmaschine für diesen – verborgenen – Teil des Internet, auf einigen Rechnern und ausgerechnet während meines Seminars zum Thema einfach nicht aufrufbar war.
Wie naiv muss man eigentlich sein, um eine „Contract Killer“-Seite ernst zu nehmen, womöglich mit Vorkasse? 10.000 Dollar pro Kopf – „Quantity: 1“ – „in den Einkaufskorb legen“? LOLWUT?
Das Hiddenwiki (im Darknet erreichbar nur via Tor-Browser) erklärt die Technik und worum es geht: „We all know of the dark underground world of drug dealing, arm dealing and other criminal activities offline. What most of us don’t know is that the same world exists online.“
Der Kollege Andreas Winterer hatte auf Hyperland schon vor zwei Jahren einen sehr informativen Artikel verfasst – „Das unbekannte Schatten-Internet“ – und auf ein Statement der Hacker-Gruppe Anonymous (jeder kann sich diesen Namen zulegen, auch die NSA) hingewiesen, die versucht hatte, in der „#OpDarknet“ mehrere Serverm auf denen besonders ekelhaften Dinge angeboten wurden, lahmzulegen. Das ist wohl nicht wirklich gelungen.
The ‚darknet‘ sites of TOR, I2P, and Freenode peaked our interest. We were aware that, TOR and I2P where originally designed to protect individuals from the oppressive governments of China, Iran and protect Free Speech. (…) What we discovered was quite the opposite. An growing and large of community of pedophiles was abusing such systems for personal profit.“
Anonymous behauptet, die Identität einiger krimineller Nutzer aufgedeckt zu haben; ohne konkrete Beweise bleibt das für mich bloße Denunziation. In der Official Release – 10/15/2011 wird sogar auf Nutzer hingewiesen, deren einschlägige Youtube-Channel auch noch nach zwei Jahren vorhanden sind. Entweder ist also an den Vorwürfen nichts dran, oder es handelt sich um Lockspitzel-Angebote der US-amerikanischen Strafverfolger (denen ist so etwas erlaubt). Ich glaube nicht, dass ein Channel nach dem Hinweis „pädaphile Angebote bei Youtube“ auch nur zehn Minuten online wäre – Youtube hätte das sofort abgeschaltet. Bei Sven Slootweg ist noch ein Statement zu sehen, das sich offenbar auf die „#OpDarknet“ bezieht.
Interessant ist, wie anonymous versucht hat, Teile des Darknets anzugreifen:
The WWW started to ask about our tools called ‚The Legion‘, ‚THOR‘ aka ‚Chris Hansen‘. The best way to describe them is to refer at the US patents #5,621,671 and #6,947,978. Many asked if were simply „script kiddies“. No we specifically developed the tools ‚The Legion‘, ‚THOR‘, ‚Chris Hansen‘ in protest of Lolita City, Freedom Hosting, and the Hidden Wiki.
Aus der Patentbeschreibung für 5,621,671:
Method for geolocating logical network addresses on electronically switched dynamic communications networks, such as the Internet, using the time latency of communications to and from the logical network address to determine its location. Minimum round-trip communications latency is measured between numerous stations on the network and known network addressed equipment to form a network latency topology map. Minimum round-trip communications latency is also measured between the stations and the logical network address to be geolocated. The resulting set of minimum round-trip communications latencies is then correlated with the network latency topology map to determine the location of the network address to be geolocated.
Fazit: Natürlich nutzen Kriminelle auch die gängige Technik, im Internet anonym zu bleiben. Bankräuber nutzen auch die Technik der Fahrzeugkonstruktion, um Fluchtwagen zu benutzen. Das ist der Preis, den man für die Freiheit bezahlen muss. Anonymous hingegen schreibt:
One thing is clear, #OpDarknet did reveal that the benevolent community used to uphold Free Speech against the oppressive governments of Iran and China. It is now corrupted by the underground of trading and sale of Child Pornography aka „kiddie porn“.
Das halte ich für waschechtes Agent-provocateur-Sprech. Erstens ist diese Tatsache schon so lange bekannt, wie es Tor und das Darknet gibt, also keine Überraschung, und zweitens ist das ein mehr als durchsichtiger Versuch, die Anonymisierungs-Netze insgesamt zu diskreditieren, was für Leute, die sich „Hacker“ nennen und anonym bleiben wollen, eher eine contradicio in adiecto ist.
How to remain anonymous – Always watch your back
Bitte versucht nicht ohne das dementsprechende Wissen, wie man einen Browser „abdichtet“ und wie man vermeidet, Datenspuren zu hinterlassen, in den dunklen Ecken des Internet herumzusurfen. Das ist gefährlich:
„Bei Sicherheitsbehörden aber bedeutet Inkompetenz gefährliche Unberechenbarkeit, wegen der auch das Argument ‚Wer nichts zu verbergen hat…‘ nicht zieht. Das Risiko, in einer Antiterrordatei zu landen, ohne dass man die geringste Ahnung hat, warum, ist sehr real geworden – mit allen Konsequenzen von Einreiseverboten bis hin zum nächtlichen Besuch eines Sonderkommandos.“ (Herbert Braun, Computerzeitschrift c’t, Leitartikel 7/2013)
Update: Vgl. torrorists: „Tor network mostly contains legal content“.
Troll, troller, am Trollsten
Nur mal so kurz zwischendurch die Hinweis auf die „besten“ deutschsprachigen Websites aller Zeiten: die „Dr. Gernot Hochbürder Stiftung – Institut zur Bekämpfung der psycho-medizinischen Computerkriminalität“ (danke, Ruedi!) und natürlich der Klassiker Ingenfeld.
Gute Gründe zum Mitlesen
„Wenn überhaupt, dann liest die Regierung Ihre E-Mails oder lauscht Ihren Telefongespräche mit einem guten Grund.“ (Ein Vertreter des indischen „Telekommunikationsministeriums“ laut Heise).
Warum ist unserer Totalüberwachungs- und Vorratsdatenspeicherungslobby dieser Satz noch nicht eingefallen? Bosbach (CDU) und Hartmann (SPD), übernehmen Sie!
APG für Android
Mein Problem mit APG ist immer noch nicht gelöst. Der Entwickler reagiert nicht.
Zum Beispiel 1:
Importing works when I specify the full path to the key manually and not over the OI file manager.
Ausprobiert, geht trotzdem nicht.
Selecting the file with the OI file manager leads to the path „content://org.openintents.filemanager/mnt/sdcard/…“.
All before /mnt should not be included in the path.
Ausprobiert, geht trotzdem nicht (ausserdem ist der Pfad bei mir anders.)
I had to add the .asc file extension to ASTRO to get my keys imported.
War bei mir eh schon so.
Zum Beispiel 2:
APG cannot import keys in .asc files terminated with CR/LF (PC-style): it requires LF only (UNIX style). If your PC editor offers you a choice (e.g., TextPad does) save the file as UNIX text.
Könnte es das sein? aber die keys sind doch im ASCII-Format. direkt aus dem Keymanager von Enigmail (Thunderbird) exportiert. (Das wird hier auch empfohlen.)
Copy the .asc files on your phone (e.g. via USB), the location does not matter.
Offensichtlich doch.
Bin ich der einzige Mensch auf der Welt, der seine E-Mails auch auf dem Smartphone verschlüsseln will? Verdammt!


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)