Rendern, bis der Hub kommt
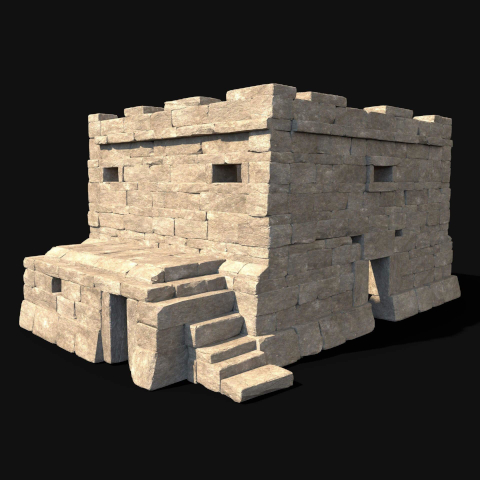
Ich ließ mich heute ausführlich von der AI (ich sage ab jetzt – dem Wunsch ChatGPTs nachkommend: algorithmische Intelligenz) bei den technischen Details der Mesh-Herstellung beraten lassen. Dabei wurde mir das obige virtuelle Gebäude gezeigt, das mir spontan gefiel und das ich für meine Wüstensim alsbald nachbauen will. Die Quelle: RenderHub.
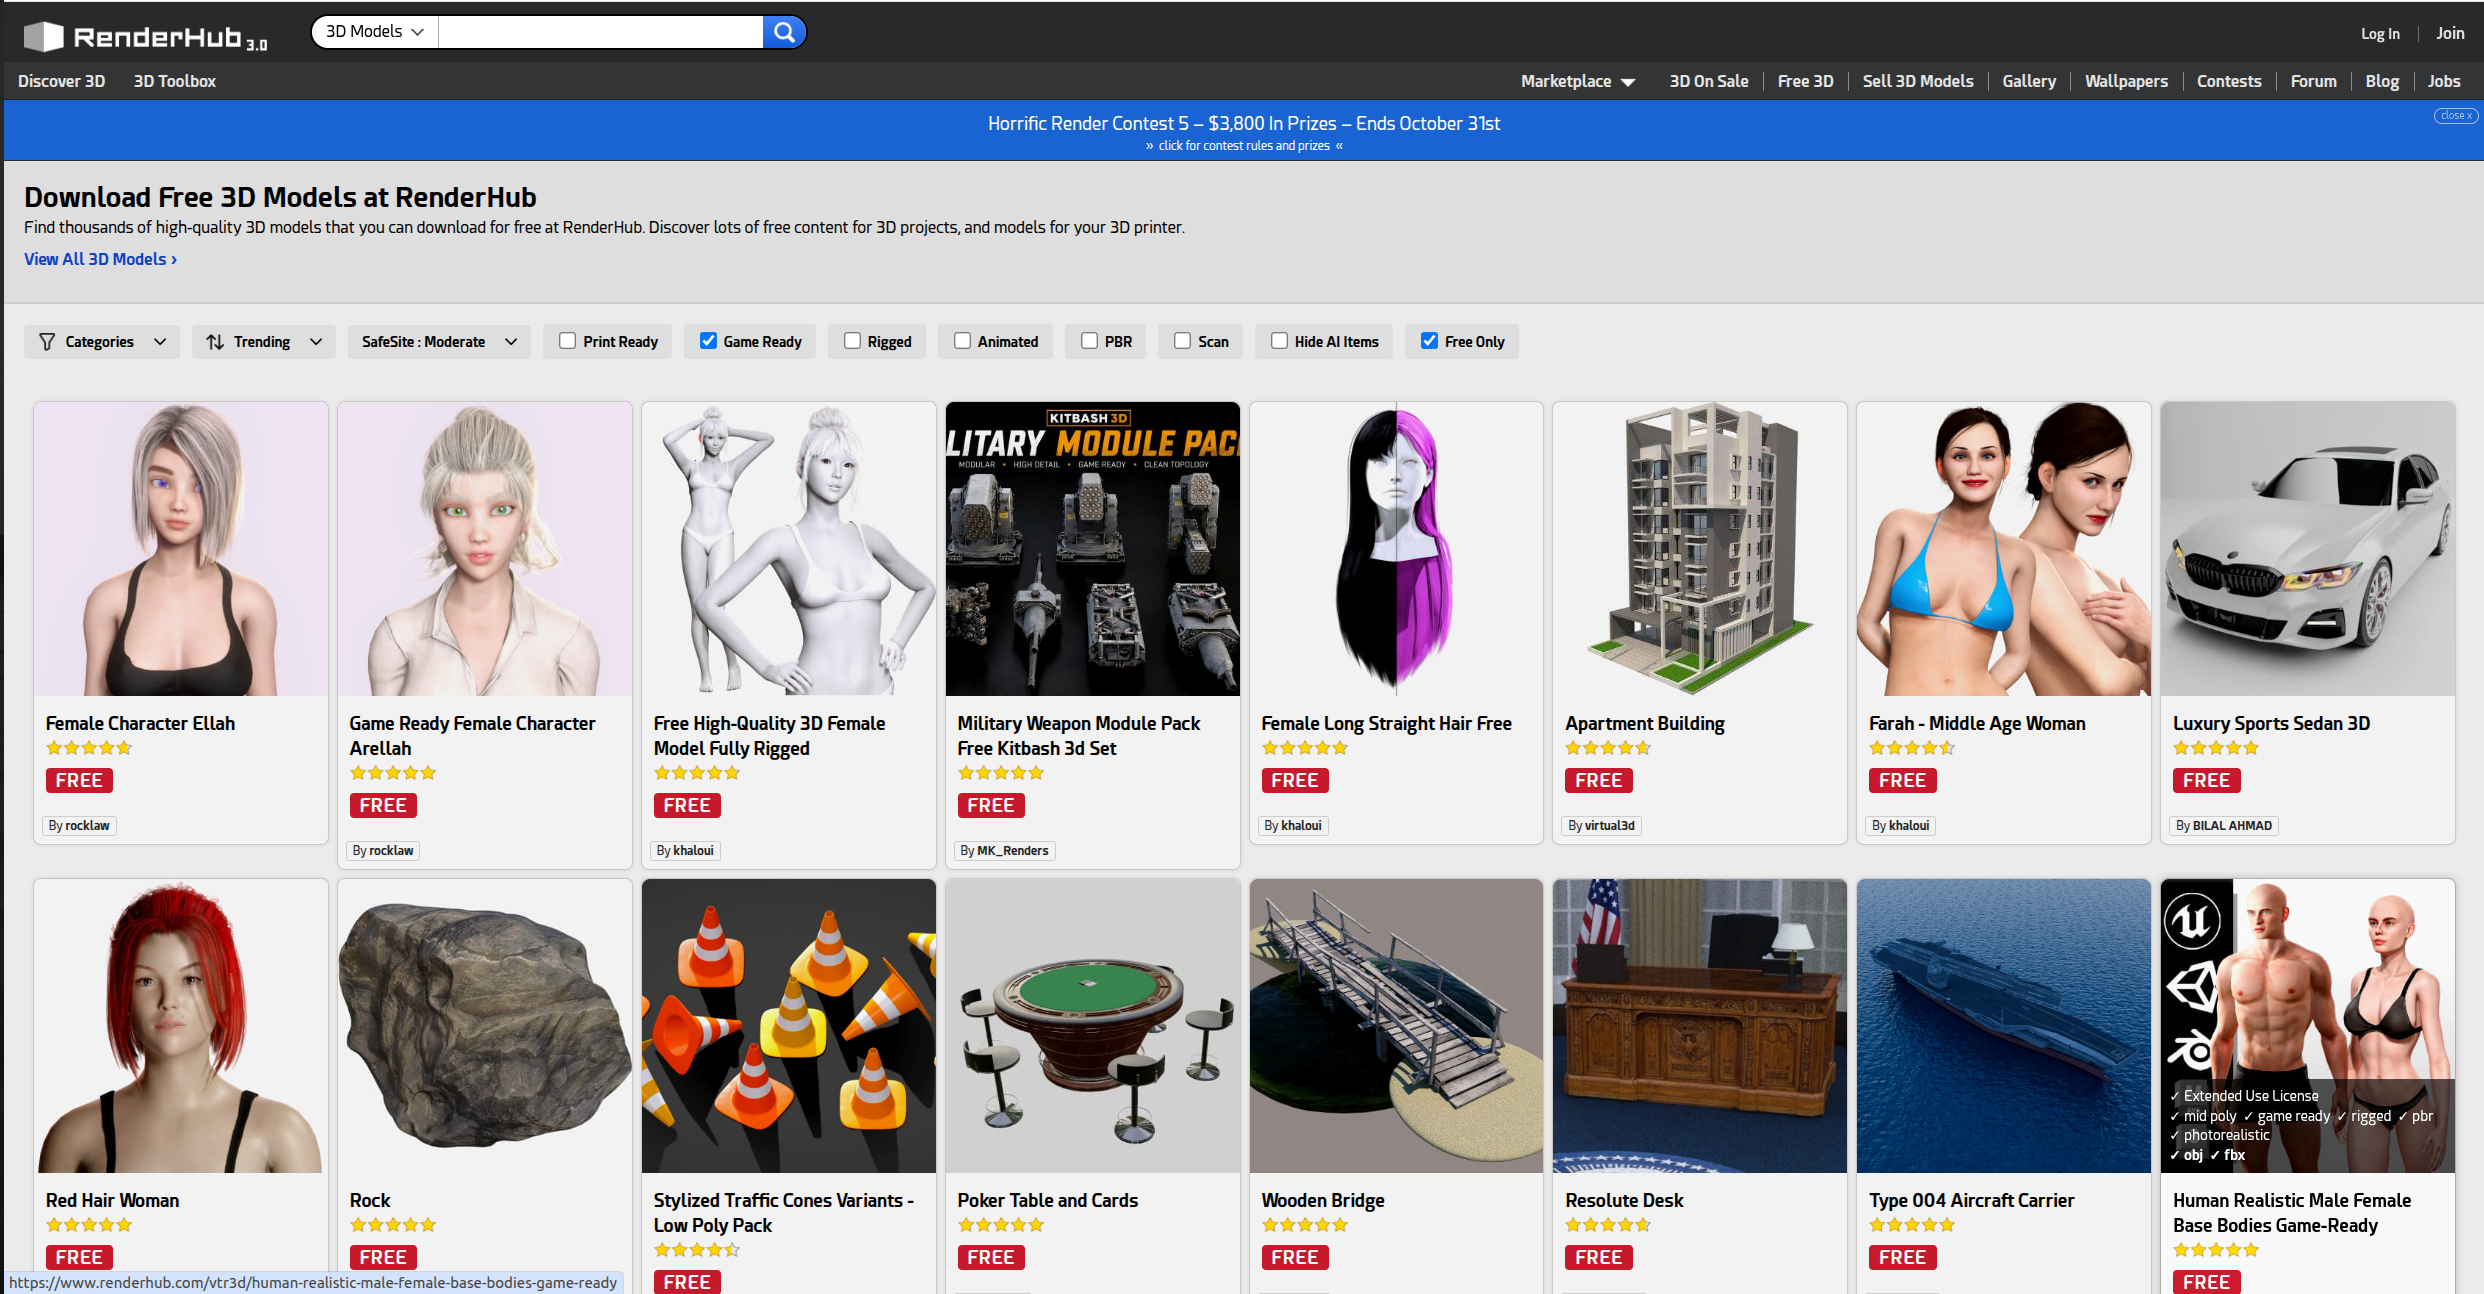
Das ist eine großartige Entdeckung! Hier werden virtuelle Objekte für echte Dollar zum Verkauf angeboten. Und die AI empfahl mir detailliert, wie ich das mit meinen bisherigen Objekten in höherer Auflösung als in Secondlife machen könne.
| Zielgruppe | Was sie suchen | Bedeutung für dich |
|---|---|---|
| 3D-Künstler und Illustratoren | Figuren, Requisiten, Szenen | Sehr interessant |
| Spieleentwickler | Gebäude, Tiere, Waffen, Ausstattung | Sehr interessant |
| 3D-Animatoren | Figuren und animierbare Modelle | Interessant, wenn geriggt |
| Architekten und Visualisierer | Gebäude, Möbel, Dekoration | Interessant |
| Hobby-Modellierer | Modelle für Blender und andere Programme | Interessant |
| 3D-Druck-Enthusiasten | Druckfähige STL-Modelle | Nur bei entsprechender Aufbereitung |
Echte Dollar sind natürlich interessanter als Lindendollar. Es war mir nicht klar, dass es die Zielgruppe überhaupt gibt. Die Konkurrenz ist riesengroß, viel größer als in Secondlife, wo die Elite der Schöpfer und Erbauer (wozu ich vermutlich gehöre) nur eine dreistellige Zahl umfasst. Es ist aber ein verlockender Gedanke, dass eines der von mir geschaffenen Objekte in einem Computerspiel auftauchen könnte.
By the way, ich muss mal das Finanzamt Neukölln fragen, was sie hiervon halten:
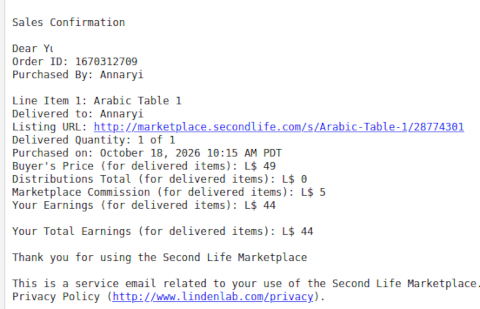
44 Linden-Dollar (L$) in Second Life entsprechen ungefähr 0,15 Euro (15 Cent).
Das ist der ungefähre Gegenwert ohne Umtauschgebühren. Der tatsächliche Betrag hängt vom aktuellen Wechselkurs auf der LindeX-Börse ab.
Nach dem veröffentlichten Kurs vom 19. Oktober 2026 sind es genauer etwa 0,12 Euro (12 Cent).


Kommentare
4 Kommentare zu “Rendern, bis der Hub kommt”
Schreibe einen Kommentar
-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Vietnam
- Zitate, die man sich merken sollte
-
Archiv
- November 2026
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)
Das Second-Life kenne ich nicht. Ich habe mit Base44 eine Rhetorik-Check-App gemacht, mit der man unsachliche Abwehrmechanismen, Scheinargumente und verschwörungstheoretische Chiffren objektiv sichtbar zu machen.
Bau dich mal das groß-israelische Rrrreich.
Und dann der große Palästinenser-Rrrraus-Event.
Mit virtuellem Progrom und so…
Gibt sicher eine gewisse Aufmerksamkeit..
Habe die KI/AI mal zwecks sog. Zero Click Angriffe befragt
Pegasus-Spyware) im System ist, wird die Nachricht, die den Angriff ausgelöst hat, oft automatisch gelöscht, noch bevor das Display des Opfers überhaupt aufleuchtet oder ein Benachrichtigungston ertönt. Das Opfer merkt absolut nichts.
Warum sind sie so selten?
Obwohl es wie Science-Fiction klingt, ist der Aufwand für solche Angriffe gigantisch. Sie erfordern das Finden und Kombinieren mehrerer unbekannter Sicherheitslücken (Zero-Day-Exploits). Solche Exploit-Ketten sind auf dem Schwarzmarkt oder bei Geheimdienst-Zulieferern viele Millionen Euro wert. Deshalb werden Zero-Click-Angriffe fast ausschließlich extrem gezielt gegen hochrangige Ziele wie Politiker, Journalisten oder Aktivisten eingesetzt und nicht für den Massenbetrug.
Was sagt olle Burks dazu?
Ohne sich ständig zu wiederholen…
Upps – da war was verloren gegangen
Zero-Click-Angriffe funktionieren technisch meistens über Schwachstellen bei der automatischen Datenverarbeitung im Hintergrund von Smartphones oder Computern. Das Opfer muss tatsächlich keinen Link anklicken und keine Datei öffnen – es reicht völlig aus, wenn das Gerät eine manipulierte Nachricht empfängt. Das wirkt wie Science-Fiction, ist aber die Folge komplexer Software-Architekturen.
Hier ist die genaue technische Funktionsweise einfach erklärt:
1. Der Einfallsweg: Automatische Vorschau & Parsing
Moderne Messenger (wie WhatsApp, iMessage oder Signal) und Mail-Apps versuchen, dem Nutzer den größtmöglichen Komfort zu bieten. Wenn eine Nachricht eingeht, verarbeitet das Betriebssystem die Daten sofort im Hintergrund:
• Vorschaufunktionen: Bilder werden skaliert, Links werden überprüft, um einen Titel anzuzeigen, und Emojis oder Schriftarten werden geladen.
• Das Problem („Parsing“): Um beispielsweise ein Bild anzuzeigen, muss die App den Code der Bilddatei lesen und interpretieren (das nennt man Parsing). Genau hier setzen Angreifer an. Sie senden eine speziell präparierte Datei (z. B. ein manipuliertes Bild oder PDF), die einen Fehler im Parser provoziert.
2. Die Ausnutzung: Speicherfehler (Memory Corruption)
Viele Systemkomponenten zur Medienverarbeitung sind in Programmiersprachen wie C oder C++ geschrieben. Diese sind extrem schnell, aber anfällig für Speicherverwaltungsfehler.
• Buffer Overflow (Pufferüberlauf): Die manipulierte Datei enthält mehr Daten als der für sie reservierte Speicherbereich aufnehmen kann. Die Daten „laufen über“ und überschreiben benachbarte Speicherbereiche.
• Code-Ausführung: Durch das gezielte Überschreiben von Speicherzellen gelingt es den Angreifern, den normalen Programmablauf umzuleiten. Das Gerät führt plötzlich nicht mehr den Code des Messengers aus, sondern den Schadcode, der in der manipulierten Datei versteckt war (Remote Code Execution, kurz: RCE).
3. Das Ausbrechen: Sandbox-Escape & Privilege Escalation
Moderne Apps laufen in einer sogenannten Sandbox (einem isolierten Sicherheitsbereich). Wenn der Messenger gekapert wird, hat der Angreifer zunächst nur Zugriff auf das, was der Messenger darf (z. B. Zugriff auf die Kamera oder das Mikrofon).
• Um die vollständige Kontrolle über das Gerät zu erlangen, kombinieren Angreifer den ersten Fehler meist mit einer zweiten Schwachstelle im Betriebssystem-Kern (Kernel).
• Durch diese Privilege Escalation (Rechteausweitung) bricht die Schadsoftware aus der Sandbox aus und erlangt Root- oder Admin-Rechte.
4. Das Spurenverwischen
Sobald der Angreifer (wie die berüchtigte Pegasus-Spyware) im System ist, wird die Nachricht, die den Angriff ausgelöst hat, oft automatisch gelöscht, noch bevor das Display des Opfers überhaupt aufleuchtet oder ein Benachrichtigungston ertönt. Das Opfer merkt absolut nichts.
Ein reales Beispiel: Der „ForcedEntry“-Angriff (2021)
Bei diesem Angriff auf iPhones nutzten Angreifer eine Schwachstelle in Apples iMessage aus:
1. Sie schickten dem Opfer eine Datei mit der Endung .gif via iMessage.
2. In Wirklichkeit handelte es sich um ein manipuliertes PDF, das Apples System im Hintergrund fälschlicherweise an einen alten, fehlerhaften Kerneltreiber für Xerox-Drucker-Schriftarten weiterleitete.
3. Dieser Treiber hatte einen Rechenfehler (Integer Overflow). Die Angreifer bauten innerhalb des Speichers eine eigene, virtuelle Computerumgebung nach, um Apples Sicherheitsmechanismen komplett auszuhebeln – alles durch das bloße Empfangen einer Nachricht.