Hidden Volume – Expertinnen gefragt
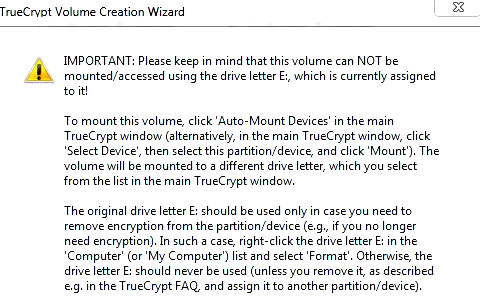
Eine Frage an die Truecrypt-ExpertInnen – das Setting ist wie folgt: Ein Hidden Container auf einem USB-Stick, darin Thunderbird Portable samt Enigmail und GPG für Thunderbird Portable. So weit, so gut.
Das Problem ist: Wenn ich an einem fremden Rechner säße, auf dem Truecrpyt nicht installiert ist, kann ich das Hidden Volume gar nicht öffnen. Deswegen frage ich mich, wie ich Truecrypt Portable auf den Stick kriege, also sozusagen am Hidden Volume „vorbei“. Es sehe keine Möglichkeit.
Oder hätte ich erst den ganzen Stick in einen Truecrypt-Container verwandeln müssen, um dann darin noch einen Hidden Volume anzulegen? Die Option habe ich gar nicht gesehen…
Geniale Lösung für Web-basisertes Verschlüsseln
Etwas unfassbar Praktisches – ich staune immer noch: In einem Artikel über Edgar Snowden wird auf Business Insider erklärt, wie PGP bzw. OpenPGP funktionieren. Dort empfiehlt man PGP Encryption Rool (iGolder), eine Web-Maske, in die man den öffentlichen Schlüssel des Empfängers postet, dann den Klartext der Nachricht. Man erhält dann einen verschlüsselten Text, den man per copy paste nur noch mit einem beliebigen E-Mail-Programm oder per Webmail verschicken kann.
Ich habe es ausprobiert – es funktioniert. Da der Betreiber der Website den geheimen Schlüssel des Empfängers nicht besitzt, hat die Sache keinen Haken. Ich finde das genial. (Allerdings würde ich mir von denen kein Schlüsselpaar erzeugen lassen.)
[Update] Das ist missverständlich ausgedrückt: Ich meinte natürlich, wenn man den Source Code hätte – es ware ein optimaler Ersatz für die PrivacyBox, die es leider nicht mehr gibt.
Tor and HTTPS
Electronic Frontier Foundation (EFF): Tor and HTTPS – „We prepared a graphic last year ago to try to help people visualize which data is concealed by the use of Tor.“ (Javascript erforderlich)
Newsletter German Privacy Fund Nr. 12
Der Newsletter German Privacy Fund Nr. 12 (02.07.2013) ist jetzt online. Der Newsletter erscheint alle zwei Wochen. Die Ausgabe Nr. 13 erscheint am 15.07.2013 (Montag). (Abonnement hier.)
Elektronische Post (Mail) ist grundsätzlich ein unsicheres Übertragungsmedium
Humboldt-Universität Berlin: Auf ihrer Sitzung am 06.06.2013 hat das Präsidium seine Absicht beschlossen, bei der elektronischen Kommunikation an der HU Mails zu verschlüsseln, wenn diese besonders schützenswerte Daten, d.h. Daten vertraulichen Charakters, wie insbesondere Personalinformationen,
enthalten. In einer ersten Erprobungsphase empfiehlt die Universitätsleitung die Anwendung von Verschlüsselungen, insbesondere im Mailverkehr zwischen den Verwaltungsbereichen der Universität.
Begründung: Elektronische Post (Mail) ist grundsätzlich ein unsicheres Übertragungsmedium.
Die nutzen natürlich S/MIME. Um den Popcorn-Effekt zu erhöhen, bitte die Anleitung Seite 11 lesen (verfasst vom Computer- und Medienservice der HU). Bin mal gespannt, wie populär das wird an der HU….
Religious websites contain more malware than porn sites
Sorry, diese Meldung von Symantec (via The Raw Story) ist schon mehr als ein Jahr alt, aber zu schön, als dass sie den wohlwollenden Leserinnen und geneigten Lesern vorenthalten werden sollte.
Also, liebe Kinder: geht nicht auf Websites, die propagieren, man solle höhere Wesen verehren oder die anderen Formen des Aberglaubens huldigen – etwa Esoterik. Das hemmt eure geistige und psychische Entwicklung ist gefährlich!
Statement by Edward Snowden
Wikileaks: „Statement by Edward Snowden to human rights groups at Moscow’s Sheremetyevo airport“.
Warum die Leute keine E-Mails verschlüsseln, revisited

Ich werde noch zum rasenden Elch. Aber falsch geraten. Ich will nicht auf faule NutzerInnen einprügeln, die sich weigern, E-Mails zu verschlüsseln, sondern auf die Pappnasen, die auch mit daran schuld sind, dass das kaum jemand macht und Anfänger das als schwierig empfinden.
Ich sitze jetzt seit geschlagenen neunzig Minuten hier und versuche das E-Mail-Programm Thunderbird Portable auf einen USB-Stick zu installieren, und zwar inklusive Verschlüsselungsprogramm und Enigmail. Es ist mir bisher nicht wirklich gelungen. Wenn ich nicht ein verdammtes benutzerfreundliches Tutorial schreiben müsste, hätte ich schon vor Wut fast aufgegeben.
Niemand sagt einem im voraus, dass man beim „normalem“ Thunderbird Portable eben nicht verschlüsseln kann, auch gibt es gar keine Möglichkeit, Add-ons wie Enigmail zu installieren, außer man versucht es „per Hand“, was man niemandem empfehlen solle, schon gar keinem Anfänger. Die Thunderbird Portable-Version von PortableApps.com ist also Schrott. Was soll ich mit einem Programm, das nur Postkarten erlaubt?
Was lesen wir jetzt? …laden Sie einfach GPG für Thunderbird Portable 1.4.13 (MD5: 627291d689f08577d0bb9dc2d2da1908) herunter [Link führt zu Sourcefource]. „Einfach“ bedeutet meistens: Der Schreiber will darüber hinwegtäuschen, dass es Tücken und Fallstricke gibt.
Das war übrigens das erste und einzige Mal, dass mir jemand verkündet, dass das „normale“ Gnu4win, das überall empfohlen wird, eben nicht für Thunderbird Portable geeignet ist. (Hey, das kam hier schon mal vor – wieso hat mich niemand gewarnt?)
Und jetzt: Danach laden Sie die Enigmail-Erweiterung herunter. Hurra, alles auf Englisch! Superpraktisch für Anfänger, damit auch niemand etwas versteht. Zu allem Überfluss: „Announcements – Enigmail has a new home“ – und auf der neuen Website finde ich keine Version für Enigmail für die portable Thunderbird-Version.. Grmpf.
Aber wir tun ja, was man uns sagt und fummeln stundenlang herum. Was geschieht eigentlich, wenn man die oben empfohlene Thunderbird Portable installiert? Man sieht diese hübsche Warnung:
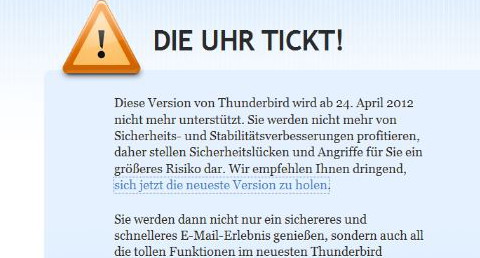
Das macht Mut, um weiterzumachen! April 2012 – ganz entzückend. Der Link führt dann zum „normalen“ Thunderbird und nicht zur portablen Version. Ich komme mir vor wie das HB-Männchen. So verarscht man Leute, die guten Willens sind, sich um Sicherheit zu kümmern.
Das ist auch hübsch: Laden Sie das passende XPI für die gewünsche Sprache herunter und installieren Sie es im Erweiterungsmanager (Extensionmanager). Dies wird nicht unterstützt und funktioniert oder funktioniert nicht. Volle Unterstützung für komplette Lokalisierung wird es in Zukunft geben. Äh – wie meinen? XPI? Ist das Klingonisch? Es funktioniert oder auch nicht? Wer hätte das gedacht.
Das deutsche Thunderbird-Wiki kommt schon wieder mit etwas Anderem:
Wenn Sie Thunderbird portable verwenden, bietet sich eine spezielle Version an, die neben dem portablen Thunderbird bereits die passende Enigmail-Version vorinstalliert hat. Außerdem beinhaltet sie auch GnuPG. Sie müssen dann nur noch Ihre Schlüsseldateien hinzufügen. Mehr dazu unter: http://thunderbird.gnupt.de.
Dort lesen wir die volkstümlichen Worte:
Da diverse Erweiterungen noch nicht zu der Version 17.x kompatibel sind, wird das Upgrade bis auf Weiteres nicht automatisch durchgeführt, sondern lediglich ein Hinweis auf die Version 17.x ausgegeben. Soll das Upgrade durchgeführt werden, ist die Thunderbird-Portable.ini zu öffnen und der Parameter Thunderbirdversion auf 17x zu ändern (Thunderbirdversion=17x)
Sorry, aber ihr habt einen Knall. Hier habe selbst ich nicht mehr weitergelesen.
Hier wird alles vernünftig erklärt, leider wieder nur auf Englisch. Also ist mein deutsches Tutorial eine Marktlücke. Ich brauche noch bis Sonntag dafür.
Mining PGP Key Servers
Cryptome: „Statements in the Bradley Manning trial describe forensics to establish his online behavior and correspondents. Edward Snowden is reported to have advised his correspondents to use PGP for security. The Bradley forensics and Snowden advice suggests PGP key servers could be used to establish connections among parties, the so-called metadata official, commercial and NGO spies siphon, store and mine. The long-running MIT PGP key server is bountiful for this method but so are other PGP and GPG global servers.“
How Microsoft handed the NSA access to encrypted messages
„Die National Security Agency (NSA) habe etwa die Sorge geäußert, Web-Chats auf dem neuen Outlook.com-Portal nicht mitlesen zu können. Microsoft habe daraufhin der NSA geholfen, die konzerneigene Verschlüsselungstechnik zu umgehen. Dieses Vorgehen soll sich dem Bericht zufolge nicht auf die Web-Chats beschränkt haben: Die NSA soll auch Zugang zu E-Mails auf Outlook.com und Hotmail vor der Verschlüsselung gehabt haben.“ (The Guardian via Spiegel online)
The agency already had pre-encryption stage access to email on Outlook.com, including Hotmail.
Noch mal zum Klarstellen: „encrypted“ ist nicht ein public key-Verfahren, sondern der Schrott, den Microsoft als „verschlüsselt“ definiert, also so was wie De-Mail, das trotz unsicherer Verschlüsselung per Gesetz als „sicher“ deklariert wurde.
Unter Rechtsextremismus-Experten
Die Tagesschau (via Feynsinn) interviewt einen Jugendschutzwart „Experten“ von jugendschutz.net:
Kai Brinckmeier: Eigentlich dürfte der Rechtsextremismus gar nicht so existieren, wie er existiert. Er tut es aber. Meine These ist, dass es am Internet liegt.
Compatriotas: cancelen sus cuentas en Facebook!
Le Monde: Die venezolanische Ministerin Iris Varela empfiehlt ihren Landsleuten, Facebook zu verlassen. Im Original:
Compatriotas: cancelen sus cuentas en facebook ya que sin saberlo han trabajado gratis como informantes de la CIA! Revisen caso Snowden!
Und was sagt unsere Justizministerin? (Hallo, FDP-Wähler!)
HTTPS
Meine speziellen „Freunde“ von netzpolitik.org bitchen gerade auf Twitter herum, mein Blog ließe sich nicht per https aufrufen. Fefe hat über das Thema schon 2010 etwas geschrieben. Was soll das also bringen? Ich lasse mich gern eines Besseren belehren…
Es kommt ein bisschen Bewegung in die Sache….[Update]
Ein Redakteur vom Berliner Tagesspiegel hat mir gerade seinen öffentlichen Schlüssel geschickt… Geht doch.
In ca. zwei Tagen werde ich dieses Tutorial wohl fertig haben (Windows, für Anfänger). Ich bitte alle wohlwollenden Leserinnen und geneigten Leser, die noch nicht ihre E-Mails verschlüsseln können, mir hier mitzuteilen, was daran unverständlich ist, was fehlt, was man besser machen könnte. (Es ist jetzt noch nicht komplett – das Wesentliche fehlt noch!)
Vermutlich werde ich daraus zwei Seiten machen. Wenn das 30-Minuten-Tutorial für blutige Anfänger fertig sein wird, mache ich mich an die Details und an die anderen Features, danach kommen S/Mime, Verschlüsseln mit Linux und Mac usw..
[Update]: bei Spiegel online gibt es ein nettes Tutorial – ich musste schmunzeln, weil ich gerade fast identische Screenshots gemacht hatte…
Das Schweigen der unverschlüsselten Lämmer
Marcus Anhäuser | Placeboalarm: „PRISM, Tempora, Snowden: Sollen (Wissenschafts)journalisten ihre E-Mails verschlüsseln?“
Das Ergebnis meiner Spontan-Umfrage: Auf zehn Anfragen habe ich vier Antworten bekommen, wovon eine Redakteurin mir mitteilte, dass sie keine Auskunft geben dürfe/könne….
Vgl. auch WDRBlog: „Ich habe ja nichts zu verbergen!“
Error: StartService: ec=1056

Weiß jemand, was diese lustige und folgenlose Fehlermeldung bedeutet? Ich schreibe gerade an einem Tutorial, wie man E-Mails verschüsselt, und habe Gpg4win-Vanilla 2.1.1 auf einen USB-Stick installiert (unter Windows7), einfach um zu sehen, was so passiert und ob Thunderbird Portable, das ebenfalls dort zu Übungszwecken ist, eventuell herumzickt.
Security
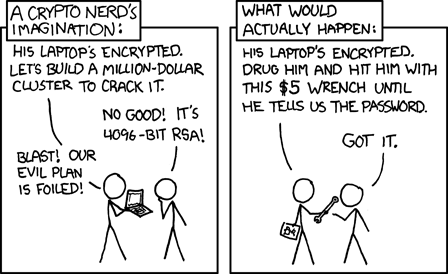
Verschlüsselung – nein danke!
Ein Artikel von mir in Telepolis: „Verschlüsselung – nein danke! – Trotz der bitteren Einsicht, dass die gesamte digitale Kommunikation überwacht und belauscht wird, weigert sich die übergroße Mehrheit der deutschen Journalisten, daraus irgendwelche persönliche Konsequenzen zu ziehen. Warum?“
Gut gemacht, linke Laura!
„Das Problem ist, dass es viele Parlamentarier gibt, die gar nicht lesen, was sie da beschließen“, sagte Villalta.
Homo-Ehe in Costa Rica „aus Versehen“ beschlossen. Harhar. :) Der Satz, dass die meisten Parlamentarier gar nicht wissen und verstehen, was sie beschließen, gilt natürlich weltweit, insbesondere in Deutschland.
Thunderbird-Usability-Problem für fortgeschrittene Paranoiker

Ich kann gut nachvollziehen, warum viele Leute sich weigern oder schnell entnervt aufgeben, wenn man sie auffordert, ihr Verhalten am Rechner zu ändern. Es begegnen einem so viele Probleme der unerwarteten Art, vor denen die Macher der Software nie warnen. Wenn man aber alle möglichen Tücken der jeweiligen Software gleich in die Anleitung schreiben würde, wäre die unlesbar. Mit Computerprogrammen ist es wie mit komplizierten Haushaltsgeräten: Ich habe keine Lust ein Handbuch zu lesen, das 50 Seiten umfasst, wenn ich mir einen neuen Staubsauger oder einen Nassrasierer gekauft habe. Das Ding soll das tun, wofür ich es angeschafft habe und nicht rumzicken.
Ich habe gegenüber den meisten Menschen, denen ich etwas über Verschlüsseln und dergleichen erzähle, einen Erfahrungsvorsprung von mindestens 15 Jahren, was gleichzeitig bedeutet, dass ich schon alle Fehler gemacht habe, die sie gar nicht mehr machen können. Ich kann mich noch gut daran erinnern, dass ich in den frühen 90-er Jahren mit Windows for Workgroups 3.11 noch unter MSDOS den berühmten Norton Commander zum Absturz gebracht habe, obwohl das eigentlich gar nicht möglich ist. Ich denke einfach anders als Programmierer: Denen ist Usabilty völlig egal.
Das gilt insbesondere für die kostenlose Software, mit der man E-Mails verschlüsselt. Eigentlich ist das kinderleicht, aber nur eigentlich. Man muss sich nur mal die Website von Gpg4win anschauen:
Gpg4win 2.1.1 contains: GnuPG 2.0.20, Kleopatra 2.1.1 (2013-05-28), GPA 0.9.4, GpgOL 1.1.3, GpgEX 0.9.7, Claws Mail 3.9.1, Kompendium (de) 3.0.0, Compendium (en), 3.0.0-beta1.
Geht’s noch? Habt ihr noch alle Tassen im Schrank? Die Hälfte von dem Quatsch braucht kein Mensch. Von Usability (Benutzerfreundlichkeit) keine Spur. Stellt euch doch mal Leute vor, die den Unterschied zwischen Webmail und einem E-Mail-Programm gar nicht kennen, die verlegen zögern, wenn man sie fragt, welches Betriebssystem sie nutzen und die verständnislos mit dem Kopf schütteln, wenn sie nach einem „Texteditor, der nicht Word heisst“ gefragt werden. Das ist leider die übergroße Mehrheit und das ist das Niveau, vom dem man die Leute abholen muss. Ich bin froh, dass ich mit solchen DAUs Menschen oft zu tun habe, die mich auf den Boden der Realität zurückholen.
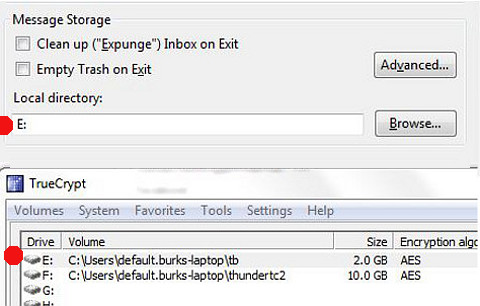
Heute aber nichts für die, sondern für fortgeschrittene Paranoiker. Wie schon erwähnt, läuft bei mir das E-Mail-Programm Thunderbird in einem Truecrypt-Container. Das bedeutet: Wenn jemand in meinen Rechner schaute, würde diese Person vermuten, ich besäße gar kein E-Mail-Programm oder könnte nicht beweisen, dass ich eins hätte. Ich muss diesen Container, bevor ich nach meinen Mails schaue, immer erst mit zwei Mausklicks und der Eingabe eines langen Passworts öffnen. (Wie unbequem! Das dauert ja zwei Sekunden länger als ich es gewohnt bin! Igitt! Das tu ich mir nicht an!) Ich habe also das E-Mail-Programm auf meinen Windows-Rechnern nicht dort installiert, wo es von dem höheren Wesen Kleinweich Bill Gates vorgesehen ist, sondern die „fortgeschritten“-Option („advanced“) gewählt, um das selbst entscheiden zu können – in diesem Fall eben in einen durch Truecrpyt vorher angelegten Container (der, wenn er geöffnet worden ist, vom Dateimanager von Windows mit einem ganz normalen Laufwerksbuchstaben angezeigt wird. Unter Linux ist das viel praktischer, aber das ist heute nicht dran).
Seit einigen Tagen weigerte sich Thunderbird auf meinem Laptop, einen meiner E-Mail-Accounts zu öffnen, ausgerechnet den von burks@burks.de. Auf allen anderen Rechnern, sogar auf meinem Smartphone, rauschten meine E-Mails nur so herein, aber dem Laptop bliebt alles wüst und leer. Nun bin ich kein Laie, sondern versuche immer selbst herauszufinden, was falsch läuft.
Diagnose: Mein Programm versuchte sich mit dem SMTP-Server meines Providers zu verbinden. So weit, so gut. Aber dann hörte es irgendwann nach ein paar Minuten auf, als sei es frustriert, und nix passierte. („Account Settings“ | „Server Settings“ | „Server name“: IMAP- und SMTP-Server noch richtig? Ja. „Connection Security“: SSL/TLS oder STARTTLS? Hab ich vergessen, muss ich nachschauen – Mist, schon wieder eine Minute mehr gebraucht – verdammt, wo steht das noch gleich?) Half aber alles nichts.
Irgendwann habe ich die harte Tour gewählt und einfach das gesamte Thunderbird-Verzeichnis von meinem Hauptrecher auf meinen Laptop gebeamt, also das offenbar Kaputte mit dem überschrieben, was funktionierte. Dummerweise änderte das gar nichts. Ich konnte meine Mails immer noch nicht aufrufen. („Warum hast du denn alles auf Englisch?“ – „Damit ich besser englische Handbücher lesen kann.“) Dann habe ich mir erst einmal Kaffee gemacht, um von der Palme, auf der ich schon saß, herunterzukommen.
Zum Glück hatte ich irgendwann eine Eingebung: Wenn man Thunderbird zwingt, sich woanders zu installieren als es vorgeschlagen wird, muss man nicht nur per Hand den Ort („Pfad“) eingeben, wo das geschehen soll, sondern auch noch in den Einstellungen bei „Message Storage“ (keine Ahnung, wie das auf Deutsch genau heißt) definieren, wo die Nachrichten gespeichert werden. Das hatte ich bei der Installation auch brav gemacht, aber vergessen, dass Truecrypt einem die Wahl lässt, unter welchem „Laufwerkbuchstaben“ man den Container jeweils öffnet. Und wenn der nicht mit dem übereinstimmt, der bei der Installation eingegeben worden war, dann reagiert Thunderbird wie eine beleidigte Leberwurst, macht gar nichts und spuckt noch nicht einmal eine Fehlermeldung aus – ein Benehmen, dass ich auch von Frauen kenne.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)