Leserbrief c’t Security II
Lieber Kollege Holger Bleich,
in der aktuellen c’t Security schreiben Sie (S. 11), man solle die „Möglichkeiten der Ermittler“ nicht unterschätzen. So weit, so gut und nachvollziehbar. „Seit 2010 ist bekannt, dass hierzulande auch die sogenannte ‚Quellen-TKÜV‘ zum Einsatz kommt, also das Belauschen von Verdächtigen direkt an ihrem Endgerät. Auf diese Weise haben Behörden bereits verschlüsselte Skype-Telefonate mitgehört und Mails nach der Entschlüsselung am PC abgfangen.“
Gestatten Sie, dass ich „der Kaiser ist nackt!“ rufe. Der Begriff „Quellen-TKÜV“ stammt aus dem Propaganda-Fundus des Innenministeriums und suggeriert, dass Behörden sich ohne Wissen eines Verdächtigen „von fern“ einen Remote-Access-Zugriff auf dessen Rechner verschaffen können. Das ist Unfug, wenn dieser Verdächtige sich einigermaßen vernünftig verhält und zum Beispiel Meldungen wie „cipav.exe is an unknown application. Install anyway?“ ignoriert.
Skype kann abgehört werden. Das Programm kann sogar andere Malware heimlich nachladen. Wer aber das Programm installiert, hat diese Features mit einer freien Willensentscheidung a priori akzeptiert und darf sich über die Folgen dann nicht wundern. Und wie sollen Behörden diese Spionage-Software ohne physikalischen Zugriff auf den (geöffneten!) Rechner installieren können? Dürfte ich auf Ihrem Laptop einfach so Programme installieren? Mir ist nicht bekannt, dass Skype zwangweise installiert werden könnte, ohne dass der Nutzer des jeweiligen Rechners das mitbekommt.
Thesen wie „Online-Durchsuchung: LKA installiert Spionage-Software bei Flughafenkontrollen“ würde ich gern zunächst auf Fakten überprüfen. Die Behörden können mir also Programme auf meinen Laptop installieren, ohne dass ich das merke? Da wüsste ich doch gern mehr über die Details (Ich nutze Windows und Linux und denke mitnichten daran, die BIOS- und Truecrypt-Passworte auf einem Zettel bei mir zu tragen).
Mails nach der Entschlüsselung am PC abgefangen? Ist Ihnen irgendeine technisch nachvollziehbare Möglichkeit bekannt, gezielt (!) verschlüsselte Mails „von fern“ zu lesen, wenn der Verdächtige KEINE Mal- und Spionagesoftware vorher selbst installiert hat? Ich halte das, mit Verlaub, für eine Verschwörungstheorie, die aber so „sexy“ ist, dass sie gern wiederholt wird. „Seit 2010 ist bekannt“ bedeutet nur, dass das irgendwo in der Zeitung stand. Damit wird es nicht richtig. Die Methode „Stille Post“ ist aber für journalistische Standards kein gültiges Referenzsystem.
Kopie an Jürgen Kuri, der – wie ich – zu der leider nur kleinen Gemeinde der Ungläubigen und Zweifler gehört.
Mit freundlichen Grüßen
Burkhard Schröder
(Autor des Buches „Die Online-Durchsuchung“, Telepolis)
Leserbrief c’t Security s. 38ff
Guten Tag,
Sätze wie „einen Virenschutz braucht jeder Windows-Anwender“ (S. 38) regen mich maßlos auf. Wie kann die c’t so etwas drucken? Ich habe noch nie ein Anti-Virenprogramm besessen und plane auch nicht, so etwas auf meinen Rechnern zu erlauben, zumal die Anbieter derartigen „Schlangenöls“ die Frechheit besitzen, mir penetrant bei der Installation zusätzlich Software unterjubeln wollen, z.B. die Datenkrake Google Chrome. Ist das seriöses Geschäftsgebaren?
Software schafft keine Sicherheit, sondern nur vernünftiges Verhalten. Das Problem sitzt immer vor dem Monitor und hat zwei Ohren.
Die Gegner sicherheitsbewussten Verhaltens sind ignorante Webdesigner, die Surfer um jeden Preis zwingen wollen, aktive Inhalte (etwa Javascript) zuzulassen. Sicheres Surfen unterbinden die Geschäftsmodelle fast aller Medien – und „sozialer“ Netzwerke sowieso -, die vom Verkauf der Nutzerdaten leben und nicht nur Myriaden von Cookies implementieren wollen. Mit das größte Problem ist die Unsitte, elektronische Postkarten (E-Mails) unverschlüsselt und ausschließlich in HTML verschicken zu wollen, weil es so chic aussieht und weil es alle machen. Phishing lässt grüßen.
Mit virenfreien Grüßen
Burkhard Schröder
Mastering the Internet
Die Süddeutsche analysiert, welche große Firmen mit den US-amerikanischen Geheimdiensten zusammenarbeiten.
Es ist die Crème de la Crème jener Firmen, die große Teile der weltweiten Internet-Infrastruktur beherrschen. Sie besitzen Unterseekabel, ihnen gehören sogenannte Backbone-Netze – die das Rückgrat des Internets sind – und sie unterhalten riesige Rechenzentren. Mit ihrer (manchmal unfreiwilligen) Hilfe steht den Spähern vom Dienst das gesamte Internet offen. Ein Programm der GCHQ heißt „Mastering the Internet“ und das ist kein leerer Slogan: Das Internet beherrschen sie.
Übrigens: Deutschland ist „auf einer Landkarte der NSA als einziges europäisches Land gelb eingefärbt ist – als Indikator für besonders intensive Überwachung.“
Noch mal übrigens: Gibt es hier noch irgendjemanden, der E-Mails im Klartext schreibt? Nicht an mich bitte!
Tutorial (für Windows): „E-Mails verschlüsseln in 30 Minuten“.
Unser täglich Spam

Entschuldigung, aber ich kann mich immer noch über so etwas kaputtlachen.
Keine Auswirkungen
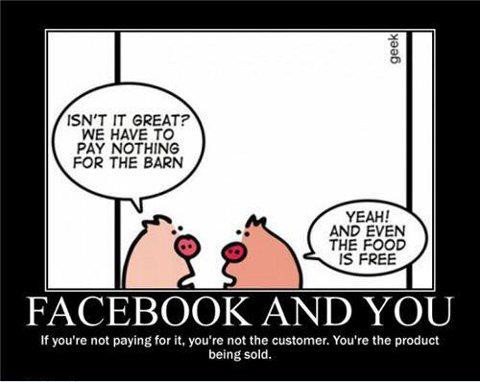
„Auf die Nutzerzahlen hat die Spähaffäre bisher keine Auswirkungen – im Gegenteil. Facebook hat so viele Mitglieder wie nie zuvor.“ (Heise)
Netzgemeinde oder: In der Meinungsblase
Neu in der Blogroll: deliberation daily.
Dort lesen wir in „über uns“:
Aber viele deutsche Politikblogs nutzen diese Möglichkeiten zu wenig. Mit wenigen Ausnahmen begnügen sie sich damit, selbsternannte Gegenöffentlichkeiten gegen einen vermeintlichen Mainstream sein zu wollen. Aus vielen dieser Netz-Communities sind Meinungsblasen geworden, die sich nur noch selber bestätigen. Andere Meinungen werden reflexhaft abgewertet, eine Auseinandersetzung mit ihnen wird oft gar nicht mehr in Betracht gezogen. Dieses Blog soll sich nicht nur an Leser richten, die mit uns von vornherein einer Meinung sind.
Schön gesagt. Die haben das schon gut erkannt: „selbst ernannte“ Gegenöffentlichkeit und Meinungsblase.
Politikblog. Das heisst, man darf sich nur einem Thema widmen, damit das Publikum, das Politik erwartet, nicht plötzlich mit nackten Brüsten konfrontiert oder gar mit unbekleideten Avatarinnen? Warum soll Politik immer so deutschprotestantisch dröge sein? Aber so isse, die deutsche „Netzgemeinde“ – eine Gemeinde eben, die fromme Lieder singt Lichterketten trägt, Abweichler mit Gemeinschaftsentzug ächtet und nackte Haut igitt findet. Die „Netzgemeinde“ ist dem Mainstream, den sie kritisiert, ähnlicher, als sie selbst zugeben würde.

NO sex please, we are the Netzgemeinde! |
Die Mentalität der Insassen der Meinungsblase entspricht oft derjenigen, die in den Medien-Anstalten anzutreffen ist. Wenn zum Beispiel ein Redakteur dieses Blog aufrufen würde und zuerst nackte Brüste sähe, würde im Bruchteil einer Sekunde entschieden (vermutlich im Limbischen System), dass der Betreiber „unseriös“ sein muss. Und wenn burks.de in jedem Jugend“schutz“filter auf dem Index steht, werden die Journalisten, die die das Internet immer noch Neuland ist (davon gibt es mehr als genug), moralpädagogisch verängstigt. Man stelle sich nur vor, jemand erteilte mir einen Auftrag, und dem zuständigen Chefredakteur würde dieses Posting ausgedruckt und vorgelegt: „Das geht ja nun gar nicht. Nackte Brüste und zwar mehr und irgendwie aufreizender, als der mediale Mainstream erlauben würde? Was sollen denn die Leserinnen und Leser von uns denken? Der schreibt nicht bei uns.“ So ungefähr läuft das.
Ich will Redakteurinnen nicht unterschieben, dass diese zusätzlich „sexistisch“ dächten – das trifft nur auf die zu, deren intellektuelle Entwicklung seit den 70-er Jahren nicht vorangekommen ist. Seit „Pussy Riot“ sind Brüse wieder zeigbar, aber nur, wenn es dem Politischen dient. In den USA würden Brüste natürlich verpixelt – ein Traum für jeden hiesigen Jugendschatzwart, weil der Anblick der primären und sekundären Geschlechtsmerkmale bekanntlich die psychische Entwicklung von Kindern und Jugendlichen hemmt.
Was anstößig ist, bestimmen also das gesunde Volksempfunden und die Netzgemeinde. Da bleibe ich doch lieber das enfant terrible, das netzpolitik.org die Netzgemeinde fürchtet ignoriert.
Es ist erst kurz nach neun Uhr. Ich bin in einer merkwürdig aufsässigen Stimmung und sollte noch mehr Kaffee trinken und von der Palme runterklettern, bevor ich auch noch die wohlwollenden Leserinnen und geneigten Leser dieses Blogs anfange zu verprellen. Ich erwäge also, heute noch etwas Politisches oder Wissenschaftliches zu bloggen (etwa über die Arbeitswertlehre), um dieses unpolitische Posting hier zu konterkarieren.
Sleepwalking into censorship

Screenshot: frivolous dress order
Großbritannien bastelt weiter an der Infrastruktur, um das Internet komplett zensieren zu können. Laut der Open Rights Group (vgl. auch Wired) dienen die Zwangsfilter gegen „Pornografie“ auch dazu, politisch unliebsame Inhalte zu zensieren und Verstöße gegen das Urheberrecht zu ahnden.
The essential detail is that they will assume you want filters enabled across a wide range of content, and unless you un-tick the option, network filters will be enabled. As we’ve said repeatedly, it’s not just about hardcore pornography. (…)
Do you want to block
☑ pornography
☑ violent material
☑ extremist and terrorist related content
☑ anorexia and eating disorder websites
☑ suicide related websites
☑ alcohol
☑ smoking
☑ web forums
☑ esoteric material
☑ web blocking circumvention tools
Die „Wired“ schreibt: „The ORG’s Jim Killock says: „What’s clear here is that David Cameron wants people to sleepwalk into censorship. We know that people stick with defaults: this is part of the idea behind ’nudge theory‘ and ‚choice architecture‘ that is popular with Cameron.“
Wo sind die Massen?
Durchschnittliche Zuschauerzahlen des Vereins VfL Osnabrück (Fußball-Regionalliga): 11.200 Zuschauer. Teilnehmerzahl der bundesweiten Demonstrationen „#StopWatchingUs:“ gegen Totalüberwachung: 11.200. Sorry, ich wollte nicht defätistisch sein, aber man sollte den eigenen politischen Einfluss nie überschätzen. (Die Massen sehen lieber das hier.)
Forensic Analysis of the Tor Browser Bundle [Update]

Das Video wird von YouTube eingebettet und erst beim Klick auf den Play-Button geladen. Es gelten die Datenschutzerklärungen von Google.
Die in London lebende Norwegerin Runa A. Sandvik, die auch gern in Dubai Ski fährt, erklärt (in US-amerikanischem Englisch), wie Tor funktioniert. [Vortrag 2012: „Snakes and onions – Python developers and Tor“]
Runa A. Sandvik: „Forensic Analysis of the Tor Browser Bundle on OS X, Linux, and Windows“ (Tor Tech Report 2013-06-001, June 28, 2013).
Der Report ist insoweit auch interessant, als er untersucht, welche – temporären – Spuren der Tor Browser Bundle auf den drei großen Betriebssystemen hinterlässt. Dabei sind auch Bugs aufgefallen.
The Tor Browser Bundle aims to ensure that no traces are left on the user’s system. However, a number of the traces listed in this report are related to default operating system settings, some of which the bundle might not be able to remove. We therefore propose the creation of a document which lists steps our users can take to mitigate these traces on the different operating systems.
So eine Frau wie Runa würde ich vom Fleck weg heiraten. Har har. Falls jemand sich hier heimlich fragt, welche Frauen Burks wohl gut findet.
Und jetzt zu etwas ganz anderem, einem Zitat aus einer Tor-Mailingliste von Robert J.Hansen: „The overwhelming majority of technology journalism is somewhere between wildly uninformed and complete bollocks. (…) Beware of all experts.“
Tweet of the Day 66
Jenan Moussa: „United Colors of Benetton is nothing compared 2 this. Check Kurdish ladies in nice traditional dresses“ pic.twitter.com/femkjSBNTS
E-Mails verschlüsseln in 30 Minuten via USB-Stick
Das zweite Tutorial „E-Mails verschlüsseln in 30 Minuten“ (Windows) – alles auf einem USB-Stick – ist jetzt auch online und kann verlinkt werden.
E-Mails verschlüsseln in 30 Minuten
Das Tutorial „E-Mails verschlüsseln in 30 Minuten“ (Windows) ist jetzt alpha und online und kann verlinkt werden.
Vielen Dank allen, die Hinweise gegeben, kritisiert und auf Fehler aufmerksam gemacht haben.
Jetzt geht es ans nächste Tutorial.
DLSAM und Hochwasser
Mein schnelles DSL geht wieder, und der Techniker von der Telekom konnte mir auch erklären, dass ein sehr „anspruchsvoller“ Fehler vorlag (ich war vermutlich nicht die Einzige, bei dem es das Problem gab): Offenbar sind bei einem der letzten Hochwasser ein paar DSLAM-Server abgesoffen.
DNS.NET erklärt: „Diese Verteiler werden in der Regel mit mindestens 1 GBit/s an das Internet angebunden und bieten Anschlüsse für viele Kundenleitungen. (…) … sind über die Leitungen sehr hohe Bandbreiten (theoretisch bis zu 100 MBit/s, praktisch in der Regel ca. 50 MBit/s) realisierbar.“
Ich kam zwar seit Samstag Nacht noch online, aber nur noch mit einer Geschwindigkeit von rund 11 Kilobit pro Sekunde – das ist Akustikkoppler-Niveau, und die meisten Datenpakete gingen auch noch verloren. Es half auch nichts, den Router zu resetten.
Der Techniker hat meinen Anschluss an einen anderen DSLAM-Server „gehängt“, und alles flutscht wieder, vermutlich sogar schneller als vorher.
OpenPGP vs. S/MIME: Das Rennen ist noch nicht gelaufen
S/MIME vs. OpenPGP: Eine Entscheidungshilfe:
Wenn E-Mail Security nur auf Windows-basierenden Systemen gewährleistet werden soll, sind beide Standards gleichermaßen geeignet. Wenn jedoch Unix, Linux oder Palm-PDAs in das Konzept eingebunden werden, ist der Einsatz von OpenPGP zu empfehlen, da dieses auf mehr Plattformen verfügbar ist. Auswertungen der Glück & Kanja Software AG zufolge ist OpenPGP zurzeit der häufiger eingesetzte Standard mit einem Anteil von etwa 60 bis 70 Prozent aller verschlüsselten E-Mails. (…) Während es vor einigen Jahren noch so aussah, als gewinne S/MIME langfristig die Oberhand, scheinen sich viele Firmen aufgrund der erwiesenen Praxistauglichkeit und dem erheblich einfacheren und flexibleren Aufbau für eine OpenPGP-PKI zu entscheiden.
Alice und Bob
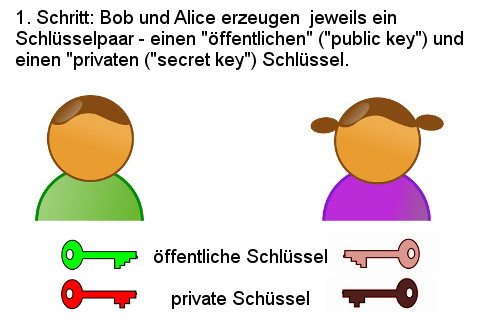
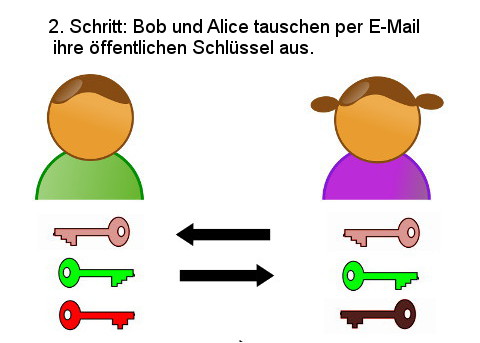
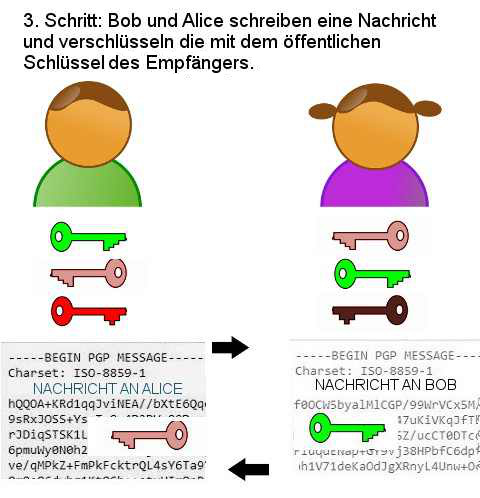
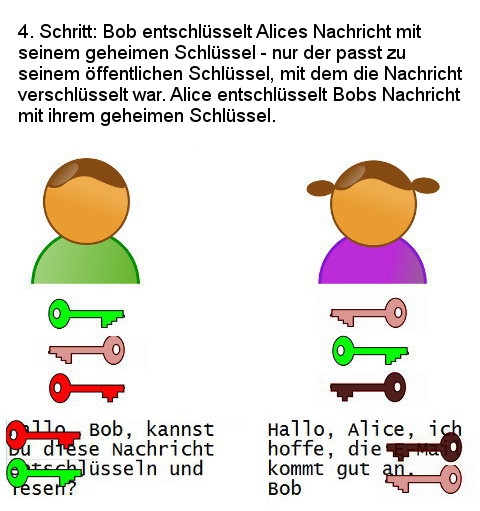
Ich habe vier kleine Grafiken gebaut, um das Prinzip der asymmetrischen Verschlüsselung einfach zu erklären. Die werde ich wohl in das Tutorial übertragen. Ich hatte keine vernünftigen Bilder in deutsche Sprache zum Thema gefunden. Gimp sei Dank kann man ja sehr schnell selbst etwas erstellen. Die Abbildungen stehen wie gewohnt unter der Creative Commons Attribution-NonCommercial 3.0 Germany License.
Proletarier aller Länder, verschlüsselt euch!

Tagesspiegel (via Fefe): „Andreas Baum, Pirat und Mitglied im Berliner Abgeordnetenhaus, wirft der Polizei vor, bei einer Personenkontrolle auf illegalem Wege sein Handy ausspioniert zu haben.“
Nur zum Mitschreiben: Irgendjemand wurde anlasslos kontrolliert. Andreas Baum war zufällig in der Nähe. Deswegen wollte ein Beamter sein Handy auch „durchsuchen“: „Der Beamte habe gesagt: ‚Ich werde schon nicht in Ihren Nachrichten rumgucken, oder haben Sie etwas zu verbergen?'“
Ja, ich habe etwas zu verbergen: Alles das, was den Staat nichts angeht, zum Beispiel meine Adressbücher und Verbindungsdaten, an wen ich welche SMS geschrieben habe usw.. Ein Smartphone ist von allen Geräten natürlich das per default unsicherste. Das bedeutet aber nicht, dass man es nicht benutzen oder resignieren sollte.
Hier gibt es eine (englische) Anleitung: „How to set lock screen and security options on Galaxy S3“, und hier eine Anleitung: „How to set up Face Unlock on your Android phone“. Und hier: „How to make your Samsung Galaxy S3 more secure“.
Sehr nützlich auch von der kanadischen Piratenpartei Encrypt Everything und die Androiden-Toolbox, sozusagen die Mutter aller deutschsprachigen Android-Tutorials.
Es muss natürlich jeder und jedem klar sein, dass die Hersteller von Smartphones alles tun werden, um Sicherheit für die Endanwender so unbequem wie möglich machen. Sicherheit widerspricht dem Geschäftsmodell. Das ist ja auch bei Facebook und Co. so. (Ein weiteres Argument, warum einige naive Vorschläge der Beckmannschen Diskussionrunde am Donnerstag, man brauchte jetzt von allem eine „deutsche“ Version – Suchmaschine und Facebook usw. -, totaler und ahnungsloser Quatsch waren).
Beispiel: Mein Smartphone ist komplett verschlüsselt, nicht nur mit PIN, sondern auch die „Festplatte“ des Geräts. Diese Option gibt es, aber man braucht rund eine halbe Stunde, um das zu tun, muss das Teil am Ladegerät angeschlossen haben, und bei einem Update des Betriebssystems muss man zunächst wieder entschlüsseln (knappe halbe Stunde), updaten und dann wieder verschlüsseln. Da die meisten Leute sogar zu faul sind, sich ein anständiges Passwort auszudenken und zu merken, kann man schon abschätzen, wieviele Smartphones weltweit verschlüsselt sind.
Ein Smartphone ist an sich eine Spionage-Modul, weil es den Standort des Besitzers und das Bewegungsprofil speichert und verrät – das muss man berücksichtigen. Aber ich sehe keinen Unterschied zwischen GPS-Navigationssystemen im Auto und im Smartphone. Deshalb kann man meines Erachtens auch zum Beispiel Find my mobile benutzen – die wissen eh, wo man ist und könnten sogar per „remote access“ das Display des Smartphones aus- und einschalten.
Mein Rat an die wohlwollenden Leserinnen und geneigten Smartphone-besitzenden Leser: Das Feature aktivieren: „sofortiges Sperren des Smartphones mit dem Ein- und Aus-Knopf“ (ich weiß nicht, wie das bei Smartphones auf deutsch exakt heißt).
Settings | Security | Lock instantly with power key. When you push the power key it locks.
Wenn jemand also das Handy beschlagnahmen will: Auf den „Power“-Knopf drücken und das Smartphone ist sofort gesperrt.
„Einsichtnahme in private Kommunikationsdaten ohne staatsanwaltschaftliche oder richterliche Anordnung“ sei ‚grundsätzlich nicht statthaft'“. Näheres regelt aber der Polizist vor Ort.
E-Mails verschlüsseln in 30 Minuten Beta
Eine Beta-Version (es fehlen noch einige Links) des ersten Tutorials E-MAILS VERSCHLÜSSELN IN 30 MINUTEN ist jetzt online.
Ich bitte die geneigten Leser und wohlwollenden Leserinnen, hier Vorschläge zu unterbreiten, was verbessert werden könnte, was unverständlich ist und wo es eventuell „hakt“.
Ersatz für die PrivacyBox
Nah dran: Secure Form Forwarding Example. Mal sehen, ob ich das irgendwie hinkriege….
Wir wissen den großen Bruder zu schätzen
Bild.de (vgl. auch Golem.de): „Tatsächlich aber speichern Programme wie PRISM nahezu ALLE Inhalte von elektronischer Kommunikation außerhalb der USA, auch in Deutschland. (…) Nach BILD-Informationen hat zumindest der Bundesnachrichtendienst seit Jahren von der enormen Vorratsdatenspeicherung der US-Dienste Kenntnis – und hat in den vergangenen Jahren aktiv darauf zugegriffen. (…) So ging es bei der Friedrich-Reise nach BILD-Informationen vor allem darum, der US-Regierung zu versichern, dass man die zahlreichen Hinweise von NSA und CIA sehr zu schätzen wisse.“
Ach.
Das Bundesverfassungsgericht kann also das jüngst neu geschaffene „Grundrecht auf Gewährleistung der Vertraulichkeit und Integrität informationstechnischer Systeme“ wieder in die Tonne treten. Unsere Behörden und den Innenminister interessiert das einen Dreck, und die US-Amerikaner sowieso.
Tutorial Beta
Die Einführung für die beiden Tutorials ist fertig.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)