Vertrauliche Quellen, digitale Spuren und böses Erwachen
Heise: „Rusbridger erklärt, die staatlich verlangte Verhinderung einer Veröffentlichung sei in den USA nahezu unmöglich. Trotzdem warnt er davor, dass es für Journalisten bald unmöglich sein wird, ihren Quellen Vertraulichkeit zuzusichern. Die meisten Recherchen, ja die meisten Leben, hinterließen einfach zu viele digitale Spuren. Die Kollegen, die Edward Snowden verunglimpfen oder sagen, Reporter sollten dem Staat trauen, könnte eines Tages ein brutales Erwachen bevorstehen. Die totale Überwachung sei eine grundsätzliche Gefahr für den Journalismus und derzeit sehe es so aus, als sei es nicht mehr eine Frage, ob diese kommt, sondern nur noch wann.“
Nein, Leute, Journalisten sind belehrungsresistent, mit wenigen Ausnahmen. Ich hatte in den letzten Monaten rund 60 Kolleginnen und Kollegen in meinen Seminaren. Drei (in Worten: drei) verschlüsseln jetzt ihre E-Mails, ale anderen verhalten sich genau so wie vorher, obwohl sie es besser wissen müssten.
Vorfabrizierte klinisch reine Phrasen und die Nicht-Existenz einer Opposition
Unter denen, die sich vom Leben noch irgendetwas Aufregendes erwarten, schreibt Timothy Garton Ash, möchte niemand ein Deutscher sein.
Ash beschäftigt sich mit der Rolle Deutschlands in Europa und stellt einige interessante Thesen auf, die man so in deutschen Medien noch nicht gelesen hat. Helmut Kohl, das steht in einigen Gesprächsprotokollen, hat sich damals für den Euro entschieden, weil er meinte, die fiskalische und politische Union würde sich quasi automatisch einstellen. „He had taken this decision [to commit to the monetary union] against German interests“. Nun hatte Kohl sicher genauso wo wenig Ahnung, wie Ökonomie funktioniert, wie 99 Prozent aller heutigen Bundestagsabgeordneten. Das Ergebnis der gemeinsamen Währung kann sich aber sehen lassen: Die gegenwärtige Krise des Kapitalismus (die eine ganz normale und fast vorhersagbare Vernichtung unproduktiven Kapitals ist) nützt nur der deutschen Wirtschaft und „subventioniert“ indirekt die deutschen Exporte. Die gute Nachricht für den Berufsrevolutionär ist jedoch, dass die Krise damit nicht beseitigt wird – sie wird nur auf andere abgewälzt. „This is a ‚European Germany‘ of which Thomas Mann could be proud.“
Ash beschreibt auch sehr einleuchtend, dass die staatlichen Organe, die nach Hitler in Deutschland implementiert wurden, eigentlich Demokratie garantieren. Alle kontrollieren sich gegenseitig, etwa durch die – im Vergleich zu anderen Ländern – starke Stellung des Bundesverfassungsgerichts. Das mache aber „ecutive leadership very difficult“. Das ist auch gut so, möchte man hinzufügen, wenn „Ledership“ wirklich nötig wäre.
Das bedeutet aber auch: Politischer Streit findet nicht mehr statt. Ich habe selten die sinnfreien Textbausteine der deutschen Politik, wie sie unverdaut in Talkshows und anderen Politik-Simulationen dargeboten und von den Mainstream-Medien unkritisch übernommen werden, besser beschrieben bekommen: „The entire German political class uses a kind of sanitized Lego-language, snapping together prefabricated phrases made of hollow plastic.“
Das erklärt auch, warum sich kein Ökonom oder „Wirtschaftsexperte“, der mehr als einmal ins Fernsehen eingeladen werden will, jemals trauen würde, Marx‘ Thesen über Ökonomie positiv zu erwähnen. Das regelt schon die Schere im Kopf. Man darf den allergrößten Blödsinn in grottenschlechtem Deutsch daherfaseln, es darf nur nicht etwas sein, das die Glaubenslehren der „Volkswirtschaft“ in Frage stellt. Ich finde es immer wieder sehr spannend zu beobachten, wie sich diese Selbst-Zensur der Medien, die das Lego-Sprech der politischen Klasse zum Volk transportiert, durchsetzt: Niemand befiehlt, aber alle folgen.
Die Briten sind, im Gegensatz zu den Deutschen, in der Lage, eine Art heitere Gelassenheit und Selbstironie zu zeigen. Zusätzlich verhält sich die angelsächsische Presse zu deutschen Medien, was den Mut und die Recherche angeht, wie ein Bullterrier zum Mops. Dennoch gibt es dort kaum Widerstand gegen die Wahn der totalen Überwachung. Meine These war schon immer: Die Briten glauben nicht, dass ihre politischen Klasse wirklich schlimme Dinge macht; die Deutschen wären zwar die allerletzten, die aufbegehren würden, sie trauen aber ihren FührerInnen (sic) theoretisch alles Ekelhafte zu, weil wir das schon mal hatten. Die Deutschen beschreiben sich nicht zufällig als „schlafmützig„, bieder, gemütlich und nach dem Motto lebend: Ruhe ist die erste Bürgerpflicht.
Wenn die Deutschen aufbegehren, tun sie das nie, um das politische System zu stürzen, sondern weil etwas gegen ihre (protestantisch geprägte) Moral geht oder weil sie vor irgendetwas Angst haben. Enzensberger und Schirrmacher reden von „postdemokratischen Zuständen“. Dahinter steht wieder nur ein Gefühl, kein politisches Programm. Diejenigen, die jetzt vor den pöhsen Geheimdiensten Angst haben, waren genau dieselben, die es gut hießen, dass die Obrigkeit private Computer ausspähen will, die noch nie eine vertrauliche E-Mail geschrieben haben, die nicht wissen, was Truecrypt ist, und die den freien Markt Kapitalismus als das Ende der Geschichte ansehen, nach dem nichts mehr kommt. [Übrigens: Von Glenn Greenwald lernen, heißt verschlüsseln siegen lernen!]
Ich frage mich mittlerweile, ob es möglich ist, dass sich eine formale Demokratie in ihr Gegenteil verkehrt, ohne das es jemand merkt, also ohne Putsch, Ermächtigungsgesetz oder Faschismus. Unstrittig hat das Kapital zur Demokratie ein nur taktisches Verhältnis, Demokratie ist nur gut, wenn die Massen ruhiggestellt werden und/oder sich verdummen lassen. [Wenn das ägyptische Militär islamistischen Terror bekämpft, ist das irgendwie schlecht, aber man nimmt es hin; wenn der syrische Diktator Assad islamistischen Terror bekämpft, muss man den Terroristen noch Waffen schicken. Wenn „Muslimbrüder“ in Mail das Land übernehmen wollen, kommt die französische Fremdenlegion. Undsoweiter.]
Ich beurteile eine Gesellschaft weniger nach dem, was die herrschende Klasse und ihre Helfershelfer aka „PolitikerInnen“ machen, sondern nach dem Zustand der „Wählerinnen und Wähler draußen im Lande“. Wenn die breite Masse sich mit allem abfindet, was geschieht, brauchte das Kapital keine Militärdiktatur. Die Nazis mussten noch die kommunistische Opposition umbringen oder in Lager stecken. Was aber, wenn es keine Opposition gibt? Die Partei „Die Linke“ stellt ja auch nicht den Kapitalismus in Frage, und ihre „linken“ Protagonisten verehren Ludwig Erhard, den Säulenheiligen der so genannten „Freien sozialen Marktwirtschaft“.
Mal ganz im Ernst: Noch nie gabe es, seitdem Deutschland als Staat existiert, eine Epoche, in der die Opposition so schwach, unfähig und vor allem auch unwissend war. Da kaum jemand aus der Vergangenheit etwas lernst, müssen wir, so fürchte ich es, noch hundert Jahre warten, bis sich das ändert.
„Reporter Ohne Grenzen“ will es offenbar den Pappnasen vom DJV-Bundesverband nachmachen: Die wissen aucht nicht, wie man eine E-Mail so schreibt, dass die von jedem Ausgabegerät korrekt angezeigt wird, was unter Fachleuten als „barrierefrei“ bezeichnet wird. Ich komme mir vor wie Don Quichotte: Ich predige vernünftiges Verhalten in meinen Seminaren und weise auf die Risiken und Nebenwirkungen hin, wenn man meine Ratschläge nicht befolgt, aber niemand hält sich daran. Manchmal wünsche ich mir, kurzzeitig das Mittelalter mit Folter und Peitschenhieben zurück; manche Leute verstehen offenbar keine andere Sprache.
Deutschlands beste Kapitalisten – grundsätzlich ist der Datenhandel legal
Spiegel online berichtet über einen der größten Datenschutzskandale der Nachkriegszeit: „Das süddeutsche Apothekenrechenzentrum VSA in München verkauft Patientendaten“.
Grundsätzlich ist der Handel mit Rezeptdaten legal, solange die Daten nur verschlüsselt weitergegeben und verwendet werden. Für die Pharmaunternehmen enthalten selbst anonymisierte und verschlüsselte Datensätze Informationen, die sich für die Marktforschung verwenden lassen. Bei der Lieferung von Rezeptdaten an IMS wird die Identität der Patienten lediglich durch einen 64-stelligen Code verschleiert, der sich leicht auf die tatsächliche Versichertennummer zurückrechnen lässt, wie vertrauliche Dokumente belegen (…).
Das Ende (des Usenet) ist nahe
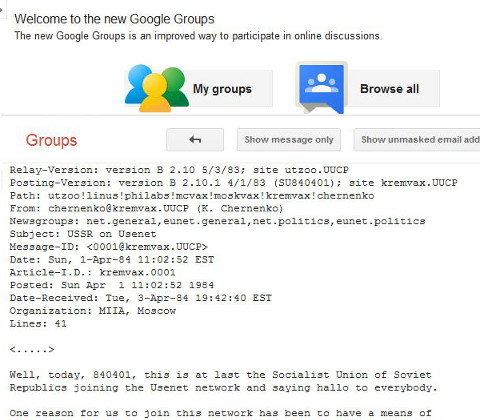
Vor 13 Jahren kaufte Google die Datenbestände der insolventen Betreiberfirma des Usenet-Archivs Deja News auf. Dabei handelte es sich um etwa eine halbe Milliarde Postings. Seitdem hat Google mit der Domain groups.google.com das Quasi-Monopol der Browser-basierten Suche im Usenet, dem ältesten Dienst des öffentlich zugänglichen Internet.
Bei Wikipedia lesen wir: „Beispielsweise werden in der allgemeinen Websuche von Google mittlerweile keine Treffer mehr aus Google Groups angezeigt. Hierzu muss in der allgemeinen Websuche der Unterpunkt ‚Diskussionen‘ aus der Navigationsleiste ausgewählt werden. Andererseits wurde der Index von Google Groups auf allgemeine Webforen ausgedehnt – dies auf Kosten des Usenet, das derzeit kaum noch nachgewiesen wird, abgesehen vom direkten und gezielten Durchsuchen von Newsgroups.“
Das ist zwar nicht ganz richtig, es ist aber noch schlimmer: Seit Neuestem erzwingt Google Javascript, obwohl man bei purem Text, aus dem die Newsgroups bestehen, die nicht definitiv als „Binaries“ ausgeweisen sind, Javascript zu allerletzt brauchte. Datenspionage geht halt bei Google vor Benutzerfreundlichkeit.
Zudem ist das Feature „Userprofil“ deaktiviert worden. Man konnt mit einem Mausklick auf die E-Mail-Adresse eines Nutzers alle dessen Usenet-Postings seit 1982 anzeigen lassen – eine hübsche Recherche-Möglichkeit, die ich früher oft genutzt habe. Außerdem ist die „Advanced Search“ ganz abgeschaltet worden: Noch vor einem halben Jahr konnte man die Suche nach Postings in Newsgroups zeitlich eingrenzen, etwa auf das Suchwort kremvax auf den Zeitraum zwischen dem 1.1.1984 und dem 5.6.1984.
Google will offenbar, dass man das Usenet vergisst und stattdessen bei „Gruppen“ – statt an „Newsgroups“ – nur noch an Google-Gruppen denkt. Im Usenet konnte man sogar anonym schreiben, das ist jetzt auch nocht mehr so ohne weiteres möglich.
O tempora, o mores!
Unter Greenhorns
Eine Studie:
Der Großteil der Befragten bewertet die eigene Kompetenz im Umgang mit Suchmaschinen als gut, schneidet in einem formalen Wissenstest über die Funktionsweise von Google aber schlecht ab. Viele lehnen einerseits die Speicherung ihrer Daten explizit ab, finden andererseits aber die daraus resultierenden, auf sie zugeschnittenen Suchergebnisse begrüßenswert.
Das erinnert mich an eine andere Studie:
Ein Greenhorn macht im wilden Westen ein so starkes Lagerfeuer, daß es baumhoch emporlodert, und wundert sich dann, wenn er von den Indianern entdeckt und erschossen worden ist, darüber, daß sie ihn haben finden können. (…) es ist ja eben die hervorragendste Eigentümlichkeit jedes Greenhorns, eher alle andern Menschen, aber nur nicht sich selbst für ‘grün’ zu halten.
Pirate Bay launches own PirateBrowser

Man kann auch das Rad neu erfinden und sich deswegen feiern lassen. In einigen Medien wie der taz und dem Guardian erfahren wir etwas aus der Public-Relations-Abteilung von Pirate Bay „to evade ISP filesharing blocks“.
Zu meiner Überraschung hat die taz richtig kritisch gefragt und auch eine ander Meinungen dokumentiert, die diesen Browser als einen schlecht gemachten Werbegag ansieht – was sich bei einem Blick auf die Voreinstellungen bestätigt. „Cookies per default“ erlaubt – damit fängt es schon an.
PirateBrowser is a bundle package of the Tor client (Vidalia), FireFox Portable browser (with foxyproxy addon) and some custom configs that allows you to circumvent censorship that certain countries such as Iran, North Korea, United Kingdom, The Netherlands, Belgium, Finland, Denmark, Italy and Ireland impose onto their citizens.
Das gibt es doch schon alles. Warum muss Pirate Bay jetzt noch einmal einen eigenen Browser „erfinden“?
Der Guardian schreibt:
Users are warned that despite its use of Tor, the browser does not guarantee their ability to surf the web anonymously, with the recommendation that they continue to use a virtual private network (VPN) service „if you are looking for something more secure.
Wer mit Tor surft, ist nicht anonym? Das ist doch wieder ein Schmarrn. Und Tor zusammen mit VPN ist nur dann kein weißer Schimmmel, wenn alle Tor-Server vom jeweiligen Provider geblockt würden. Man kann natürlich auch mit dem Tor Browser Bundle alle aktiven Inhalte erlauben und so das Schloss vor die Tür nageln.
Der PirateBrowser ist meines Erachtens ein alter Hut.
Verzicht auf Privatsphäre
Heise: „Wer ein E-Mail an einen Gmail-Nutzer schickt, verzichtet auf Privatsphäre. Diesen Standpunkt vertritt Gmail-Betreiber Google offiziell in einer Eingabe bei Gericht. Anlass für das Verfahren ist, dass Google E-Mails scannt und ihre Inhalte auswertet.“
Richtig wäre: Wer eine unverschlüsselte E-Mail verschickt, nicht nur an Gmail-Nutzer, verzichtet auf Privatsphäre.
Unverzeihlicher Leichtsinn und die Furcht, nicht patriotisch genug zu sein
Edward Snowden in einem Interview mit der New York Times (via Fefe) auf die Frage, warum er denn mit seinem Material nicht zu ihnen gekommen sei:
After 9/11, many of the most important news outlets in America abdicated their role as a check to power — the journalistic responsibility to challenge the excesses of government — for fear of being seen as unpatriotic and punished in the market during a period of heightened nationalism. From a business perspective, this was the obvious strategy, but what benefited the institutions ended up costing the public dearly. The major outlets are still only beginning to recover from this cold period.
Schön ist auch das hier:
I was surprised to realize that there were people in news organizations who didn’t recognize any unencrypted message sent over the Internet is being delivered to every intelligence service in the world. In the wake of this year’s disclosures, it should be clear that unencrypted journalist-source communication is unforgivably reckless.
Pornos aus Übersee (nach Baden-Württemberg und auch anderswohin)
Screenshot: Pornos, vermutlich aus Übersee (Abbildung ähnlich)
„So könnten bislang pornografische Inhalte aus Übersee ohne Probleme an den internetfähigen Fernsehern abgerufen werden,“ sagt Thomas Langheinrich, der Chef der baden-württembergischen Landesanstalt [sic] für Kommunikation (LfK).
Oha. Immer wenn ein deutscher Internet-Aufseher, Jugend“schützer“ oder ein sonstiger Blockwart 2.0 etwas sagt, weiß man schon von vorneherein, dass man sich besser a priori mit Grausen abgewendet hätte. (Die kriegen bei der Anstalt auf ihrer Website noch nicht einmal ein Layout hin; vermutlich kopieren sie alles mit Word da rein, und um den Rest kümmert sich die outgesourcte EDV-Abteilung im Keller Agentur, deren Webdesigner gerade im Urlaub sind.)
Das Wort „Übersee“ ließ mich stutzen. Es klingt so gemütlich. Ein fernes Echo hallt herüber aus den fünfziger Jahren, als Leute von der anderen Seite des Sees Meeres sich selten in Europa blicken ließen.
Wikipedia definiert – und ich passe das unserem Thema an: „Pornografie, die im weiteren Sinne von den durch Ozeane getrennte Kontinenten und Gebieten der Erde stammt, die von einer bestimmten geografischen Region über den Landweg nicht oder nur unter großen Schwierigkeiten erreichbar sind, im europäischen Kontext also auch Australien und Ozeanien sowie große Teile Asiens, Afrika und die Antarktis.“
Das hört sich schon ziemlich gefährlich an, und diese überseeischen Inhalte hindern die teutsche Jugend auch daran, sich sittlich und normengemäß zu entwickeln. (Frage an die pornokompetenten Leserinnen und sittlich-moralisch gefestigten Leser: Können Fernseher eigentlich deutsche Pornos anzeigen?)
Ich wüsste schon eine urdeutsche Lösung: Das Internetz darf im deutschen Fernsehen erst am 22 Uhr empfangen werden, und alle nackten Geschlechtsteile müssen mit einem Foto des Bundesinnenministers eines Internetwarts einer Anstalt überblendet werden.
Spiel mir das Lied vom Modem, Kleines!

Gestern habe ich drei fette (gekaufte) Brühwürstchen gegessen, dazu jede Menge (selbst gemachten) Kartoffelsalat. Daher musste ich mich heute bestrafen die angefressenen Kalorien wieder wegschrubben noch ein wenig bewegen und bin daher die 12 Kilometer meiner Kurzstecke einhergetrabt, obwohl heute mein Geburtsstag ist (danke, Serdar u.a.).
Ich habe mich nicht getraut, die 20 Kilometer schon wieder anzugreifen, da es nach einer halben Stunde schon 25 Grad warm war und ich spürte, dass ich das Tempo auch nicht drauf hatte, was ich für nötig erachte.
Wenn ich mich recht erinnere, habe ich mir vor 20 Jahren den ersten Internet-fähigen Computer gekauft, samt Modem. Damals hätte ich mir nicht träumen lassen, dass ich mit einem tragbaren Gerät in einem Café sitzen würde und auch noch ins „Netz“ käme. O tempora, o mores…
Wie will man den Nachgeborenen die Zeit vor dem Internet allüberall eigentlich erklären? Vielleicht, indem man ihnen das Geräusch einer Schreibmaschine, das Zischen eines Modems beim Verbinden oder das Klackern eine Telefon-Wählscheibe vorspielt.
Handzahme deutsche Blogger
Don Alphonso zieht über die deutsche Blogosphäre her – ein Genuss zu lesen. Er hätte ruhig alle Namen nennen können. „Wie handzahm, ist die Fragestellung, sind Blogger bereit, sich zu geben, wenn die Gegenwerte stimmen?“
Seminare
Seminarreihe: „Sicher im Internet – Kommunikation, Recherche und Verschlüsselung“ beim DJV Berlin
Termine:
03. September 2013 – 19.00 Uhr
10. September 2013 – 19.00 Uhr
17. September 2013 – 19.00 Uhr
24. September 2013 – 19.00 Uhr
01. Oktober 2013 – 19.00 Uhr
08. Oktober 2013 – 19.00 Uhr
15. Oktober 2013 – 19.00 Uhr
22. Oktober 2013 – 19.00 Uhr
Investigative Recherche im Internet an der Berliner Journalisten-Schule
Termine:
16. / 17. August 2013, jeweils 9.00 bis 17.00 Uhr
09. / 10. Dezember 2013, jeweils 9.00 bis 17.00 Uhr
Sicherheit im Internet – Crashkurs“
Termine:
02. September 2013, 9.00 bis 17.00 Uhr
20. Dezember 2013, 9.00 bis 17.00 Uhr
Alle Seminare sind auch für Nicht-Journalisten offen.
SSL ist nicht OpenPGP
Netzpolitik.org: „E-Mail made in Germany: Deutsche Telekom, WEB.DE und GMX machen SSL an und verkaufen das als ’sicher'“.
Die Initiative kann als reine Marketing-Aktion abgetan werden, wirkliche Sicherheit wird nicht gewährleistet.
So ist es.
Checkliste Sicherheit
Zur gefälligen Beachtung: Ich arbeite gerade an einer volkstümlichen Checkliste Sicherheit, die durch Links und Tutorials komplettiert werden soll. Wer Vorschläge hat: nur zu!
Erase all Data

Da sitze ich ahnungslos mit meinem Laptop und dem Android-Smartphone in einem Café und lese bei Heise etwas über den NSAGoogle-Ortungsdienst: „Will man im Notfall das Gerät aus der Ferne löschen können, setzt man zuvor unter Einstellungen/Sicherheit/Geräteadministratoren das Häkchen beim Gerätemanager.“
Ach?! Das also soll ich aktivieren? Geht’s noch?
FinFisher, covertly deployed oder: Der Kaiser ist immer noch nackt
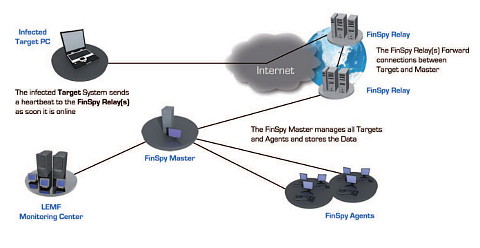
Nun kommen unsere „Online-Durchsuchungs“-Fetischisten wieder auf ihre Kosten. Besonders lustig wird es auf Netzpolitik.org: Dort sieht man eine Grafik „The Target System is now infected with FinSpy Software.“ Sehr hübsch. Vermutlich hat das „target“ vorher The Mother of All Suspicious Files heruntergeladen und installiert.
Jetzt rufen wir zuerst, um uns mental einzustimmen: „Der Kaiser ist nackt“.
Diese Spionage-Software funktioniert natürlich. Aber: Wie kommt die auf den Rechner des Opfers? Ich wundere mich immer wieder, dass von den zahllosen Bloggern, die das Thema erwähnt haben, niemand (in Worten: niemand) diese doch nicht unerhebliche Frage stellt. Sind die alle von sich selbst besoffen – oder ist die Idee „die sind schon drin“ zu sexy, als dass man dann noch kritische Fragen stellen dürfte?
Schauen wir also nach. Bei Wikipedia lesen wir:
Finspy: Eine Trojaner-Software, die Fernzugriff auf einen bereits infizierten Rechner ermöglicht. Diese läuft unter Windows, Mac OS X sowie Linux.
FinFireWire: Software durch welche mithilfe von Firewire und DMA ein komplettes Abbild des Arbeitsspeichers heruntergeladen werden kann.
FinFly USB: Installation von zuvor gewählter Software nur durch Einstecken eines zuvor präparierten USB-Sticks.
FinFly ISP: Eine auf Internet-Provider-Ebene installierte Software, die unter anderem gezielt momentan geladene Dateien mit Überwachungssoftware infizieren kann.
Für FinSpy habe ich mir das geleakte Dokument mal in Ruhe durchgelesen.
FinSpy was installed on several computer systems inside Internet Cafes in critical areasin order to monitor them for suspicious activity, especially Skype communicationto foreign individuals. (…) FinSpy was covertly deployed on the Target Systems of several members of an Organized Crime Group.
Aha. „Covertly deployed“. Und wie? Dazu findet man kein einziges Wort. Wie geht das also? Man brauchte a) den physischen Zugirff auf den Rechner, b) der Rechner muss ungeschützt sein, c) man muss Administrator-Rechte haben, um so ein Programm installieren zu dürfen, d) das Opfer muss dumm wie Stroh sein und darf auch keinen Ressource monitor oder ähnliches benutzen. Geht also nur bei Eierdieben.
Zu FinFly USB: Das Opfer muss erlaubt haben, von einem externen Medium aus zu booten und/ óder Programme zu installieren. Ich wiederhole mich: Das Opfer muss dumm wie Stroh sein.
The FinFly USB provides an easy-to-use and reliable way of installing Remote Monitoring Solutions on computer systems when physical access is available.
Quod erat demonstrandum.
FinFly ISP is able toinfect Files that are downloaded by the Target on-the-flyor infect the Target by sending fake Software Updates for popular Software.
Bruhahahaha. Und das merkt dann niemand. „Popular software,“ von der dann nur die Zielperson „betroffen“ ist und sonst niemand?
Vorsicht! Firefox 23 deaktiviert per default das wichtigste Sicherheits-Feature!

Jemand spricht mir im Heise-Forum aus dem Herzen:
Schon seit vielen Jahren ist bei meinem Browser „JavaScript“ – ebenso wie alle anderen „aktiven Inhalte“, die letztlich nichts anderes sind als das unerwünschte Laden uns Ausführen von unbekannter Software aus der Ferne – deaktiviert.
Unzählige Sicherheitslücken sind mir so von vorneherein erspart geblieben. Und nein, ich vermisse nichts.
Und nun will FF23 diese Voreinstellung einfach ungefragt abschalten. Angeblich, weil Joe Dummuser von der Möglichkeit zur Abschaltung „verwirrt wird“. Unglaublich.
Dissent in Numbers: Making Strong Anonymity Scale
David Isaac Wolinsky, Henry Corrigan-Gibbs, and Bryan Ford (Yale University 2012): „Dissent in Numbers: Making Strong Anonymity Scale“ – ein Text über die Zukunft von und die Alternativen zu Tor.
This paper has made the case that by delegating collective trust to a decentralized group of servers, strong anonymity techniques offering traffic analysis resistance may be adapted and scaled to offer anonymity in groups of thousands of nodes, two orders of magnitude larger than previous systems offering strong anonymity. Through its novel client/server DC-nets model, Dissent is able to accommodate anonymity set sizes of up to 5,000 members, while maintaining end-to-end latency low enough to enable wide-area interactive messaging. In local-area settings, Dissent is fast enough to handle interactive Web browsing while still offering users strong local anonymity guarantees. Although Dissent represents a step towards strong anonymous communication at large Internet scales, many challenges remain for future work, such as further scalability and robustness improvements and protection against long-term intersection attacks.
The Mother of All Suspicious Files

Darknet und Javascript, reloaded
Das Torprojekt hat zur Verhaftung des Darknet-Providers „Freedom Hosting“ ausführlich Stellung bezogen.
The person, or persons, who run Freedom Hosting are in no way affiliated or connected to The Tor Project, Inc., the organization coordinating the development of the Tor software and research. In the past, adversarial organizations have skipped trying to break Tor hidden services and instead attacked the software running at the server behind the dot onion address. Exploits for PHP, Apache, MySQL, and other software are far more common than exploits for Tor. The current news indicates that someone has exploited the software behind Freedom Hosting. From what is known so far, the breach was used to configure the server in a way that it injects some sort of javascript exploit in the web pages delivered to users. This exploit is used to load a malware payload to infect user’s computers. The malware payload could be trying to exploit potential bugs in Firefox 17 ESR, on which our Tor Browser is based. We’re investigating these bugs and will fix
them if we can.
Hier sind die Details.
Auch Heise berichtet „Tor-Nutzer über Firefox-Lücke verfolgt“. „Ältere, zum Tor-Browser-Bundle gehörende Firefox-Browser enthalten eine Javascript-Sicherheitslücke, über die sich Code einschleusen und ausführen lässt. “
Deswegen schreibt meine Lieblings-Torfrau Runa ganz richtig : „Firefox vulnerability was Windows-specific and targeted older versions of the Tor Browser Bundle“.
Wer über Tor surft und Javascript aktiviert hat, kann auch gleich das Schloss vor die Tür nageln. Diese „Sicherheitslücke“ betrifft nur Leute, die sich um Sicherheit wenig kümmern.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)