Nie wieder in die USA
Wired: „The agents confiscated his laptop computer, a thumb drive and a digital camera. ICE held onto the equipment for 49 days — longer than the 30 days allowed in regulations — finally returning it only when the ACLU of Massachusetts intervened on his behalf with a letter.
Under the ‚border search exception‚ of United States criminal law, international travelers can be searched without a warrant as they enter the U.S..“
Ich frage mich, wie das die deutschen Korrespondenten machen, die in die USA reisen? Wiseo hört man nichts davon? Und wieso haben die deutschen Medien über das Thema nicht berichtet? Werden die alle durchgelassen, weil deutsche Medien Interviews autorisieren lassen und deshalb pe default harmlos sind? Oder zeigen die alle bereitwillig Ihre Rechner vor mit den Worten „jawoll, geliebte Obrigkeit“ auf den Lippen?
Die American Civil Liberties Union (ACLU) von Massachusetts, von der Wired die Story wohl hat, berichtet über diese Fälle noch detaillierter:
The government searched House’s electronics for 183 keywords, turning up more than 26,000 potentially responsive „files/objects.“ But even the government’s own invasive analysis of House’s information concluded that „no data was found that constituted evidence of a crime (and would justify ICE’s seizure of the materials).“
Das Ministerium für Innere Sicherheit der Vereinigten Staaten (United States Department of Homeland Security) arbeitet also mit dem Justizministerium zusammen, beschlagnahmt Rechner politischer Aktivisten und sucht darauf. Nein, sie löschen sogar die Daten: „the government has agreed to destroy all data it obtained from his laptop and other electronics when he entered the U.S. after a vacation“.
Man kann also davon ausgehen, dass man bei der Einreise in die USA alle sichtbaren Truecrypt-Container auf seinen Rechnern löschen muss. Ich habe ja schon 1979 nur ein begrenztes Visum in die USA erhalten im Gegensatz zu allen anderen, die ich kannte, die schon mal dort waren. Die haben mich also schon seit den siebziger Jahre in der Kartei.
Das wird hier auch noch so kommen – die Klassenkämpfe sozialen Spannungen werden hier auch zunehmen. Ich werde das wohl noch erleben. Mein Rechner wurde illegal über zwei jahre lang konfisziert, und es hat auch kaum jemanden interessiert (außer Heise), obwohl das Gericht, das mich endlich freigesprochen hatte, sogar ausdrücklich „rechtsstaatswidrige Weise“ ins Urteil schrieb. Hier gibt es eben keine ACLU, auf die man in einem solchen Fall bauen könnte.
Was sagen unsere Verschwörungstheoretiker von der „Online“-Durchsuchung eigentlich dazu? Warum machen die das in den USA so umständlich?
Annette Ramelsberger (Süddeutsche 2006): „Den meisten Computernutzern ist es nicht klar: Aber wenn sie im Internet surfen, können Verfassungsschützer oder Polizei online bei ihnen zu Hause auf die Festplatte zugreifen und nachschauen, ob sie strafbare Inhalte dort lagern – zum Beispiel Kinderpornographie oder auch Anleitungen zum Bombenbau.“
Warum also Rechner beschlagnahmen, wenn das (angeblich) auch so geht?
SRWare Iron
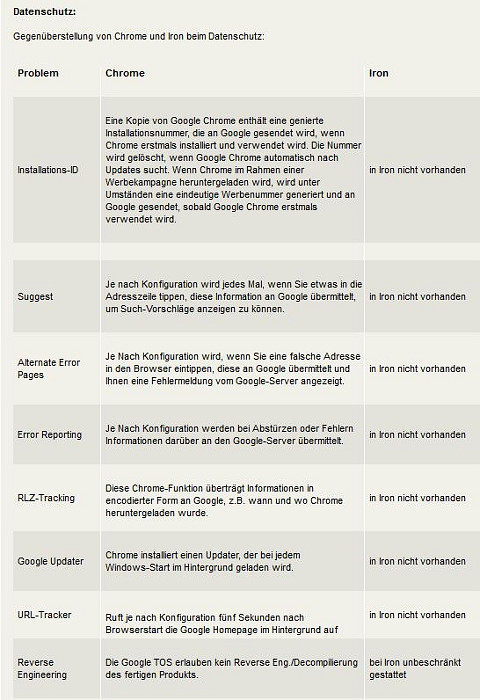
Wenn hier jemand (mit Windows) nicht Firefox benutzen will, dann bitte wenigstens SRWare Iron anstatt Google Crome!
Norwegen rückt nach rechts
Schöne Schlagzeile in der Wochenzeitung Focus: „Norwegen rückt nach rechts: Ex-Partei von Massenmörder Breivik jubelt bei Wahlen“.
Nur zur Erinnerung: Norwegen ist eines der reichsten Länder der Welt. Das bestätigt die These aller ernst zu nehmenden Sozialwissenschafter: Wer fürchtet, etwas abgeben zu müssen, wählt eher rechts. Diejenigen, die nichts haben, wählen eben nicht rechts. Und das widerlegt auch die beliebte Medien-Ente, dass Rassismus und Antisemitismus etwas mit Arbeitslosigkeit zu tun habe.
Da kommt mit den Grünen einiges auf uns zu, wenn der Klassenkampf in Deutschland härter wird.
Der Ehrliche ist der Dumme

Studie: Facebook-Nutzer sind meistens ehrlich.
Abbildung (ähnlich): Der typische deutsche Wähler Facebook-Nutzer
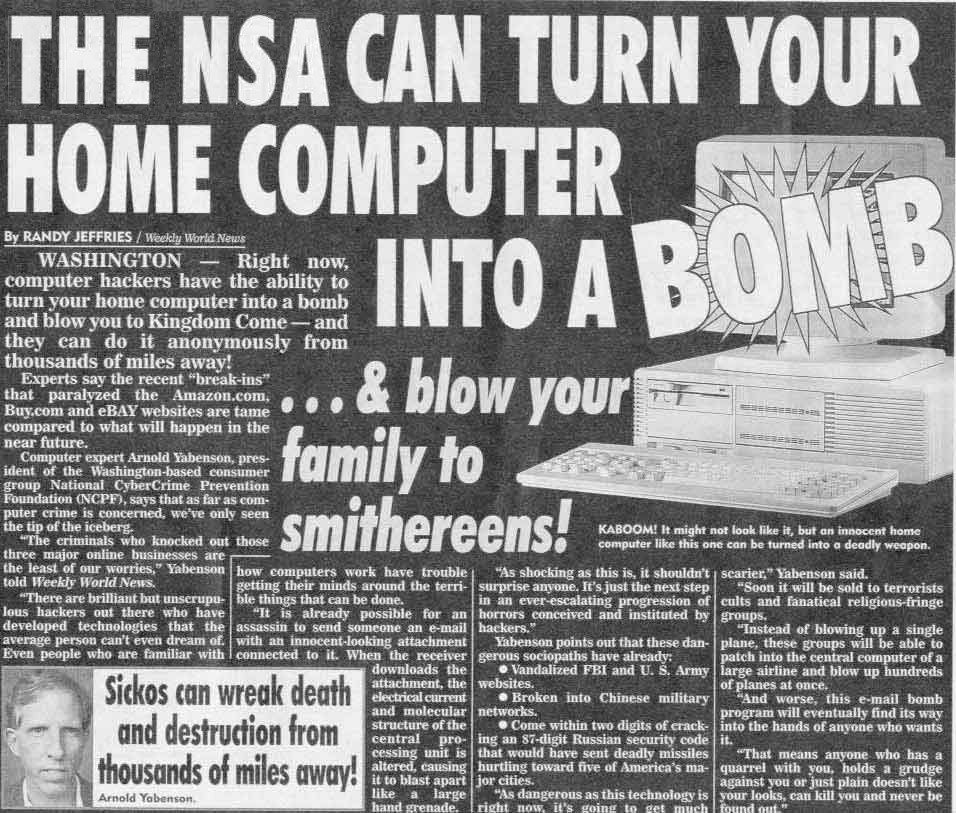
The NSA can turn your computer into a bomb!
NSA Can Spy on Smart Phone Data
Spiegel online (englische Ausgabe): „SPIEGEL has learned from internal NSA documents that the US intelligence agency has the capability of tapping user data from the iPhone, devices using Android as well as BlackBerry, a system previously believed to be highly secure.“
Ich habe gerade den Bericht im Print-Spiegel gelesen. Das war ja auch keine große Überraschung. Fefe schreibt: „Das ist eine hervorragende Nachricht. Denn es bestätigt, dass sie nicht die Kryptographie brechen können, sonst müssten sie nicht die Geräte infiltrieren.“
Aber so wird das wieder in den Medien nicht ankommen. In der Heute-Show vom 06.09. (sehenswert!) wird behauptet, die NSA könne E-Mail-Verschlüsselung und überhaupt alle Verschlüsselungen knacken. Neiiiiiin! Kann sie nicht!
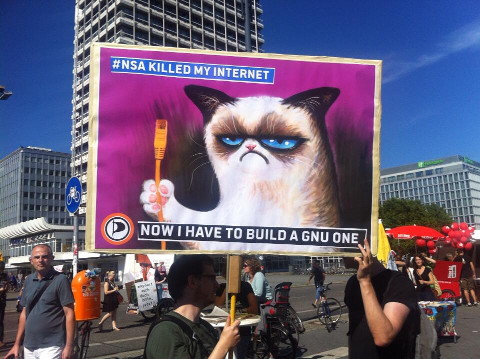
Grumpy Cat against NSA
Truecrypt
Fefe schreibt etwas Vernünftiges über Truecrypt.
Verschlüsselte E-Mails auslesen?
Tagesschau: „Die neuen Erkenntnisse zu den Anstrengungen von NSA und GCHQ bedeuten nicht zwangsläufig, dass die Geheimdienste alle verschlüsselten Mails auslesen. Sie haben nach Ansicht von Experten dadurch in Verdachtsfällen die Möglichkeit jede E-Mail zu knacken – sollten die Angaben Snowdens der Wahrheit entsprechen.“ (Danke, Ruben: „Was berichten die Medien als Nächstes? Das Gerät NSA kann jetzt alles, auch Kaffee kochen?“)
Was ist denn das für ein Unsinn? Und welche „Experten“ wurden da gefragt?
Gestern zitierte ich Edward Snowden. u.a. laut Wired:
Properly implemented strong crypto systems are one of the few things that you can rely on,” he said, though cautioning that the N.S.A. often bypasses the encryption altogether by targeting the computers at one end or the other and grabbing text before it is encrypted or after it is decrypted.
Heise übersetzt das so: „Verschlüsselung funktioniert. Sauber implementierte, starke Verschlüsselung ist eines der wenigen Dinge, auf die man sich noch verlassen kann.“ Die Betonung liegt auf „sauber implementiert“.
Wie ich immer in meinem Seminaren sage: Man kann sich das Niveau der Berichterstattung deutscher Medien über Sicherheitsthemen nicht unterirdisch genaug vorstellen.
Grossangriff auf Verschlüsselung
Well, when the president does it, that means it is not illegal. (Richard Nixon)
Heise: „Laut Guardian verlangten Vertreter der Geheimdienste von der britischen Zeitung und ihren Partnern New York Times und ProPublica, die Enthüllungs-Artikel über die Angriffe von NSA und GCHQ auf Verschlüsslung im Internet zu unterlassen. Begründung: Zielpersonen im Ausland könnten durch die Veröffentlichung veranlasst werden, zu neuen Formen der Verschlüsselung oder der Kommunikation im Allgemeinen zu wechseln, die schwerer zu sammeln und zu entschlüsseln wären. Guardian, New York Times und ProPublica lehnten das Ansinnen zwar ab. Sie entschieden sich aber, bestimmte detaillierte Informationen aus den Artikeln zu entfernen.“
Was für Weicheier! Ich bin mal gespannt, ob deutsche Medien, die eventuell mit dem Guardian in der causa Snowden kooperiert haben, sich ähnlich feige verhalten. Aber vermutlich werden sie auf Grund ihrer obrigkeitshörigen Attitude (Interviews werden autorisiert, E-Mail-Verschlüsselung ist weitgehend unbekannt) erst gar nicht berücksichtigt.
Man muss bei dem Begriff „Verschlüsselung“ auch genauer hinschauen. Ist SSL gemeint? [Wikipedia über SSL] Oder geht es um public-key-Verfahren, also zum Beispiel um OpenPGP? Letzteres hat Snowden selbst benutzt und empfohlen, man kann also eine Hintertür ausschließen (nicht aber im Betriebssystem, mit dem man das nutzt).
Der Guardian schreibt:
A 10-year NSA program against encryption technologies made a breakthrough in 2010 which made „vast amounts“ of data collected through internet cable taps newly „exploitable“.
Leider werden wir im Unklaren darüber gelassen, was genau damit gemeint ist. Die New York Times ist ähnlich vage:
Beginning in 2000, as encryption tools were gradually blanketing the Web, the N.S.A. invested billions of dollars in a clandestine campaign to preserve its ability to eavesdrop. Having lost a public battle in the 1990s to insert its own „back door“ in all encryption, it set out to accomplish the same goal by stealth.
Immerhin. Wenn man den Artikel in der New York Times aufmerksam liest, erkennt man auch viel Wünschen und Wollen wie das Agitprop hiesiger interessierter „Kreise“: „The N.S.A. hacked into target computers to snare messages before they were encrypted.“ Da haben wir fast wortwörtlich, was auch hier zum Thema „Online-Durchsuchung“ herausposaunt wurde. Ich würde schon gern mehr und Genaueres wissen, wie sie das angestellt haben wollen. Die Wired hat darüber vor sieben Jahren geschrieben: „FBI Spyware: How Does the CIPAV Work?“ Man sollte auch noch einen zehn Jahre alten Artikel über den so genannten „Clipper Chip“ erwähnen.
Some of the agency’s most intensive efforts have focused on the encryption in universal use in the United States, including Secure Sockets Layer, or SSL; virtual private networks, or VPNs; and the protection used on fourth-generation, or 4G, smartphones.
Damit kommen wir der Sache schon näher.
For at least three years, one document says, GCHQ, almost certainly in collaboration with the N.S.A., has been looking for ways into protected traffic of popular Internet companies: Google, Yahoo, Facebook and Microsoft’s Hotmail.
Ich denke, dass die Metadaten, die Google et al erheben, viel mehr aussagen als wenn man die angeblichen „Sicherheits“-Features dieser Firmen knackt. Wer seine E-Mails verschlüsselt, kann auch weiter über Google-Mail vertrauliche kommunzieren, aber nur was die Inhalte angeht. Wer mit wem kommuniziert, wird and die Geheimdienste weitergereicht.
Bevor alle in Panik ausbrechen, bringt die New York Times noch ein Original-Zitat Snowdens:
„Properly implemented strong crypto systems are one of the few things that you can rely on,“ he said, though cautioning that the N.S.A. often bypasses the encryption altogether by targeting the computers at one end or the other and grabbing text before it is encrypted or after it is decrypted.
Heise übersetzt das so: „Verschlüsselung funktioniert. Sauber implementierte, starke Verschlüsselung ist eines der wenigen Dinge, auf die man sich noch verlassen kann.“ Die Betonung liegt auf „sauber implementiert“.
Quod erat demonstrandum. Sichere Verschlüsselung auf einem unsicheren System bedeutet, das Schloss vor die Tür zu nageln.
At Microsoft, as The Guardian has reported, the N.S.A. worked with company officials to get pre-encryption access to Microsoft’s most popular services, including Outlook e-mail, Skype Internet phone calls and chats, and SkyDrive, the company’s cloud storage service.
Man sieht aber auch, dass es neben der Totalüberwachung der Bevölkerung um Industriespionage geht:
By this year, the Sigint Enabling Project had found ways inside some of the encryption chips that scramble information for businesses and governments…
Bruce Schneier gibt folgenden Rat:
– Be suspicious of commercial encryption software, especially from large vendors.
– Try to use public-domain encryption that has to be compatible with other implementations.
Surveillance Industry Documents
Wikileaks: „Today, Wednesday 4 September 2013 at 1600 UTC, WikiLeaks released ‚Spy Files #3‘ – 249 documents from 92 global intelligence contractors. These documents reveal how, as the intelligence world has privatised, US, EU and developing world intelligence agencies have rushed into spending millions on next-generation mass surveillance technology to target communities, groups and whole populations.“
Computer Forensics for Prosecutors
Cryptome: Computer Forensics for Prosecutors 2013 und Computer Forensics for Prosecutors 2012 (via Fefe).
Ich finde es spannend, wenn die behaupten, sie könnten Truecrypt knacken. Es sei eine Hintertür vorhanden (S. 15). Wenn der oder die Betreffende keinen Fehler macht, gibt es kein realistisches Angriffsszenario gegen Truecrypt. Natürlich wird aber alles ausgehebelt, wenn das Opfer sich einen Keylogger unterjubeln lässt. Die Schwachstelle ist nicht Truecrypt, sondern das Passwort: „Seit Juli 2009 kursiert ein Bootkit für alle Windows-Versionen der x86-Architektur, welches die Eingabe des Kennworts für die TrueCrypt-Pre-Boot-Authentifizierung ausspähen kann.“ Das Rootkit muss aber erst auf den Rechner gelangen, und das geht nicht, wenn das Opfer nicht total bescheuert ist.
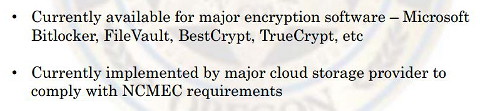
Ansonsten sind die Folien relativ „harmlos“ – nach der Devise: Schaut mal her, was wir schon alles können“ – und zum Teil Aufschneiderei wie schon die steilen Thesen der üblichen Verdächtigen, sie könnten einfach mal so „onlinedurchsuchen“.
Wir verschlüsseln alle Daten
Wie soll ich einen Artikel über ein Thema schreiben, wenn die andere Seite nicht versteht, was ich meine? Ich hatte die Pressestelle der „Grünen“ gefragt: „Warum gibt es keinen öffentlichen OpenPGP-Schlüssel zur Kontaktaufnahme?“
Die Anwort kam: „Wir verschlüsseln alle Daten mit SSL.“
Deutsche Daten und Server in Deutschland sind sicher…
„Gemäß § 110 TKG hat der Betreiber einer Telekommunikationsanlage, mit der Telekommunikationsdienste für die Öffentlichkeit erbracht werden, unter anderem ab dem Zeitpunkt der Betriebsaufnahme auf eigene Kosten technische Einrichtungen zur Umsetzung gesetzlich vorgesehener Maßnahmen zur Überwachung der Telekommunikation vorzuhalten und organisatorische Vorkehrungen für die unverzügliche Umsetzung zu treffen.“
Grüne Inhalte werden nicht geladen, und ich habe auch keine Geduld [Update]
Wie unfähig und dumm muss man eigentlich sein, den Wahlkampfauftritt der „Grünen“ (!) so zu gestalten, dass dieser nicht barrierefrei ist? Ich kann dort keine Inhalte sehen, sondern müsste erst die Sicherheitseinstellungen meines Browsers ändern. (Nein, ich kann auch nicht mit den Pfeiltasten navigieren.) Ich denke aber gar nicht daran.
[Update] Fragen kann man sie auch nichts. Es kommt eine Fehlermeldung. Ich habe verstanden. Ich wähle Euch sowieso nicht.
Polizei kann iPhones abschalten
Lars Sobiraj berichtet über ein Patent von Apple: „Damit kann die Polizei zum Beispiel die Aufnahme- und Kommunikationsfähigkeit der Geräte deaktivieren. Der Einsatz dieser Technologie ist explizit für die Mitarbeiter der Polizei und Behörden vorgesehen.“
Die Kronjuwelen der NSA
The Guardian: „NSA paid millions to cover Prism compliance costs for tech companies“.
The technology companies, which the NSA says includes Google, Yahoo, Microsoft and Facebook, incurred the costs to meet new certification demands in the wake of the ruling from the Foreign Intelligence Surveillance (Fisa) court.
Noch ein Grund, wieder auf Linux umzusteigen. Eigentlich müsste das Bundesverfassungsgericht der deutschen Regierung verbieten, Microsoft-Produkte anzuschaffen und zu benutzen.
Ubuntu und der schwarze Bildschirm des Todes [3. Update]
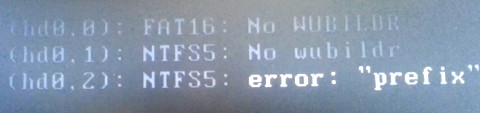
Ich habe per Windows-Installer Ubuntu auf dem Laptop installiert. Beim Booten habe ich auch die Auswahl zwischen Windows und Ubuntu. Wenn ich aber Ubuntu wähle, dann bleibt der Bildschirm schwarz und nichts tut sich mehr.
Die Ubuntu-Partition ist groß genug, am Platz kann es nicht liegen. Noch nicht mal der Cursor blinkt.
And if you get stuck… Ask Ubuntu. Na super. Ich weiss gar nicht, wie ich das Problem beschreiben soll.
[Update] Ich hier ein Video auf Youtube gestellt, das die Fehlermeldung oben live zeigt. Der Bildschirm friert ein. Ich habe noch keine Lösung gefunden.
[2. Update] Ich habe mir den Plop-Bootmanager installiert. Der funktioniert zwar, aber löst das Problem nicht. Ich kann wieder Ubuntu starten, aber der Startbildschirm wird klein und friert ein. Wenn ich die Live-Installations-DVD starten will, die ich mir gebrannt habe, sagt Plop: „DVD not found“.
[3. Update] http://forum.ubuntuusers.de/topic/ubuntu-neben-windows-7-per-wubi-exe-faehrt-nic/2/#post-5883207
Es scheint ein bisschen voranzugehen. Mir ist es gelungen, das Einfrieren des Screens (zeitweilig) zu verhindern – mit TAB
Jetzt habe ich dort die Kommandozeile:
/ubnkern initrd=/ubninit file=/cdrom/preseed/ubuntu.seed boot=casper quiet splash —
Ich habe OHNE wubi.exe vom USB-Stick gebootet. Das sieht mir doch irgendwie nach Grub aus.
Allerdings lässt
help [ENTER]
den Monitor wieder einfrieren (Bildschirmauflösung verändert sich).
Booten von externen Medien nicht möglich
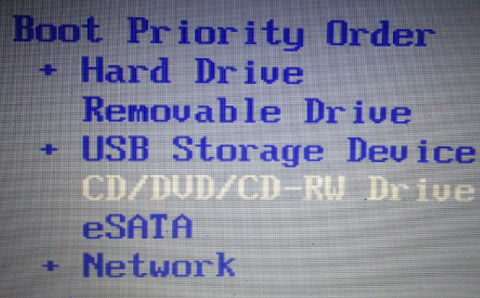
Ja, ich weiß, wie man im BIOS die Boot-Reihenfolge verstellt. Das Problem ist nur: Windows7 bootet trotzdem nicht von USB-Sticks oder DVDs.
Anlasss: Ich will Ubuntu neben Windows installieren und habe sowohl ein ISO-Image auf USB als auch auf DVD. Es scheint so, dass mein Dell-Laptop verbietet, dass ich die Boot-Reihenfolge verändern kann. Normalerweise ist die Enter-Taste dazu da, etwas anders festzulegen, und ich werde sogar gefragt, ob ich die Änderungen speichern will. (Nein, ich bin nicht blöd). Trotzdem kommt wieder Windows….
Ich weiß jetzt nicht mehr weiter….
Windows 8 ist ein inakzeptables Sicherheitsrisiko – ist Westerwelle ein NSA-Agent? [Update]
Zeit.de: „Windows 8 ist ein inakzeptables Sicherheitsrisiko für Behörden und Firmen, warnen Experten der Regierung. Das sogenannte Trusted Computing sei eine Hintertür für die NSA. (…) Windows 7 immerhin könne ‚bis 2020 sicher betrieben werden‘. Danach müssten Lösungen für die IT-Systeme der Bundesverwaltung gefunden werden.“
Halleluja. Dann werden demnächst alle Rechner der Bundesregierung auf Linux umgestellt?
Garantiert nicht. Sueddeutsche.de schrieb am 15.02.2011: „Westerwelle beerdigt Linux – Unter Joschka Fischer sollte das Auswärtige Amt Fortschrittlichkeit demonstrieren und seine Computer auf freie Software umrüsten. Nun landet das Ministerium wieder in den Armen von Microsoft.“
Außerdem werden sie die Gesetze ändern oder ein neues Computerfunktionsdurchführungssicherheitsgesetz schaffen, das Microsoft-Produkte automatisch für sicher erklärt, wenn Bill Gates schriftlich erklärt, dass die NSA nicht mitlesen könne.
[Update] Vgl. Heise: „Zeit Online nimmt Windows-8-Warnung vom Netz“.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)