Gründer-des-wissenschaftlichen-Sozialismus-Strasse, zentral von oben

Klassenjustiz, revisited
„Wer nicht selbst dem grotesken Schauspiel in Saal A 2.133 des Amtsgerichts Dresden beiwohnt, würde es nicht für möglich halten“, schreibt Spiegel online über die Prozess-Farce gegen Lother König.
Doch. Man muss nur Tucholsky lesen und sich daran erinnern, dass kein Nazi-Richter in der „freiheitlich-demokratischen“ Bundesrepublik je wegen seiner Schandtaten verurteilt wurde. Es geht weder um Wahrheit noch um Recht. Es geht darum, jemanden, der gegen die Obrigkeit aufmuckt, einzuschüchtern.
Wer weniger bekannt ist als Lother König, kann sich eben auch nicht einen guten Anwalt leisten. Deshalb haben die Anklägerin des sächsischen Gerichts ihr Ziel schon erreicht: Sie wollen andere Linke einschüchtern. König kriegen sie eh nicht klein, das wussten sie vorher. Aber allen anderen soll bedeutet werden, dass selbst dann noch angeklagt und verfolgt wird und dass Prozessakten unterschlagen werden verschwinden, wenn der Tatvorwurf vollends kafkaesk ist.
Ich wiederhole es, weil es immer noch zutrifft. Kurt Tucholsky schrieb 1927 zeitlos richtig:
Tatsächlich ist bei den Richtern die Auslese, die der Stand erbarmungslos vornimmt, gefährlicher und schlimmer als bei der ihnen gesinnungsverwandten Reichswehr. Es liegt bei beiden der Fall einer klaren Kooption vor: die Gruppe wählt sich hinzu, wer sich dem Gruppengeist anpaßt – immer adäquate, niemals heterogene Elemente. (…) Das Resultat ist dieser Richterstand.
Der deutsche Richter schaut durch die Brillengläser seiner Klasse: des mittleren und gehobenen Bürgertums. Was sich darüber und darunter bewegt, findet kaum Platz im Richterstand und hat als Opfer und Objekt wenig Aussicht, vor Gericht verstanden zu werden – von Außenseitern sehe ich ab. Und innerhalb dieses mittleren Bürgertums ist es wiederum der starre, der hölzerne, der eingeengte Typus, jener, der von Hunderten von Tabu-Gebräuchen umgeben ist und in Schranken liegt, die er sich zu seiner Sicherung selbst aufgerichtet hat (…).
Kollektivurteile sind immer ungerecht, und sie sollen und dürfen ungerecht sein. Denn wir haben das Recht, bei einer Gesellschaftskritik den niedersten Typus einer Gruppe als deren Vertreter anzusehen, den, den die Gruppe grade noch duldet, den sie nicht ausstößt, den sie also im Gruppengeist bejahend umfaßt.
Wir raten Ihnen aber, uns nicht zu vertrauen
Heise: „Krypto-Messenger Threema jetzt auch für Android“.
Asymmetrische Kryptographie, aber kein Open Source. Threema habe ich mir grad mal auf dem Smartphone installiert. Dieser Satz auf der Website der schweizer Firma Kasper Systems flößte mir Vertrauen ein:
Wir raten Ihnen aber, uns nicht zu vertrauen…
Vorbildlich.
APG: can’t import private or public key on internal sd card [Update 2]
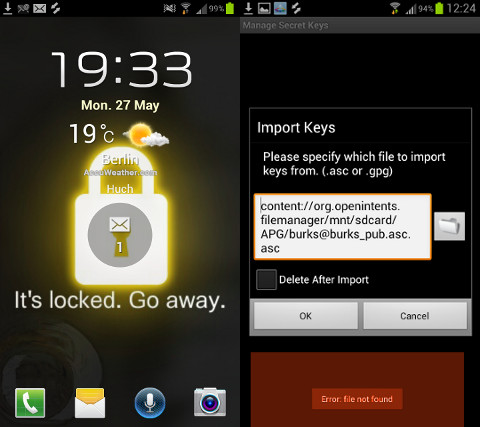
Ich rüste gerade mein Smartphone auf, so dass die Sicherheitsstandards so sind wie auf meinen anderen Rechnern. Das heißt: E-Mail-Verschlüsselung, Hochsicherheits-Browser, anonymes Surfen als Option möglich, relevante Daten nur in verschlüsselten Containern (Truecrypt gibt es noch nicht für Android, deshalb ist die App LUKS Manager zu empfehlen – ich arbeite daran, das volkstümlich darzustellen.)
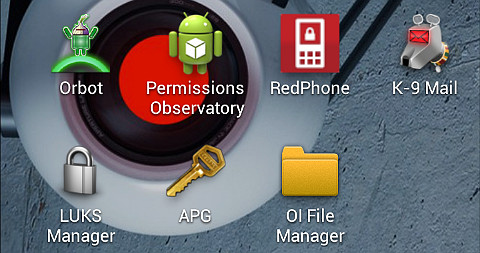
Ich habe aber ein Problem, bei dem ich nicht weiterkomme. Als E-Mail-Programm auf dem Smartphone empfehle ich K-9 Mail; das ist um Längen besser als die Standard-E-Mail-Application, die bei mir alle fünf Minuten einfriert und abraucht und deshalb untauglich ist.
Um E-Mails auch auf dem Smartphone zu verschlüsseln, braucht man die App APG (Android Privacy Guard).
Ich habe dem Entwickler geschrieben, aber der antwortet nicht:
I have the same problem as it has been described here already, but I can’t fix it:
code.google.com/p/android-privacy-guard/issues/detail?id=103
code.google.com/p/android-privacy-guard/issues/detail?id=59
I cannot export or import any key/file.
I am using Samsung Galaxy S3 with K 9 mail and APG.
I tried to type the file name too, but I can’t even export my new created public and secret keys.
I imported my keys from my computers (renamed the keys before), any filemanager as OI File manager shows them, but nothing works (Error: file not found)
Hat jemand einen Tipp, woran das liegen könnte?
[Update] Ich lese gerade Die Androiden-Toolbox, vieleicht wird mir das weiterhelfen.
[Update 2] Es hat irgendetwas mit dem Dateimanager zu tun. Mir gelingt es zur Zeit auch nicht, die Database files von KeePassDroid einzubinden, obwohl die unstrittig schon auf dem Smartphone sind…
Computersperren und schwarze Lizenzmagie
Heise: „Lobbyorganisation empfiehlt Computersperren bei Verdacht auf Lizenzbruch“.
Bruhahahahaha. Mannomann. Wie will jemand von außen meine Rechner sperren?
„Neben der Botschaft, dass sein Rechner wegen ungenehmigter Handlungen gesperrt ist, sollen dem Eigentümer auf dem Sperrbildschirm auch Informationen dazu geliefert werden, an welche Stellen er sich wenden muss, um wieder Zugang zu seinen Dateien zu bekommen.“
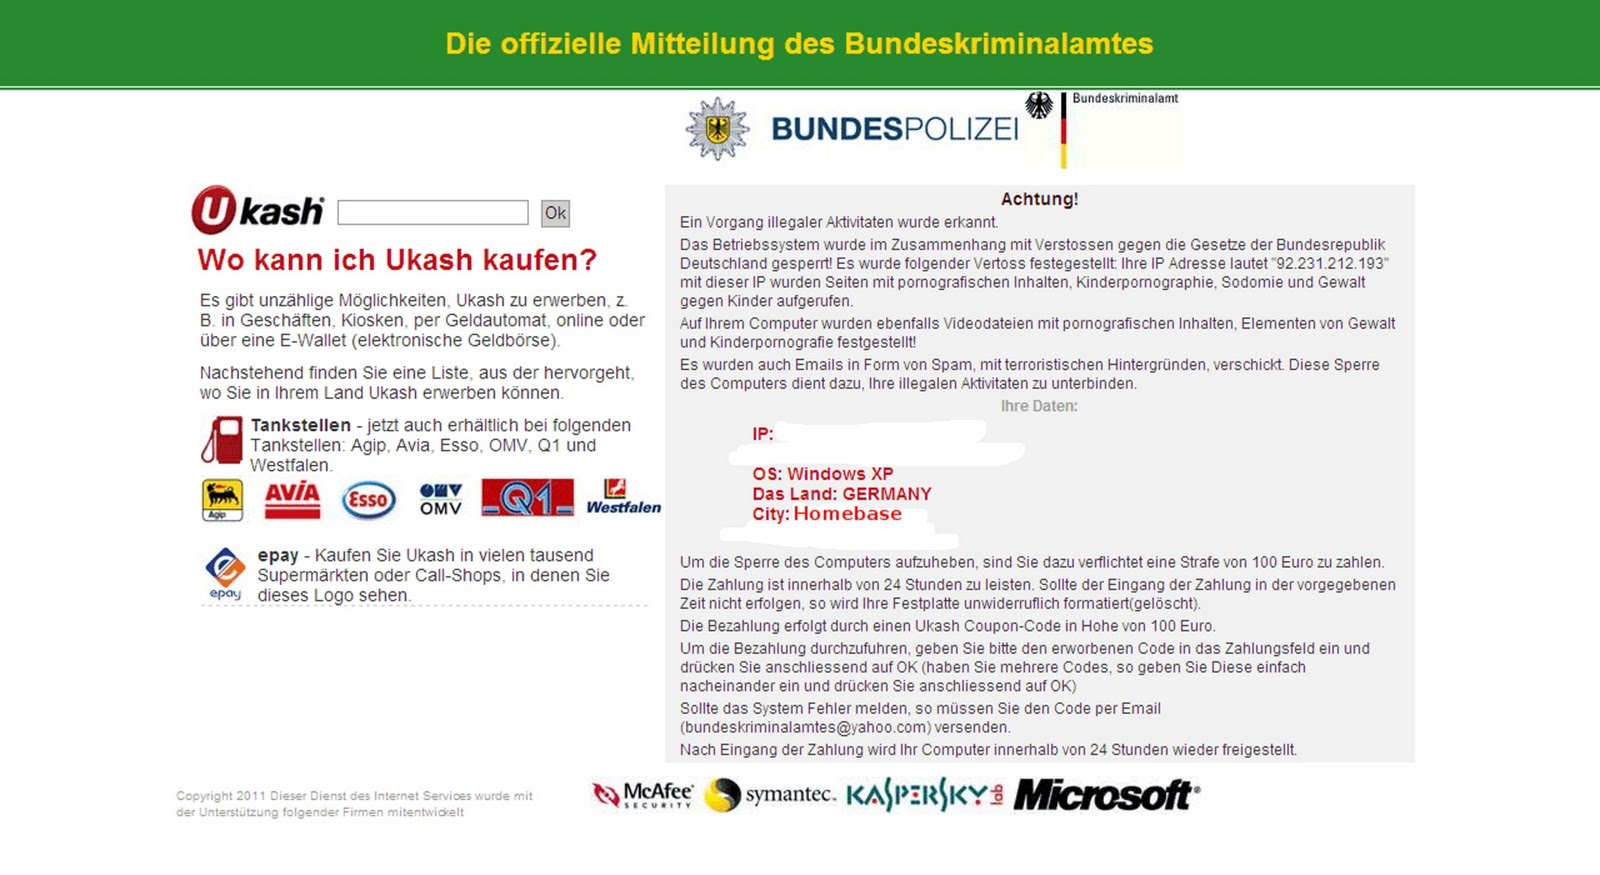
Wie krank und/oder dämlich muss man sein, um so etwas zu fordern? (Klar, dass man den Bericht ohne Javascript auch nicht ansehen kann.)
Anonym Surfen mit dem Smartphone
Oder auch: Secure Mobile Apps and Open-Source Code for a Better Tomorrow – sichere mobile Anwendungen und Open-Source-Software für eine bessere Zukunft.
Eine der Geschäftsideen der Anbieter von Smartphones fußt auf der Datenspionage und dem Verkauf des Nutzerverhaltens. Das funktioniert hervorragend, werden doch die gewöhnlichen DAUs von faulen und unfähigen „Webdesignern“, 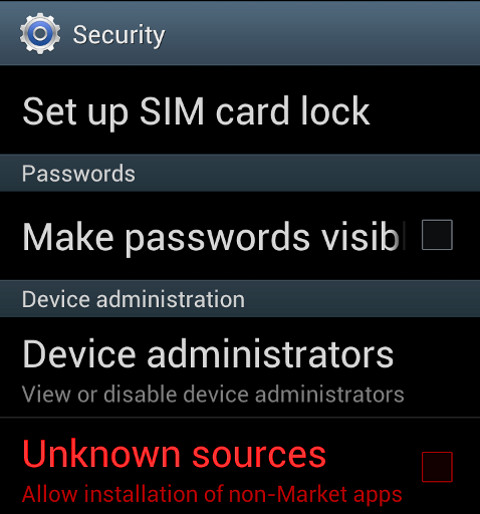 von Microsoft und Apple und von „Computerexperten“, die in den Mainstream-Medien zu Wort kommen, zu unsicherem Surfen ermutigt, erzogen, ja teilweise gezwungen.
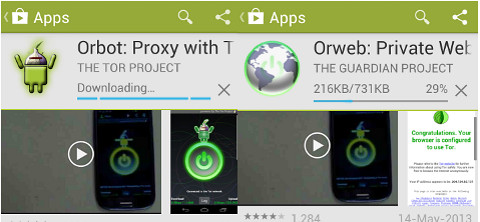
Man sollte diesen Leuten aber eine Menge Sand in ihr gieriges Datenkrakengetriebe werfen. Für Smartphones gibt es zwei nette Anwendungen („Apps“), mit denen man anonym surfen kann: Orweb und Orbot (Proxy mit Tor). Orbot ist ein Proxy („Vermittler„), der die Daten zwischem dem Browser Orweb und dem Tor-Netz transportiert und Anonymität garantiert.
Man kann per Google Store die beiden Apps auf das Smartphone laden oder zunächst auf einen Rechner und von dort dann auf das gar nicht so „smarte“ Handy. Vernünftige Menschen schauen zunächst in die Voreinstellungen eines unsicheren Gerätes, bevor sie es in Betrieb nehmen: Normalerweise sollte man verbieten, dass Apps aus unbekannten Quellen installiert werden dürfen (also kein Häkchen). Hier müssen wir es ausnahmsweise erlauben (vgl. 2. Screenshot von oben). 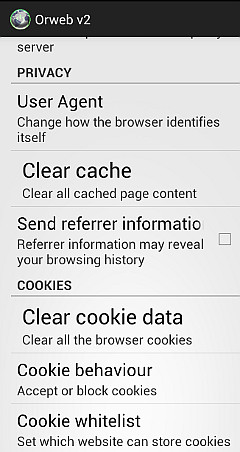
Das Guardian Project sagt klar und angenehm, was erstens zweitens drittens käm:
Orweb is the most private and anonymous web browser on Android for visiting any website, even if it’s normally censored, monitored, or on the hidden web.
– ACCEPT NO SUBSTITUTES: Orweb is the safest browser on Android. Period. Orweb evades tracking and censorship by bouncing your encrypted traffic several times through computers around the world, instead of connecting you directly like VPNs and proxies. This process takes a little longer, but the strongest privacy and identity protection available is worth the wait.
– CIRCUMVENT FIREWALLS AND RESTRICTIONS: Does your office, school, or region block certain websites? Not anymore. Orweb bypasses almost every kind of network restriction.
– BROWSE ANONYMOUSLY: As the New York Times writes, “when a communication arrives from Tor, you can never know where or whom it’s from.” No technology is 100% effective, but Orweb is as close to anonymous as it’s possible to get on Android.
– PRIVACY YOU CAN TRUST: The Electronic Frontier Foundation (EFF) says „the groundbreaking work from the Tor project helps users everywhere improve the safety of their online communications.“
Fazit auf Deutsch: Orweb ist der sicherste Browser auf Android. Akzeptiere nie Zensur oder (Jugendschutz-)Filter, sondern umgehe sie. Orweb bietet die größtmögliche Anonymität. Die EFF sagt, das Tor-Projekt helfe allen Usern weltweit, sicher zu kommunizieren. Die EFF ist so etwas wie der Chaos Computer Club, nur ohne Verschwörungstheoretiker und Mobbing von Kritikern, dafür aber wesentlich politischer und libertärer.
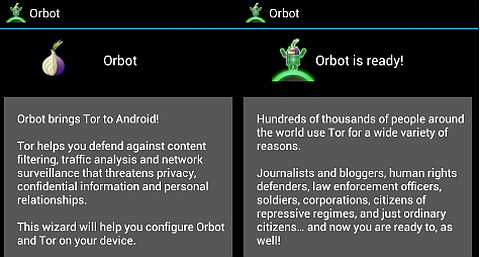
Wenn beide Apps installiert worden sind (nicht vergessen: das Häkchen in den „Options“ wieder entfernen, dass unbekannte Quellen installiert werden dürfen!), muss man sich – wie bei anderen Rechnern – mit den Voreinstellungen des Browsers beschäftigen. Wer Cookies, Referer und Javascript erlaubt, kann auch gleich das Schloss vor die Haustür nageln. (vgl. 3. Screenshot von oben)
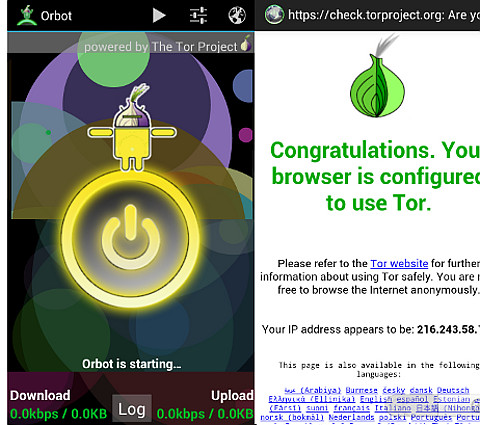
Im Unterschied zum Tor Browser Bundle, der ohne weitere Zusätze das anonyme Surfen ermöglicht, braucht Orweb den Proxy Orbot, den man zuerst einschalten muss. Bei mir hat die ganze Angelegenheit – Installieren und Einrichten – zehn Minuten benötigt.
Die Browser-Nutzeroberfläche verwirrt, weil man den „Go“-Button, der die Eingabe des Urls ermöglicht, nicht sofort findet (weil man danach nicht sucht). Ansonsten ist das Surfen wie gewohnt. Man hinterlässt nur keine Datenspuren mehr.
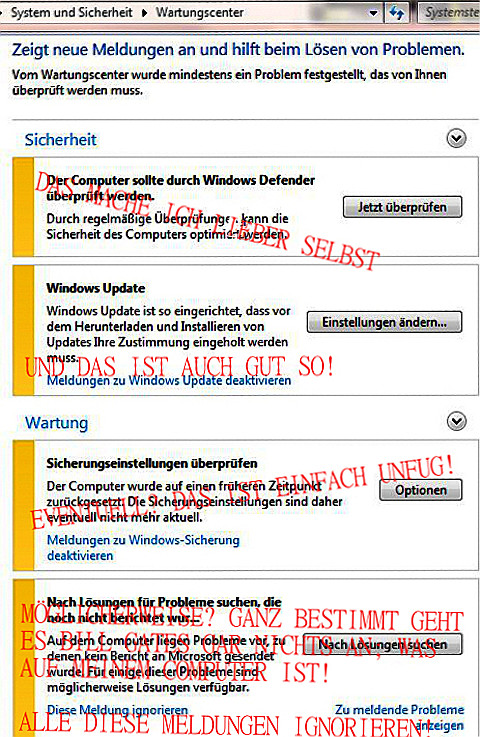
Alles Ignorieren
Spurlos, nicht spurenarm

Ich musste mich wieder über einen Artikel in der taz ärgern. Ich habe es aber aufgegeben, etwas zum Besseren ändern zu wollen. Journalisten sind belehrungsresistent, und einmal antrainiertes dämliches Verhalten geht nie mehr weg. „Among browsers that support Flash or Java, the situation is worse, with the average browser carrying at least 18.8 bits of identifying information. 94.2% of browsers with Flash or Java were unique in our sample.“
Der Screenshot zeigt, welche Spuren mein Browser bei Panopticlick hinterlässt.
SOKO Vorabendserie: Auf dem Computer des Verdächtigen haben wir gefunden
Leider kenne ich keinen Professor, der an irgendeiner Film- oder Fernsehakademie sonstigen HochSchule lehrt, wie man Drehbücher schreibt. Dem oder der würde ich gern einmal ein Forschungsprojekt vorschlagen, das auch gern in einem Buch enden könnte, mit dem Arbeitstitel: „Computer-Voodoo in deutschen Kriminalfilmen“. Es ist oft zum Haareraufen, was dort gezeigt und behauptet wird, wenn es um Internet und Rechner geht. Ein Regen- oder Schamanen-Tanz auf Samoa ist gar nichts dagegen.
Sogar das Raten des Passworts kommt immer wieder vor. Fällt denen eigentlich nichts Realistisches ein? Liebe Drehbuch-VerfasserInnen: Man kann Computer und Daten so absichern, dass niemand (in Worten: überhaupt keiner) mehr etwas finden kann, auch nicht die KTU „EDV-Abteilung“ im Keller einer Fernseh-SOKO.
Sätze wie „Auf dem Computer des Verdächtigen haben wir dieses oder jenes gefunden“ (gestern wieder: SOKO Wien) sind einfach totaler Quatsch und primitive Magie.
Einschränkend muss man natürlich zugeben, dass die breite Ich glotz TV gehirnweiche Masse sich genau so bescheuert verhält, was Internet, Computer und Sicherheit angeht, wie diejenigen, die dazu passende Drehbücher schreiben.
Es ist ein geschlossenes System, wie auch schon beim Medien-Hype um die so genannte „Online-Durchsuchung“: Die Mainstream-Medien oder irgendjemand, dem die Medien aus unbekannten Gründen zuhören (jemand, der im Notizbuch eines Journalisten steht, weil er bei einem bestimmten Thema immer vor jedes Mikrofon springt) behaupten etwas, was dann in der Populärkultur und in der daily soap solange ins Bewusstsein eingehämmert wird, bis es jeder glaubt (wie schon beim Diskurs über „Rauschgift“) – und das dann wiederum von den Medien als „Wahrheit“ zitiert wird.
Wer sich dagegen stemmt, gerät schnell in die Rolle des Kindes, das ruft: „Aber der Kaiser ist doch nackt“. Dieses Märchen sagt mehr über die Mechanismen unserer Gesellschaft aus – Opportunismus, Feigheit, Dummheit, Trägheit der Masse – als 100 Philosophie- und Soziologie-Bücher zusammen.
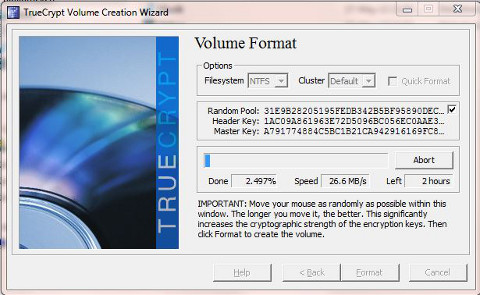
Wir schweifen ab. Ich wollte sagen: Auch externe und Backup-Medien sollten komplett mit Truecrypt verschlüsselt werden. („Encrypts an entire partition or storage device such as USB flash drive or hard drive.“)
Skype: You are not the customer – you are the product being sold!
Skype war schon immer eine Malware und en Einfallstor für andere Spionage-Programme, die im DAU-Volksmund als „(Bundes-)Trojaner bezeichnet werden.
Ich hatte 2008 in der Netzeitung Alternativen vorgestellt und hier (09.10.2012) über die Programme gebloggt, die die gern zitierten „Sicherheitskreise“ nutzen, um mitzuhören. (Vgl. Mega – panzer.com, 25.08.2009: „Skype trojan sourcecode available for download“).
Heise hat jetzt bestätigt, dass auch Microsoft – der neue Eigentümer – Gespräche mitliest. Zitat zum Mitschreiben: „wer Skype benutzt hat echt keine Ahnung von IT“.
Im Heise-Form las ich übrigens auch den interessanten Hinweis auf ejabberd.
Ich frage mich aber, ob das Abhören die originäre Skype-Software benötigt oder ob nur der Datenstrom gesnifft wird. Ich habe auch einen Skype-Account, nutze den aber, wenn ich in die USA telefoniere, nur mit Trillian. Da ich auf dem Balkon sitze und den lauen Abend genieße, bin ich zu faul, das zu recherchieren. Wozu gibt es die wohlwollenden Leserinnen und geneigten Leser…
Sieben starke Argumente gegen Antivirenprogramme
Gestern diskutierte ich mit einem Freund, der über Computer et al mehr weiß als ich, kontrovers über den Einsatz von Antivirenprogrammen und ob man Windows-Nutzern (Linux-Nutzer brauchen das eh nicht) empfehlen sollte, so etwas anzuschaffen oder nicht. Ich sagte nein, er sagte, ich sei so arrogant wie Fefe und man müsse gewöhnlichen DAUs doch raten, Kasperskymcaffeeoderwiesielleheissen zu installieren.
Da ich während des Gesprächs nicht mehr ganz nüchtern war und auch die gegenwärtige Dame meines Herzens neben mir saß und mich temporär ablenkte, musste ich das Für und Wider heute noch einmal erwägen und in meinem steinern-sturen Herzen hin- und herwenden. Nein, ich bleibe bei meiner Meinung. Weg mit dem Schlangenöl Zeug!
Erstes Argument: Ein Windows-Nutzer (Version Vista ff) wird penetrant dazu aufgefordert, den so genannten „Defender“ zu aktivieren – „eine Sicherheitssoftware der Firma Microsoft zur Erkennung von potenziell unerwünschter Software (vorwiegend Spyware)“.
Ach?! Wenn diese „Sicherheitssoftware“ etwas nützte, warum sollte man denn noch zusätzliche „Antivirenprogramme“ installieren? Was ist denn eigentlich das Geschäftsmodell der Hersteller wie Kaspersky oder McAfee, da Windows Defender doch behauptet, es schütze die Rechner gegen schädliche Software? Und was ist das Motiv der Leute, die deren „Sicherheitssoftware“ benutzen? „Doppelt hält besser“, „einem geschenkten Gaul schaut man nicht ins Maul“ oder „man kann nie wissen“?
Zweites Argument: Antivirenprogramme tun nicht das, was sie behaupten, und sie wirken nicht hinreichend. Um das zu belegen, muss man nur den einschlägigen Wikipedia-Eintrag lesen:
Virenscanner können prinzipiell nur bekannte Schadprogramme (Viren, Würmer, Trojaner etc.) bzw. Schadlogiken (engl. Evil Intelligence) erkennen und somit nicht vor allen Viren und Würmern schützen. Daher können Virenscanner generell nur als Ergänzung zu allgemeinen Vorsichtsmaßnahmen betrachtet werden, die Vorsicht und aufmerksames Handeln bei der Internetnutzung nicht entbehrlich macht. So fand die Stiftung Warentest bei einem „internationalen Gemeinschaftstest“ von 18 Antivirusprogrammen Anfang 2012 mit 1.800 eingesetzten „aktuellen“ Schädlingen Werte von 36 bis 96 % aufgespürten Signaturen.
Das Ergebnis der Stiftung Warentest ist übrigens transparent und für die Lobby der Schlangenöl-Hersteller Antivirensoftware-Hersteller vernichtend. Kein Wunder, dass denen das nicht gefällt.
Drittes Argument: Die Hersteller der Antivirenprogramme spähen selbst die Rechner der Nutzer aus und erhalten sensible Informationen nicht nur über alle installieren Programme. Man sollte zum Beispiel die „Lizenzbedingungen“ Kasperkys studieren (ich lese immer das Kleingedruckte). Da weiß man, was man bekommen hat. Zum Gruseln.
Viertes Argument: Die so genannte „Sicherheitssoftware“ oder die Antivirenprogramme sind oft selbst schädlich oder versagen kläglich, wenn es darauf ankommt. Beispiele: „Windows Defender ermöglicht Einbruch in Windows-Systeme“ (Heise, 05.04.2013). „Antiviren-Software AVG hielt Systemdatei für Trojaner“ (Heise, 14.03.2013). „Why Antivirus Companies Like Mine Failed to Catch Flame and Stuxnet“ (Wired, 06.01.2012). „Apple lehnt Antivirensoftware von Kaspersky für iOS ab“ (TNW, 05.02.2013). Experten am Werk!
Fünftes Argument: Die Lobby der Antivirenprogramm-Hersteller versucht, ihre Produkte heimlich und auf Umwegen auf den Rechnern unerfahrener Nutzer zu installieren, zum Beispiel über Updates anderer Programme. IT-Portale warnen ausdrücklich davor. (Heise, 27.02.2013) Das ist definitiv kein seriöses Geschäftsgebaren.
Sechstes Argument: Unerfahrene Nutzer, die sich durch die Propaganda der Lobby für Schlangenöl Antivirenprogramme einschüchtern lassen oder auf die dämliche und unkritische Berichterstattung der Mainstream-Medien hereinfallen, werden mit den Ergebnissen der „Prüfung“ ohnehin wenig anfangen können.
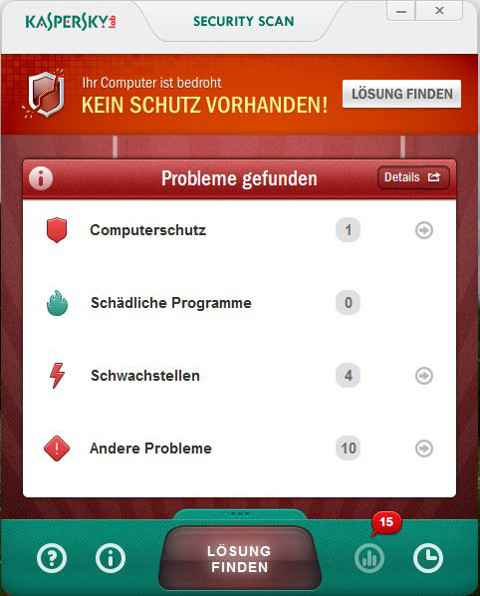
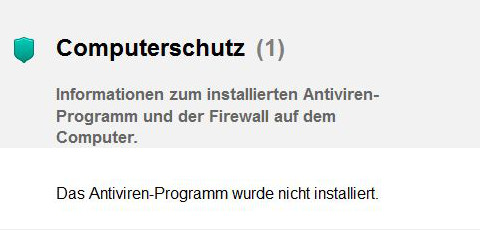
Ich habe mir heute als Feldversuch einen „Virenscanner“ von Kasperky installiert (vgl. Sceenshot oben).
„Schwachstellen“:
C:\Program Files (x86)\Java\jre6\bin\java.exe
C:\Program Files (x86)\VideoLAN\VLC\vlc-cache-gen.exe
C:\Program Files (x86)\VideoLAN\VLC\vlc.exe
C:\windows\SysWOW64\msxml4.dll
So allgemein vor Java zu warnen, ist schlicht Unfug. Ich brauche Java zum Beispiel für JonDonym, um mit einer Tarnkappe zu surfen. Mein Standard-Browser zeigt Java aber nicht an.
Der VLC-Player ist ein Sicherheitsrisiko, aber nur dann, wenn man ihn als Administrator des Systems benutzt und sich auch sonst total dämlich verhält, etwa aktive Inhalte beim Surfen erlaubt: „Die Entwickler vom VLC Media Player haben eine Schwachstelle behoben, welche es einem entfernten anonymen Angreifer ermöglicht, beliebigen Schadcode mit den Rechten des angemeldeten Benutzers auszuführen. Zur erfolgreichen Ausnutzung dieser Schwachstelle muss der Angreifer den Anwender dazu bringen, eine manipulierte E-Mail, Webseite oder Mediendatei zu öffnen.“
„Sonstige Probleme“:
„Autostart von Festplatten ist aktiviert“
„Autostart von Netzlaufwerken ist aktiviert“
„Autostart von CD/DVD ist aktiviert“
„Autostart von Wechseldatenträgern ist aktiviert“
„Microsoft Internet Explorer: Verlauf der besuchten URL-Adressen löschen“
„Microsoft Internet Explorer: Zwischenspeicherung von über geschützten Kanal empfangenen Daten ist aktiviert“
„Microsoft Internet Explorer: Senden von Fehlerberichten deaktivieren“
„Microsoft Internet Explorer: Cookies löschen“
„Microsoft Internet Explorer: Automatisches Leeren des Zwischenspeichers beim Beenden des Browsers aktivieren“
„Microsoft Internet Explorer: Startseite leeren“
Ob mein Rechner automatisch auch von externen Festplatten oder USB-Sticks startet, ist unerheblich, solange ich selbst bestimme, wer an meine Kisten darf. Außerdem sind auf meinen Rechnern eh nur das Betriebssystem und irrelevante Dateien, alles was wichtig ist, schlummert in Truecrypt-Containern. So what? Den Internet-Explorer habe ich noch nie benutzt, deshalb muss ich dessen „Verlauf“ auch nicht löschen oder sonstwie daran herumfummeln.
Ich brauche also kein Antivirenprogramm für meine Windows-Rechner.
Siebtes Argument: Wer sich vernünftig verhält, braucht keine Placebos zusätzliche Software, um irgendetwas abzusichern. Wer sich aber nicht für Sicherheit interessiert, wer eine Webcam im Schlafzimmer installiert, weil man ja nichts zu verbergen habe, wer seine relevanten E-Mails aus Faulheit oder Ignoranz nicht verschlüsselt, wer der Obrigkeit vertraut, weil die uns doch alle liebt, der sollte sich den Rechner täglich komplett verwanzen und verwurmen und vertrojanern lassen, damit nichts mehr geht. Eine andere Methode scheint ohnehin nicht zu funktionieren.
Nachwuchssäue und ihre Zählpixelwarte

Don Alphonso findet recht deutliche Worte über die Mainstream-Medien, denen ich nur zustimmen kann: „Unabhängig davon bin ich der Meinung, dass es zu viele schlechte Medien und Journalisten gibt. (…) Also möchte ich schon beim ersten Schritt, der da lautet: Mehr Geld! – fragen: Wozu? Für so einen dahergelaufenen Schmierfinken wie Dich, der dann eher als Betriebsfilz im BR enden wird? (…) Gesinnungsgeschmier, Parteienpropaganda, gekaufte Autotests und Reiseberichte ohne Ehre…“
Der Don fühlt sich mit 40 schon zu alt für „online“. Da muss ich aber herzlich lachen. Die Nachgeborenen haben oft nur ein ungepflegtes Viertelwissen und von den wichtigen Dingen „online“ null (in Worten: nicht die geringste) Ahnung. Oder hat schon jemand von jemandem unter 30 – und gefühlt der Generation Facebookxingstudivzscheiss zugehörig – eine verschlüsselte E-Mail bekommen? Aber den ganzen Tag auf dem Smartphone herumtippen….
Ich habe heute wieder ein Seminar über Sicherheit beim Surfen für Journalisten (genderneutraler Begriff) gegeben. Und siehe, ich konnte eine Frage nicht wirklich beanworten: Werden die Zählpixel der VG Wort auf Websites eigentlich auch geblockt, wenn man mit einem paranoid abgedichteten Browser surft – wie ich es empfehle?
Wenn ich „Meldeverfahren“ bei der VG Wort lese, krieg ich schon gleich einen Hals. Jawoll, Herr Pixelwart, Pixel einbauen durchgeführt! Telepolis hat schon vor zwei Jahren kritisch berichtet: Es handelt sich um „transparente Mini-Grafik-Dateien, die in HTML-Seiten eingebettet werden können.“ Die Prozedur ist fragwürdig, aber die VG Wort sperrt sich jeglicher Diskussion über Alternativen – Behörden und verwandte Instutionen sind eben ignorante Betonköpfe.
Wikipedia schreibt über Zählpixel: „Speziell zum Blockieren von Zählpixeln dient beispielsweise die Browser-Erweiterung Ghostery, die für alle gängigen Browser verfügbar ist. Ghostery zeigt dem Nutzer im Browser sämtliche Zählpixel an und ermöglicht es ihm, diese automatisch selektiv oder komplett zu blockieren.“
Ghostery habe ich und empfehle ich als Firefox-Add-on. Bei netzpolitik.org zeigt mir Ghostery gleich vier Tracker an, die geblockt wurden (soweit zu: „investiere in digitale Bürgerrechte“), darunter auch der Zählpixel der VG Wort.

Die Antwort ist also: JA! Quod erat demonstrandum. Die VG Wort setzt voraus, dass man in unsicherem Modus surft. Bravo, ihr Pappnasen!
Ghostery erlaubt aber, das individuell zu regeln, ich könnte die Mini-Grafiken also erlauben. Ich denke aber nicht dran, obwohl ich selbst Geld von der VG Wort bekomme.
Leistung spielt keine Rolle
Golem: „Erst als Microsoft die zahlreichen Sicherheitslücken in Windows XP als Bedrohung für sein Geschäft mit Windows erkannte, reagierte der Konzern. Leistungsoptimierungen spielen aber weiterhin keine große Rolle bei der Entwicklung des NT-Kernels, schreibt der Microsoft-Mitarbeiter. Das liege auch an den internen Strukturen beim Windows-Hersteller.“
Real Life

RL (Real Life) – (n) (1) an imaginary, dream-like world frequently described by avatars shortly after waking up in-world. (2) the constant interruptions that interfere with your ability to stay in-world 24 hours a day.
Computerfachmann hilft
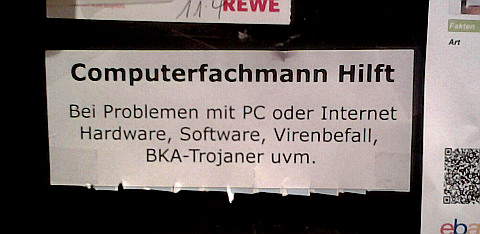
(Danke, lieber wohlwollender Leser M.!)
Online-Redakteur muss in Beugehaft
Heise: „Ein 33 Jahre alter Online-Redakteur aus Duisburg muss für fünf Tage in Beugehaft, weil er die Identität eines Foren-Nutzers nicht offenbaren will. Das entschied das Landgericht Duisburg laut einem Bericht des Portals Der Westen„.
Frage: Woher soll er denn wissen, wer hinter einem Posting seines Forums steckt?
Gut Klostermühle zensiert das Internet


Bin grad auf einer Journalisten-Klausur im Gut Klostermühle. Brandenburger Landschafts-Idylle. Kaiserwetter. Freundliche Leute.
Aber: Wie zu erwarten war, filtern die das Internet und keiner weiß wirklich, warum und wie. Ich musste mit Jondonym surfen, um die Zensur zu umgehen.
Die Oberkeit, so christlich ist
Heise: „Provider dürfen demnach die Netzkennungen den Inhabern von Internetzugängen automatisiert zuordnen, was einen Eingriff ins Fernmeldegeheimnis darstellt. (…) Mit richterlicher Genehmigung wird mit dem Gesetz der Zugriff auf PINs, PUKs oder Passwörter von Telekommunikationsdiensten erlaubt.“
Und was sehe ich in den Nachrichten im Fernsehen? Obwohl vom obigen Eingriff in die elementaren Grundrechte alle Deutschen betroffen sind, kommt es nur im Kleingedruckten vor.
Die Medien beschäftigen sich lieber mit dem Evangelischen Kirchentag einer Versammlung der Verehrer höherer Wesen, hier: der Jünger Martin Luthers. Das war der, der die herrschende Klasse aufforderte, die Bauern abzuschlachten und dessen Anhänger es durchgesetzt haben, dass Kirchen nach weltlichen Herrschern benannt wurden.
Wie Luther schon schrieb: „Aber die Oberkeit, so christlich ist und das Evangelion leidet, derhalben auch die Bauren keinen Schein wider sie haben, soll hie mit Furchten handeln.“ Wenn die CDUCSUSPDFDPRGÜNE Obrigkeit sich ein christliches Mäntelchen umhängt, muss man sie fürchten.
Ignorantes Pack, allesamt.
Anonym Mails empfangen?
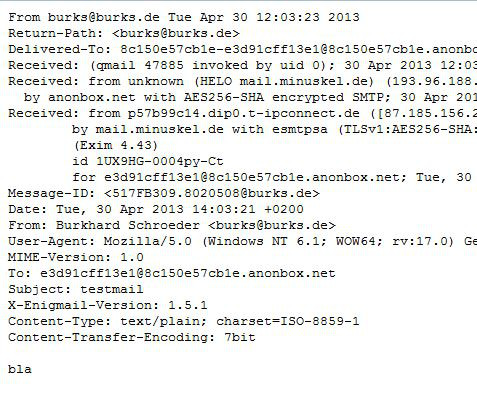
Da die Privacybox der GPF demnächst abgeschaltet wird, suche ich nach einer Alternative.
Anonbox.net vom CCC verstehe ich nicht: Wenn ich mir an meinen temporär erzeugten Account eine Mail schreibe, sehe ich, woher sie kommt – das ist doch das Gegenteil von dem, was ich erreichen will? Oder denke ich irgendwie um die Ecke?
Erstens will ich mich auch nicht immer mit dem Zertifikat herumärgern, zweitens schalte ich Javascript natürlich nicht ein (was man aber nicht unbedingt tun muss, vgl. Sceenshot), drittens würde ich gern die Mails auch noch automatisch verschlüsselt empfangen.
Bei awxcnx.de kann man sich auch keinen eigenen Account einrichten.
Kennt jemand eine Lösung, ein Interface in eine Website einzubauen?
Kein IT-Sicherheitskonzept
Heise berichtet über das Schweriner Bildungsministerium: die werfen virenverseuchte Rechner auf den Müll und kaufen neue. „Wie der Rechnungshof in seinem Bericht für 2012 bemängelt, habe das Bildungsministerium ‚kein IT-Sicherheitskonzept‘ gehabt und begründete den Neukauf mit ‚mangelhafter IT-Ausstattung‘.“
Bruhahaha. Daber damit sind die Pappnasen aus Mecklenburg nicht allein. Ich will gar nicht erst anfangen aufzuzählen, wer von den Einrichtungen, bei denen ich arbeite, „kein IT-Sicherheitskonzept“ hat – und nicht nur das, sondern sich auch weigert – trotz meiner Hinweise, dass man das brauche – damit zu beschäftigen.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)