Verschlüsselung verboten
„Die IT-Abteilung hat das Verschlüsseln von E-Mails verboten“, schreibt Spon über die „gehackten“ E-Mail-Konten von EU-Abgeordneten. Die französische Quelle, von der die deutsche Medien ihre Informationen abschreiben, formuliert das noch schöner:
„A hacker using elementary computer equipment and what he described as “a few bits of knowledge that everyone is capable of finding on the internet” has succeeded in accessing confidential emails and personal files of Members of the European Parliament, their assistants and even the institution’s IT experts, Mediapart can reveal. The operation was, he said, mounted as a demonstration of the vulnerability of security at both the parliament in Strasbourg and also among many national administrations which use software, notably that of Microsoft, that experts have for years warned is exposed to espionage manipulations through fundamental.
So etwas kann man sich gar nicht ausdenken. Vermutlich werden sie jetzt De-Mail kopieren und die „verschlüsselten“ E-Mails vor dem Absenden auf einem vertrauenswürdigen NSA-Server öffnen, um sie „nach Viren“ zu durchsuchen.
Starke Argumente gegen Virenscanner
Spiegel online hat heute einen hanebüchenen Artikel im Programm, in dem sich Zitate wie dieses finden:
72 Prozent haben der Studie zufolge ein Virenschutzprogramm auf ihrem Rechner installiert, um sich vor Kriminellen und Hackern zu schützen. 28 Prozent aber haben demzufolge aber eben keines. Selbst mit einer simplen virenverseuchten Website könnten Kriminelle diesen Nutzern sehr leicht Schadsoftware unterjubeln. Etwa Erpresserprogramme wie den sogenannten BKA-Trojaner.
Wie kann man so einen Quatsch nur veröffentlichen? Ich habe es aber aufgegeben argumentieren zu wollen. Die Befürworter von so genannten „Virenschutzprogrammen“ sind genau so belehrungsresistent und bescheuert wie die Angehörigen der Glaubensgemeinschaft Freier Markt(TM).
Hier einige Argumente gegen Virenschutzprogramme, die ich in meinen Seminaren anführe.
Erstes Argument: Ein Windows-Nutzer (Version Vista ff) wird penetrant dazu aufgefordert, den so genannten „Defender“ zu aktivieren – „eine Sicherheitssoftware der Firma Microsoft zur Erkennung von potenziell unerwünschter Software (vorwiegend Spyware)“.
Wenn diese „Sicherheitssoftware“ etwas nützte, warum sollte man noch zusätzliche „Antivirenprogramme“ installieren? Was ist denn eigentlich das Geschäftsmodell der Hersteller wie Kaspersky oder McAfee, da Windows Defender doch behauptet, es schütze die Rechner gegen schädliche Software? Und was ist das Motiv der Leute, die deren „Sicherheitssoftware“ benutzen? „Doppelt hält besser“, „einem geschenkten Gaul schaut man nicht ins Maul“ oder „man kann nie wissen“?
Zweites Argument: Antivirenprogramme tun nicht das, was sie behaupten, und sie wirken nicht hinreichend. Um das zu belegen, muss man nur den einschlägigen Wikipedia-Eintrag lesen:
Virenscanner können prinzipiell nur bekannte Schadprogramme (Viren, Würmer, Trojaner etc.) bzw. Schadlogiken (engl. Evil Intelligence) erkennen und somit nicht vor allen Viren und Würmern schützen. Daher können Virenscanner generell nur als Ergänzung zu allgemeinen Vorsichtsmaßnahmen betrachtet werden, die Vorsicht und aufmerksames Handeln bei der Internetnutzung nicht entbehrlich macht. So fand die Stiftung Warentest bei einem „internationalen Gemeinschaftstest“ von 18 Antivirusprogrammen Anfang 2012 mit 1.800 eingesetzten „aktuellen“ Schädlingen Werte von 36 bis 96 % aufgespürten Signaturen.
Das Ergebnis der Stiftung Warentest ist übrigens transparent und für die Lobby der Antivirensoftware-Hersteller vernichtend.
Drittes Argument: Die Hersteller der Antivirenprogramme spähen selbst die Rechner der Nutzer aus und erhalten sensible Informationen nicht nur über alle installieren Programme. Man sollte zum Beispiel die „Lizenzbedingungen“ Kasperkys studieren.
Viertes Argument: Die so genannte „Sicherheitssoftware“ oder die Antivirenprogramme sind oft selbst schädlich oder versagen kläglich, wenn es darauf ankommt. Beispiele: „Windows Defender ermöglicht Einbruch in Windows-Systeme“ (Heise, 05.04.2013). „Antiviren-Software AVG hielt Systemdatei für Trojaner“ (Heise, 14.03.2013). „Why Antivirus Companies Like Mine Failed to Catch Flame and Stuxnet“ (Wired, 06.01.2012). „Apple lehnt Antivirensoftware von Kaspersky für iOS ab“ (TNW, 05.02.2013).
Fünftes Argument: Die Lobby der Antivirenprogramm-Hersteller versucht, ihre Produkte heimlich und auf Umwegen auf den Rechnern unerfahrener Nutzer zu installieren, zum Beispiel über Updates anderer Programme. IT-Portale warnen ausdrücklich davor. (Heise, 27.02.2013) Das ist definitiv kein seriöses Geschäftsgebaren.
Sechstes Argument: Unerfahrene Nutzer, die sich durch die Propaganda der Lobby für Antivirenprogramme einschüchtern lassen oder auf die dämliche und unkritische Berichterstattung der Mainstream-Medien hereinfallen, werden mit den Ergebnissen der „Prüfung“ ohnehin wenig anfangen können.
Siebtes Argument: Wer sich vernünftig verhält, braucht keine zusätzliche Software, um irgendetwas abzusichern.
Melden, durchführen, verbieten
Heise: „Während das Auswärtige Amt den TOR-Entwickler Roger Dingledine einlädt und seine Arbeit mitfinanziert, möchte Ziercke die freie Nutzung von TOR-Software am liebsten unter staatliche Melde-Auflagen stellen.“
Freie Nutzung von Software unter staatliche Melde-Auflagen stellen? Und warum sind nicht alle Anwesenden in brüllendes Gelächter ausgebrochen? Man könnte sich totlachen, wenn man nicht wüsste, dass die das ernst meinen.
Neuland ist Bedrohung mit unvergleichbarer Dimension
„Ausländische Geheimdienste, Terroristen, Kriminelle – sie alle nutzen das Internet für ihre Zwecke.“
Boah, ey!
„Quelle“
Netzpolitik.org listet des bösen Friedrichs Wunschliste auf, wie man einen totalen Überwachungsstaat bewerkstelligen könne. So wird jetzt die so genannte „Online-Durchsuchung“ definiert: „Bei der Quellen-TKÜ wird die laufende Kommunikation statt wie gewöhnlich beim Provider am Endgerät (‚Quelle‘) ausgeleitet. Hierzu ist in der Regel die verdeckte Installation einer entsprechenden Überwachungssoftware auf dem Endgerät notwendig.“
Aha. Wenn ich hier jemanden verdeckt in meiner Wohnung mit Tarnkappe oder Clownsnase sehe, dann werde ich mal gleich die übelsten Krav-Maga-Griffe anwenden und die Person mit ein paar gebrochenen Fingern und kaputten Ohren wieder hinauskomplimentieren.
Quantum Insert und Burks‘ Law
Nachtrag zu gestern. Heise schreibt: Wie die „Quantum Insert“ getaufte Methode genau funktioniert, beschreibt das Magazin nicht. (Gemeint ist der Spiegel). Falsch. Die „beschreiben“ sehr wohl, wie ein Angriff per „gefälschter Website“ angeblich funktioniert.
Der Spiegel beruft sich auf einen Artikel Bruce Schneiers im Guardian. Schneier:
To trick targets into visiting a FoxAcid server, the NSA relies on its secret partnerships with US telecoms companies. As part of the Turmoil system, the NSA places secret servers, codenamed Quantum, at key places on the Internet backbone. This placement ensures that they can react faster than other websites can. By exploiting that speed difference, these servers can impersonate a visited website to the target before the legitimate website can respond, thereby tricking the target’s browser to visit a Foxacid server. In the academic literature, these are called „man-in-the-middle“ attacks, and have been known to the commercial and academic security communities. More specifically, they are examples of „man-on-the-side“ attacks.
Zum einen geht es um Man-in-the-Middle-Angriffe auf Smartphones via GRX-Router einiger Mobilfunk-Netzbetreiber, was an sich keine große Kunst ist. Jedes Handy ist ein Überwachungwerkzeug. So what?
Zum anderen listet das Magazin (Printausgabe) einen Fall auf, wie ein „Computerfachmann“, der in einer indischen Firma arbeitet, ausgespäht wurde. Die Angreifer „brachten in Erfahrung, mit welcher IP-Adresse er dienstlich im Netz surft und mit weldher privat, einer indischen nämlich.“ Der benutzte auch Skype und sogenannte „soziale“ Netzwerke und natürlich einen Gmail-Account. Das muss ein merkwürdiger „Computerfachmann“ sein. Dem jubelten sie gefakte Linkedin-Versionen unter. Vermutlich haben sie ihn auch noch aufgefordert, Javascript einzuschalten, was der natürlich brav getan hat (sonst hätten sie ihm nichts unterjubeln können.)
Ich verkneife mir, ein „Burks‘ Law“ zu formulieren: „Wer Skype, Gmail und so genannte ’soziale Netzwerke‘ benutzt, hat auch immer Javascript eingeschaltet und lässt sich auch gern ausspionieren.“
Vorsicht! Das ist nicht Burks.de, sondern nur eine manipulierte Kopie!
Der britische Geheimdienst GCHQ, die NSA und der Mossad (mindestens!) nutzen (laut Mainstrem-Medien) manipulierte Kopien von Seiten, unter anderem denen [sic] des populären Bloggers Burks, um sich Zugang zu den Rechnern von Zielpersonen zu verschaffen. Auf diesem Weg infiltrierte der Dienst etwa die Rechner von Mitarbeitern des Telekommunikationskonzerns Belgatelevodacom.
Da hilft nur eins: burks.de abschalten!
Bitte eure Passwörter!
Die FAZ berichtet (via Fefe): „Eine weitere mit der Angelegenheit vertraute Person sagte, Snowden habe insgesamt 20 bis 25 Kollegen mit der Begründung zur Herausgabe ihrer Passwörter gebracht, er benötige sie für seine Tätigkeit als System-Administrator.“
Muahahahaha. Das erinnerte mich an einen heutigen Tweet von Stefan Graunke: „Ich bin von Twitter als Administrator eingesetzt worden, bräuchte dazu jetzt aber von euch allen mal euer Accountpasswort.“
Ist der Wille erst da
Soeben bekam ich eine verschlüsselte (!) E-Mail:
Sehr geehrte Herren Schröder, Ude, Frau Arslan,
ich habe in den Nachdenkseiten Ihre Anleitung zur Verschlüsselung gefunden und gestern haben wir diesen Weg beschritten und wie Sie heute sehen funktioniert es wunderbar. Ich bin absoluter Anfänger und benötige Überwindung was das Netz angeht. (…) Ich betreibe eine Praxis für Naturheilkunde und bin Heilpraktikerin. (…)
Löblich! Geht doch!
CDU/CSU/NSA [Update}
Heise: „CDU und CSU wollen Internet im NSA-Stil überwachen“.
Das kommt jetzt nicht wirklich überraschend. Heuchlerische Bande, allesamt.. Und die SPD wird sowieso alles abnicken.
[Update] Angeblich war es ein Missverständnis und ein kleiner Referent ist (natürlich) schuld. Muahahahaha.
„So fühlt man Absicht, und man ist verstimmt.“ (Johann Wolfgang von Goethe: Torquato Tasso)
Nationale imperialistische Interessen
„Gehen Sie davon aus, dass das geschieht. Die Überwachung von internationalen Kommunikationsverbindungen ist gängige Praxis der NSA und eine Doktrin zur Unterstützung nationaler amerikanischer Interessen.“ (Thomas Drake, ehemaliger US-Agent, laut Profil)
Vorratsdatenspeicherung, reloaded
Ich fühle mich wieder „ausreichend“ durch die hart recherchierenden deutschen Medien informiert. Heise: „Union und SPD wollen Vorratsdatenspeicherung wiederbeleben“. Sueddeutsche.de: „SPD und Union uneinig über Vorratsdatenspeicherung“. FAZ: „Union und SPD wollen Vorratsdatenspeicherung“.
Burks‘ Prognose: CDU/CSU und SPD werden die Vorratsdatenspeicherung beschließen.
Wer hat uns verraten? Niemand, denn es war schon vorher klar. dass auch die SPD die Vorratsdatenspeicherung wollte. Wollte sie schon immer.
Truecrypt ist sicher, revisited
Heise Security: „Ein gut dokumentierter Versuch, die vom TrueCrypt-Projekt angebotenen Binärdateien für Windows aus dem öffentlichen Quellcode nachzubauen, zeigt: die Binaries stimmen mit den Quellen überein.“
Weniger Sicherheit, bitte!
Lustkäufe von Männern

Wer sagt’s denn. Ich habe heute die Sachkundeprüfung nach § 34 a Gewerbeordnung bestanden, könnte also jetzt auch Doorman einer Diskothek werden oder eine eigene Security-Firma gründen. (Gegen Altersarmut ist also auch vorgebeugt, wenn ich keinen Bestseller mehr schriebe.)
Bei solchen Anlässen neigen auch Männer zu Lustkäufen, als da in meinem Fall wären: Glengrant Single Malt (hier gekauft, der Laden ist ein Muss für Rixdorf-Touristen).
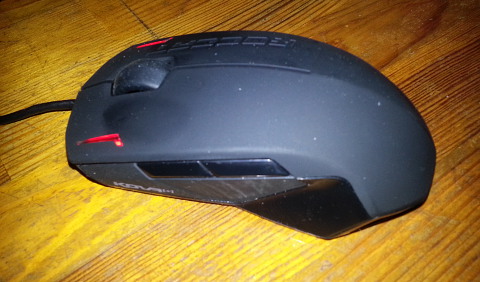
Das war noch nicht alles: Zudem noch eine programmierbare Gamer-Maus (Roccat Kone(+)). Letztere brauche ich, weil ich beim virtuellen Schwertkampf verschiedene Hotkeys („defensive“, „offensive stance“ usw.) per Maus bedienen muss, anstatt mit der linken Hand zahllose Tasten zu drücken, die ich dann doch nicht treffe, wenn ich gleichzeitig auf den Monitor starre, um Schwerthiebe 2.0. abzuwehren.
Ton, Steine, Kohle
Als Bundestagsvizepräsidentin verdient (Stand 2012) Claudia Roth jetzt 143300 Euro jährlich, das sind ungefähr 11942 Euro im Monat. Nicht schlecht für einen Job, bei dem man vermutlich nicht viel tun muss. Abgehalfterte PolitikerInnen, die auch sonst nicht viel gelernt haben, fallen eben meistens weich.
Gehen Sie weiter, es gibt nichts zu sehen
Der US-amerikanische VPN-Anbieter Cryptoseal schließt, jedenfalls für Privatleute. Dazu ein schon etwas älteres Zitat Jürgen Schmidts (Heise Security):
Die wichtigste Lehre aus den Vorgängen beim E-Mail-Provider Lavabit ist, dass man der Verschlüsselung amerikanischer Dienst-Anbieter nicht mehr vertrauen kann. Das ist nun keine Vermutung übereifriger Verschwörungstheoretiker mehr, sondern ein von einem Gericht dokumentierter Fakt.
Der Titel bei Heise „Todesurteil für Verschlüsselung in den USA“ ist ein wenig irreführend: Phil Zimmermanns Firma sitzt ja auch in den USA.
Es wird Zeit, langsam Bilanz zu ziehen, was hierzulande als Konsequenz aus den Enthüllungen Snowdens geschehen ist: Nichts. Das Thema ist auch aus den Medien verschwunden.
Lass Dich verzaubern
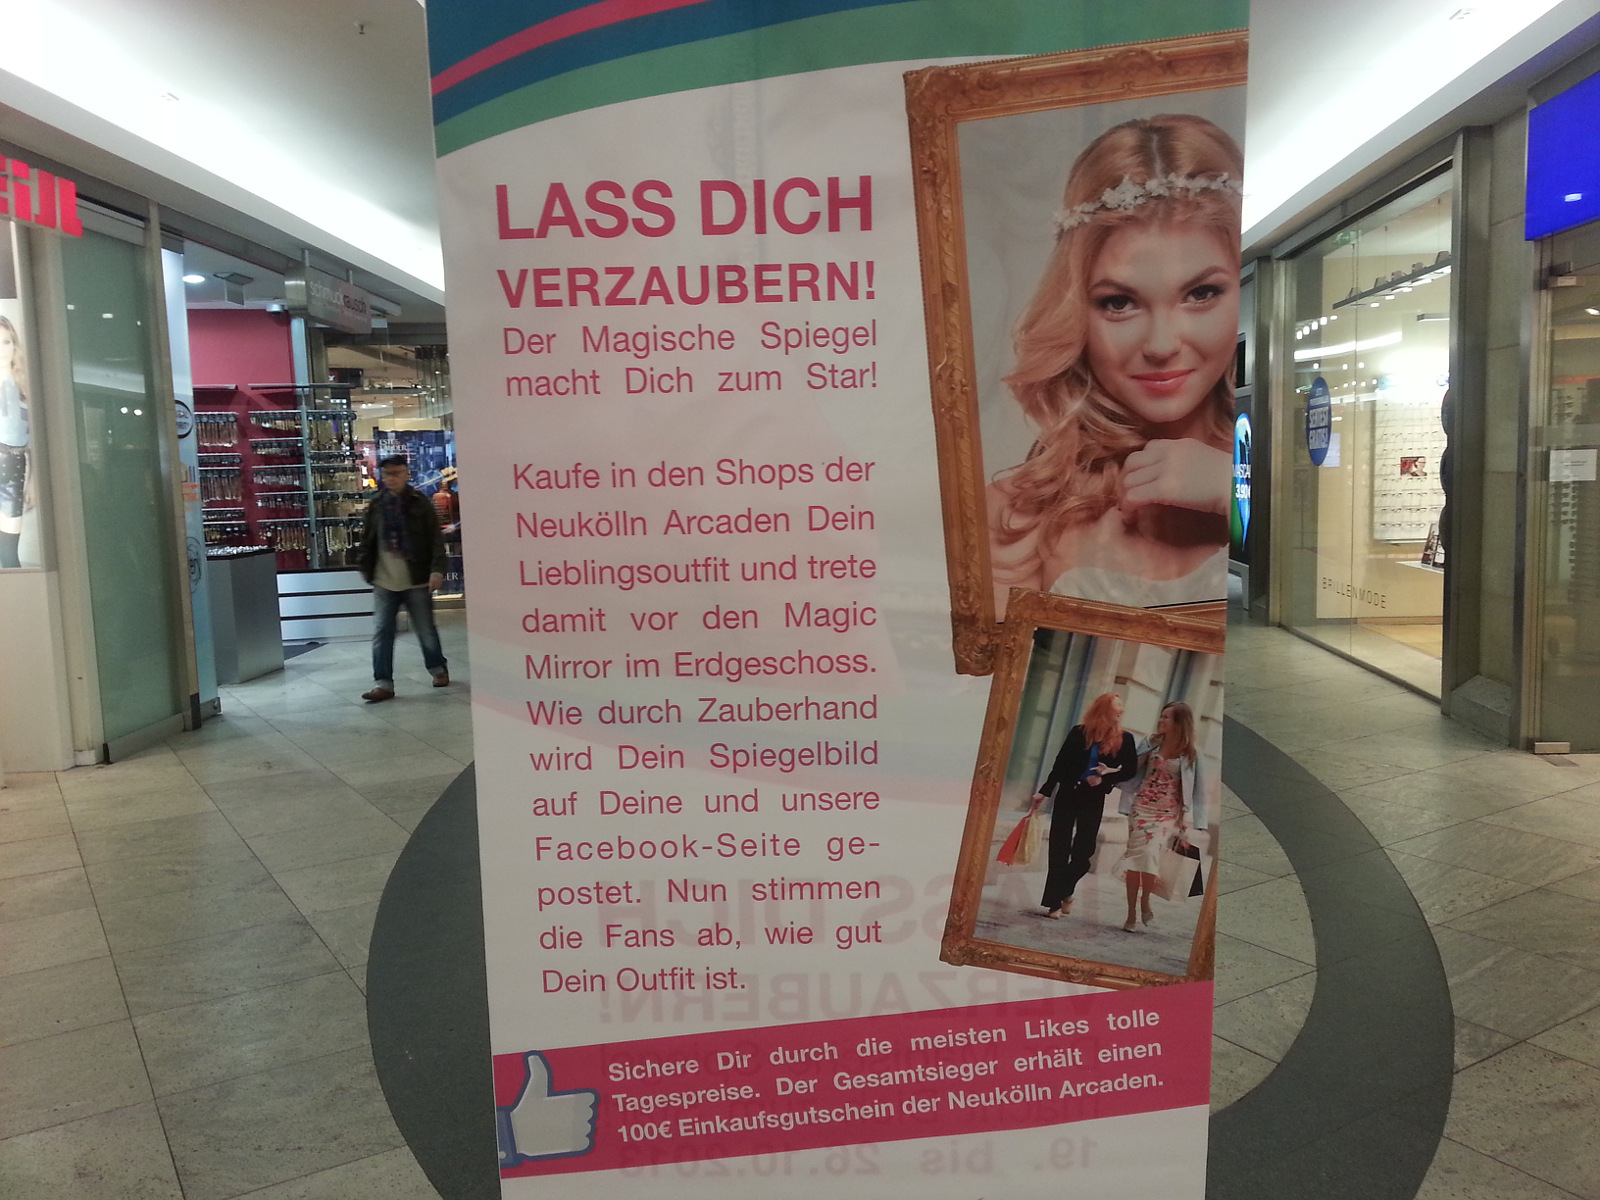
Lass Dich verzaubern zur selbst verschuldeten Unmündigkeit… Gesehen in den Neukölln Arcaden. Ich frage mich, ob die Datenschutzgesetze das eigentlich erlauben?
Humor für Geeks
Bruce Schneier Facts:
„Bruce Schneier doesn’t need to talk about security theater, he defines it.
Bruce Schneier accurately predicts the random.
Bruce Schneier doesn’t need to hide data with steganography – data hides from Bruce Schneier.
Bruce Schneier knows who the Anonymous Coward is.
Bruce Schneier can recite pi. Backwards.
Bruce Schneier can securely wipe any hard drive by shaking it like an etch-a-sketch.
When Bruce Schneier observes a quantum particle, it remains in the same state until he has finished observing it.
Bruce Schneier can write a recursive program that proves the Riemann Hypothesis. In Malbolge.
Bruce Schneier can read captchas.
Hashes collide because they’re swerving to avoid Bruce Schneier.
Bruce Schneier is the root of all certificates.
Bruce Schneier intercepts all your internal monologues by a man-in-the-middle attack.
For a woman to be impregnated by Bruce Schneier, she must decrypt his sperm with a 128-bit blowjob.
I once shook Bruce Schneier’s hand at a conference, and now my palm activates RFID card readers.“
Female Character Models: unrealistic physical proportions
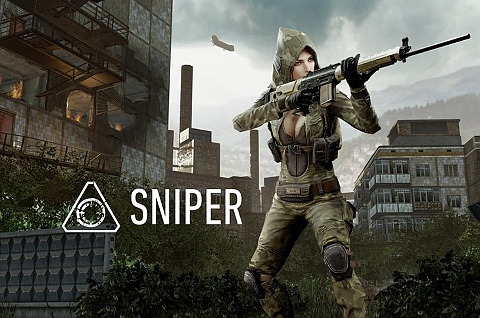
Ein interessanter Artikel in der Wired über weibliche Spielercharaktere in Ego-Shootern wie Warface:
„The female skins [are] a good example of how we see how culturally the different regions approach the same game in different ways,“ he says. „The skins we’re showing right now are the skins that basically came out of our Russian region. They’re not what our players at first requested in the Russian region. They tended to be considerably more extreme that what we ended up shipping with.“
By extreme he means revealing clothing and rather unrealistic physical proportions.
Frau Dingens twitterte dazu: „Crytek vergleicht Frauen in Games mit Cola, Spieler wollen sie in Highheels und Riesendekolltee“.
GamesIndustry hatte das Thema schon vor ein paar Tagen diskutiert: „Warface producer: ’sexy‘ female character skins result of ‚cultural relativism‘.“


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)