Zero Click Adfection
Man sitzt friedlich vor dem Monitor und klickt nichts an und fängt sich trotzdem pöhse Schadsoftware ein? So klingt es, wenn man einem typischen Krempl-„Staatstrojaner“-Artikel bei Heise glaubt. Ich bin aber ungläubig.
Noch bescheuerter das von Gendersternchen wimmelnde Netzpolitik.org (Gendersprache = garantiert irgendetwas Geschwurbeltes gegen Israel): „Geräte lassen sich ohne Klick per Werbeanzeige hacken“. – „Sobald eine bösartige Werbeanzeige auf dem Bildschirm eines Handys oder Rechners erscheint, soll es bereits zu spät sein, und das Gerät wird mit Spionage-Software infiziert.“
Ach. Ach was.
Soll. Ist das jetzt indirekte Rede, weil Zitat oder Konjunktiv II aka Irrealis? (Falsches Deutsch ist es auf jeden Fall.)
„Wie zielgenau die Methode funktioniert und wie hoch die Streuverluste sind, also wie viele Unbeteiligte so ins Visier geraten sind, lässt sich von außen nicht beurteilen.“ Nichts Genaues weiß man also nicht. Ein Grund mehr, geheimnsivoll von „Staatstrojanern“ herumzuraunen wie der Guardian, Reuters oder die Times of Israel und viele andere.
Die Quelle, von der alle abschreiben, ist Citizen Lab*.
Die israelische Firma Discover-Tech verbreitete über gezielte Online-Werbung die Spionagesoftware Candiru, unter anderem auf Geräten des Nachrichtensenders Al Jazeera. Die als „AdFection“ bezeichneten Zero-Click-Angriffe infizierten Geräte ohne Zutun der Nutzer. Innerhalb von vier Monaten erschienen die Anzeigen auf fast 200.000 Websites und Apps weltweit. Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google. Die Enthüllungen zeigen gravierende Sicherheitslücken im digitalen Werbesystem. Mehrere Werbeanbieter sperrten daraufhin Discover-Tech.
Die Tagesschau räumt ein: „Dass Werbeanzeigen auf Geräten in deren Netzwerken angezeigt wurden, bedeute der Einschätzung der Forschenden Forscher nach nicht zwangsläufig eine Infektion mit Spionagesoftware. Es seien aber mindestens Daten gesammelt worden, um Profile von Nutzern zu bilden.“
O je. Daten von Nutzern werden gesammelt? Hätte uns nur jemand gewarnt!
Was genau ist passiert? Und betrifft mich das oder nur Klein Fritzchen?
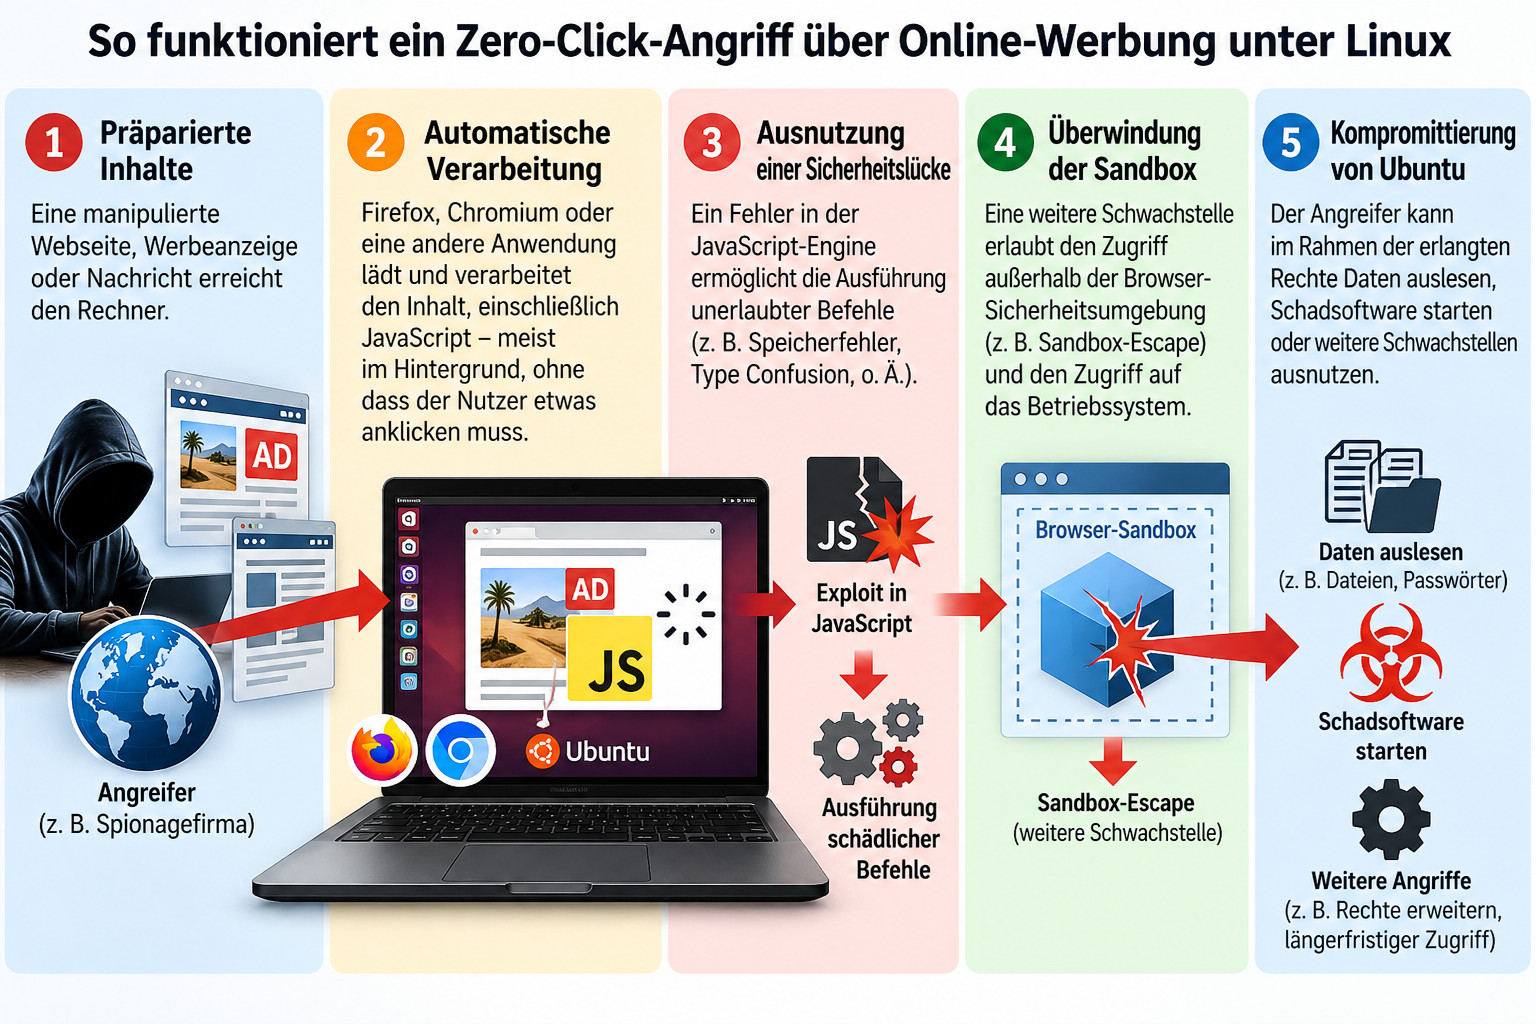
„Sollten Geräte einer Zielperson gehackt werden, schickte das System schädlichen JavaScript-Code dorthin. Dieser wurde vom Browser oder der jeweiligen App im Hintergrund ausgeführt, nutzte Schwachstellen aus und infizierte das Zielgerät, ohne dass die betroffenen Personen einen Klick ausführen mussten.“ Wie könnte das für Linux funktionieren?
Das kann auch unter Linux, insbesondere Ubuntu, funktionieren. Allerdings ist dabei eine wichtige Unterscheidung zu treffen: JavaScript allein kann normalerweise keinen Linux-Rechner infizieren. Dazu muss der Angreifer eine oder mehrere Sicherheitslücken ausnutzen.
Der von dir zitierte Text beschreibt vermutlich einen sogenannten Zero-Click-Angriff, bei dem der Benutzer weder auf einen Link klicken noch eine Datei öffnen muss.
Wichtig: Eine beliebige Person kann nicht einfach JavaScript an einen Linux-Rechner schicken und erwarten, dass es ausgeführt wird. Es muss einen erreichbaren Verarbeitungsweg und eine ausnutzbare Sicherheitslücke geben.
„Damit sich eine Spionagesoftware auf einem Telefon, Tablet oder Computer installieren kann, muss normalerweise die Zielperson dazu verleitet werden, auf einen schädlichen Link zu klicken“, schreiben die Russen. Bla bla bla. Also der übliche Unsinn, der auch beim Thema“ Online-Durchsuchung“ die Runde machte.
„in Fehler beispielsweise in der JavaScript-Engine“. – „Kompromittierung von Ubuntu“. Sollte nicht zielgerichtet jemand ausspioniert werden? Oder will nur jemand mit einer XXL-Schrotflinte in den Internet-Wald hineinschießen in der Hoffnung, die Ameise Fräulein Müller zu treffen?
„Millionen Geräte wurden zudem heimlich mit Spionageservern verbunden. Discover-Tech nutzte dafür auch große Werbenetzwerke wie Google.“ Klar. Das ist kein Bug, sondern ein Feature. Google betreibt ebenfalls massenweise „Spionageserver“, um Werbung personalisieren zu können.
Die algorithmische Intelligenz sagt mir:
Wichtige Präzisierung: Die Grafik zeigt ein theoretisch mögliches Angriffsszenario unter Ubuntu/Linux. Der Citizen-Lab-Bericht belegt Zero-Click-Infektionen durch manipulierte Werbung, aber nicht ausdrücklich eine erfolgreiche Infektion unter Linux. Die untersuchte Schadsoftwareprobe war eine Windows-DLL.
Ach so.
____________________
* „The Citizen Lab is a world-renowned research unit led by Professor Ronald J. Deibert at the University of Toronto’s Munk School of Global Affairs & Public Policy.“
Vgl. The Cipher Brief: „Chasing Shadows in the World of Mercenary Spyware“.
„In einem Rückblick erzählt Deibert, wie das Lab die weltweit führende Firma für Cyber-Söldner entlarvte: die in Israel ansässige NSO Group, die Entwickler der Spionagesoftware Pegasus.
Dabei berichtet er über eine Reihe von Menschenrechtsverletzungen – von innenpolitischen Spionageskandalen in Spanien, Polen, Ungarn und Griechenland bis hin zur Verwicklung des Unternehmens in den Mord an dem Journalisten der Washington Post, Jamal Khashoggi, im Jahr 2018.“
Der Text behauptet eine Verwicklung der NSO Group in den Mord an Khashoggi. Das ist nicht gleichbedeutend mit dem Nachweis einer unmittelbaren Beteiligung am Mord.“


Kommentare
Schreibe einen Kommentar
-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader