Der Osten ist rot!

Die deutsche Entwicklungshilfe zeigt endlich Früchte. Chinesische Raumfahrer, die man Taikonauten nennt, sind auf der chinesischen Weltraumstation gelandet und von der dortigen Mannschaft (sic) gendersprachenfrei empfangen worden.
China steht auf meiner To-Do-Liste, aber noch nicht in diesem Jahr. Vielleicht schon im nächsten? Auf jeden Fall zur Liveübertragung im Jahr 2023 2030!


Kaltstartangriffe und Hidden Volumes, minderlegal reloaded

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Midjourney)
Ich habe mich kurz umgesehen, was es an verständlichen Anleitungen gibt, ein hidden volume mit Veracrypt anzurichten. Es gibt einige und recht gute (auf Englisch), sogar für Lehrer.
Wenn man weiß, wie Veracrypt funktioniert, ist es fast selbsterklärend.
Merke: Bevor Sie ein komplettes Laufwerk inklusive Daten verschlüsseln, sollten Sie die Dateien zuvor unbedingt sichern. Zwar arbeitet Veracrypt seit Jahren sehr zuverlässig, doch Fehler können trotzdem passieren.
Das habe ich noch nie gemacht. So viele Daten, die privat bleiben sollten, habe ich gar nicht. Ich begnüge mich mit Containern und verschlüsselten USB-Sticks (vor allem auf Reisen). Umgekehrt: Wenn man das ganze Laufwerk des Rechners verschlüsselt, braucht man keine Container.
Aber: Wozu sollte man hidden volumes überhaupt haben? Für misstrauische Ehepartner?
Ich habe mir ein Szenario überlegt, das vielleicht für Geschäftsleute realistisch ist, die davon ausgehen müssen, dass sie in dem Land, in dem sie gerade sind, gezwungen werden, den Inhalt ihrer Rechner den neugierigen Augen der dortigen Sicherheitsbehörden preiszugeben, etwa China und Hongkong, USA, Großbritannien, Kanada. (Fährt hier jemand oft nach Russland? Weiterlesen!)

Ich muss ein bisschen ausholen. Vor Jahren habe ich ein Vortrag in einem großen Rüstungskonzern über Sicherheit und Recherche gehalten und einer der Teilnehmer fragt, ob von ihrer Firma etwas im Darknet zu finden sei. Nichts leichter als das.
Man muss natürlich die Realität berücksichtigen; In welcher Firma ist es erlaubt, den Tor-Browser zu installieren und in dunkelsten Ecken des Netzes herumzusurfen? Ich habe schon in internationalen Konzernen gearbeitet, die sich IT-mäßig als Hochsicherheitstrakt – ohne jedwede Fremdgeräte – gaben, aber natürlich lagen alle Daten bei Microsoft in der Cloud.
Ich fand damals irgendwelche internen Preislisten der Firma im Darknet und löste eine gewissen Panik aus nach dem Motto: Kriegt man das wieder da weg?
Nehmen wir an, wie schicken dem potenziellen Geschäftskunden keine verschlüsselte E-Mails, sondern möchte bestimmt Dokumente, die viel wert sind, persönlich diskutieren. Und die Konkurrenz sollte davon auch nichts erfahren.
Es fängt schon bei den basics an und mit der – bei Microsoft-Hassern – legendären Schlagzeile „Microsoft Word bytes Tony Blair in the butt“. Oder jemand erstellte ein PDF für uns mit eingebettetem Javascript, das beim Aufrufen dieses und jenes aus dem Internet lädt. „Wenn es mehrere Möglichkeiten gibt, eine Aufgabe zu erledigen, und eine davon in einer Katastrophe endet oder sonst wie unerwünschte Konsequenzen nach sich zieht, dann wird es jemand genau so machen.“
Wir haben uns bemüht das zu vermeiden, und wollen zwei Dutzend Dokumente absolut sicher verbergen, auch wenn die Briten, Russen und US-Amerikaner unseren Laptop bei der Einreise auseinandernehmen, die Daumenschrauben rausholen und verkünden: Wenn du uns nicht alle Passwörter verrätst, musst du wieder heim!
Wir machen es richtig schwer. Die Chinesen sagen sogar: Öffnen Sie den Veraclypt-Containel! Und wenn der leer ist, werden sie erst recht misstrauisch.

Wenn wir nicht freiwillig verraten, das da noch in den Tiefen ein hiden volume schlummert, sind wir auf der sicheren Seite – mit kleineren Einschränkungen, die zu beachten wären.
| Segment | Bedeutung | Erklärung |
|---|---|---|
| Header des Standard-Volumes | Startbereich des normalen VeraCrypt-Volumes | Enthält die verschlüsselten Informationen, mit denen VeraCrypt das äußere Volume öffnen kann. |
| Speicherplatz, der von Dateien belegt ist | Sichtbare Dateien im äußeren Volume | Hier liegen die normalen, harmlosen Dateien, die beim Öffnen mit dem äußeren Passwort sichtbar werden. |
| Freier Speicherplatz | Scheinbar leerer Bereich | Dieser Bereich ist mit Zufallsdaten gefüllt. Dadurch ist nicht erkennbar, ob er wirklich leer ist oder ein Hidden Volume enthält. |
| Header des Hidden Volumes | Startbereich des versteckten Volumes | Wird nur mit dem Passwort des Hidden Volumes erkannt. Für Außenstehende sieht er wie Zufallsdaten aus. |
| Datenbereich des Hidden Volumes | Geheimer Speicherbereich | Hier liegen die eigentlichen geheimen Dateien. Ohne das richtige Passwort ist dieser Bereich nicht vom übrigen Zufallsdatenbereich zu unterscheiden. |
Wer das noch nie gemacht hat und des Lesens von kurzen Texten mächtig ist: Bei VeraCrypt wird ein Hidden Container (bei mir unter Linux) über die grafische Oberfläche genauso geöffnet wie ein normaler Container.
Zunächst startet man VeraCrypt über das Anwendungsmenü und klickt anschließend auf select file (Veracrypt gibt es auch auf Deutsch), um die Container-Datei auszuwählen. Danach markiert man einen freien Slot (oder „Laufwerk)) und klickt auf mount.
Entscheidend ist allein das eingegebene Passwort: Wird das Passwort des äußeren Containers (oder volume) eingegeben, öffnet VeraCrypt das normale äußere Volume; wird dagegen das Passwort des Hidden Volumes eingegeben, wird automatisch das versteckte Volume geöffnet.
Es gibt dafür keinen besonderen Menüpunkt und auch keine separate Datei für das Hidden Volume, da sich beide Bereiche innerhalb derselben verschlüsselten Containerdatei befinden.
Nach erfolgreichem Einhängen erscheint das Volume wie ein normales Laufwerk im Dateimanager. Wichtig ist außerdem, dass beim Öffnen des äußeren Volumes Schreibzugriffe das versteckte Volume beschädigen können. Deshalb sollte man beim Mounten des äußeren Volumes in den „Mount Options“ die Funktion „Protect hidden volume against damage caused by writing to outer volume“ aktivieren und zusätzlich das Passwort des Hidden Volumes angeben.
Bei VeraCrypt bleibt ein Hidden Volume auch dann unsichtbar, wenn man beim Öffnen des äußeren Containers die Funktion mount all devices beziehungsweise „Alle Datenträger einhängen“ verwendet: Das versteckte Volume ist technisch kein eigenes Laufwerk und keine eigene Datei. Äußeres Volume und Hidden Volume befinden sich innerhalb derselben verschlüsselten Containerdatei oder Partition. VeraCrypt erkennt daher nicht zwei getrennte Datenträger, sondern nur einen einzigen verschlüsselten Container. Welcher Bereich tatsächlich geöffnet wird, entscheidet ausschließlich das eingegebene Passwort.
Technisch ist das Hidden Volume zwar nicht von zufälligen verschlüsselten Daten zu unterscheiden. In der Praxis entstehen aber unter Umständen Hinweise durch das Verhalten des Nutzers oder durch „Daten-Beifang“ außerhalb des Containers.

Multiple nested encrypted containers, inspired by VeraCrypt, layered vaults inside each other, glowing secure cores, digital locks and keyholes, symbol of strong cryptography, dark background, blue and cyan light, ultra detailed, cinematic lighting, 3d render, octane style –ar 3:2 –s 750 (Gemini)
Ein Risiko: Das äußere Volume wirkt ungewöhnlich leer. Wenn ein großer Container vorhanden ist, sich darin aber nur wenige harmlose Dateien befinden und gleichzeitig nur wenig freier Speicher angezeigt wird, kann dies Verdacht erregen. Deshalb empfiehlt VeraCrypt, das äußere Volume mit glaubwürdigen Dummy-Dateien zu füllen, damit der belegte Platz plausibel erscheint.
Ich würde als Geschäftsmann daher in den äußeren Container Duplikate aller meiner geheimen Dokumente legen, aber mit falschen Zahlen und Angaben, am besten noch mit „streng geheim“ markiert, und beim erzwungenen Öffnen des (äußeren) Containers händeringend in Tränen ausbrechen.
ChatGPT warnt: Auch Metadaten außerhalb des Containers können problematisch sein. Beispielsweise können Dateimanager, Backup-Programme oder Cloud-Synchronisationsdienste Hinweise liefern, dass bestimmte Dateien häufiger benutzt werden, als es der sichtbare Inhalt des äußeren Volumes vermuten lässt. Ebenso können temporäre Dateien, Vorschaubilder, zuletzt geöffnete Dokumente oder Einträge in der Shell-History verraten, dass mit sensiblen Daten gearbeitet wurde.
Ein weiteres Risiko liegt in forensischen Analysen des Systemspeichers. Wenn ein Hidden Volume geöffnet ist, können Schlüsselmaterial oder Dateinamen zeitweise im RAM vorhanden sein. Wird ein laufendes System beschlagnahmt oder ein sogenannter Cold-Boot-Angriff durchgeführt, könnten Ermittler Hinweise auf ein geöffnetes verstecktes Volume finden. Deshalb schützt VeraCrypt vor allem ruhende Daten (Data at rest), nicht unbedingt ein bereits laufendes und entsperrtes System.
Ich habe natürlich einen unschlagbaren Vorteil – solange niemand mein Blog liest: Bei meinem Alter werden Grenzbeamte sich vermutlich fragen, ob ich den Unterschied zwischen einem Betriebssystem und einem Browser kennte. Und ich werde harmlos lächeln und mich angemessen verbeugen.
Unter Nicht-Migranten
Das Ministerium für Wahrheit – auch bekannt als „Tagesschau“ – gibt bekannt: Deutsche heißen jetzt „Nicht-Migranten“.
Meine Urgrosseltern Anna Emilie Kukuk und Gustav Reinhold Schröder, revisited


Meine Urgroßmutter Anna Emilie Kukuk, Bäuerin (geb. 22.5.1864 in Elsendorf, Westpreußen heute Dąbrowa Wielka, Polen) und mein Urgroßvater Gustav Reinhold Schröder, Bauer (geb. 14.5.1859 in Mittenwalde, heute Dąbrowa Mała, Polen) bei ihrer Diamantenen Hochzeit am 11.12.1942. Mein Urgroßvater war damals 84, meine Urgroßmutter fünf Jahre jünger.
Das untere Foto hatte ich schon am 22.02.2013 publiziert. Die obere Version wurde mit ChatGPT verbessert.
Kennt sich jemand mir Orden aus? Es ist kaum etwas zu erkennen. ChatGPT hat zwar zahlreiche Vorschläge, muss aber auch passen.
Plausible Abstreitbarkeit
Ein Artikel von mir im Journalistenblatt 2/2026.

Reisen wir nach Hongkong, China, Neuseeland oder Russland? Es macht keinen Unterschied, was die Neugier der jeweiligen Sicherheitskräfte angeht. Man muss alle elektronischen Geräte bei der Einreise entsperren und alle Passwörter herausrücken. (vgl. Übersicht unten, Stand April 2026). Das gilt nicht nur für Leute, die Ilhan Omar heißen oder einen Islamistenbart tragen.
Das Konsulat der USA in Hongkong warnt zum Beispiel: Am 23. März 2026 änderte die Regierung von Hongkong die Durchführungsbestimmungen zum National Security Law. Es ist nun strafbar, sich zu weigern, der Hongkonger Polizei Passwörter mitzuteilen oder Entschlüsselungshilfe zu leisten, um Zugriff auf sämtliche persönlichen elektronischen Geräte zu ermöglichen, einschließlich Mobiltelefonen und Laptops. Die Geräte können auch beschlagnahmt werden, sind die Grenzbeamten misstrauisch geworden.
Geschäftsleute und Journalisten, die Daten und Dokumente ungern in falsche Hände sehen wollen, können das Risiko minimieren, indem sie auf einer Auslandsreise ein „leeres“ Laptop mitnehmen und ein Zweithandy benutzen, auf dem nichts Privates zu finden ist, und dann vor Ort alles neu installieren und von der eigenen Cloud herunterladen. Das ist aber unpraktisch und umständlich.
| Kategorie | Staat | Rechtslage | Konsequenz bei Verweigerung | Besonderheiten |
|---|---|---|---|---|
| Strafbarer Passwort-Zwang | Hongkong | Passwortherausgabe gesetzlich erzwingbar | Geldstrafe oder Haft möglich | Gilt auch bei Transit |
| Strafbarer Passwort-Zwang | China | Weitreichende Sicherheitsgesetze | Strafverfolgung möglich | Besonders streng bei politischen Inhalten |
| Strafbarer Passwort-Zwang | Vereinigtes Königreich | Anti-Terror-Gesetze erlauben Passwortforderung | Strafbar bei Verweigerung | Auch ohne konkreten Verdacht möglich |
| Strafbarer Passwort-Zwang | Neuseeland | Zoll darf Entsperrung verlangen | Geldstrafe bei Weigerung | Gilt speziell bei Einreise |
| Faktischer Zwang | Vereinigte Staaten | Geräte dürfen durchsucht werden | Einreise kann verweigert werden | Besonders bei Nicht-Staatsbürgern |
| Faktischer Zwang | Kanada | Grenzbehörden dürfen Geräte prüfen | Probleme/Verzögerung möglich | Rechtslage im Wandel |
| Faktischer Zwang | Australien | Durchsuchung ohne richterlichen Beschluss | Verweigerung führt zu Problemen | Weitreichende Zollbefugnisse |
| Faktischer Zwang | Russland | Sicherheitsbehörden mit umfassenden Befugnissen | Einreiseprobleme möglich | Praxis teils streng umgesetzt |

Mit dem Zwang, alle Passwörter herauszugeben, verhält es sich wie mit Zensur jedweder Art: Das trifft nur die Dummen und Faulen, nie die Richtigen. Man kann das alles umgehen, und muss noch nicht einmal IT- oder Kryptografie-Experte sein.
Die Aufgabe ist also nicht nur, Inhalte zu verbergen, sondern auch, das Verbergen zu verbergen.
Das Problem: Es dürfte bekannt sein, dass alles, was man schützen will, in verschlüsselte Verycrypt-Container gehört. Dafür gibt es zahllose und sogar leicht verständliche Tutorials. Aber: Weil es jeder weiß, wird ein Grenzbeamter, der sich auskennt, beim Entsperren eines Laptops diese Container entdecken und dann auffordern, ihm den Inhalt zu zeigen. Die Aufgabe ist also nicht nur, Inhalte zu verbergen, sondern auch, das Verbergen zu verbergen.
Das ist gar nicht so kompliziert, wie es sich anhört. Das Prinzip nennt man „Plausible Deniability“ (plausible Abstreitbarkeit). Wenn man mit Veracrypt einen „hidden container“ anlegt, hat man einen sichtbaren Container (der wie eine Dateiordner aussieht), indem sich ein weiterer Ordner (Container) verbirgt, der aber unsichtbar ist und auch ein anderes Passwort hat. Wenn man gezwungen wird, das Passwort herauszugeben, gibt man das des äußeren Containers an, der legitime, unkritische Daten enthält – der versteckte Dateiordner bleibt unsichtbar. Das funktioniert mit allem Betriebssystemen und auch externen Speichern wie USB-Sticks.
Das Problem sind natürlich die E-Mail-Programme auf Smartphones und Rechnern. Man könnte sogar gezwungen werden, verschlüsselte E-Mails zu öffnen. Noch schlimmer ist, dass alle Kontakte offen gelegt wären.
Auch dafür gibt es eine Lösung – hier eine Übersicht:
| System | Anleitung |
|---|---|
| Windows |
1. VeraCrypt installieren. 2. Einen verschlüsselten Container erstellen. 3. Den Container als Laufwerk einbinden, zum Beispiel V:. 4. Das Mailprofil oder die portable Version des Mailprogramms in den Container verschieben. 5. Das Mailprogramm nur starten, wenn der Container eingebunden ist. 6. Nach der Nutzung das Mailprogramm schließen und den Container aushängen. |
| Ubuntu / Linux |
1. VeraCrypt installieren. 2. Einen Container anlegen und mounten, zum Beispiel nach /media/veracrypt1. 3. Das Thunderbird-Profil in diesen Container verschieben. 4. Thunderbird mit dem Profil im Container starten, z. B. mit: thunderbird -profile /media/veracrypt1/thunderbird-profile 5. Nach dem Arbeiten Thunderbird beenden und den Container wieder aushängen. |
| macOS |
1. VeraCrypt installieren oder alternativ ein verschlüsseltes DMG-Image mit dem Festplattendienstprogramm anlegen. 2. Den Container oder das verschlüsselte Image öffnen. 3. Das Mailprofil in den verschlüsselten Bereich verschieben. 4. Das Mailprogramm nur von dort bzw. mit diesem Profil starten. 5. Nach der Nutzung das Mailprogramm beenden und das Image bzw. den Container schließen. |
| Hinweis | Der Schutz wirkt nur, solange der Container geschlossen ist. Wenn der Container geöffnet und das Mailprogramm aktiv ist, können die Inhalte natürlich gelesen werden. Für mehr Sicherheit sollten außerdem temporäre Dateien, Suchindizes, Ruhezustand und unverschlüsselte Backups beachtet werden. |
| Bereich | Anleitung |
|---|---|
| Ziel | Die lokal gespeicherten E-Mails sollen nicht offen auf dem Smartphone liegen, sondern möglichst in einem verschlüsselten Bereich gespeichert werden. |
| Benötigte Apps |
1. FairEmail als E-Mail-Programm installieren. 2. Zusätzlich eine App für verschlüsselte Container oder Tresore verwenden, zum Beispiel Cryptomator oder EDS. 3. Optional kann ein bereits am Computer erstellter VeraCrypt-Container auf das Smartphone kopiert werden, wenn die verwendete Container-App ihn unterstützt. |
| Variante mit Cryptomator |
1. Cryptomator installieren und einen neuen verschlüsselten Tresor anlegen. 2. Den Tresor mit einem sicheren Passwort öffnen. 3. In FairEmail den lokalen Speicherpfad möglichst auf den geöffneten Tresor legen. 4. FairEmail neu starten und prüfen, ob die lokal gespeicherten Daten im verschlüsselten Bereich landen. 5. Nach der Nutzung den Tresor wieder schließen. |
| Variante mit VeraCrypt-Container |
1. Einen VeraCrypt-Container am PC erstellen. 2. Die Container-Datei auf das Android-Smartphone kopieren. 3. Eine Android-App nutzen, die solche Container öffnen kann, zum Beispiel EDS. 4. Den Container auf dem Smartphone mit Passwort öffnen. 5. In FairEmail den Speicherort der lokalen Daten auf den geöffneten Container setzen, sofern die App und Android-Version das zulassen. 6. Nach der Nutzung FairEmail schließen und den Container wieder sperren. |
| Wichtige FairEmail-Einstellungen |
1. Benachrichtigungsvorschau deaktivieren. 2. Automatisches Laden externer Inhalte deaktivieren. 3. Automatisches Speichern von Anhängen vermeiden. 4. App-Sperre oder Geräte-PIN aktivieren. 5. Wenn möglich, den lokalen Cache klein halten oder regelmäßig leeren. |
| Wichtige Einschränkungen | Android kann trotzdem temporäre Dateien, Caches oder Anhänge außerhalb des Containers anlegen. Außerdem sind E-Mails sichtbar, solange FairEmail geöffnet ist oder der verschlüsselte Bereich eingebunden bleibt. Der Schutz ist also am stärksten, wenn die App geschlossen und der Container oder Tresor wieder gesperrt ist. |
| Fazit | Mit Android und FairEmail ist ein zusätzlicher Schutz durch verschlüsselte Speicherbereiche möglich. Am praktikabelsten ist meist die Kombination aus FairEmail + Cryptomator oder FairEmail + EDS. Ganz ohne Spuren außerhalb des Containers ist Android jedoch schwer vollständig abzuschirmen. |
Wer nichts zu verbergen und eine Webcam im Schlafzimmer installiert hat, muss nichts tun.
Gute Reise!

Links:
– Veracrypt
– Tutorials, wie man hidden container einrichtet, gibt es genug, auch bei Youtube. Wenn man weiß, wie man einen „normalen“ Container einrichtet, dauert das maximal zehn Minuten. Beispiel: Vollständiges Veracrypt Tutorial: Volumes – Hidden Volumes – Systemverschlüsselung.
– FairEMail – als Beispiel, eines der sichersten E-Mail-Programme)
– Cryptomator
– EDS für Android
– Disk Deciper für iPhones
Neukölln in einem Foto

Der QR-Code von den Plakaten war vor einer Sekunde abgerissen worden, vom wem, weiß ich aber nicht…
Split Tunneling

A modern cybersecurity infographic illustrating the difference between Split Tunneling and Full VPN Tunneling. On the left side, show a laptop connected to a VPN tunnel where only traffic to a home network and private servers passes through the encrypted tunnel, while normal internet traffic bypasses it directly to the web. Label this “Split Tunnel”. On the right side, show a “Full Tunnel” where all internet traffic, including websites and cloud services, is routed completely through the VPN tunnel, changing the user’s public IP address. Use glowing blue VPN tunnels, network diagrams, internet cloud icons, routers, and data streams. Professional IT illustration style, dark background with neon blue and cyan highlights, highly detailed, clean layout, futuristic networking concept art, cinematic lighting –ar 16:9 –v 7 (ChatGPT)
Ich hatte neulich ein interessantes IT-Problem: Ich bin mit einem Ubuntu Laptop in einem Firmennetz online, wenn ich Wireguard einschalte, komme ich nicht aber mehr online. Kann es sein, dass der Admin des Firmennetzes VPN bzw. Wireguard zu meiner eigenen Fritz!Box unterbindet?
Daraus ergab sich eine längere „Unterhaltung“ mit viel Gefummel, und das Problem konnte ich noch nicht lösen. Ich weiß aber, wie es ginge, habe nur keine Lust dazu. Da ich aber im November außerhalb Europas sein werden, könnte es sein, dass ich doch etwas machen muss, weil dort das Internet streng zensiert wird.

Midjourney erzeugt bei identischem Prompt nur symbolischen Unfug ohne Erkenntniswert.
Ja, das ist gut möglich. Viele Firmennetze blockieren oder filtern VPN-Verbindungen — besonders unbekannte oder private VPNs wie eine eigene FRITZ!Box-WireGuard-Verbindung.
Typische Ursachen:
→ Die Firewall blockiert den WireGuard-Port (standardmäßig UDP 51820).
→ UDP-Traffic wird generell eingeschränkt.
→ Das Firmennetz erlaubt nur HTTP/HTTPS über Proxy.
→ Deep Packet Inspection erkennt und blockiert VPN-Traffic.
→ Das Firmennetz verhindert „Split Tunneling“ oder private Tunnel absichtlich aus Sicherheitsgründen.
Dass „gar nichts mehr geht“, sobald WireGuard aktiv ist, deutet oft auf eines dieser Probleme hin:
→ Der Tunnel baut sich nicht korrekt auf
→ dann routet Ubuntu trotzdem alles durch das VPN und verliert Internetzugang.
DNS wird über den Tunnel geschickt, funktioniert aber nicht
→ Webseiten wirken „offline“, obwohl IP-Verbindungen evtl. noch gehen.
Die Firma blockiert genau den UDP-Verkehr zur Fritzbox
→ Handshake kommt nie zustande.

Ping geht, aber DNS nicht. Also liegt das Problem vermutlich daran. Was haltet ihr von den Ratschlägen der KI?
Wenn Ping auf IPs geht, aber DNS nicht:
→ DNS-Problem im Tunnel.
Oft hilft bei Firmennetzen:
→ WireGuard auf einen anderen UDP-Port legen (z. B. 53, 123 oder 443 UDP)
→ Auf der Fritzbox einen alternativen Port konfigurieren
→ PersistentKeepalive = 25
→ Split Tunneling statt AllowedIPs = 0.0.0.0/0
Beispiel: AllowedIPs = 192.168.178.0/24
resolvectl status

Global
         Protocols: -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
  resolv.conf mode: stub

Link 2 (wlp0s12f0)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 8.8.4.4
       DNS Servers: 8.8.8.8 8.8.4.4

Link 4 (wg_config)
    Current Scopes: DNS
         Protocols: +DefaultRoute -LLMNR -mDNS -DNSOverTLS DNSSEC=no/unsupported
Current DNS Server: 192.168.178.1
       DNS Servers: 192.168.178.1 fd93:9136:e393:0:7642:7fff:fe2c:f103
        DNS Domain: fritz.box ~.
Das erklärt das Verhalten ziemlich eindeutig. Dein WireGuard-Tunnel setzt den DNS auf deine FRITZ!Box:
Current DNS Server: 192.168.178.1
Sobald WireGuard aktiv wird, versucht Ubuntu also:
→ alle DNS-Anfragen an deine Fritzbox zuhause zu schicken durch den VPN-Tunnel
→ Wenn der Tunnel aber im Firmennetz nicht richtig funktioniert oder UDP teilweise blockiert wird, erreicht dein Laptop die Fritzbox-DNS nicht mehr zuverlässig.
Darum:
→ DNS → kaputt
→ Webseiten → „offline“
→ SERVFAIL von 127.0.0.53
Der entscheidende Punkt:
Dein normales WLAN (wlp0s12f0) hat funktionierende Google-DNS:
→ 8.8.8.8
→ 8.8.4.4
Aber WireGuard überschreibt das mit:
192.168.178.1
„Das ist typisch bei Fritzbox-WireGuard-Konfigurationen.“
ChatGPT empfiehlt split tunneling: Das sei in Firmennetzen fast immer die stabilere Lösung. Das hülfe mir aber nicht gegen Internet-Zensur…

Identischer Prompt, Gemini-Version
Sie werden ersetzt. Widerstand ist zwecklos.

Sehr geehrtes Zentralorgan für Oberstudienräte! Mein Arbeitsplatz ist sicher und wird nicht ersetzt!
Von irgendwem Gekapertes
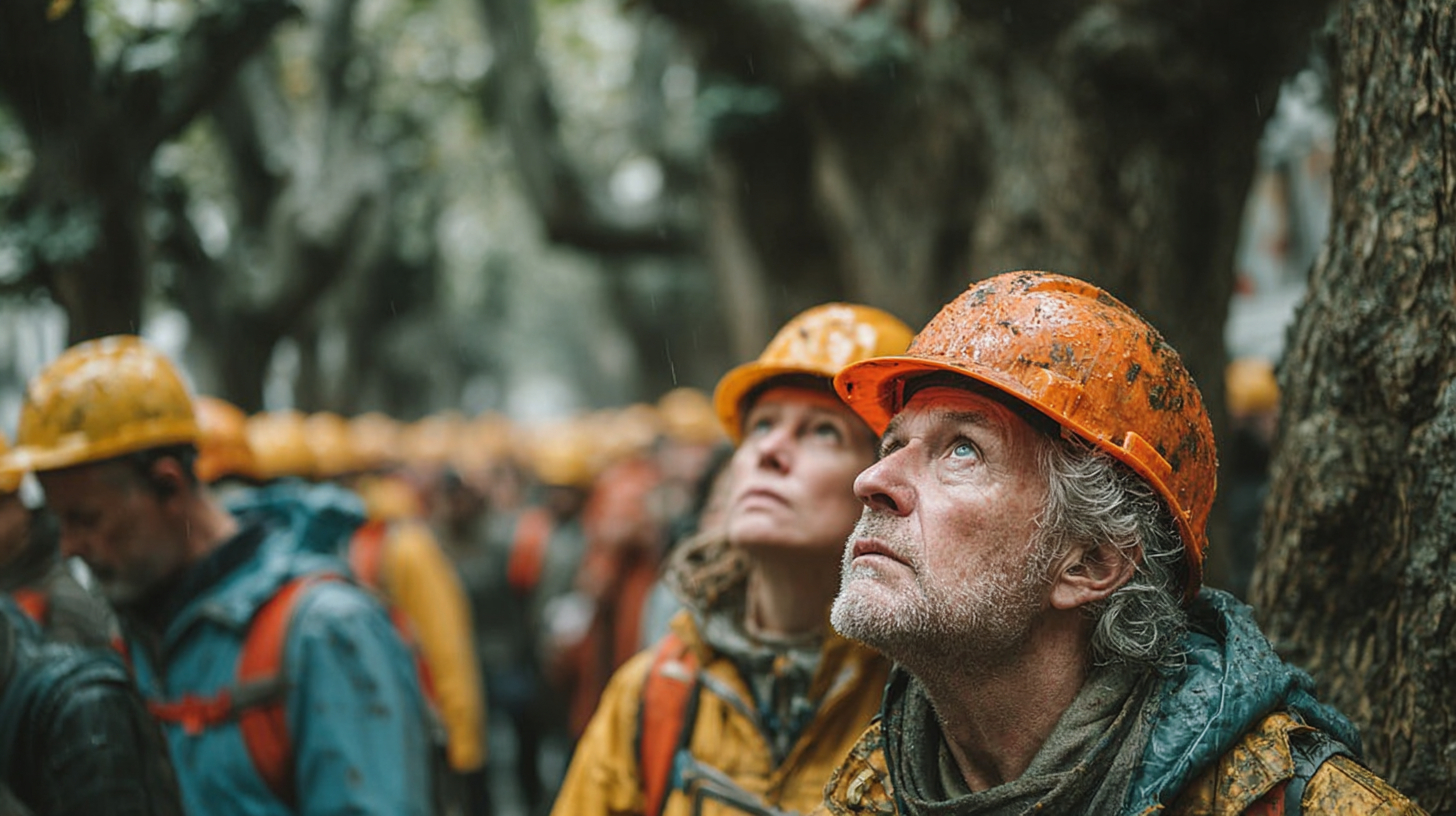
Womöglich eine Erlanger Gleichstellungsbeauftragte mit Lebensabschnittsgefährtem beim Spaziergang im Walderlebniszentrum Tennenlohe (Symbolbild)
Noch einmal zu Joana und anderem. Man freut sich, wenn die eigenen Vorurteile bestätigt werden. Erlangen hat (hatte?) gleich zwei Gleichstellungsbeauftragte, die genau so aussehen, wie man sich Gleichstellungsbeauftragte vorstellt, wenn sie bestimmte Lieder anhören.
Das ehemalige Nachrichtenmagazin schreibt: „Die Stadt Erlangen betonte gegenüber den »Nürnberger Nachrichten« [natürlich ohne einen Link zur Quelle zu setzen], dass es sich bei den zwölf Songs nicht um eine Verbotsliste handele. »Die Liste ist als Orientierung und Sensibilisierung gedacht. Unser gemeinsames Ziel mit Wirtinnen, Wirten und Schaustellerbetrieben ist ein friedliches und respektvolles Fest für alle«, heißt es. Einfacher gesagt: Die Gleichstellungsstelle macht das, was eine Gleichstellungsstelle halt so macht.“
„Im vergangenen Jahr hatte es Berichte über sexuelle Belästigung auf dem Volksfest gegeben, womöglich angeheizt durch frauenfeindliche Songtexte“. Womöglich. Womöglich werden islamische Messerstecher auch durch einschlägige Computerspiele angeheizt. Womöglich fällt irgendwo ein Baum um, daher sollten Spaziergänger in Baumnähe immer einen Helm tragen.
Meine Verschwörungstheorie ist: Die Erlanger AfD hat den Gleichstellungsbeauftragten vorher ein paar Geldscheine zugesteckt mit der Bitte, doch mal eine Liste von Musikstücken zusammenzustellen, die Gleichstellungsbeauftragten auf keinen Fall gefallen würde und diese natürlich an die Presse weiterzugeben, wegen „Transparenz, Vielfalt und Öffentlichkeit“ und so.
„2024 hat man sich mit Festwirten und Musikern zudem darauf geeinigt, das inzwischen häufig von Rechten gekaperte Lied L’Amour Toujours nicht mehr zu spielen.“
Deswegen sollte die deutsche Nationalhymne auch nie mehr gespielt werden. Am besten sogar verbieten.
Der weiße Berg und Uxmal, KI revisited und der vergebliche Versuch, etwas in die Zukunft zu retten

Das Original-Foto
Zu meiner Überraschung fand ich das obige Foto auf dem Blog gar nicht. Habe ich es bisher nicht veröffentlicht? Monte Albán war ehemalige Hauptstadt und das religiöse Zentrum der Zapoteken im heutigen Mexiko in der Nähe von Oaxaca. Das Foto habe ich am 14.10.1979 gemacht. Über Monte Alban hatte ich am 13.07.2012 und am 02.07.2023 etwas geschrieben.

Uxmal das Original-Foto, hier veröffentlicht am 06.08.2022. Fotografiert in Yucatan, Mexiko, am 17.10.1979.
Ich war etwas komplizierter als gedacht, die Fotos (die schon ein eingescannte Dias waren) zu restaurieren.

Offenbar haben künstliche Intelligenzen ein Problem, „verbessern“ und „verändern“ unterscheiden zu können. Geminis Versionen von Monte Alban waren zwar auch gut, aber beim ersten Mal halluzinierte die KI eine große Touristengruppe auf den kleinen Hügel im Hintergrund in der Mitte. Die fiktiven Personen waren so klein, dass ich sie beinahe nicht gesehen hätte. Wir waren damals allein – andere Touristen wären kontraproduktiv und sowieso komplett gelogen.

Version ChatGPT von Monte Alban
Bei Uxmal wurden mir zwei Versionen vorgeschlagen. Die zweite hatte den Himmel verändert und war geringfügig besser, ich wählte dennoch der Authentizität werden die erste.

Uxmal, Version Gemini
Natürlich ist das alles völlig sinnlos. Wer interessiert sich für Fotos, die vor einem halben Jahrhundert geschossen wurden? Ich habe zwar Nachfahren, die meinen gesamten Krempel erben werden, aber die rufen vermutlich gleich einen Entrümplungsdienst.
Etwas irgendjemandem hinterlassen zu wollen, ist evolutionär eine Übersprungshandlung des Zeugens von Nachkommen. So sehe ich das. Die Nachgeborenen lernen nicht aus den Fehlern, die man selbst gemacht hat.
Ich werde ganz egoistisch dennoch alle (ca. 3000) Bilder noch einmal durchforsten und auch die Reise-Tagebücher, die ich, als ich begann, die Fotos hier zu veröffentlichen (2010? Die auf spiggel.de – der Vor-Version dieses Blogs – waren nicht eingesannt), gar nicht berücksichtigt hatte – auf die Idee kam ich erst später. Kann sein, dass das Publikum demnächst Bilder vorgesetzt bekommt, die es schon kennt, nur etwas enhanced…
Nonnenklosterviereck [2. Update]

Ich bin sehr motiviert, meine alten Fotos von der KI aufmöbeln zu lassen (vgl. oben und unten).
Dazu schrieb ich am 14.11.2022: Das letzte Foto aus der Ruinenstadt Uxmal in Mexiko, am 17.10.1979. Ich habe lange gesucht, um ein ähnliches Foto zu finden, aber vergeblich. Es hat sich nicht viel geändert. Die Ruine gehört zum Nunnery Quadrangle (Cuadrangulo De Las Monjas).

Unter Exorzisten

Die bürgerliche Hauptstadtpresse berichtet: Gleich 32 Autoren, die ihre Bücher bislang im Westend Verlag veröffentlicht haben, verkünden in einem offenen Brief an die Geschäftsführung des in Frankfurt ansässigen Verlags, dass sie diesen verlassen werden. „Wir distanzieren uns hiermit von der Neuausrichtung Ihres Verlagsprogramms.“ (…)
Mit der „Neuausrichtung“ ist gemeint, dass der Verlag, der sich bislang „ausdrücklich als Plattform für kritische, linke Perspektiven auf gesellschaftliche Entwicklungen“ verstanden hat, wie es bis vor kurzem auf der Verlagsseite stand, nun auch Bücher von Autoren wie Wolfgang Kubicki und Ulf Poschardt verlege, mithin sich rechten Positionen öffne.
Die haben doch nicht mehr alle Tassen im Schrank. Die gefühlt „linken“ Damen und Herrn Autoren sind noch nicht einmal mehr in der Lage, jemanden in ihrer virtuellen Nähe zu dulden, der nicht ihrer stromlinienförmigen Meinung entspricht, ohne ein exorzistisches Reinigungsritual zu zelebrieren.
Joana
Skandal im Sperrbezirk von Erlangen! Zehn unbekleidete Friseusen gesichtet! Eine hieß Joana und hatte 20 Zentimeter lange Haare.
Wenn man bei Google die Suchanfrage „Erlangen nackte friseusen“ eingibt, bekommt man jetzt merkwürdige Ergebnisse, die sich überraschenderweise mit deutschem Liedgut beschäftigen.
Die Stadt Erlangen hat für die heute beginnende Bergkirchweih mehrere Lieder wegen Sexismus und Frauenfeindlichkeit auf den Index gesetzt, darunter beispielsweise 10 nackte Friseusen von Micki Krause, 20 Zentimeter von Mirja Boes, Joana von Peter Wackel und Skandal im Sperrbezir von der Spider Murphy Gang.
Warum? Man könnte sich den Stadtrat in Erlangen ansehen Jeder streitet mit jedem. Es gibt eine rechnerische Mehrheit „links von der Mitte“.
Das heißt: Es wird vermutlich gegendert, und Musik wird natürlich zensiert. Wie bestellt, so geliefert.
Die gesamte KI stellt sich selbstredend quer, wenn man das einschlägig bebildern will, insbesondere mit nackten Friseusen. Ich hätte passende Fotos aus Kasachstan nehmen können, aber das das könnte urheberrechtliche Probleme geben, weil die Fotoagentur CEN britisch ist. Der Shop von außen macht auch nichts her.
Also müssen wir uns mit dem Kitsch zufrieden geben, der in Erlangen bei den üblichen schmallippigen Verdächtigen als sexistisch und frauenfeindlich gilt.
Politische Pädagogik in besonders grober Ausführung
Noch mal etwas zu dem Video Ben-Gvirs. Auf Facebook schrieb jemand etwas, dem ich beipflichten kann:
Ein guter Faustschlag hat mehr Wert als ein guter Ausgang der Dinge. (Oswald Spengler: Der Untergang des Abendlandes)
„Gemeint sind jene bekannten oppositionellen Kommentatoren und Publizisten, die Israels Minister für nationale Sicherheit zuletzt als „Schande“ bezeichneten und dessen Vorgehen gegen die sogenannte Gaza-Flottille als nationale Blamage darstellten.
Was diese Herren allerdings nicht erklären: Wie genau soll man mit Aktivisten umgehen, die offen Sympathie für die Hamas demonstrieren? Mit Blumen? Mit einem Blasorchester? Mit einem Kinderchor und einem Korb Bio-Datteln?
Diese „See-Aktivisten“ kamen nicht, um Wale zu retten oder Plastik aus den Ozeanen zu fischen. Sie kamen, um einer Organisation moralischen Rückhalt zu geben, deren Terroristen jüdische Familien massakrierten, Kinder ermordeten und Frauen vergewaltigten – begleitet vom moralischen Pathos jener internationalen Öffentlichkeit, die bei jüdischem Blut erstaunlich oft plötzlich philosophisch wird.
Nichts ist langweiliger als die Logik professioneller moralischer Fernkämpfer. Vor allem dann, wenn sie Humanismus mit der Miene von Buchhaltern vortragen, die gerade eine Rechnung auf Korrektheit prüfen.
Mir erscheint inzwischen jede politische Zeile verdächtig, die ausschließlich geschrieben wird, um die eigene pflanzenfressende Ethik vorzuführen. Zu viele Menschen umarmen heute symbolisch das Krokodil des Friedens — solange gefressen werden nur andere.
Israels Minister für nationale Sicherheit behandelte die sogenannte „Flottille der Provokateure“ jedenfalls nicht wie harmlose Friedenspilger. Sicherheitskräfte kontrollierten die Aktivisten massiv, bewaffnete Einheiten standen bereit, und der Minister schwenkte demonstrativ die israelische Flagge – mit dem Gesichtsausdruck eines Mannes, der es leid ist, sich für die bloße Existenz seines Landes zu entschuldigen.
„Wir sind hier die Hausherren“, lautete die Botschaft. Und, ehrlich gesagt, klang das überzeugender als das endlose diplomatische Wehklagen über die „internationale Besorgnis“.
Noch vor wenigen Jahren wurden Klimaaktivisten mit Sandwiches und Mineralwasser empfangen. Diesmal jedoch reagierte Israel mit demonstrativer Härte – sehr zum Entsetzen europäischer Menschenrechtsmilieus, die sofort Herzrhythmusstörungen bekamen. Natürlich meldeten sich umgehend Gerichte, NGOs und internationale Mahner zu Wort – jene ewigen Onkel der Weltpolitik, die bei jedem israelischen Sieg hereinstürmen und rufen: „Bitte sofort aufhören zu gewinnen!“
Der Minister ist ohnehin für seine kompromisslose Haltung gegenüber den Hamas-Terroristen bekannt, die am 7. Oktober israelische Zivilisten abschlachteten und verbrannten.
Er verschärfte die Haftbedingungen für Terroristen und ließ Gefängnisse demonstrativ mit Bildern des zerstörten Gazastreifens dekorieren. Man könnte sagen: politische Pädagogik in besonders grober Ausführung.“
Full ack, Euer Ehren! Auch wenn Ben Gvir ein Unsympath sein mag: Es schadet es nicht, die Hatikwa in demütiger Haltung anzuhören. Die können froh sein, dass sie nicht zu Abbruch- und Steinbrucharbeiten in Gaza herangezogen wurden.
Insel der Sterne, revisited mit KI


Das Foto habe ich 1984 auf Amantani gemacht, einer peruanischen Insel im Titcaca-See. Dort habe ich eine Woche bei Quechua-Bauern verbracht, die schlechter Spanisch sprachen als ich. Die Kinder hatten noch nie eine Kamera gesehen und reagierten dementsprechend. Das obere Foto (eingescanntes Dia) und das unten habe ich mit KI bearbeitet. ChatGPT schlug vor, um alte Fotos zu verbessern:
Wenn du nur ein Tool willst:
Beste Gesamtwahl: Topaz Photo AI (kostenpflichtig)
Beste Profi-Kontrolle: Adobe Photoshop
Beste kostenlose Lösung:
GIMP + Real-ESRGAN Github
Ich finde, der Authentizität schadet es nicht.


Chefökonomisches

A gigantic bureaucratic machine made of marble and rusted steel, endlessly fed by exhausted workers carrying sacks of gold coins uphill, while elegant government clerks in oversized suits stamp papers that transform into smoke and disappear into the sky, in the background towering factory chimneys and giant industrial machines create real glowing value and gears, ironic contrast between productive labor and bloated administration, dark marxist satire, symbolic capitalism and state bureaucracy, cinematic lighting, dystopian realism, brutalist architecture, red banners fading in rain, hyper-detailed, metaphorical, ironic, political allegory, oil painting mixed with socialist propaganda poster aesthetics –ar 16:9 –s 750 (Gemini)
Ich bin versucht, den Wanderpokal „Lautsprecher des Kapitals“ an Dorothea Siems zu vergeben, die „Chefökonomin“ der „Welt“ aka bürgerliche Presse, für ihren (paywallgeschützen) Artikel Der Arbeitsmarkt spiegelt die düstere Wahrheit.
„Siems ist eine Verfechterin einer Freien Marktwirtschaft und wird bisweilen auch als neoliberal bezeichnet.“ Beruhigend zu wissen, dass sie nicht die unfreie Marktwirtschaft unterstützt. Artikel von Journalisten, die den Kapitalismus zu erklären versuchen, aber dem Publikum stattdessen Meinungen unterjubeln, die strittig sind oder sogar Unsinn, könnrn oft lehrreich sein im Sinne der Volksweisheit, die von bösartigen Zeitgenossen Idi Amin zugeschrieben wird: „Keiner ist unnütz: Er kann immer noch als schlechtes Beispiel dienen“.
Doch die heutige Situation, das zeigen die aktuellen Daten des Statistischen Bundesamts, bedroht den Wohlstand des Landes nicht minder, als dies damals die Rekordzahl von fünf Millionen Arbeitslosen tat.
Was meint der suggestive Begriff „Wohlstand des Landes“? Man könnte das als Marxist mit einem ironischen Statement kontern: Wenn es der herrschenden Klasse gut geht, geht es auch dem Proletariat und allen anderen Klassen gut. Aber unserer Kapitalismus-affinen „Volkswirtschaftler“ würden dem ganz unironisch beipflichten und nur andere Begriffe benutzen, weil „Klasse“ freiwillig verboten ist.
Vor allem die Industrie schrumpft infolge der Belastung durch überhöhte Energiepreise, steigende Lohnnebenkosten sowie Bürokratie und überzogene Steuern mit zunehmender Geschwindigkeit.
Das ist schon starker Tobak. Der Profit des Kapitals sinkt, weil das variable Kapital aka Löhne zu teuer ist? Überzogene Steuern? Was sind denn „nicht überzogene“ Steuern?
| Rang | Land | Körperschaftsteuer / Unternehmenssteuer | Relativ zu Polen = 100 |
|---|---|---|---|
| 1 | Deutschland | 30,1 % | 158 |
| 2 | Vereinigtes Königreich | 25,0 % | 132 |
| 3 | Frankreich | 25,8 % | 136 |
| 4 | Italien | 27,8 % | 146 |
| 5 | Spanien | 25,0 % | 132 |
| 6 | Niederlande | 25,8 % | 136 |
| 7 | Türkei | 25,0 % | 132 |
| 8 | Schweiz | 19,7 % | 104 |
| 9 | Polen | 19,0 % | 100 |
| 10 | Belgien | 25,0 % | 132 |
| 11 | Dänemark | 22,0 % | 116 |
| 12 | Schweden | 20,6 % | 108 |
| 13 | Norwegen | 22,0 % | 116 |
Kann man also pauschal behaupten, dass es einem Land besser geht, wenn die Kapitalisten weniger Steuern zahlen? Natürlich nicht, nur für Lautsprecher des Kapitals. Das weiß sogar die KI: Kann man einen Zusammenhang herstellen zwischen der Höhe der Steuern für die Unternehmen und der Produktivität und der Rentabilität?
Ja – allerdings nicht in Form eines einfachen linearen Zusammenhangs. In der Wirtschaftswissenschaft gilt heute eher:
– Sehr hohe Unternehmenssteuern können Investitionen, Innovation und Kapitalbildung bremsen.
– Sehr niedrige Unternehmenssteuern allein erzeugen aber ebenfalls nicht automatisch hohe Produktivität oder hohe Gewinne.
– Entscheidend ist das Gesamtumfeld: Infrastruktur, Bildung, Rechtssicherheit, Energiepreise, Bürokratie, Arbeitskosten, Kapitalzugang und Innovationskraft.
Man kann grob drei Beobachtungen machen:
1. Hohe Produktivität trotz hoher Unternehmenssteuern
Beispiele: Deutschland, Dänemark, Schweden, Niederlande. Diese Länder haben relativ hohe Steuer- und Abgabenquoten, aber trotzdem hohe Arbeitsproduktivität, starke Exportindustrien, hohe technologische Kompetenz.
Grund: Die Steuern finanzieren teilweise Faktoren, die Produktivität erhöhen: gute Infrastruktur, Ausbildungssysteme, Forschung, stabile Institutionen.
2. Niedrige Unternehmenssteuern fördern oft Investitionen
Beispiele: Irland, Schweiz, Osteuropäische Staaten
Niedrigere Unternehmenssteuern erhöhen die Nachsteuerrendite [den Profit], machen Standorte attraktiver, ziehen internationale Konzerne an.
Das kann Investitionen, Firmengründungen, Kapitalzufluss und Beschäftigung erhöhen.
Die Schweiz kombiniert beispielsweise moderate Unternehmenssteuern, hohe Rechtssicherheit, stabile Energieversorgung, hohe Innovationskraft.
Dadurch entstehen oft hohe Unternehmensrenditen [gemeint sind sind wieder Profite].
3. Der entscheidende Punkt ist die „Gesamtbelastung“
Für Unternehmen zählt nicht nur die Körperschaftsteuer, sondern Lohnnebenkosten, Energiekosten, Bürokratie, Regulierung, Genehmigungsdauer, Kapitalmarktzugang, Arbeitsrecht.
Deshalb kann ein Land mit etwas höheren Steuern trotzdem wirtschaftlich erfolgreicher sein als ein Niedrigsteuerland mit schwachen Institutionen.
Das sind Binsenwahrheiten, die die KI uns anbietet. Das beweist aber auch: Die These, weniger Steuern für das Kapital machten uns alle reicher und glücklicher, ist Bullshit.
| Land | Durchschnittslohn brutto pro Jahr | Unternehmensprofite / Gewinnanteil | Einordnung |
|---|---|---|---|
| Schweiz | 107.487 € | ca. 41 % | sehr hohe Löhne, hohe Profitabilität |
| Dänemark | 71.961 € | ca. 42 % | hohe Löhne, solide Profite |
| Deutschland | 66.700 € | ca. 40 % | hohe Löhne, mittlere bis hohe Profite |
| Vereinigtes Königreich | 65.340 € | ca. 39 % | hohe Löhne, mittlere Profite |
| Belgien | 62.348 € | ca. 38 % | hohe Löhne, eher mittlere Profite |
| Niederlande | 69.028 € | ca. 43 % | hohe Löhne, hohe Profite |
| Norwegen | 68.420 € | ca. 49 % | hohe Löhne, sehr hohe Profite |
| Schweden | 50.338 € | ca. 39 % | gute Löhne, mittlere Profite |
| Frankreich | 45.964 € | ca. 32 % | mittlere Löhne, niedriger Gewinnanteil |
| Italien | 36.594 € | ca. 42 % | mittlere Löhne, solide Profite |
| Spanien | 32.678 € | ca. 44 % | niedrigere Löhne, hohe Profitquote |
| Polen | ca. 26.000 € | ca. 48 % | niedrigere Löhne, hohe Profitquote |
| Türkei | 18.590 € | ca. 52 % | niedrige Löhne, sehr hohe Profitquote |
Unsere Chefökonomin: Wenn hierzulande Maschinen hergestellt und verkauft werden, sorgt diese Wirtschaftsleistung für Umsatzerlöse, die dann zum Teil als Lohn an die Arbeitnehmer gehen. Ist der Staat der Arbeitgeber, erhöht zwar jede neue Stelle in Höhe der Personalkosten statistisch das Bruttoinlandsprodukt. Doch es ist der Steuerzahler, der mit seinem Geld diese Jobs finanziert. Der Staat muss den Bürgern und Betrieben zuvor die Mittel abnehmen, um die Gehälter im öffentlichen Dienst zahlen zu können. Weil in diesem Prozess hohe Reibungsverluste entstehen, kosten die Beschäftigten unter dem Strich weit mehr, als sie an Lohn bekommen. Im Privatsektor geht die Rechnung dagegen anders aus: Jeder Arbeitsplatz bringt mehr, als er kostet – oder er fällt weg.
Wir übersetzen das in marxistisches Deutsch: Wenn in der kapitalistischen Produktion Maschinen hergestellt und veräußert werden, entsteht daraus ein Mehrwert: Der schlägt sich nur zu einem Teil in den Löhnen der Arbeiter nieder. Der Mehrwert bzw Profit (keine Synonyme) wird vom Kapital angeeignet.
Der bürgerliche Staat hingegen schafft keinen neuen Wert, sondern verteilt lediglich bereits im Produktionsprozess erzeugten gesellschaftlichen Reichtum um. Jede zusätzliche Stelle im Staatsapparat erscheint zwar statistisch als Wachstum des Bruttoinlandsprodukts, tatsächlich finanzieren sich diese Arbeitplätze, indem Einkommen und Gewinne durch Steuern und Abgaben abgeschöpft werden.
Die Kosten dieser Umverteilung tragen letztlich die arbeitenden Klassen und die produktiven Bereiche der Wirtschaft. Während im privaten Unternehmen der einzelne Arbeitsplatz nur solange bestehen bleibt, wie er Mehrwert erzeugt, kann sich der Staatsapparat auch unabhängig von unmittelbarer Produktivität ausweiten, sofern die gesellschaftliche Gesamtarbeit genügend Überschüsse hervorbringt, um ihn zu tragen.
In Deutschland aber hypertrophiert ein ineffizienter Staatssektor, der mittlerweile die Hälfte aller Wirtschaftsleistung beansprucht. Mit einer immer höheren Schuldenfinanzierung kaschiert die Politik den Niedergang des Privatsektors, der sich in den Arbeitsmarktzahlen spiegelt. Gegen diese eklatante Fehlentwicklung helfen nur wirtschaftsfreundliche Reformen.
„Wirtschaftsfreundlich“. Damit ist der Artikel kein Journalismus mehr, sondern Polemik und Propaganda. Aber was will man von der bürgerlichen Wirtschaftspresse erwarten!
Apropos: Wo sollte ich mich als Chefökonom bewerben?

Der obige Prompt mit Midjourney
Rewards for Justice

Hat jemand Hintergrundwissen und braucht 15 Millionen Dollar?
Vielleicht sollte man die Genossin Vedi Emde fragen, die bestimmt Geld braucht für neue Halstücher, ob sie jemanden in der antisemitischen Mischpoke dort kennt, der jemanden kennt, der jemanden kennt? Oder sollte man gleich Jack Ryan anheuern?
Kyusu, Sencha und Umami

Noch kurz ein Lifestyle-Thema abhandeln. Hier: Abwarten und Tee trinken. Ich bin eher ein Kaffee-Trinker, aber nur per French-Press-Kanne. Kaffee aus der Maschine schmeckt immer wie Plörre.
Ich wuchs in einem ruhrpöttischen Haushalt auf, in dem es keinen Tee gab. Vermutlich habe ich eher Schnaps (wir kannten ausschließlich Bommerlunder) probiert als Tee.


Tee aus Teebeuteln schmeckt nach nichts. Ich habe natürlich bei meinem Freund Albrecht die Teezeremonien nationaler Minderheiten kennengelernt. Der Ostfriesentee schmeckt nach etwas, mir aber nur mit Kandiszucker.
Die KI sagt über gesundheitliche Vorteile des Tees an sich:
🌿 Reich an Antioxidantien: Grüner Tee enthält viele sogenannte Polyphenole (z. B. Catechine). Diese können Zellen vor Schäden schützen.
❤️ Gut fürs Herz: Regelmäßiger Konsum kann helfen, den Cholesterinspiegel zu verbessern und das Risiko für Herz-Kreislauf-Erkrankungen zu senken.
🧠 Unterstützt die Konzentration: Durch Koffein (weniger als Kaffee) und die Aminosäure L-Theanin wirkt grüner Tee oft sanft anregend und kann die Aufmerksamkeit verbessern.
⚖️ Kann beim Abnehmen helfen: Er kann den Stoffwechsel leicht ankurbeln – aber Wunder sollte man nicht erwarten.
🛡️ Kann das Immunsystem stärken: Die Inhaltsstoffe können entzündungshemmend wirken.
Können, aber müssen nicht.
Aber: nicht übertreiben ⚠️
– Zu viel grüner Tee kann wegen Koffein zu Schlafproblemen führen
– Auf nüchternen Magen kann er bei manchen Menschen den Magen reizen
– Sehr hohe Mengen sind nicht empfehlenswert (z. B. wegen Leberbelastung in Extremfällen)
Die Japaner saufen Tee hektoliterweise und werden sehr alt. Und es gibt offenbar einen gewissen Zusammenhang.
Ein weiterer Grund, warum die Japaner so alt werden, ist der regelmäßige Konsum von grünem Tee. Grüner Tee ist in Japan fester Bestandteil des Alltags und wird über den ganzen Tag verteilt getrunken. Grünem Tee werden antioxidative Eigenschaften zugeschrieben, die Zellen vor schädlichen freien Radikalen schützen können. Er enthält wertvolle Inhaltsstoffe wie:
– Catechine (Polyphenole)
– Chlorophyll
– Vitamine und Mineralstoffe.
Fast überredet. Ich setzte auf meine To-Do-Liste für die Zukunft wohlgemut: a) Idealgewicht halten, b) 50 Liegestütze mit 80 erreichen (aktuell immer noch rund 30), c) grünen Tee trinken – am besten gleich den populärsten Tee Japans bei der Großbourgeoisie bestellen und in die Teekanne schütten.
Nur wie trinkt man den? Ich wusste gar nicht, dass man Tee nicht mit kochendem Wasser aufbrüht, sondern eher bei 70-80 Grad oder, wie beim Sencha empfohlen (manche nervtötenden Websites wie diese würde ich am liebsten nur mit Lynx ansteuern), bei 90 Grad.
– Lass Sencha-Tee nicht länger als zwei Minuten ziehen. Danach lösen sich Gerb- und Bitterstoffe aus den Teeblättern.
– Bei einem zweiten Aufguss lösen sich andere Wirkstoffe aus dem Tee, wodurch das gesamte Wirkungsspektrum des Tees für dich zugänglich wird. Für den zweiten Aufguss verwendest du am besten 80 Grad heißes Wasser.
Oha, wieder alles falsch gemacht. Kein Wunder, dass ich nach einer Kanne am Abend, in der ich dummerweise auch die Teeblätter gelassen hatte, noch nachts um drei hellwach war.
Die KI warnt mit erhobenem virtuellen Zeigefinger: Gerade hochwertiger japanischer Sencha wird meist eher mild und nicht zu heiß aufgegossen, damit die süßlich-grasigen Umami-Noten erhalten bleiben.
Jetzt reicht es aber mit dem stümperhaften Herumfummeln. Ich habe mir eine Kyusu-Teekanne besorgt, bei der man den Tee nach dem Aufbrühen problemlos hinausnehmen kann, ohne die ganze Küche einzusauen.
Ich habe noch andere Teesorten aus einer Wohnung gerettet. Diese wären im Müll gelandet. Mal sehen, was das ist – und wie man das trinkt!

Nachtschicht

5:19 Uhr – nein, die Nachtschicht ist noch nicht vorbei.
España, una, pequeña, libre
Berliner Zeitung: „Die spanischen Konservativen gewinnen die Andalusien-Wahl – sind künftig aber auf die rechte Partei Vox angewiesen. Die Partei von Premier Sánchez fährt eine historische Niederlage ein.“
Man darf sich freuen, dass der Israel-Hasser Sánchez einen Denkzettel bekommen hat. Offenbar wollen die Spanier seine Politik nicht.
Ich habe mir einen Artikel aus der spanischen Zeitung El País zusammenfassen lassen (ChatGPT):
„Die konservative PP [vergleichbar mit der CDU] unter Juan Manuel Moreno gewinnt zwar erneut deutlich die Wahl, verliert jedoch ihre absolute Mehrheit. Statt 58 hält sie nun nur noch 53 Sitze und ist damit auf die Unterstützung der rechtspopulistischen Vox angewiesen, um weiter regieren zu können. Trotz Stimmenzuwachs verliert die PP fünf Mandate.
Die sozialdemokratische PSOE erzielt mit 28 Sitzen ihr schlechtestes Ergebnis in Andalusien überhaupt. Spitzenkandidatin María Jesús Montero konnte den Niedergang der Partei nicht stoppen, auch wenn die Verluste geringer ausfielen als befürchtet.
Großer Gewinner auf der linken Seite ist Adelante Andalucía, eine linksnationalistische andalusische Partei. Sie steigert sich von zwei auf acht Sitze und wird damit zur wichtigsten alternativen linken Kraft neben der PSOE. Besonders stark ist sie in Cádiz und Sevilla. Der Erfolg wird als Ausdruck eines neuen andalusischen Regionalbewusstseins interpretiert.
Vox legt leicht zu und gewinnt einen zusätzlichen Sitz. Obwohl das Ergebnis schwächer ausfällt als in anderen Regionen Spaniens, besitzt die Partei nun erneut eine Schlüsselrolle, da Moreno ohne ihre Unterstützung nicht regieren kann. Vox fordert unter anderem eine „nationale Priorität“ bei Sozialleistungen.
Die Wahlbeteiligung stieg deutlich an. Insgesamt bleibt das rechte Lager zwar stärker als die Linke, doch die progressive Seite gewinnt durch den Erfolg von Adelante Andalucía wieder an Gewicht. Der Artikel bewertet Morenos Sieg deshalb als „bitteren Sieg“: Er bleibt Wahlsieger, verliert aber seine politische Unabhängigkeit von Vox.“
Vox ist gegen die Autonomierechte der spanischen Regionen und strebt stattdessen eine zentralistische Verfassung an; sie lehnt Immigration und Feminismus ab. Die Partei hat sich selbst als „antifaschistisch, antinazistisch und antikommunistisch“ bezeichnet.
In Spanien ist die Politik immer ein bisschen anders, weil das Thema regionale Autonomie oft alles anderes überlagert, wobei es bei uns – außer beim Länderfinanzausgleich – überhaupt keine Rolle spielt.
Die „Rechten“ sind also für einen zentralistischen Staat und „Antifaschisten“. Die „linken“ Sozialisten Antisemiten. Irgendwie ist alles verkehrt herum.
„Regionalbewusstsein“ halte ich für reaktionäre romantische Kapitalismus-Kritik. Das gilt auch für Schottland, Wales oder die Basken. Als ob es nun eine baskische oder andalusische „Nation“ gäbe – alles Mumpitz. Man kann nur froh sein, dass unsere Sorben nur wenige sind. Sonst könnten die auf die Idee kommen, einen eigenen Staat zu wollen oder sich Polen anzuschließen.
-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Discord/Midjourney Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)