Protestant Prudacy

Aus den „Allgemeinen Geschäftsbedingungen“ von Facebook: „Wir erlauben keine Nacktheit und Pornografie auf unserer Seite. Jegliche Inhalte, die unangemessen sexuell sind, werden entfernt.“
Was zum Teufel ist „unangemessen sexuell“? Und wem schadet der Anblick nackter Körper? Schauen wir mal bei Wikipedia:
Prüderie bezeichnet eine sehr empfindliche Einstellung und Engherzigkeit gegenüber Sitte und Moral. Pierers Universallexikon von 1861 beschreibt Prüderie als „auf eine übertriebene und affectirte Weise sittsam; scheinspröde, zimperlich;“.
Im weiteren Sinne bezeichnet Prüderie eine Geisteshaltung, die das Ziel hat, sexuelle Äußerungen jeglicher Art in der Öffentlichkeit und teilweise auch im Privatbereich weitestgehend auszuschließen. Dies betrifft vor allem die Darstellung oder auch nur Andeutung von Erotik in Ton- und Bildform, Mode, Massenmedien, Literatur, historischen Zeugnissen, Konversation. (…)
Gründe für Prüderie liegen häufig in der Sexualethik, oft mit religiösem Hintergrund, … (…)
Doch ist Prüderie nicht nur ein Merkmal christlicher, islamischer und teilweise jüdischer Traditionen. Auch in anderen Großkulturen ist die enge Reglementierung des Sexuellen bis hin zu dessen Kriminalisierung verbreitet: Die Gesellschaftsnormen der Chinesen, Inder der Arabischen Welt sowie bestimmter Teile der USA sind auf Grund der dortigen Gesetzgebung und ungeschriebener gesellschaftlicher Normen aus mitteleuropäischer Sicht prüde.“
Flickr boykottiere ich, seitdem sie dort meine harmlosen Avatar-Bilder als „jugendgefährdend“ kategorisieren wollten.
Die unglaublich irrationale Prüderie in den USA geht mir total auf den Geist; aber das werden wir hier auch noch kriegen – die Jugendschutzwarte sind auf dem Vormarsch. Gesellschaftliche Reaktion tarnt sich immer als moralische Schein-Diskussion. Da lob ich mir doch Second Life (vgl. oben, Gor)
Bayerische Cyberpolizei
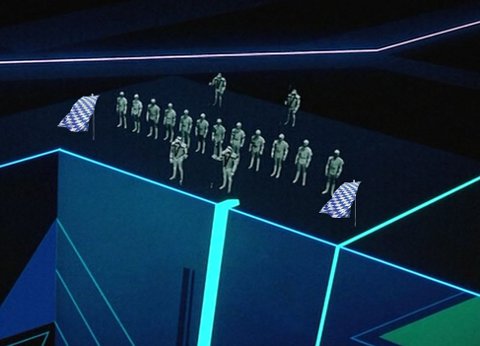
Heise meldet: „Bayern will mit speziell ausgebildeten „Internetpolizisten“ gegen die [angeblich, B.S.] zunehmende Kriminalität im Netz vorgehen. (…) Herrmann mahnte deshalb, wenn man Spuren von Tätern im Internet sichern wolle, müsse man auf die Verbindungsdaten zurückgreifen können. Man müsse beispielsweise identifizieren können, wer hinter einer IP-Adresse stecke.“
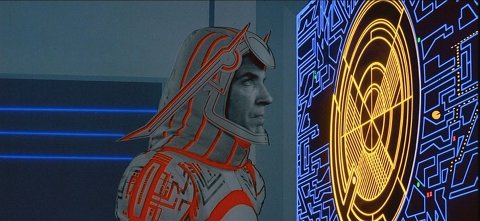
Exklusiv auf burks.de hier erste Fotos der bayerischen Cyberpolizei. Oben: Morgenandacht der Beamten. Unten: Ein bayerischer Cyberpolizist untersucht eine festgenommene IP-Adresse.
BKA imitiert China
Heise: „Das Bundeskriminalamt (BKA) hat eine Zugriffsblockade auf seine Webseite für Nutzer von Virtual Private Networks wieder aufgehoben, nachdem sich der Bundesdatenschutzbeauftragte eingeschaltet hat. (…) Laut Telemediengesetz (TMG) sind Diensteanbieter verpflichtet, die Nutzung von Online-Medien ‚anonym oder unter Pseudonym zu ermöglichen‘.“
So fühlt man Absicht und man ist verstimmt. Was in den Gesetzen steht, interessiert das BKA einfach nicht. Zu dumm, um in dieselben zu schauen, sind sie ja nicht. Die würden bei einem rechten Putsch in Deutschland widerspruchslos weitermachen. Pack.
Ein gesellschaftlicher Missstand
Windows ist eben kein Betriebssystem. Es ist ein gesellschaftlicher Missstand.
Die Arbeit vieler Menschen ist darum herumorganisiert: Entwickler bei Microsoft, Entwickler bei Hardwareherstellern, beim Hersteller der ungenannten Bildverarbeitungssoftware (…).
Und jeder Einkauf sorgt dafür, dass alles so bleibt, wie es ist.
(Eberhard Falk auf danisch.de)
Full disk encryption on each of your computers
Die Electronic Frontier Foundation (EFF) empfiehlt: Verschlüsseln Sie ihre Festplatte komplett!
TrueCrypt has the most cross-platform compatibility.
Dazu gibt es einen Defending Privacy at the U.S. Border: A Guide for Travelers Carrying Digital Devices.
Macht das gefälligst!
Das Wort mit dem Glimpf

Die FAZ und andere berichten über eine schwer wiegenden Fall von Majestätsbeleidigung und Verunglimpfung des Staatsiberhauptes (§ 90 STGB: „Verunglimpfung des Bundespräsidenten“).
Es geht um ein Foto, das ein Blogger auf Facebook veröffentlich hatte (zusammen mit dämlichen Kommentaren), das die Ehefrau des Herrn Christian Wulff mit ausgestrecktem Arm zeigt, der an den Hitlergruß erinnert.
Für mich sieht das Foto eindeutig nach eine Montage aus – Photoshop oder Gimp. Außerdem ist es geschmacklos, bei jeder – hier unpassenden Gelegenheit – irgendwas mit „Nazi“ suggerieren zu wollen.
In den Jurablogs lesen wir:
Daß es sich insgesamt nicht um einen Ritt über den Ponyhof handelt, erkennt der Laie schon daran, daß es die Staatsschutzkammer des Landgerichts ist, die über diese Sache verhandelt. Was vor dieser Kammer sonst noch so Thema ist, kann man sich in § 74a GVG zu Gemüte führen.
Ob dieses Verfahren, was der BPräs. mit seiner “Ermächtigung” (eine Art qualifizierter Strafantrag) losgetreten hat, tatsächlich so sinnvoll ist, scheint mir zweifelhaft. Und zwar nicht nur hinsichtlich des Streisand-Effekts (…).
Die Verunglimpfung ist eine Spezialität der Beleidigung nach § 185 StGB. Speziell ist beispielsweise die Strafandrohung: Mindestens 3 Monate Kerker.
Ich habe mich schon immer gefragt, woher dieses grauenvolle Wort mit dem Glimpf stammt. In meinem etymologischen Wörterbuch steht das Verb verunglimpfen nicht, aber im deutschen Wortschatz online:
Synonyme: anschwärzen, beeinträchtigen, beleidigen, denunzieren, diffamieren, diskreditieren, entwerten, entwürdigen, herabsetzen, herabsetzen, herabwürdigen, herabwürdigen, schlechtmachen, schmähen, schmähen, verdächtigen, verleumden, verleumden, verschreien, verteufeln
vergleiche: diffamieren
ist Synonym von: abwerten, andichten, anfeinden, angreifen, anhängen, anschwärzen, attackieren, bewerfen, diffamieren, entwerten, erniedrigen, herabwürdigen, lästern, madig, nachreden, nachsagen, schlechtmachen, schmähen, verkleinern, verleumden, verschreien, verteufeln.
Im Köbler, Gerhard, Deutsches Etymologisches Wörterbuch, 1995. lesen wir:
verunglimpfen, V., verunglimpfen, beleidigen, 15. Jh., zu Unglimpf, M., Beleidigung
Der Duden benennt „mittelhochdeutsch ungelimpf, althochdeutsch ungelimfe“, und das führt zur Sprachwurzel der Glimpf, der sogar schon im Althochdeutschen vorkommt:
mittelhochdeutsch g(e)limpf, althochdeutsch gilimpf = angemessenes Benehmen, zu mittelhochdeutsch gelimpfen, althochdeutsch gilimpfen = etwas angemessen tun, rücksichtsvoll sein, ursprünglich = schlaff, locker sein.
Warum erinnert mich das jetzt an Gelumpe bzw. an einen Lumpen?
Wer dem CCC nicht passt, wird ausgesperrt
Nur mal zur Erinnerung:
Der Chaos Computer Club hat die German Privacy Foundation zum Chaos Communication Congress 2008 ausgeladen. “Es gibt gegen euch bzw. gegen Leute von euch sehr grosse Vorbehalte. Tatsächlich ist Burks selbst bei uns bis auf weiteres Persona non grata.” So heißt es in einer Mail des CCC. “Wir haben das besprochen und möchten eigentlich nicht, dass ihr einen Stand auf dem 25C3 aufbaut.”
Allfällige Kartensperrung
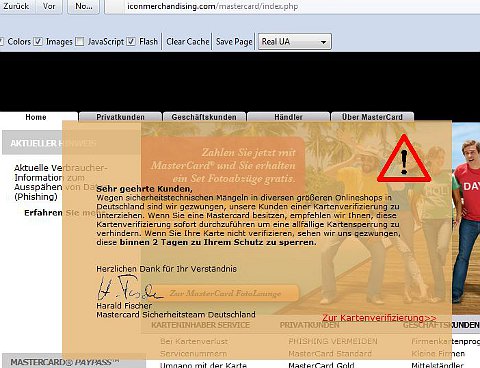
Das ist ja mal origineller gemacht als üblich – nur „allfällig“ dürfte auffallen:
Mastercard Securcode Kartenverfizierung
Sehr geehrte(r) Herr / Frau,
Wegen sicherheitstechnischen Mängeln in diversen größeren Sicherheitsfirmen in Deutschland sind wir gezwungen, unsere Kunden einer Kartenverifizierung zu unterziehen. Wenn Sie eine Mastercard besitzen, empfehlen wir Ihnen, diese Kartenverifizierung dringend durchzuführen um eine allfällige Kartensperrung zu verhindern.
Wenn Sie Ihre Karte nicht verifizieren, sehen wir uns gezwungen, diese binnen 2 Tagen zu Ihrem Schutz zu sperren. Hierzu besuchen Sie die unten aufgeführte Seite:
Jetzt Verifizieren! http://urlin.it/22cd9> [Der Link geht jetzt zu Whois, B.S.]
Tragen Sie Ihre Daten ein und vergewissern Sie sich nochmals, dass diese korrekt eingetragen wurden, damit die Verifizierung erfolgreich verlaufen kann.Herzlichen Dank für Ihr Verständnis.
Harald Fischer
Representative Office Germany
Unterschweinstiege 2-14
60549 Frankfurt/Main
Mastercard Sicherheitsteam Deutschland
Diese E-Mail von Kriminellen (ein Phishing-Versuch) ist der 23787463ste Grund, Javascript beim Surfen auszustellen und keine HTML-Mails zuzulassen.
Aber ich weiß, dass man menschliches Verhalten nicht ändern kann und dass ein Dödel ein Dödel und ein DAU ein DAU bleibt und dass niemand auf mich hören will. Wer nicht hören will, muss dann eben fühlen und Stunden aufbringen, um den verwanzten und versuchten Rechner wieder zu reparieren.
28c3: How governments have tried to block Tor
Definitiv einer der politisch brisantesten und wichtigsten Vorträge auf dem CCC-Kongress. Es geht darum, wie Tor von Regierungen geblockt wurde und warum das nicht funktioniert.
Leider wurden die German Privacy Foundation und ihre Server nicht erwähnt – als es darum ging, um mehr Frewillige zu werben, die Tor unterstützen.
Roger Dingledine ist definitiv würdig für den Nobelpreis.

Robin Anonymous Hood Hoax [Update]

Spiegel Online: „Die Online-Guerilla Anonymous hat offenbar Tausende Kreditkartendaten von Kunden der US-Sicherheitsberatungsfirma Stratfor gestohlen. Sie will eine Million Dollar als Weihnachtsspenden umverteilen. Außerdem soll der mutmaßliche WikiLeaks-Informant Manning in einem schicken Restaurant essen dürfen. (…) Doch für Stratfor könnte die Aktion ein unangenehmes Nachspiel haben – die Daten waren laut Anonymous leicht zugänglich, weil sie nicht verschlüsselt waren. „Nicht mehr so geheim und privat?“, verspottet Anonymous die Sicherheitsagentur in ihrem Schreiben.“
Bruhahahaha. Dann schauen wir mal auf die Fakten (Das kommt davon, Spiegel Online, wenn man keine Links auf die Quellen setzt – ihr werdet es nie lernen):
Emergency Christmas Anonymous Press Release
——————————————-
12/25/2011
THE STRATFOR HACK IS NOT THE WORK OF ANONYMOUS
Stratfor is an open source intelligence agency, publishing daily reports on data collected from the open internet. Hackers claiming to be Anonymous have distorted this truth in order to further their hidden agenda, and some Anons have taken the bait.
The leaked client list represents subscribers to a daily publication which is the primary service of Stratfor. Stratfor analysts are widely considered to be extremely unbiased. Anonymous does not attack media sources. In this excerpt from Time, there is a brief description of how Stratfor analysts uncovered a possible US backed coup in Iraq preceding the US invasion.
„In the past month Stratfor has drawn attention to a carefully assembled open-source report that asserted that last month’s attack on Iraq wasn’t intended just to punish Saddam Hussein for blowing off U.N. weapons inspectors. By sorting through thousands of pieces of publicly available data–from Middle East newspapers to Iraqi-dissident news–Stratfor analysts developed a theory that the attacks were actually designed to mask a failed U.S.-backed coup. In two striking, contrarian intelligence briefs released on the Internet on Jan. 5 and Jan. 6, Stratfor argued that Saddam’s lightning restructuring of the Iraqi military, followed by executions of the army’s Third Corps commanders, was evidence that the coup had been suppressed. Predictably, U.S. officials said the report was wrong.“
Stratfor has been purposefully misrepresented by these so-called Anons and portrayed in false light as a company which engages in activity similar to HBGary. Sabu and his crew are nothing more than opportunistic attention whores who are possibly agent provocateurs. As a media source, Stratfor’s work is protected by the freedom of press, a principle which Anonymous values greatly.
This hack is most definitely not the work of Anonymous.
We are Anonymous
We do not forgive
We do not forget
Expect us
Aus dem Heise-Forum: „…wenn man sich in den Anonymous IRCs umschaut begruesst die Mehrheit dort diesen Hack. Und genau das macht es zu einer Anonymous-Aktion, auch wenn es irgendwelchen angepissten Wichtigtuern nicht passt ;)“
Die ARD und Agitprop für die Vorratsdatenspeicherung
Patrick Breyer hat mal nachgefragt bei der ARD nachgefragt, warum die Berichterstattung zum Thema „Vorratsdatenspeicherung“ im Wesentlichen „aus Leugnen, Kleinreden und dem üblichen Uhl-Bosbach-Ziercke-Gefasel besteht“ (via Fefe) und warum eine ausgewogene Berichterstattung erwähnen müsste, dass
– zwei Drittel der Bevölkerung laut Allensbach eine verdachtslose Vorratsspeicherung aller Verbindungsdaten ablehnt; Bürger kommen bei Ihnen aber ebenso selten zu Wort wie Bürgerinitiativen und Organisationen gegen Vorratsdatenspeicherung,
– auch beispielsweise der Anwaltsverband, die Neue Richtervereinigung, der Journalistenverband, die Bundesärztekammer, der eco-Internetverband und viele andere eine verdachtslose Vorratsdatenspeicherung ablehnen, weil sie Millionen von Euro kostet, ein permanentes Datensicherheitsrisiko schafft, vertrauliche Kommunikation beeinträchtigt und den Weg in eine immer weiter reichende Massenansammlung von Informationen über die gesamte Bevölkerung ebnet,
– dass 100 Organisationen aus 23 europäischen Ländern für eine Abschaffung der EU-Richtlinie zur Vorratsdatenspeicherung sind und dass neben Deutschland auch viele andere Staaten keine verdachtslose Vorratsspeicherung aller Verbindungsdaten praktizieren.
Sie inszenieren in Ihrer Berichterstattung den Eindruck einer Auseinandersetzung „FDP gegen alle“, während tatsächlich die Befürworter in der Minderheit sind.
Die Piratenpartei kämpft am meisten und schon seit langem gegen die Vorratsdatenspeichung, deswegen fordert er:
zu Interviews auch einmal andere Gegner einer verdachtslosen Vorratsdatenspeicherung als die FDP einzuladen, derer es sowohl im politischen Raum (z.B. Grüne, Linke, Piraten) wie auch im außerparlamentarischen Bereich (s.o.) sehr viele gibt.
Wahrscheinlich gibt es bei der ARD einen Gremienvorbehalt, wenn es darum geht, Gegner der Vorratsdatenspeicherung zu Wort kommen zu lassen.
Gesichtsbuchs aka Facebooks Schutzbehauptungen
Sehr erhellender Artikel bei Heise: „Da Facebook-Buttons quasi omnipräsent sind, kann Facebook eine komplette Liste aller Websites erstellen, die ich besuche und diese mit meiner Person verknüpfen – einer Person, deren Namen, Adresse, Vorlieben und Freunde es kennt. (…) Offen ist nur die Frage, was genau Facebook mit diesen Daten macht. Von uns zu erwarten, dass wir Facebook vertrauen, dass da schon nichts Böses passiert, ist wirklich zu viel verlangt.“
Ich traue diesem Datenkraken nicht und ich erkläre jeden für einen Tölpel und Dummkopf, der Facebook vertraut.
LiquidFeedback: Demokratische Wahlen neu erfinden
Ein sehr interessanter Arikel auf LiquidFeedback diskutiert die „Überprüfbarkeit demokratischer Prozesse“:
Aus der Betrachtung der Überprüfbarkeit von elektronischen Abstimmungen durch die Teilnehmer bleibt folgendes Fazit zu ziehen: Möchte man überprüfbare elektronische Abstimmungen durchführen, müssen diese als offene Abstimmung mit Identitäten stattfinden, die für die anderen Teilnehmer hinreichend mit den abstimmenden Personen verknüpft sind. Möchte man diese den anderen Teilnehmern bekannte Verknüpfung vermeiden, bleibt einem nur entweder vollständig auf die Überprüfbarkeit des Verfahrens durch die Teilnehmer zu verzichten und damit einer Autorität blind vertrauen zu müssen oder zu Papier, Stift und Wahlurne zu greifen.
LiquidFeedback wurde für offene Abstimmungen konzipiert und implementiert, denn nur so konnte ein System geschaffen werden, das vertrauenswürdige, durch die Teilnehmer überprüfbare Ergebnisse liefern kann. Die Akkreditierung der Teilnehmer ist jedoch nicht Teil von LiquidFeedback sondern muss durch die einsetzende Organisation selber umgesetzt werden. Zur Akkreditierung gehört auch die Frage, ob eine Trennung der verwendeten Identitäten von den dahinterstehenden Personen vorgenommen wird oder ob jedes Benutzerkonto in LiquidFeedback für alle Teilnehmer hinreichend mit einer echten Person verknüpft wird. Ob LiquidFeedback – wie vorgesehen – für offene Abstimmungen genutzt oder als Wahlcomputer Typ 2 betrieben wird, ist somit allein die Entscheidung der einsetzenden Organisation.
Dieses Deutsch des Grauens – vor allem im ersten Abschnitt – muss jetzt noch in verständliches Deutsch übersetzt werden.
Wir hatten überprüft, wie Menschen elektronisch abstimmen können und uns das noch einmal genau angesehen. Fazit: Will man elektronisch abstimmen, also mit Computer und/oder über das Internet, und willl man das auch überpüfen, muss offen abgestimmt werden können. Die anderen Teilnehmer müssen denjenigen, der abstimmt, mit der Person, die als elektronische „Identität“ handelt, verknüpfen können. Wenn man aber nicht verraten will, wer derjenige ist, der nur eletronisch wählt, dann muss man darauf verzichten, das Verfahren durch die anderen Teilnehmer überprüfen zulassen. Man muss also eine Autorität blind vertrauen oder wieder Papier, Stift und Wahlurne benutzen.
LiquidFeedback wurde für offene Abstimmungen erfunden und eingerichtet. Nur so konnte in System erschaffen wurden, das Ergebnisse liefert, die die Teilnehmer überprüfen können. Das System LiquidFeedback kann jedoch die Teilnehmer nicht akkreditieren; das muss die Organisation, die es einsetzen will, selbst tun. Dazu gehört die Frage zu beantworten, ob man die Teilnehmer, die wählen sollen, mit ihren digitalen „Identitäten“ verknüpfen kann oder nicht, ob also jemadn von dem Benutzerkonto auf die reale Person schließen kann. Ob LiquidFeedback – wie vorgesehen – für offene Abstimmungen genutzt oder als Wahlcomputer Typ 2 betrieben wird, muss allein die Organisation entscheiden, die das System einsetzt.
Religiöse Indoktrination in deutsche Medien

Die Evangelische Kirche fördert Fernsehproduktionen, in denen Kinder subtil mit der Verehrung höherer Wesen indoktriniert werden – und kein Jugendschutzwart greift ein. Es geht um „CHI RHO – Das Geheimnis“ – eine Fernsehsendung für Kinder.
Der Pressekodex fordert die Trennung von Information und Werbung. Daran müssten sich auch die Kirchen halten. Aberglauben und fromme Märchen sind keine Informationen, sondern Propaganda.
Hadmut Danisch schreibt:
Da wird unter dem Deckmantel eines Abenteuerfilms und subtil Kindern, die das noch nicht erkennen können und da arglos zugucken, der ganze Bibelkram untergejubelt. Um denen das in einem Alter einzutrichtern, in dem sie noch nicht kritisch sind, jeden Unsinn schlucken und keine Fragen stellen. Und das ganze noch im Kinderprogramm von ARD und ZDF (den von denen wird KiKa betrieben).
Warum ist so eine Infiltration erlaubt? Warum muß das nicht als Dauerwerbesendung für großindustrielle Ideologie-Geschäfte gekennzeichnet werden?
Wollten wir hier nicht mal eine Trennung von Kirche und Staat?
Ach ja. Nur eine Partei fordert die Trennung von Staat und Kirche.

By the way: Die Pappnasen von Cross Medienproduktion schaffen es natürlich auch nicht, eine barrierefreie Website zu produzieren. So werden Kinder gleich zu ahnungslosen DAUs erzogen, die sich um Sicherheit im Internet nicht kümmern, weil man sie zwingt, aktive Inhalte per Browser zuzulassen – und das ist potenziell gefährlich.
Etwa über
Verschwörungstheorien à la Taz.de:
Eine Trojanerattacke ist etwa über das WLAN, per USB-Stick oder Fake-Update in Programmen wie iTunes oder Adobe Flash Player möglich. Ist der Trojaner einmal installiert, hat man die Kontrolle über den Computer oder das Smartphone verloren.
Tja, wenn er (der Grieche, nicht der Trojaner) erst mal attackiert, dann gibt es kein Halten mehr.
Berlin 1979, Schlesisches Tor und Umgebung

Die GEMA lässt jetzt sogar historische und Dokumentarfilme sperren. Am Schlesischen Tor in Berlin-Kreuzberg habe ich fast 15 Jahre gewohnt.
Ceterum censeo: Entrümpelt das Urheberrecht! Schafft die GEMA ab! Wählt usw.
Zentraler Notrufbutton
Laut Heise will die Bundesfamilienministerin Kristina Schröder (CDU) einen zentralen Notrufbutton für das Internet. Ebenfalls laut Heise will auch Neelie Kroes, EU-Kommissarin für die Digitale Agenda, „eine Art Notrufknopf, mit dem Betreiber oder andere zuständige Stellen „mit einem Klick“ benachrichtigt werden könnten“. Der Bund Deutscher Kriminalbeamter (BDK) fordert „so eine Art Notrufsäule“.
Burks.de bietet diesen zentralen Notrufbutton schon lange an. Hier ist er!
German Internet Angst
Diese Artikel steht – leicht verändert – in der aktuellen Ausgabe des Medienmagazins Nitro.
Kann der Staat private Rechner kontrollieren und durchsuchen? Fachleute des Chaos Computer Club haben Spionage-Software auf Festplatten gefunden, die das beweisen. Aber was ist wirklich geschehen und was machten die Medien daraus?
Dem deutschen Journalismus kann vieles vorgeworfen werden: Die Journaille sei duckmäuserisch und feige, lasse sogar Interviews „autorisieren“, Recherchen fänden im Tagesgeschäft kaum noch statt, und der technische Sachverstand, das Netz aller Netze betreffend, entspräche dem Niveau von Grundschülern. Das ist alles richtig und kann mit dem kulturellen Tradition des Obrigkeitsstaats und der „German Internet Angst“ erklärt werden, ein Begriff, den die US-amerikanische Zeitschrift Wired schon im Juni 1998 prägte.
The reunified nation still shows symptoms of schizophrenia, and nowhere are the symptoms wreaking more havoc than on the Internet. (Wired 1998)
Drei von vier Deutschen haben laut einer repräsentativen Untersuchung Angst vor Computern und dem Internet; die Mehrheit nutzt das Netz nur selten.(Süddeutsche,18.03.2010). Journalisten denken und verhalten sich nicht signifikant anders als der Rest der Bevölkerung. Des Diskurs über staatliche Spionage-Software beweist das immer wieder: Die Berichte und Kommentare in den Medien über die sogenannte „Online-Durchsuchung“ sind seit fünf Jahren fast ausnahmslos eine Mischung aus techischem Voodoo, grobem Unfug und heißer Luft.
Die schlimmste Berufskrankheit des deutschen Journalismus ist aber die rational nicht zu erklärende Unart, suggestive Begriffe unkritisch zu übernehmen und wiederzukäuen, die von Behörden und Firmen erfunden wurden, um bestimmte Sachverhalte zu verschleiern und euphemistisch umzudeuten. In der guten alten Zeit nannte man das unter Journalisten Propaganda oder „Agitprop“. Das gilt insbesondere für die vom bürokratischen Neusprech vergifteten Worthülsen „Staats-Trojaner“, „Online-Durchsuchung“ und „Quellen-Telekommunikationsüberwachung“. Ein Schelm, wer an „Rettungsschirme“ und „friedenserzwingende Maßnahmen“ oder gar an das Wahrheitsministerium von George Orwell denkt.
Eine Mischung aus techischem Voodoo, grobem Unfug und heißer Luft.
Kein Wunder, dass auch viele Journalisten glauben, „die Hacker“ könnten zaubern und mit magischen Methoden in Rechner eindringen und die manipulieren, entweder in staatlichem Auftrag oder aus quasi-kriminellen Motiven. Eine gute Nachricht also vorweg: Die Idee, man könne ohne vorherigen physischen Zugriff (und das auch nur unter ganz bestimmten Voraussetzungen) gezielt auf einen privaten Rechner zugreifen und ohne Zustimmung des Verdächtigen eine Spionage-Software „aus dem Internet” implementieren, ist eine Verschwörungstheorie und technisch gesehen Blödsinn.
Nun rufen alle im Chor: „Ja, aber?“ Richtig: Es ist den Behörden gelungen, auf einigen Rechnern Programme zu installieren, die nicht nur die Kommunikation belauschten, sondern Screenshots anfertigten und unbemerkt versandten, also digitale Fotos dessen, was jeweils auf dem Monitor zu sehen war. Noch mehr: Die Spionage-Software konnte sogar zusätzliche Programme und Features nachladen. Letztlich kann das natürlich dazu führen, dass die befallenen Rechner hätten von fern gewartet, also übernommen („remote access“) werden können. Das streitet niemand ab.
Was macht DPA (10.10.2011) daraus? „Eigentlich Trojanisches Pferd genannt, schleust sich eine solche Schadsoftware unbemerkt in fremde Rechner ein…“ Nein, ganz falsch. Eine Software kann sich nicht selbst einschleusen. Das ist – auch auf die Gefahr hin, etwas zu wiederholen – eine Verschwörungstheorie.
Auch die Tagesschau machte mit: „Dabei sollen Computer einmal (Online-Durchsicht) oder während eines gewissen Zeitraums (Online-Überwachung) überprüft bzw. überwacht werden, ohne dass der Nutzer das bemerkt. Das Innenministerium sprach 2008 nicht von Bundestrojanern, sondern von „Remote Forensic Software”.“ Sollen? Was jemand will, sollte von der jeweiligen Pressestelle verbreitet werden. Journalisten sollten herausfinden, was war und ist, nicht mehr und nicht weniger.
Die Frankfurter allgemeine Zeitung (03.11.2011) schrieb etwas von einer „ferngesteuerten Informationstechnik“. Das ist einfach nur Quatsch. Man braucht sich gar nicht zu streiten, ob es einen Unterschied gebe zwischen einer „Durchsicht“ und einer „Überwachung“. Wer seinen Rechner schützt, etwa nach den im Internet abrufbaren Maßgaben des Bundesamtes für Sicherheit in der Informationstechnik, der braucht sich keine Sorgen zu machen, „online durchsucht“ zu werden. Es hat sich auch noch niemand, noch nicht einmal der Chaos Computer Club, erkühnt, einen Weg zu beschreiben, wie das „von fern“, online und gezielt möglich sei. Wieso ist das eigentlich so schwer zu verstehen?
Im aktuellen Fall geht es um die Überwachung von Internet-Telefonie.
Im aktuellen Fall geht es um die Überwachung von Internet-Telefonie, deren „Nebeneffekt” jedoch war und ist, dass der Rechner komplett überwacht werden kann. Man muss also Programme installiert haben, etwa Skype, die Telefongespräche via Internet ermöglichen.
Apropos Internet-Telefonie: In vielen Unternehmen ist Skype verboten, weil das Sicherheitsrisiko zu groß erscheint. Die Software verhält sich zu Firewalls und Routern wie ein Nashorn, wenn es in Wut gerät: Sie bohrt Löcher hinein, damit auch der dümmste anzunehmende Nutzer bequem plaudern kann und nicht erst in den digitalen Eingeweiden fummeln muss. Die Innereien von Skype – der Quellcode – sind ohnehin ein Betriebsgeheimnis. „Security by obscurity“ nennt man das System im Hacker-Milieu. Im Internet kursieren detaillierte Analysen wie „Silver Needle in the Skype„, die die Schwachstellen der Software aufzeigen.
Das ist alles seit Jahren bekannt; Software, die Telefonieren per Internet belauscht, wird sogar kommerziell angeboten. Um die aber installieren zu könnten, braucht man den physischen Zugriff auf einen Rechner. Und wenn dessen Besitzer davon nichts merken soll, muss dieser seinen Computer völlig ungesichert herumstehen lassen oder herausgegeben haben.
Die Tageszeitung (11.10.2011) schildert, wie man das so macht: „Bayerns LKA bricht auch mal heimlich in ein Firmenbüro ein, um Schnüffelsoftware zu installieren.” Das erinnert an die zentrale Losung der Hausbesetzer-Bewegung in den 80-er Jahren: legal. illegal, scheißegal.
Kann man sich vorstellen, dass von den zahlreichen deutschen Medien und mehreren tausend Journalisten niemand fragte, wie man denn eine Software zum Spionieren und „Online-Durchsuchen“ gezielt auf einen bestimmten Rechner bekäme? Nein, niemand fragte. Man faselte nur vage herum. Da gab es doch einen Geschäftsmann, der auf einem Flughafen in Bayern seinen Laptop abgeben musste und dem irgendwelche Beamten irgendetwas implementierten? So mag es gewesen sein. Nichts Genaues weiß man nicht, und es interessiert auch niemanden.
Wie dumm muss man aber sein, seinen Computer so einzustellen, dass ein Fremder Software installieren darf? Keine Passworte? Booten von Fremdmedien, etwa USB-Sticks, erlaubt? Keine verschlüsselte Partitionen der Festplatte vorhanden, zum Beispiel mit Truecrpyt? Wie jetzt? E-Mails – also digitale Postkarten – im Klarterxt und unverschlüsselt – so etwas gibt es noch im 21. Jahrhundert? Ja, es handelt sich um Deutschland einig Entwicklungsland, das Internet betreffend.
Bei staatlicher Datenspionage greifen mittlerweile mediale Beißreflexe, die dem Diskurs über Drogen gleichen.
Bei staatlicher Datenspionage greifen mittlerweile mediale Beißreflexe, die dem Diskurs über Drogen gleichen: Seit vier Jahrzehnten sind bei diesem alle Textbausteine und Argumente bekannt, sie werden in konjunkturellen Schüben aus moraltheologischen Gründen ständig wiederholt. So auch hier: Die Überwachungslobby möchte ihrem feuchten Traum, in der digitale Unterwäsche aller Untertanen ständig herumschnüffeln zu dürfen, nicht abschwören, weil es ums Prinzip geht. Die Datenschützer und ihre Verbündeten müssen den Popanz, das sei einfach so möglich, beschwörend vor sich her tragen, um die Gefahr des totalitären Staates 2.0 allen permanent vor Augen führen zu können.
Der Berliner Richter und Verfassungsrechtler Ulf Buermeyer hat in einem Interview mit netzpolitik.org (10.10.2011) lapidar kommentiert: „…solche Software darf es niemals geben, und zwar weil sie auch das Einspielen von Daten auf dem Zielsystem erlaubt. Das ist unter Geltung des Grundgesetzes stets unzulässig“.
Damit ist das Thema eigentlich erledigt. Buermeyer, der während seines Studiums auch als IT-Techniker gearbeitet hat und im Gegensatz zu vieler seiner heutigen Kollegen weiß, wovon er redet, wenn es um Computer geht, kennt jedoch die Mentalität der Behörden: „Richtig ist aber auch, dass sich Teile der Justiz die fehlende Rechtsgrundlage einfach selbst schaffen, indem sie die Regeln für „normale” Telefonüberwachungen für anwendbar erklären.“
Die Überwachungslobby möchte ihrem feuchten Traum, in der digitale Unterwäsche aller Untertanen ständig herumschnüffeln zu dürfen, nicht abschwören.
Im Urteil des Bundesverfassungsgerichts vom 27. Februar 2008 (1 BvR 370/07, 1 BvR 595/07) heißt es: „Das allgemeine Persönlichkeitsrecht umfasst das Grundrecht auf Gewährleistung der Vertraulichkeit und Integrität informationstechnischer Systeme. Die heimliche Infiltration eines informationstechnischen Systems, mittels derer die Nutzung des Systems überwacht und seine Speichermedien ausgelesen werden können, ist verfassungsrechtlich nur zulässig, wenn tatsächliche Anhaltspunkte einer konkreten Gefahr für ein überragend wichtiges Rechtsgut bestehen.“
Die Zeitschrift „Das Parlament“ titelte am 31.10.2011 über eine Abstimmung zum Thema im Bundestag: „Mehrheit für Online-Durchsuchung“. Die SPD-Parlamentarierin Gabriele Fograscher meinte, neue Kommunikationstechniken ermöglichten es Straftätern, „sich im Netz zusammen zu finden, zu radikalisieren, zusammen zu arbeiten“. Daher müsste die „Online-Durchsuchung“ den „Sicherheitsbehörden“ erlaubt sein. Also nichts dazu gelernt. Quod erat demonstrandum.
Gesetze? Urteile des höchsten deutschen Gerichts? Hermann Höcherl (NSDAP, später CSU) prägte schon 1963 den bezeichnenden Satz: „Verfassungsschützer können nicht ständig das Grundgesetz unter dem Arm tragen“. In einem Bundesland, in dem man mit dem Auto Menschen totfahren kann und trotzdem später Verkehrsminister werden darf, sollte einen also gar nichts mehr wundern. Die Demokratie ist oft nur ein dünner Firnis, unter dem Dinge zum Vorschein kommen, wenn man nur ein wenig kratzt, die man am liebsten gar nicht anschauen möchte.
Schamlose Freiheit zu guttenbergen

Welt online: „Zusammen mit der Kommissarin für Digitales, Neelie Kroes, will Guttenberg am kommenden Montag vor Journalisten eine Initiative zur Freiheit im Internet starten, wie die EU-Kommission am Freitag in Brüssel ankündigte. Eine Begründung, warum ausgerechnet zu Guttenberg an der Seite von Kroes auftreten soll, war zunächst nicht von der Kommission zu bekommen.“
Ich glaube, so etwas nennt man in der christlichen Theologie schamlos.
ProxTube
 Die GEMA hindert uns bekanntlich daran, die Kulturschätze der Welt zu rezipieren. Und wir hindern die GEMA daran, uns daran zu hindern. Wir nutzen das Firefox-Add-on ProxTube.
Noch Fragen, liebe medienkompetente Kinder? Nicht,wenn ihr burks.de lest – deshalb zensieren deutsche Bibliotheken dieses Blog!
„Wenn ein Video auf YouTube gesperrt ist und das Addon aktiviert, dann wird im Hintergrund ein amerikanischer Proxy gesucht, der funktioniert und schnell ist.“
Hinweis: Das Add-on HTTPS Everywhere muss vorher deaktiviert werden!
Nur zum Erinnern: „Medienkompetenz“ bedeutet zuvörderst in der Lage zu sein, Zensur jedweder Art – auch die deutscher Medien – umgehen zu können. Fordert eure Lehrer auf, euch das beizubringen! Wenn sie sich weigern, solltet ihr keinen Respekt mehr zeigen, dann sind diese Lehrer schlicht Pappnasen und sollten den Beruf wechseln.


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)