Wieso ist das eigentlich so schwer zu verstehen?
FALSCH, Wirtschaftswoche: „Eigentlich Trojanisches Pferd genannt, schleust sich eine solche Schadsoftware unbemerkt in fremde Rechner ein…“
Das eben nicht. Eine Software kann sich nicht selbst einschleusen. Das ist eine Verschwörungstheorie.
FALSCH, Tagesschau: „Der Begriff steht für eine Online-Durchsuchung seitens der Bundesregierung. Dabei sollen Computer einmal (Online-Durchsicht) oder während eines gewissen Zeitraums (Online-Überwachung) überprüft bzw. überwacht werden, ohne dass der Nutzer das bemerkt. Das Innenministerium sprach 2008 nicht von Bundestrojanern, sondern von „Remote Forensic Software“.
Hier geht es um die Überwachung von Internet-Telefonie, deren „Nebeneffekt“ ist, dass der Rechner komplett überwacht werden kann. Und dazu braucht man den physischen Zugriff, und der Nutzer muss seinen Rechner UNGESICHERT herumstehen lassen oder herausgegeben haben.
Wieso ist das eigentlich so schwer zu verstehen?


Ach so geht das: Heimliche Einbrüche
Ich habe bekanntlich gefühlte drei Millionen Mal geschrieben und gesagt, dass man von „fern“ nicht einfach Spionage-Software auf einen Rechner spielen kann, somit die so genannte „Online-Durchsuchung“, wie sie in den Medien beschrieben wurde, ein Hoax ist. Etwas anderes gilt natürlich unter bestimmten Umständen (wenn die Rechner nicht gesichert sind), wenn man den physischen Zugriff auf den Rechner hat. Die Taz beschreibt das jetzt:
„Bayerns LKA bricht auch mal heimlich in ein Firmenbüro ein, um Schnüffelsoftware zu installieren.“
Legal, illegal, scheißegal – das ist offenbar die Maxime von Behörden in Bayern. Ich wollte die schon immer loswerden. Sollen die doch selbständig werden und mit Moldawien fusionieren.
Solche Software darf es niemals geben
Lesenswert ist ein Interview mit Ulf Buermeyer mit netzpolitik.org:
…solche Software darf es niemals geben, und zwar weil sie auch das Einspielen von Daten auf dem Zielsystem erlaubt. Das ist unter Geltung des Grundgesetzes stets unzulässig, wie das Bundesverfassungsgericht entschieden hat: Selbst eine Online-Durchsuchung darf eben nur durchsuchen und nicht manipulieren.
Aus informationstechnischer Sicht ist diese juristische Differenzierung aber wenig sinnvoll: Die Integrität eines Systems ist stets verletzt, sobald Software eingespielt wird – egal ob die dann nur lesen oder auch schreiben kann. Insofern kann man mit guten Gründen bezweifeln, ob es überhaupt einen rechtmäßigen Fernzugriff durch Einspielen von Software geben kann.
(…) Richtig ist jedenfalls, dass es keine Rechtsgrundlage für Quellen-TKÜ oder Online-Durchsuchung für die Strafverfolgung gibt. Richtig ist aber auch, dass sich Teile der Justiz die fehlende Rechtsgrundlage einfach selbst schaffen, indem sie die Regeln für “normale” Telefonüberwachungen für anwendbar erklären.
Buermeyer ist Mitglied der German Privacy Foundation. Guckst du auch burks.de (15.07.2007): „Richter erklärt die Online-Durchsuchung zur Ente“.
Bananenpublik revisited
Spiegel Online: „Der Hersteller des offenbar stümperhaft programmierten Staatstrojaners hat nach SPIEGEL-ONLINE-Informationen viele deutsche Behörden beliefert – für Millionen Euro. Der ehemalige DigiTask-Chef wurde einst wegen Beamtenbestechung verurteilt.“
Bruhahahahaha. So was kann man sich gar nicht ausdenken.
Linux®
Die DigiTask hat die staatliche Spionage-Software programmiert. So sieht das auch aus:
„Unsere Softwareabteilung entwickelt für Sie in den verschiedensten Entwicklungsumgebungen (Visual C++®, Visual Basic®, Visual Objects® etc.) und auf den gängigsten Plattformen (wie z.B. Windows 2000®, Windows XP®, Windows Vista®, Unix®, Linux® oder QNX®) die auf Ihre Bedürfnisse zugeschnittene Softwarelösung. Die langjährigen Erfahrungen unserer Programmierer bedeuten für Sie eine konsequente und zielgerechte Umsetzung der an uns gestellten Aufgaben.“
Unix®, Linux® Bruhahahahaha!
Im Bunker
Satz des Tages: „Um Geld zu sparen, hatten Behörden einige Beamte gebeten, in ihrer Freizeit eine Software für Observationssysteme zu entwickeln.“ (via Fefe)
Da bekommt der Ausdruck „dümmer als die Polizei erlaubt“ einen ganz anderen Beigeschmack.
„Bei den ‚Entscheidungsträgern in den Behörden‘ herrsche eine ‚Mischung aus technischer Inkompetenz und Bunkermentalität‘.“ Das ist bei den Medienanstalten auch nicht anders.
Man weiß gar nicht, ob man lachen oder weinen soll. Die Titanic hilft.
Ozapftis exekutiert
Ein Artikel von mir auf Telepolis: „Ozapftis exekutiert – Nach der Aufdeckung des Schnüffelprogramms gibt es die üblichen Argumente, eine wirkliche Online-Durchsuchung gibt es aber immer noch nicht.“
Schlammschlacht im Netzwerk Recherche
Immer wieder amüsant zu lesen: „Schlammschlacht im Netzwerk Recherche – Der Konflikt innerhalb des Netzwerk Recherche eskaliert weiter. In einem Brief an den Vorstand erhebt Medienwissenschaftler und Netzwerk-Mitglied Michael Haller Vorwürfe gegen den zweiten Vorstand Hans Leyendecker. Haller mahnt eine Mit-Verantwortung Leyendeckers im Skandal um das seltsame Finanzgebaren des Ex-Vorsitzenden Thomas Leif an. Leyendecker antwortet, indem er deutliche Vorwürfe gegen Leif erhebt. Von Vorsatz, Größenwahn und kriminellen Vorgängen ist die Rede.“
Bruhahaha. Vereinsmeierei vom Feinsten. Guckst du auch hier: „Die Wasserkocher“.
Die Trojaner sind vom Pferd gefallen
Die FAZ schreibt: „Der deutsche Staatstrojaner wurde geknackt“. Auch Heise formuliert „CCC knackt Staatstrojaner“ (von Krempl erwarte ich auch nichts anderes). Der CCC beginnt korrekt „Der Chaos Computer Club (CCC) hat eine eingehende Analyse staatlicher Spionagesoftware vorgenommen“, fährt dann aber leider auch im Medien-Neusprecht fort: „Die untersuchten Trojaner [sic] können nicht nur höchst intime Daten ausleiten, sondern bieten auch eine Fernsteuerungsfunktion zum Nachladen und Ausführen beliebiger weiterer Schadsoftware. Aufgrund von groben Design- und Implementierungsfehlern entstehen außerdem eklatante Sicherheitslücken in den infiltrierten Rechnern, die auch Dritte ausnutzen können.“
Im eigentlichen Bericht (Lesebefehl!) ist es korrekt: „Dem Chaos Computer Club (CCC) wurde Schadsoftware zugespielt, deren Besitzer begründeten Anlaß zu der Vermutung hatten, daß es sich möglicherweise um einen ‚Bundestrojaner‘ handeln könnte.“ (Anführungszeichen! Eben!)
Da fällt mir Wolfgang Fritz Haug ein: „Begriffe sind Abstraktionen, die dann brauchbar sind, wenn sie tatsächliche Bewandtnisse komplexer Gegenstände erfassen. Sie sind analytisch gewonnen Denkbestimmungen, deren Aufgabe es ist, aus dem fürs Denken einzig gangbaren Weg Konkretion zu erreichen.“
„Staatstrojaner“ ist ein Begriff, der ungefähr so seriös ist wie „friedenserzwingende Maßnahme“ für Krieg. Ausserdem wendet sich jeder humanistisch Gebildete mit Grausen ab, weil die sagenhaften Trojaner mitnichten in dem Pferd saßen, sondern die Griechen, und das trojanische Pferd als Computerprogramm dann auch so genannt werden müsste.
Ich habe jetzt das Vergnügen, rational denken zu dürfen, obwohl ich von einer Horde johlender Verschwörungstheoretiker umgeben bin und die wiederum von einer noch größeren Horde von ahnungslosen Dummköpfen, die gar nicht denken wollen.
Die Faz schreibt: Der Trojaner kann laut der Analyse des Chaos Computer Clubs (CCC) beliebige Überwachungsmodule auf den einmal infiltrierten Computer nachladen – „bis hin zum Großen Lausch- und Spähangriff“, wie CCC-Sprecher Frank Rieger in einem Beitrag für die „Frankfurter Allgemeine Sonntagszeitung“ schreibt..
Jetzt mal gaaaanz langsam und genau hinsehen. Die Pointe kommt jetzt:
Die spezielle Überwachungssoftware wird von den Ermittlungsbehörden unter anderem zur sogenannten Quellen-Telekommunikationsüberwachung genutzt. Die Quellen-TKÜ dient dazu, Kommunikation schon auf dem Computer eines Verdächtigen abzufangen, bevor sie verschlüsselt wird. Im Unterschied zur Online-Durchsuchung….
Hier geht es um das Abhören von Internet-Telefonie (Windows! Skype! „Die in den Trojaner eingebauten Funktionen sind das Anfertigen von Screenshots und das Abhören von Skype- und anderen VoIP-Gesprächen, allerdings können auch beliebige Schad-Module nachgeladen und ausgeführt werden.“) und um nicht anderes. Nicht mehr oder weniger. Es geht nicht darum, von fern ein Programm auf einen Rechner zu schleusen (welche IP-Adresse würde diese haben?) und den ohne Wissen des Nutzers fernzusteuern. Das jedoch kann man mit dem vom CCC analysierten Programm zweifellos („Die Malware bestand aus einer Windows-DLL ohne exportierte Routinen.“ Bekanntlich nutzt niemand Linux oder Apple.)
Die Zahnpasta ist leider aus der Tube, auch wenn sogar die FAZ darauf hinweist, dass die real gar nicht existierende „Online-Durchsuchung“ etwas anderes sei als die so genannte „Quellen-TKÜ“. Beide Begriffe stammen ohnehin aus dem Wörterbuch des Unmenschen, sind Propaganda und wurden vom Ministerium für Wahrheit in die Welt gesetzt, was bei der übergroßen Zahl der regimetreuen Medien zu der irrigen Annahme führt, man dürfe auch nur diese Begriffe benutzen.
„Der CCC betonte, die sogenannte Quellen-TKÜ dürfe ausschließlich für das Abhören von Internettelefonie verwendet werden“, schreibt Heise. Richtig, aber die Ermittler handelten offenbar nach der Maxime „legal, illegal, scheißegal“. Ich habe nichts anderes erwartet. Die Schad- und Spionagesoftware macht auch genau das, was man von ihr erwartet: „So kann der Trojaner über das Netz weitere Programme nachladen und ferngesteuert zur Ausführung bringen“. (Gemeint ist: das Trojanische Pferd).
Die ausgeleiteten Bildschirmfotos und Audio-Daten sind auf inkompetente Art und Weise verschlüsselt, die Kommandos von der Steuersoftware an den Trojaner sind gar vollständig unverschlüssselt. Weder die Kommandos an den Trojaner noch dessen Antworten sind durch irgendeine Form der Authentifizierung oder auch nur Integritätssicherung geschützt. So können nicht nur unbefugte Dritte den Trojaner fernsteuern, sondern bereits nur mäßig begabte Angreifer sich den Behörden gegenüber als eine bestimmte Instanz des Trojaners ausgeben und gefälschte Daten abliefern. Es ist sogar ein Angriff auf die behördliche Infrastruktur denkbar.
Avanti Dilettanti. Das ist eigentlich eine gute Nachricht, denn sie straft diejenigen Lügen, die glauben, „die da oben“ hätten von irgendwas eine Ahnung. Wie stellte sich das BKA-Chef Ziercke das vor mit der „Online-Durchsuchung“:
Dieses Programm, was wir da entwickeln, muss ein Unikat sein, darf keine Schadsoftware sein, darf sich nicht selbst verbreiten können und muss unter der Kontrolle dessen stehen, der es tatsächlich einbringt, wobei die Frage des Einbringens die spannendste Frage für alle überhaupt ist. Ich kann Ihnen hier öffentlich nicht beantworten, wie wir da konkret vorgehen würden. Sie können sich die abstrakten Möglichkeiten vorstellen, mit dem man über einen Trojaner, über eine Mail oder über eine Internetseite jemanden aufsucht. Wenn man ihnen erzählt hat, was für eine tolle Website das ist oder eine Seite mit ihren Familienangehörigen, die bei einem Unfall verletzt worden sind, sodass sie dann tatsächlich die Seite anklicken.
Sehr hübsch ist das Fazit im CCC-Bericht: „Wir sind hocherfreut, daß sich für die moralisch fragwürdige Tätigkeit der Programmierung der Computerwanze keine fähiger Experte gewinnen ließ und die Aufgabe am Ende bei studentischen Hilfskräften mit noch nicht entwickeltem festen Moralfundament hängenblieb.“
Jetzt aber Butter bei die Fische: „Wir haben keine Erkenntnisse über das Verfahren, wie die Schadsoftware auf dem Zielrechner installiert wurde. Eine naheliegende Vermutung ist, daß die Angreifer dafür physischen Zugriff auf den Rechner hatten.“
Anders geht es nicht. Daher muss ich auch kein Wort meines Buches zurücknehmen. Und nicht nur das: Wie sollen Ermittler die IP-Adresse einen Rechners herausfinden? Was machen sie, wenn Linux zum Einsatz kommt? Egal: Das dumme Volk denkt, „sie“ wären ohnehin schon drin. diesen Einrdruck zu vermitteln, sind die Medien ja da. Das war jetzt meine Verschwörungstheorie.
Update: Nein Zeit online, die „Online-Durchsuchung“ funktioniert eben nicht – nur mit physischen Zugriff auf einen Rechner – und das nur bei Windows 32 Bit, und auch nur bei Internet-Telefonie. Es ist zum Haare Ausraufen.
Lore 2.0
Führerlos in Dresden
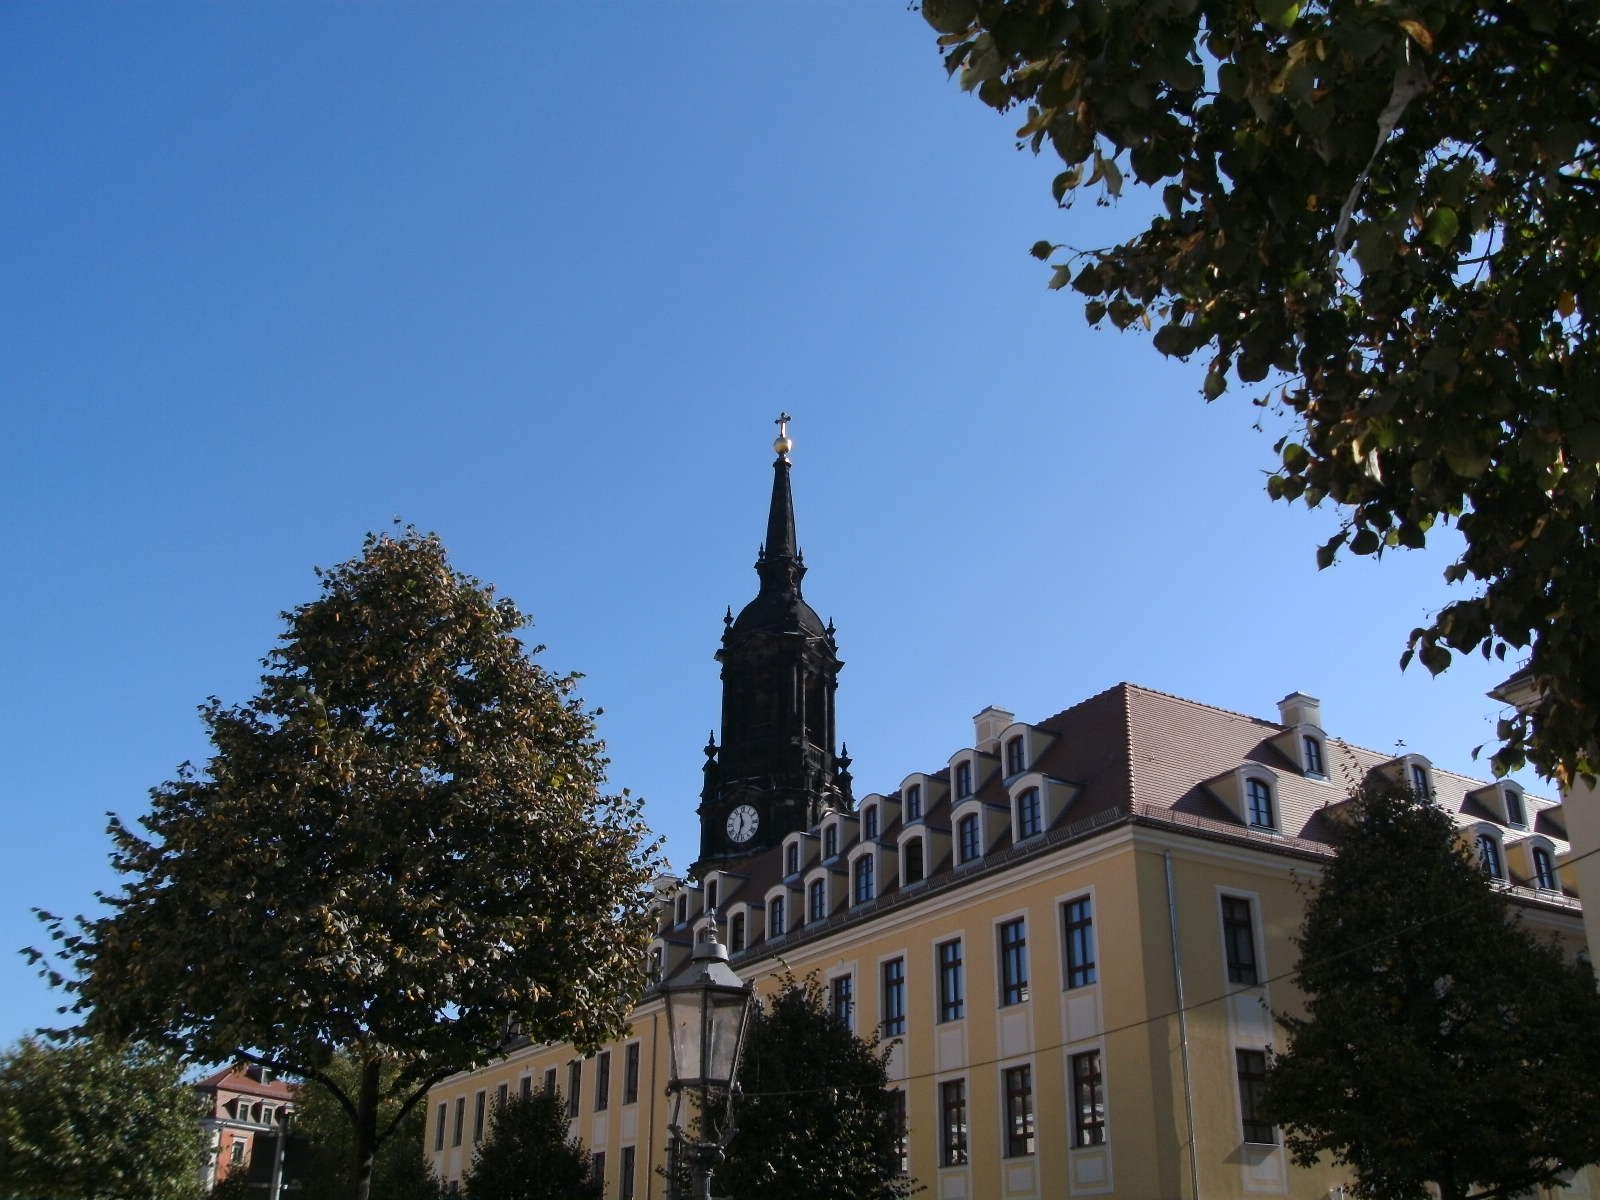
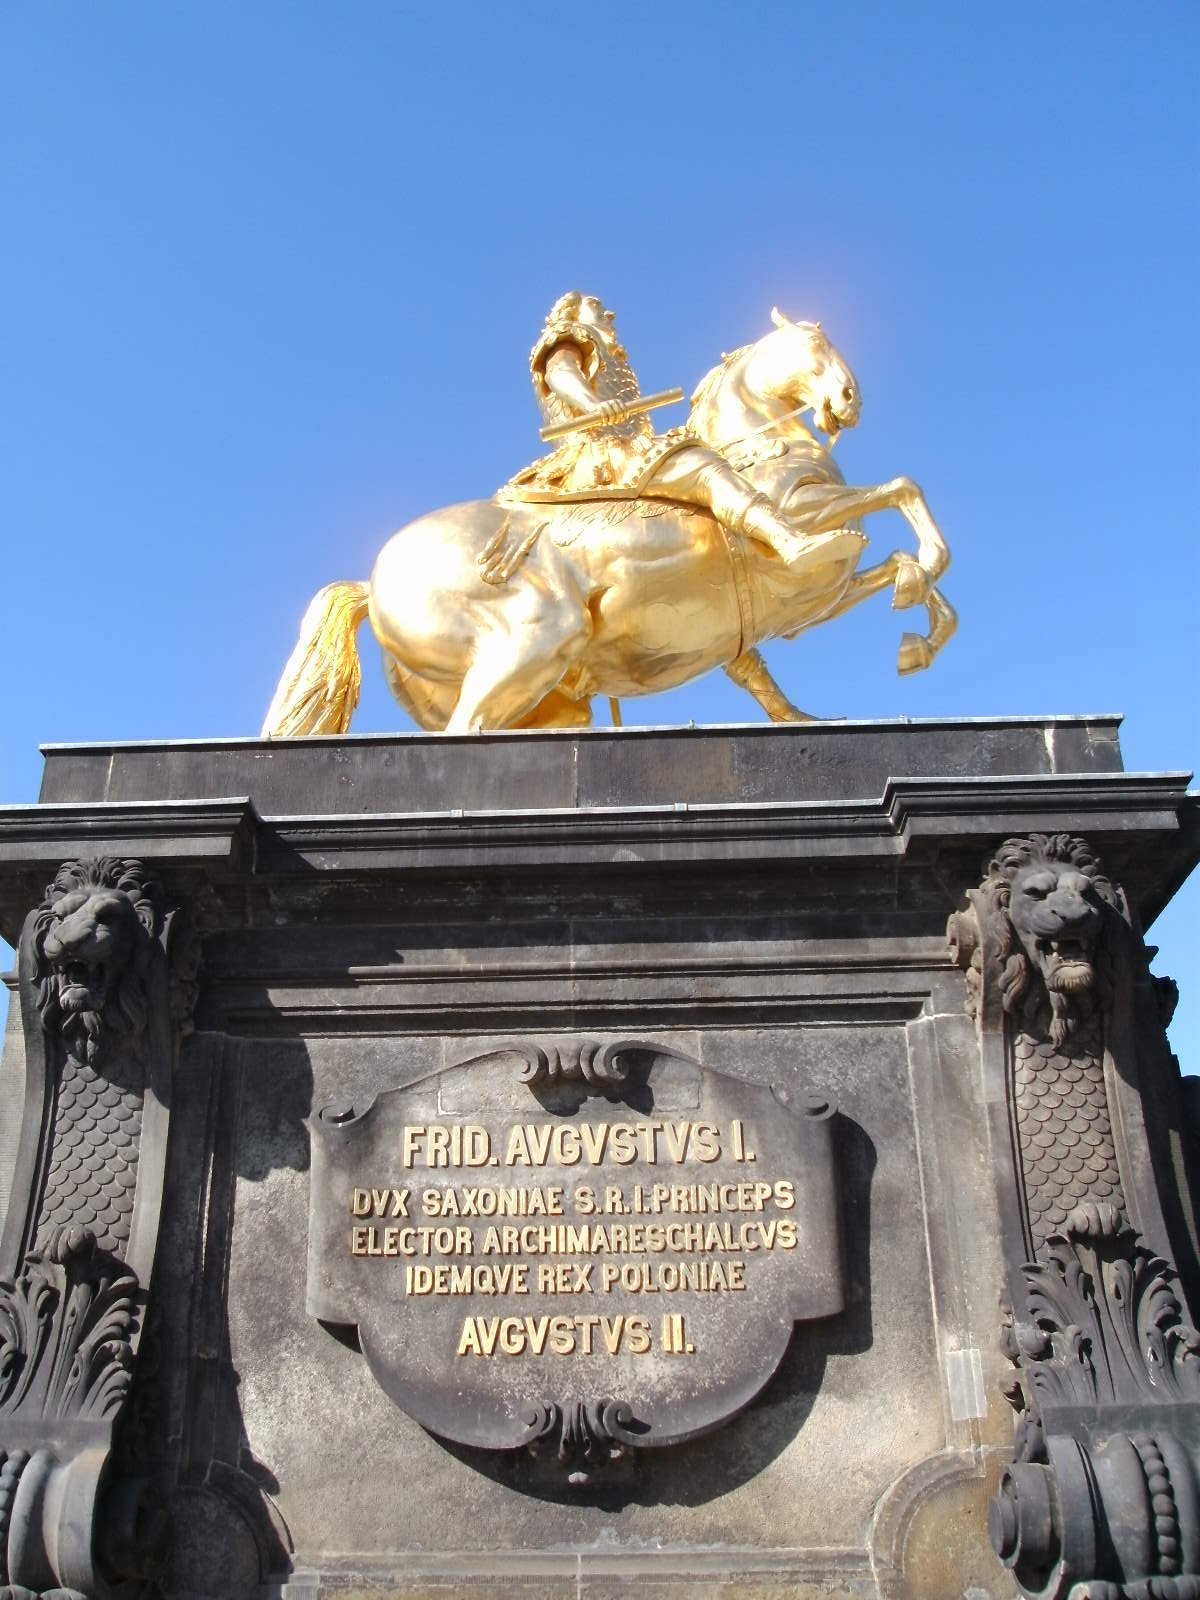
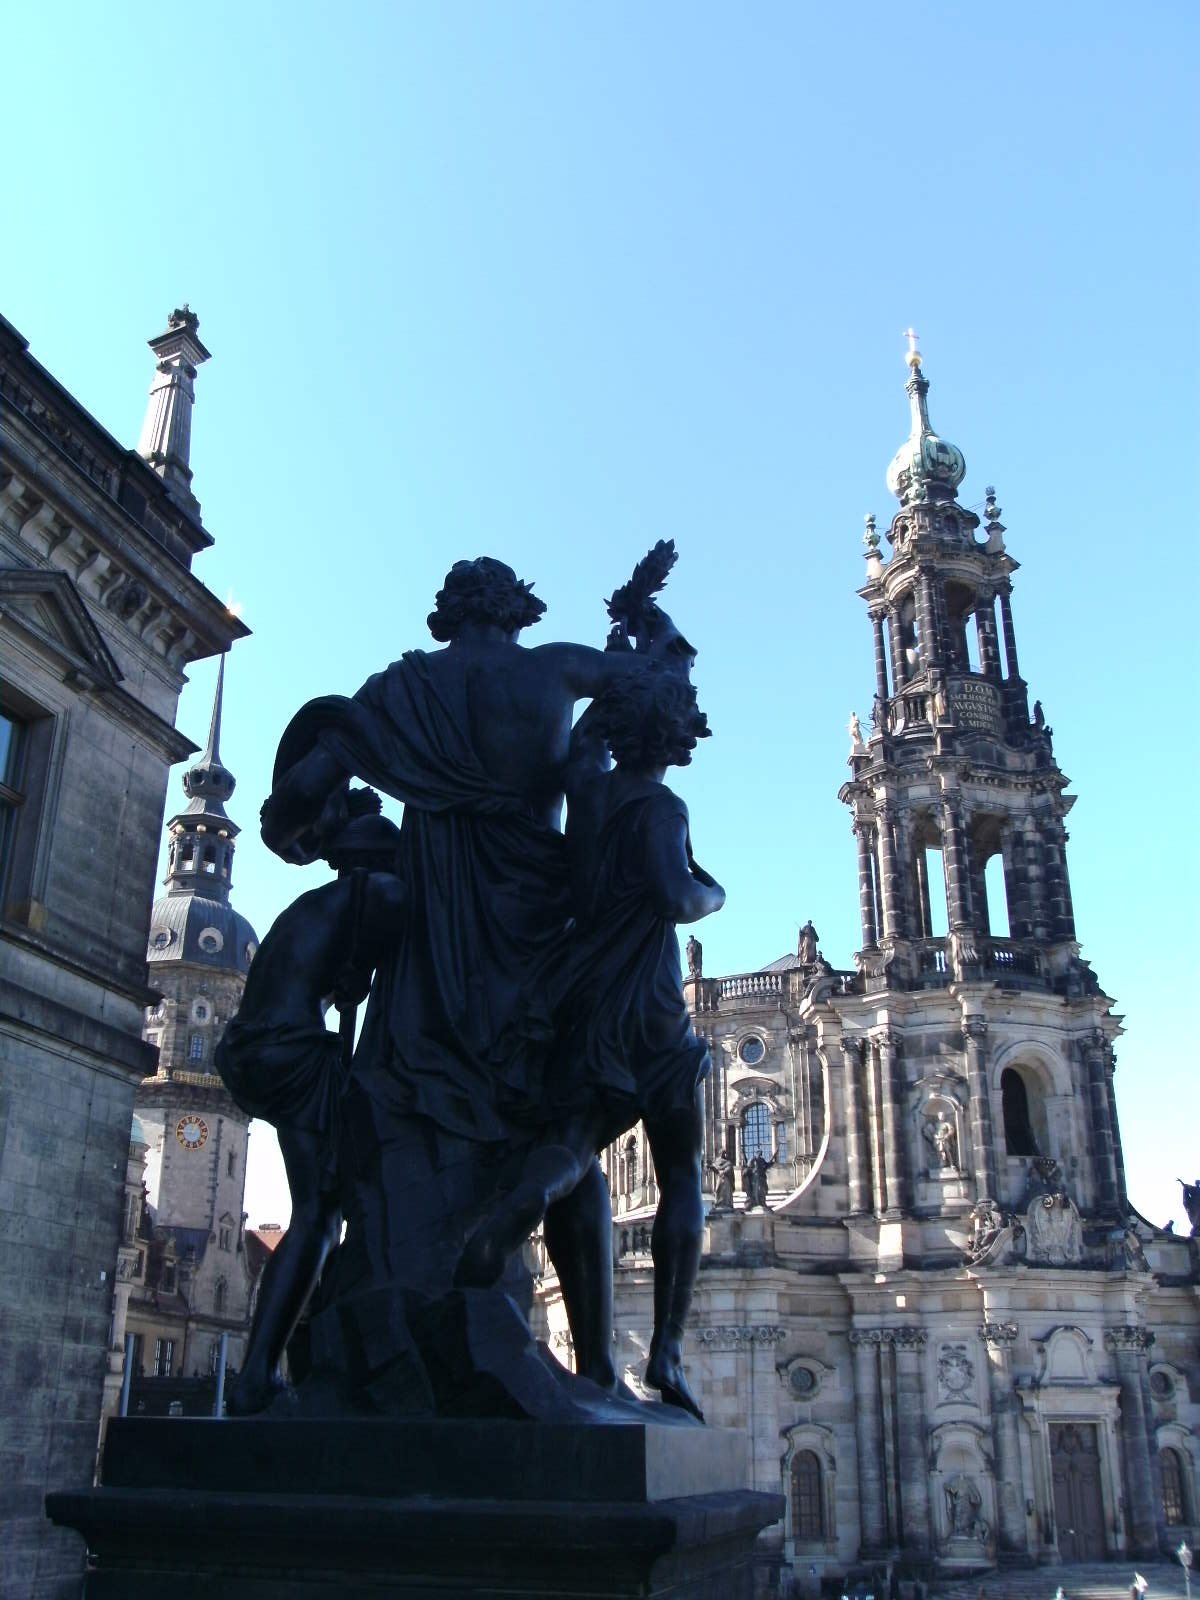
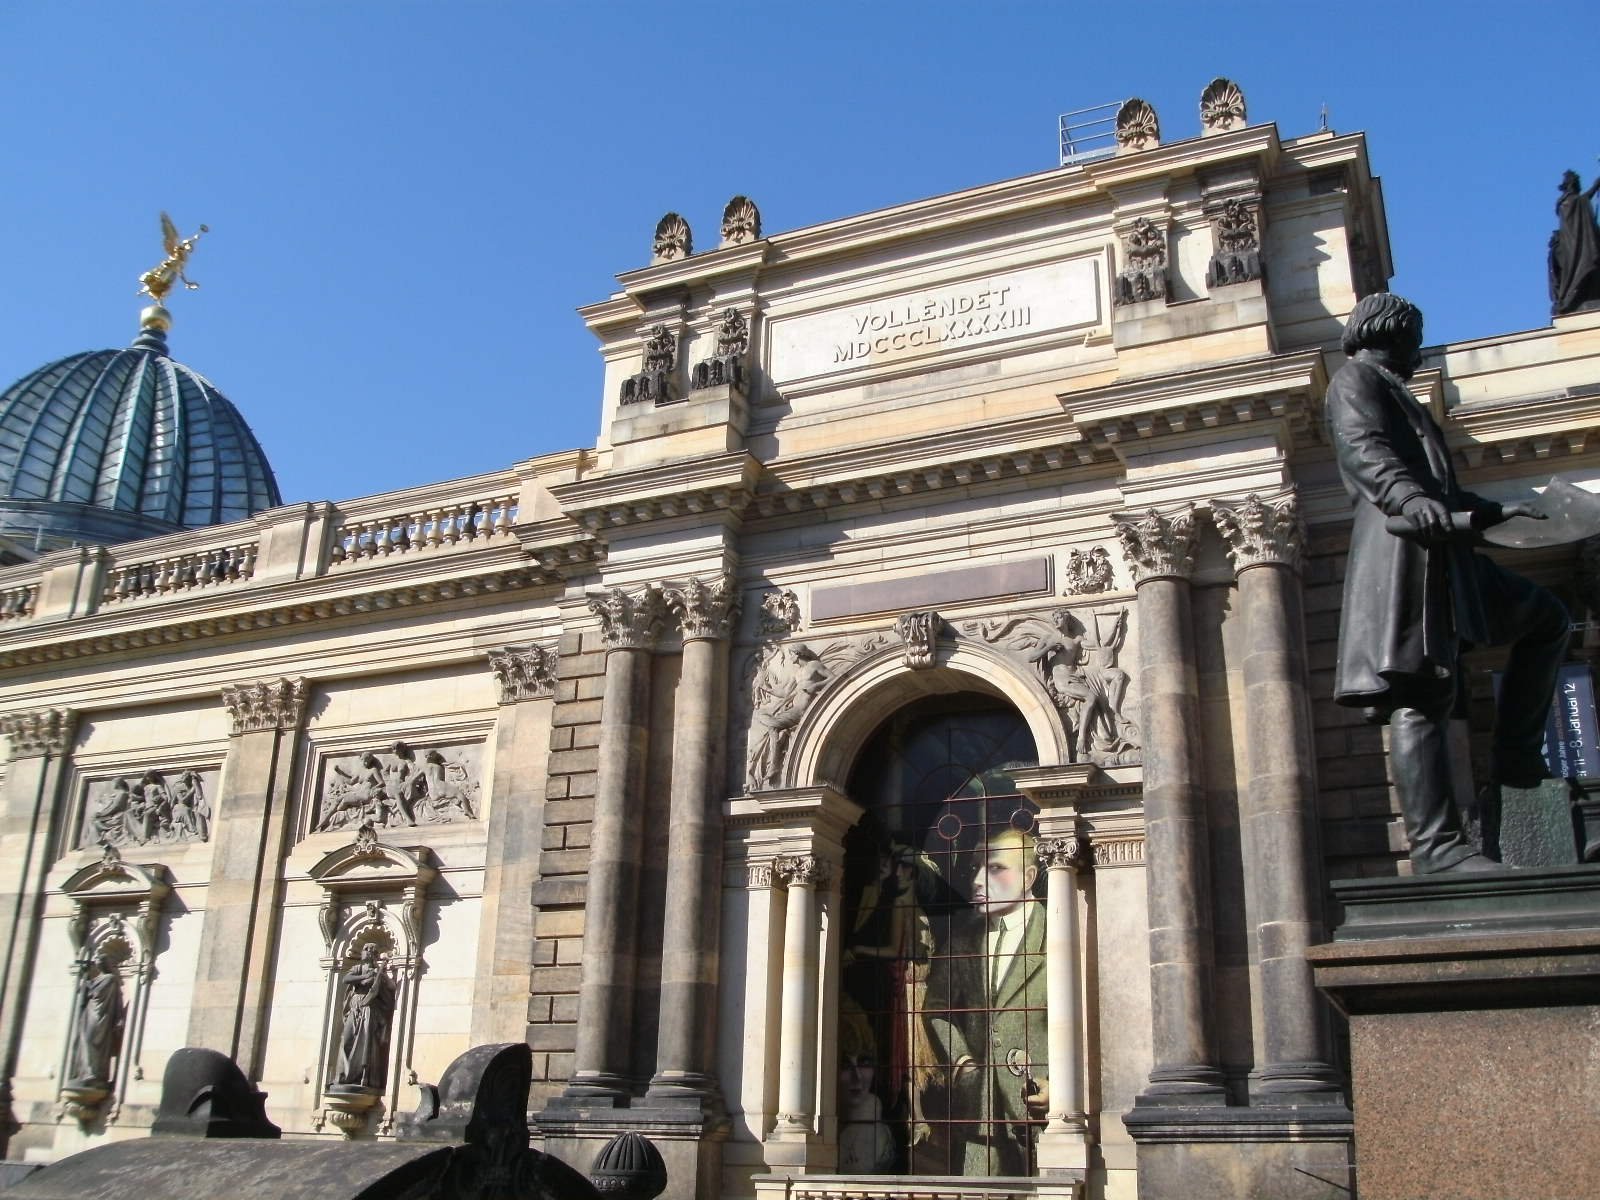
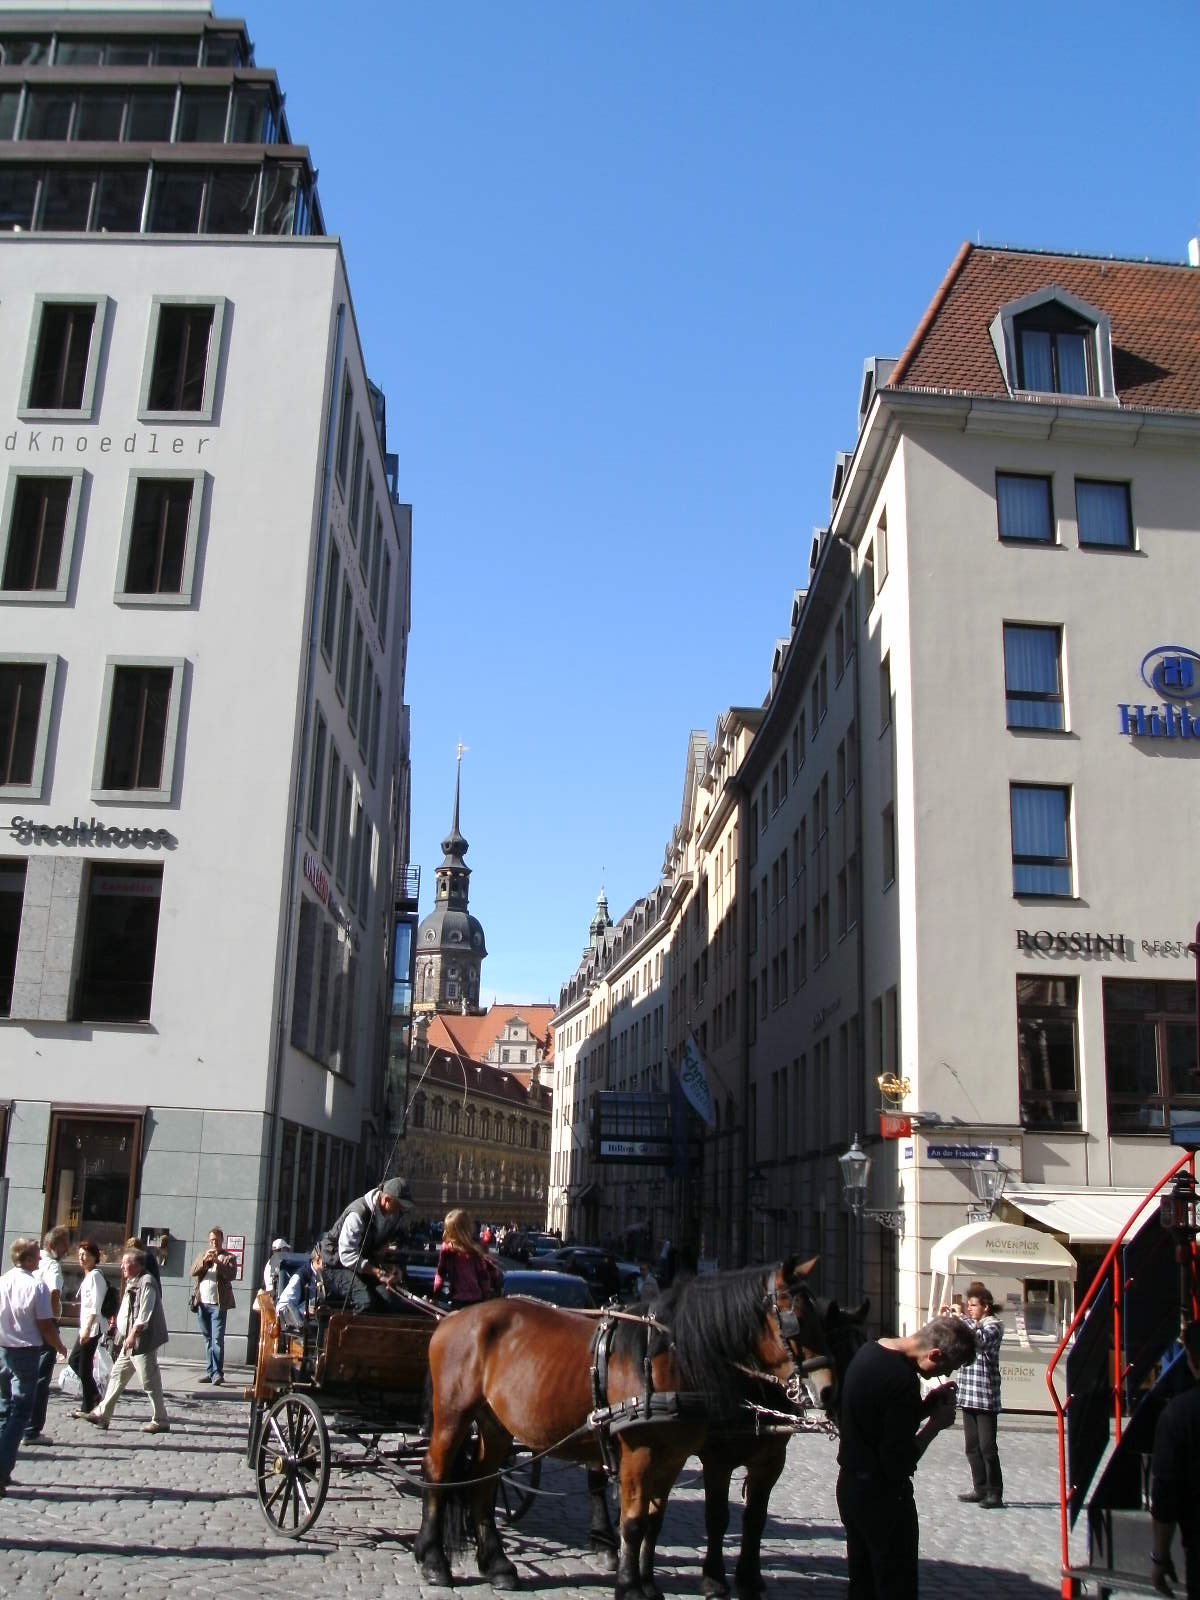
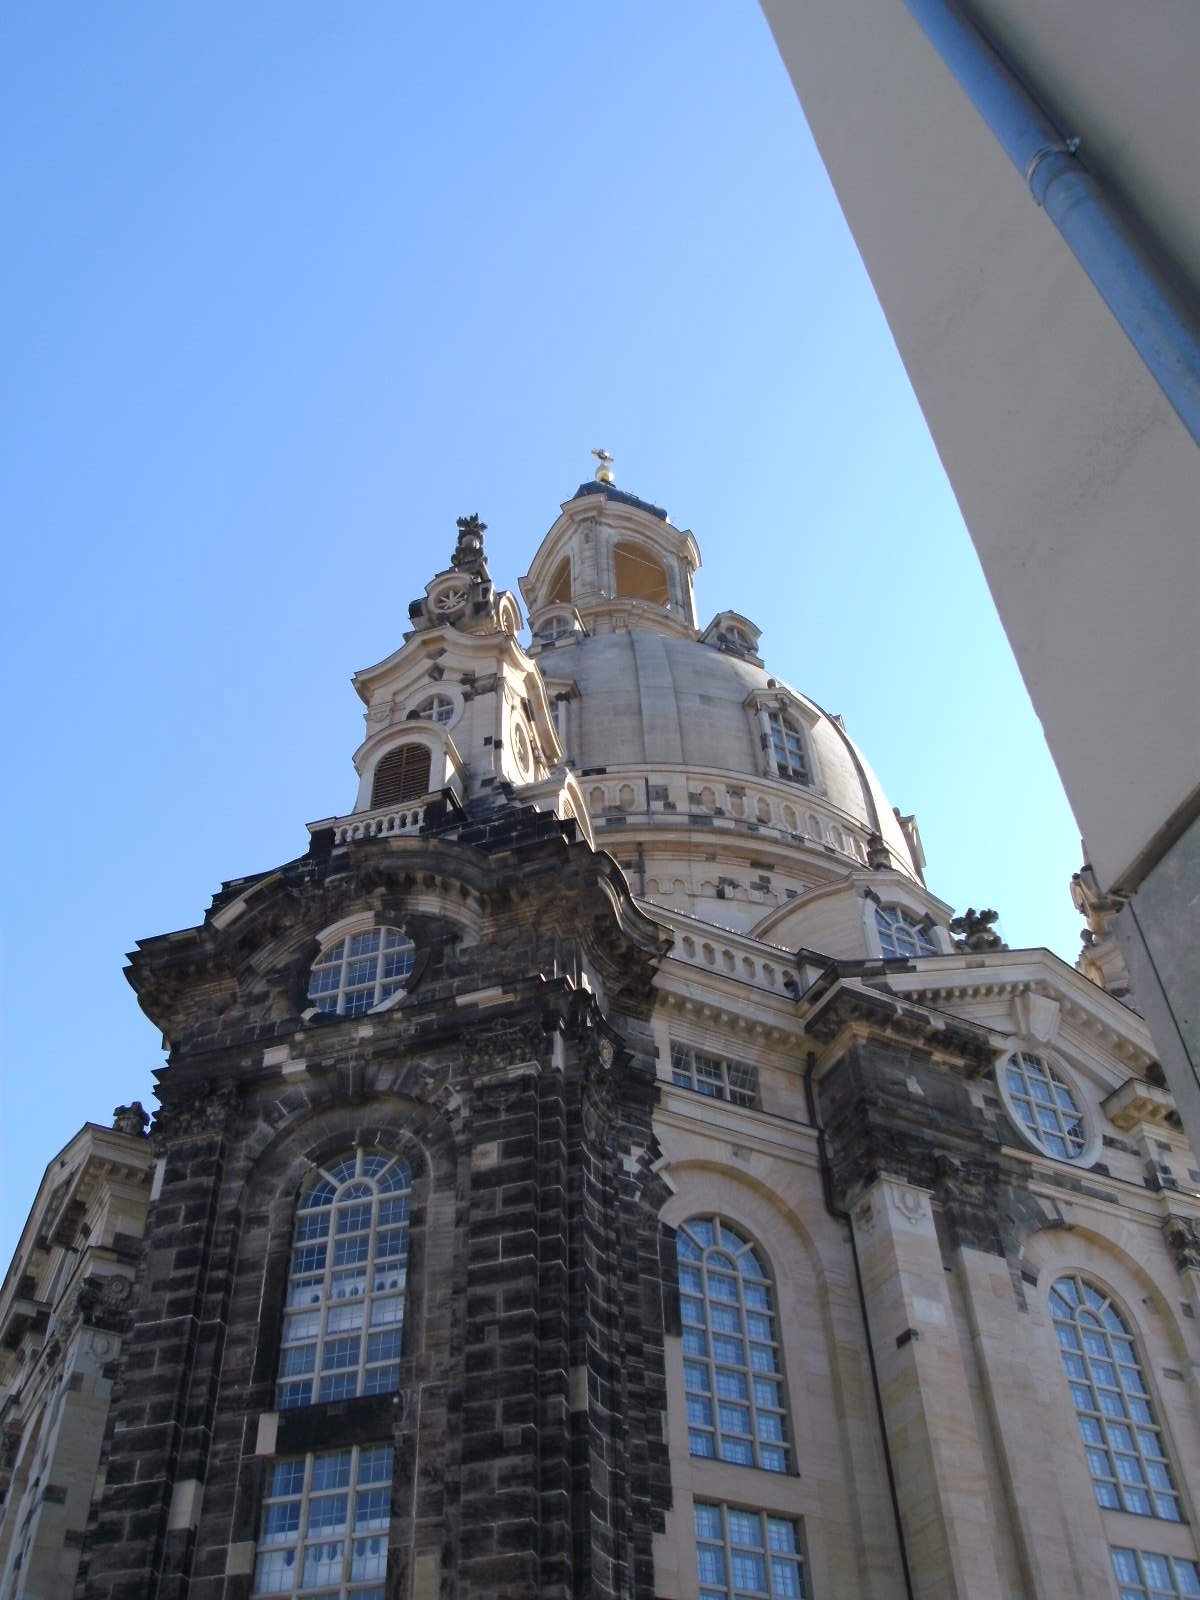
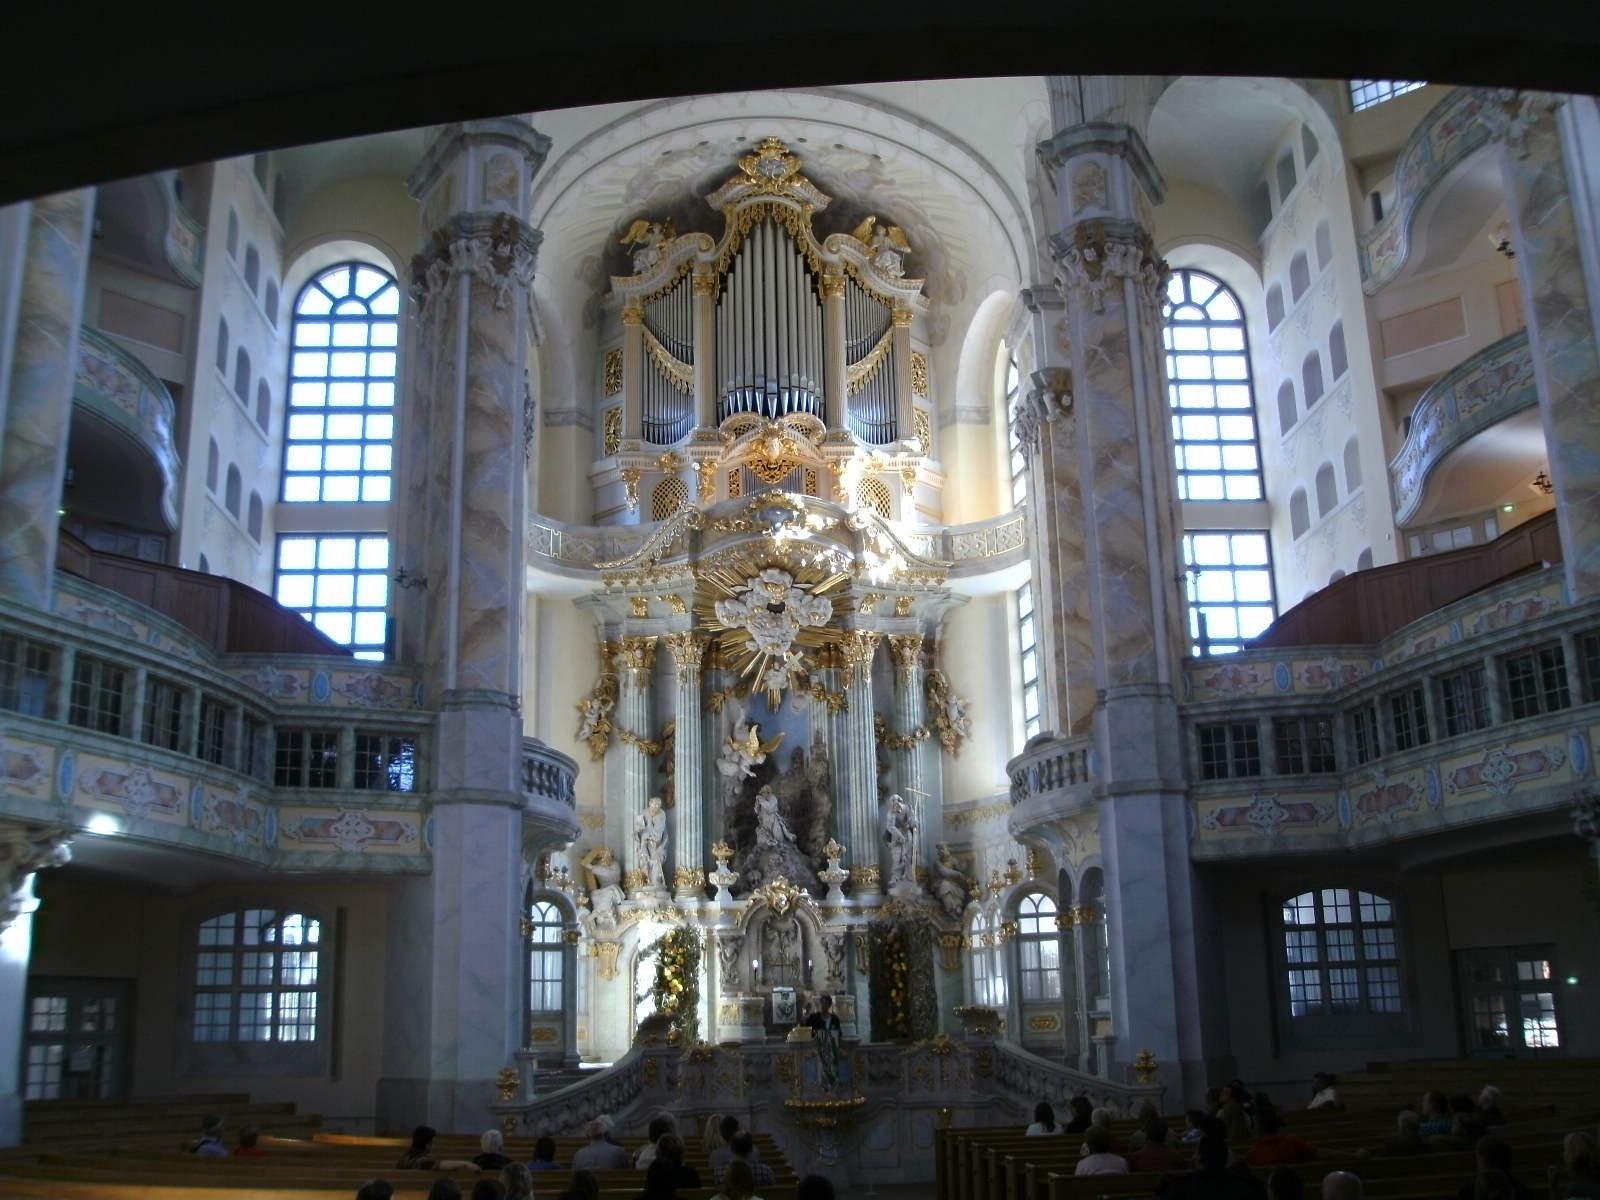
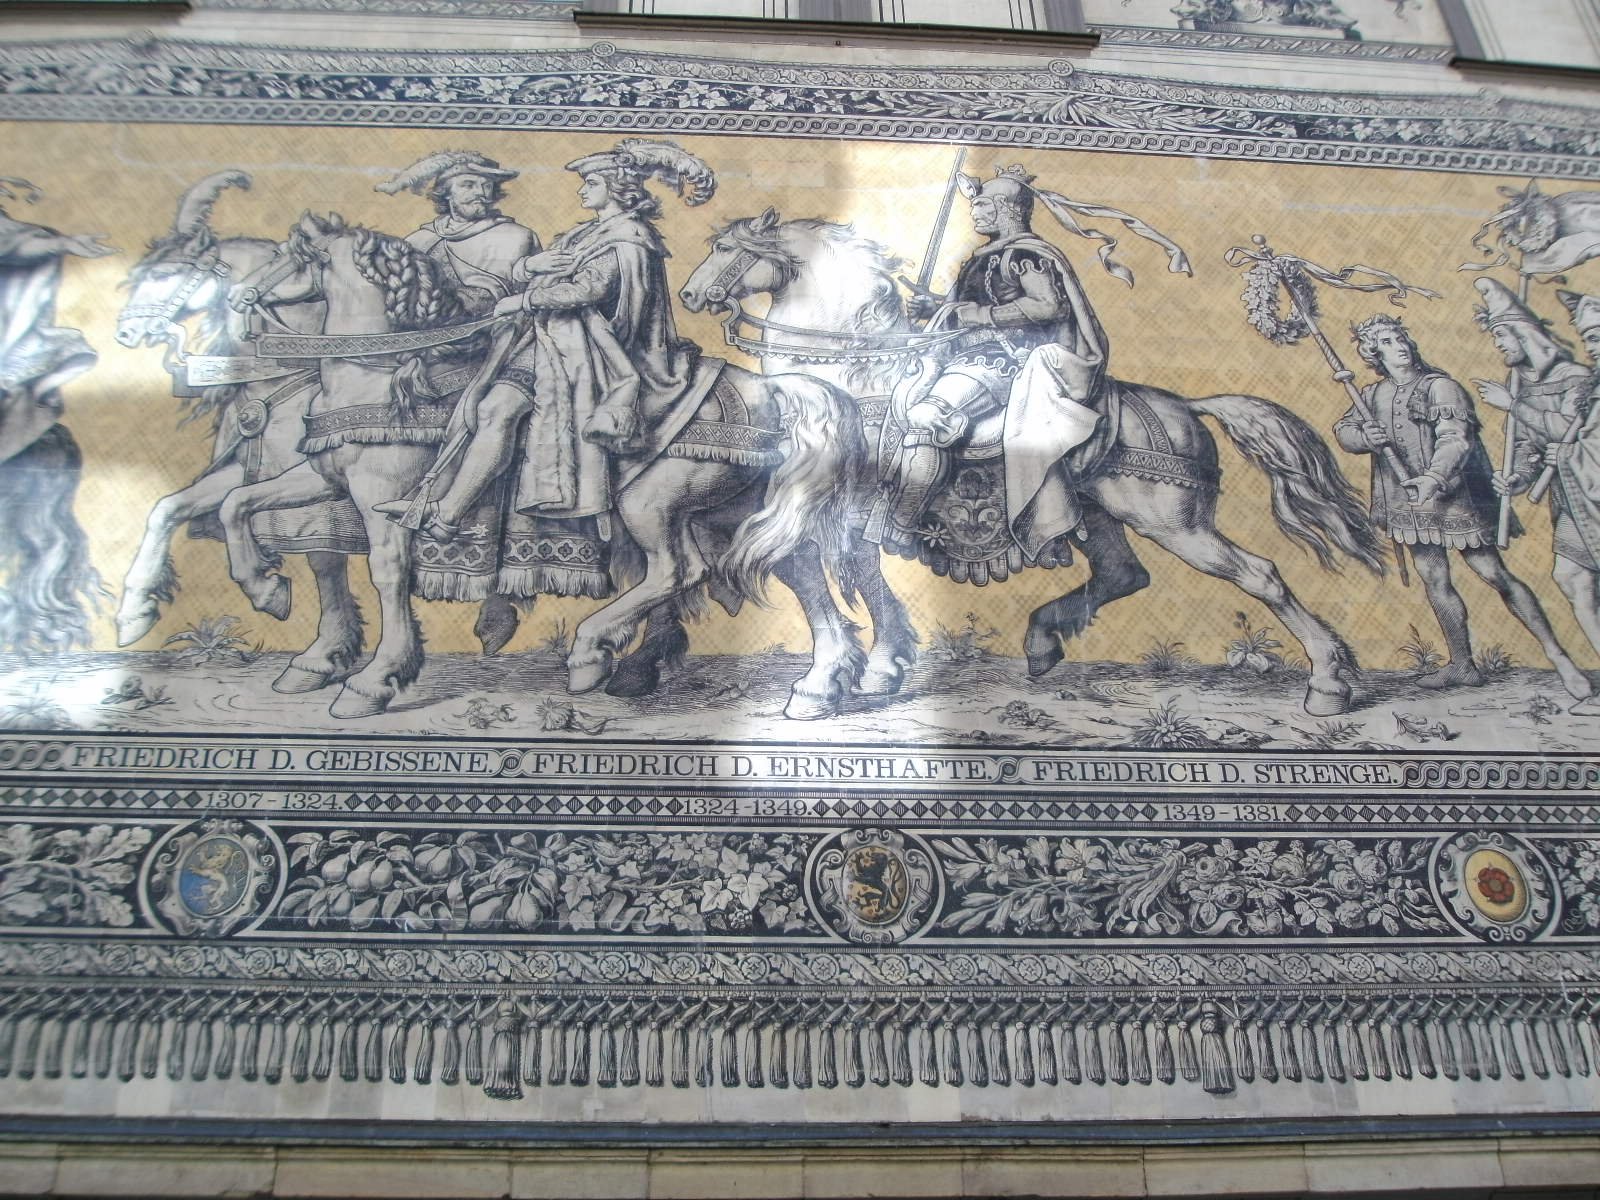
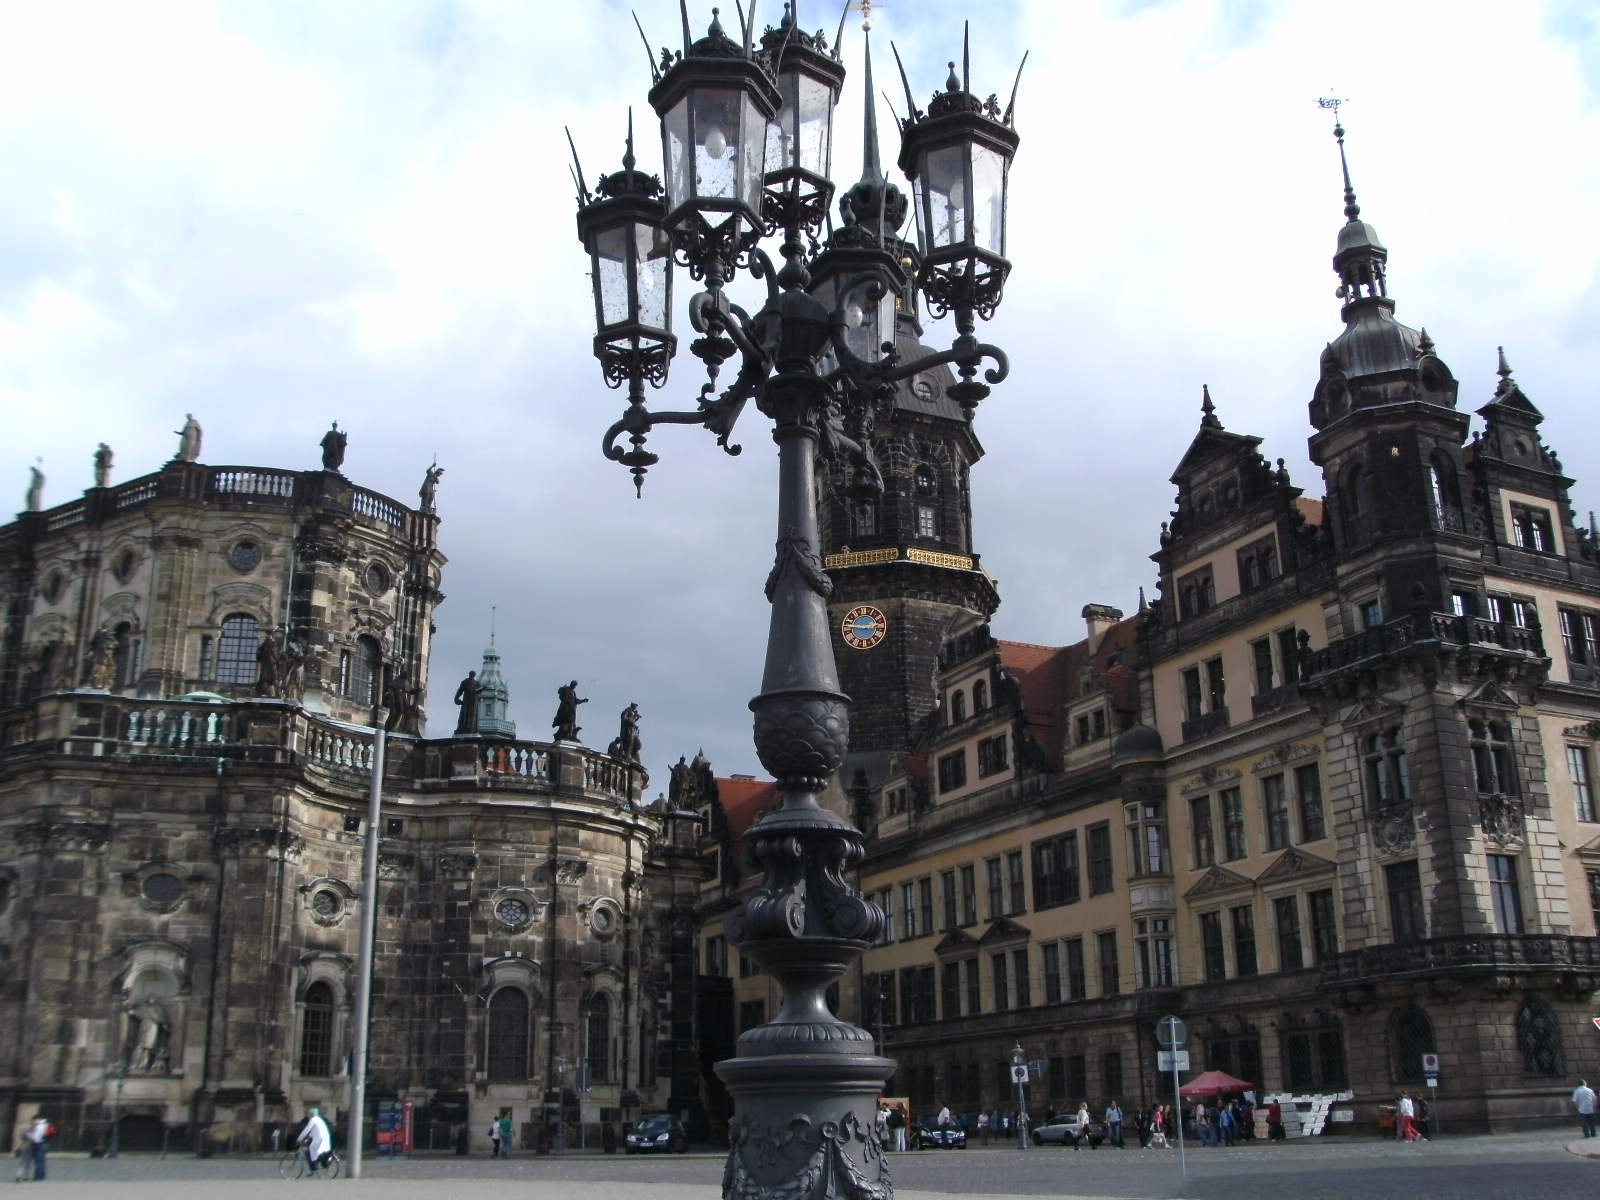

Ich habe gestern meine Eltern durch Dresden geführt. Man muss ja mal unangenehme Wahrheiten aussprechen dürfen: Die Frauenkirche ist innen hässlich. In die Semperoper kommt man ohne Führer nicht hinein (die Deutschen können eben rein gar nichts ohne Führer). Zehn Euro für die Galerie Alter Meister war mir auch zuviel; da wähle ich lieber die Second-Life-Version. Aber sonst war es ganz nett, vor allem in der Neustadt, Alaun- Ecke Luisenstrasse zum Beispiel.
Die Bank gewinnt immer – Kürzen statt Zensieren
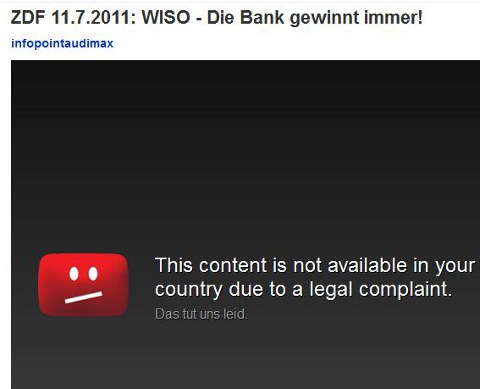
Das ZDF erlebt gerade einen Shitstorm: „Die WISO-Dokumentation ‚Die Bank gewinnt immer‚ ist weiterhin in der ZDFmediathek bzw. bei WISO.de abrufbar. Es fand keine Zensur statt, wie von einigen Usern getwittert wurde. Richtig ist, die aktuelle Fassung in der ZDFmediathek ist leicht gekürzt, da wir uns in einem laufenden Rechtstreit mit der Sparkasse Bremen befinden.“
So etwas können nur Deutsche sagen: „Wir haben nicht zentiert, sondern nur gekürzt.“ Jemand kommentierte dort:
Ach herrje, jetzt habe ich mir die “verbotenen Minuten” doch glatt auf youtube angeguckt. Oops. Na, ich verspreche aber, dass ich alles gleich wieder vergesse, nur so viel auf die Schnelle: Die haben da wohl (einem?) Senioren tolle Anlagemodelle aufgeschwatzt, die aber blöderweise wohl bis 2018 und 2027 laufen. Und ein Verbraucherschützer meint dann noch, das sei wohl wegen der hohen Provisionen (12-14%) passiert, und die Bank sei ihrer Verantwortung für den alten Mann nicht gerecht geworden (50 Jahre lang Kunde da). Bank will kein Interview geben und sagt aber, der könne seine Anteile ja verkaufen, leider derzeit wohl nur noch zum halben Preis.
By the way: „Richtig ist, die aktuelle Fassung in der ZDFmediathek ist leicht gekürzt, da wir“ – um welchen Satzbau in welcher Grammatik handelt es sich hier? Gar um einen denglischen appositionalen Konditionalsatz II im Gerundium mit Einspengseln in Suaheli? Ich empfehle: „Richtig ist, dass die aktuellen Fassung in der Mediathek des ZDF leicht gekürzt wurde, weil wir“. Das wäre Deutsch.
Kein Eintritt

Gesehen in der Suarezstrasse in Berlin-Charlottenburg
Anonymität ist gut
Oberlandesgericht Hamm – Recht auf anonymisierte Internetnutzung (via law blog):
Die für das Internet typische anonyme Nutzung entspricht zudem auch der grundrechtlichen Interessenlage, da eine Beschränkung der Meinungsfreiheit auf Äußerungen, die einem bestimmten Individuum zugerechnet werden, mit Art. 5 Abs. 1 Satz 1 GG nicht vereinbar ist. Die Verpflichtung, sich namentlich zu einer bestimmten Meinung zu bekennen, würde allgemein die Gefahr begründen, dass der Einzelne aus Furcht vor Repressalien oder sonstigen negativen Auswirkungen sich dahingehend entscheidet, seine Meinung nicht zu äußern. Dieser Gefahr der Selbstzensur soll durch das Grundrecht auf freie Meinungsäußerung entgegen gewirkt werden.
-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Discord/Midjourney Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)