Tweet of the Day 50
Wikileaks: Writing about the Assange-embassy story? Don’t look like a fool, get the facts: t.co/z9zLyZft
Thunderbird und Truecrypt
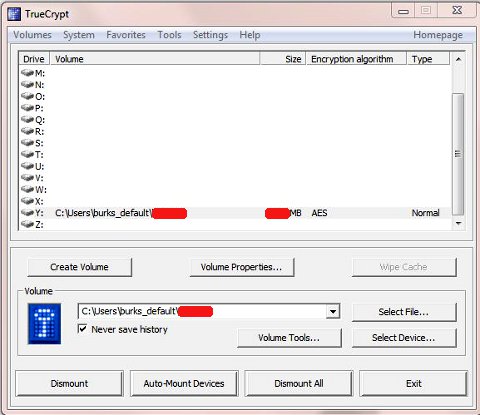
Wie ich gestern schon sagte, habe ich nach der Neuinstallation eines meiner Rechner endlich konsequent auch meine digitale Korrespondenz vor den Augen derjeningen verborgen, die Rechner beschlagnahmen, stehlen oder mit irgendwelchen Methoden durchsuchen wollten – gegen meinen Willen.
Für Laien und die, die das noch nicht gemacht haben, hier die Arbeitsschritte für einen Computer mit dem Betriebssystem Windows 7 (64 bit) und Thunderbird 14.0:
1. Truecrypt installieren. (ausführliche Anleitung mit Screenshots)
2. Truecrypt aufrufen und ein verschlüsseltes Laufwerk („container“) erzeugen (meines ist 1 Gigabyte groß – das sollte reichen).
3. Das E-Mail-Programm Thunderbird herunterladen, aber noch nicht installieren.
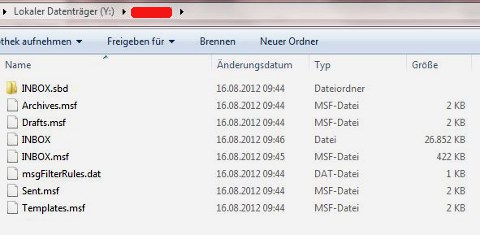
4. Das verschlüsselte Laufwerk öffnen („mounten“, vgl. Screenshot oben) und die ausführbare Datei mit Thunderbird dort hineinschieben. Erst dann Thunderbird installieren und bei jeder Frage, wo es installiert werden soll, den geöffneten Truecrypt-Container (im Windows-Dateimanager „lokaler Datenträger“ genannt) angeben. Bei mir wäre das das verschlüsselte „Laufwerk“ Y. (vgl. den Screenshot unten)
Jetzt kommt der wichtige Arbeitsschritt, wenn ein E-Mail-Konto eingerichtet wird:
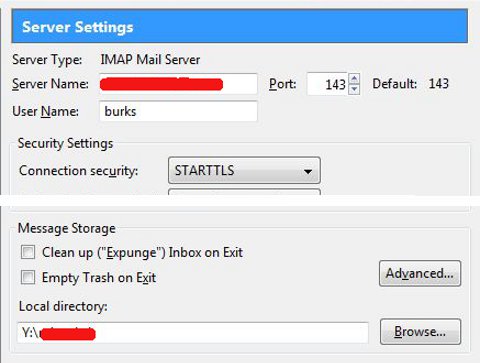
5. Bei den „Account Settings“ (Voreinstellungen des eigenen E-Mail-Accounts, sorry, ich habe alles in Englisch) und den dortigen Optionen („Server Settings“) muss der Dateipfad geändert werden („local directory“, vgl. Screenshot unten), so dass die eingehenden Mails innerhalb des verschlüsselten Truecrypt-Containers gespeichert werden.
Nicht vergessen: Um mit Thunderbird arbeiten zu können, muss jetzt natürlich immer erst das verschlüsselte Laufwerk geöffnet („gemounted“) werden.
Ab jetzt ist auf dem so abgesicherten Rechner gar kein E-Mail-Programm mehr zu sehen, auch die unverschlüsselten E-Mails sind verborgen. (Liebe Drehbuch-Autoren von Vorabend-Krimiserien und Tatorten: Da kann auch „die IT-Abteilung“ nichts machen, die bei euch immer zaubern soll, wenn es mit dem Passwort-Raten ausnahmsweise nicht klappt.)
Truecrypt ist nicht „knackbar“. Die Angriffsszenarien, die im Wikipedia-Artikel geschildert werden, beziehen sich alle auf die Situation, dass das Passwort zum Öffnen eines Truecrpyt-Containers dann abgegriffen werden könnte, wenn der Rechner eingeschaltet und das Laufwerk geöffnet ist oder man vergessen hat, es zu schließen („dismount“).
Und jetzt wieder einmal viel Spaß beim Offline- und „Online-Durchsuchen“.
Regedit.exe
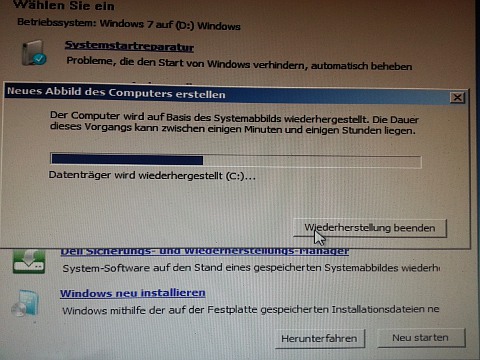
Vermutlich werden jetzt die wohlwollenden Stammleserinnen und die geneigten Stammleser hämisch grinsen. Wie allgemein bekannt, besitze ich zwei Windows- und zwei Linux-Rechner. Den Windows-Rechner, den ich meistens nutze, habe ich gestern zerschossen.
Man sollte eben nie, wenn man unkonzentriert ist und mehrere Sachen gleichzeitig tut, mal so eben nebenbei in der regedit.exe herumfummeln. Ein Chirurg entfernt auch nicht ein paar Organe eines Kunden, während er mit der linken Hand am Smartphone daddelt und gleichzeitig wahlweise mit der Narkoseärztin flirtet oder ein Käsebrot isst.
Ich bin ja nicht ganz unerfahren, um nicht zu sagen: ich bin ein Geek, und habe eine dreistellige Mitgliedsnummer aller deutschen Internet-Nutzer, aber wenn selbst der abgesicherte Modus in verschiedenen Versionen nicht dazu führt, dass man sich überhaupt anmelden kann – die Anmeldemaske von Windows 7 erschien, aber keine Nutzerkonten – und noch ein paar eklige Dinge undsoweiter undsofort und wenn nach zwei Stunden inständigen Fluchens alles vergebens ist, dann wird es Zeit für die Hardcore-Maßnahmen, die man gemeinhin „plattmachen und Backup draufspielen“ nennt. Wo war noch mal das „Medium“ zur Systemwiederherstellung aka rescue disk? Zähneknirsch. Nicht vorhanden. (zum Glück hat einer der Laptops auch Windows 7).
Ein mahnendes Wort zu Vorgeschichte. Ich habe noch nie irgendwelche nutzlosen Placebos wie Virenscanner und anderen Regenzauber benutzt. Brauche ich nicht. Ich verhalte mich vernünftig – wie ungefähr ein Promille aller Internet-NutzerInnen. Es gibt keine – in Worten: keine Möglichkeit, mir Viren, Würmer, trojanische Pferde, Keylogger, real gar nicht existierende „Bundestrojaner“, Stuxxe und Flame und andere hässliche Programme unterzujubeln. Nein, es ist noch nicht einmal ein Risiko vorhanden. Alles verboten, und auf meinem Rechner geschieht nichts und installiert sich auch nichts, was ich nicht vorher erlaubt hätte. So wäre das eigentlich normal, auch wenn die deutsche Journaille, selbst ernannte „Sicherheits-Experten“ und Hochstapler aller Couleur mit penetranter Belehrungsresistenz den Kauf von „Virenscannern“ ankurbeln. (Und jetzt zu etwas fast ganz Anderem: oder die Pappnasen von der Geschäftstelle des DJV-Bundesverbands mich zwingen wollen, ihren „Newsletter“ in HTML zu lesen, mich also zum Dummen, Risikobehafteten, Bescheuerten und DAU-Mäßigem erziehen wollen: Nein, nein, nein, ihr könnt mich mal kreuzweise.)
Kurz vor der Party zu meinem Geburtstag fiel mir ein, dass es eine Fummelei ersten, zweiten und dritten Grades gewesen wäre, die Kabel meine Lautsprecheranlage an den Linux-Rechner anzuschließen. Außerdem wollte ich ohnehin ein paar Youtube-Videos meiner Sammlung einverleiben – auch solche, die die GEMA meint, mir verbieten zu können und die ich mit Proxtube entsperre.
Chip Online rät zu „Free YouTube Download“ („Hinweis: Während der Installation versucht das Setup einige Einstellungen am Browser zu verändern. Bevor Sie auf „Weiter“ klicken, sollten Sie daher alle gesetzten Häkchen abwählen.“)
Har har har. Das ist eine Malware, weil eine Browser-Toolbar installiert wird, obwohl ich alles während der Installation disabled/verboten/untersagt/nicht angekreuzt hatte. Wie kann eine „seriöse“ Website nur so einen abgefuckten Scheiss empfehlen?
Ich habe jedenfalls eine gute Stunde gebraucht, um die Malware rückstandslos zu entsorgen – sogar mit der Systemsteuerung funktionierte das nicht. Auch nach einer Neu-Installation von Firefox erschien die Schadsoftware wieder. Und jetzt, sehr verehrte Leserin und verehrter Leser, habt ihr mein Motiv, in der regedit.exe herumzufummeln, weil ich eh schon dabei war nachzusehen, ob eventuell noch gänzlich tote Leichenteile der Malware übriggeblieben waren.
Leider war mein Backup schon ziemlich alt, und ich habe fast den ganzen Tag gebraucht, um alles auf den aktuellen Stand zu bringen. So etwas wird mir nicht nochmal passieren. Und jetzt kann ich gleich Thunderbird komplett in einen Truecrpt-Container sperren, was ich eh schon lange wollte.
Fratzenbuch, reloaded
Futurzone.at im Interview mit dem Datenschützer Thilo Weichert: „In Hinblick auf das deutsche und europäische Datenschutzrecht müssen wir das Geschäftsmodell von Facebook als illegal bezeichnen. Das Konzept ist: rechtswidrig personenbezogene Daten zu erheben, diese umfassend auszuwerten und zur Grundlage für den Verkauf von zielgerichteter Werbung zu nutzen, um damit gewaltige Summen Geld zu verdienen.
Sicherheit beim Smartphonen, almost not found
Spiel nicht mit den Schmuddelkindern
Post von einem Leser:
„… oder so ähnlich. Heute (natürlich in der Mittagspause, wo ‚die Internetnutzung in geringem Umfang toleriert wird‘) festgestellt, dass Dein Blog geblockt wird. [Großer Konzern] mit Sitz in Ludwigshafen.“
Meine Frage: „Pornografie oder Extremismus oder Gewalt oder mal was Neues? :) Gruss Burks“
Die Antwort: „‚risk for the security of your PC‘ scheint mir neu :) Wir werden alle störben.“
Christian Worch ist ausgestiegen
Der Neonazi Christian Worch ist ausgestiegen. Worch gilt als einer der Drahtzieher des militanten braunen Milieus. Der gelernte Notargehilfe ist seit einem Vierteljahrhundert aktiv. Worch organisierte nicht nur unzählige neonazistische Aufmärsche und andere Aktionen, sondern schrieb in seiner Freizeit Fantasy-Romane. Er definierte sich „bis zu einem gewissen erträglichen Maße liberal“ und „nicht im eigentlichen Sinne als Rassisten.“ In den letzten Jahren litt er unter Ischias und massiven psychosomatisch bedingten Schlafstörungen.
Über Christian Friedrich Worch sind unzählige Artikel geschrieben worden. Seine Online-Kaderakte listet detailliert auf, wo er sich in den letzten Jahren aus welchem Grund herumgetrieben und wem er vermutlich die Hand geschüttelt hat. Worch hat mit Gerhard Schröder etwas gemeinsam: Er ist ist ohne den leiblichen Vater aufgewachsen. Typisch für eine derartige Biografie ist die Hybris, die eigenen Grenzen und Fähigkeiten nicht realistisch einschätzen zu können. Sein Adoptivvater war Truppenarzt bei der Waffen-SS, er wurde verurteilt, weil er dem Kriegsverbrecher Klaus Barbie zur Flucht verholfen hatte. Später brannte dieser Herr, der nach dem Krieg in Hamburg weiter als Arzt praktizierte, mit einer Bildhauerin nach Italien durch. Der kleine Christian war damals sechs Jahre alt. Er wohnte bei seiner Mutter bis zu deren Tod 1990 – in Hamburgs Nobelviertel Pöseldorf. Der spätere Neonazi-Anführer mochte es immer besonders gern, wenn er unbelehrbaren Altnazis und „Vaterfiguren“ der rechten Szene zuhören konnte, wenn die von ihren Kriegsverbrechen schwärmten.
Worch, dem ein Gericht bescheinigte, er sei der Typ des „völlig uneinsichtigen und unbelehrbaren Überzeugungstäters“, ganz bescheiden über sich: „höchstens ein Prozent der Menschheit befindet sich auf meinem intellektuellen Niveau.“ Seine wenigen Stories – wie „Quadratur des Kreises“ und „Weltenwanderer“ – unter den Pseudonymen „Friedrich Könning“ und „Martin Neumann“ sind eher triviale Fantasy. Der Neonazi-Aktivist hat sich als Fan des deutschen Autors Hans Joachim Alpers geoutet, der das Genre „Shadowrun“ auch in Deutschland vertritt.
Worch erklärt sich seine weltanschauliche Verblendung zum Teil durch die Faszination, die die militärischen Erfolge Israels im Yom Kippur-Krieg auslösten. „Denn wie hat der Judenstaat es geschafft, sich mit drei Millionen Menschen gegen hundert Millionen Araber siegreich durchzusetzen?“ Und durch ein paar Mitschüler, die erfolglos versuchten, ihm marxistische Ideen schmackhaft zu machen. Damals habe er über die Macht von Ideen gelernt nachzudenken. Worchs politische Vorstellungen waren seitdem immer relativ vage. Passend zu seiner unrealistischen Selbsteinschätzung redete er meistens von „echter Handlungsfreiheit“ für Deutschland und davon, dass es keine „negativ besetzte Sonderrolle“ mehr spielen solle. Vermutlich meint er mehr sich selbst als sein Land.
Das alles erklärt natürlich gar nichts. Warum jemand wie politisch denkt und welche Probleme der Kindheit er vielleicht damit bewältigt, würde sich nur einem Psychotherapeuten erschliessen. Worch ist wirtschaftlich unabhängig und könnte sich auf eine Insel in der Karibik zurückziehen, wo man ihn nicht kennt und wo er vielleicht seine unglückliche Ehe aufarbeiten könnte. Warum er das nicht schon längst gemacht hat, sondern sich den Stress antat, als prominenter Neonazis ständig festgenommen und sonstwie traktiert zu werden, weiss niemand. Man kann vermuten, dass er sich als typischer Einzelgänger, zu dem er sich auch literarisch stilisierte, dort sein gesellschaftliches Prestige holte, wo das am leichtesten war: bei den braunen „Kameraden“, für die schon ein ordentlicher Hauptsatz eine intellektuelle Leistung ist. Insofern glich sein Verhalten – im psychologischen Sinne – dem Horst Mahlers.
Worch wurde in der letzten Woche kurz vor Mitternacht beobachtet, wie er aus einem Auto ausstieg. Experten vom Verfassungsschutz, die davon in der Zeitung lasen, meinen erkennen zu können, wo sein Motiv für diese Handlung zu suchen ist: Worch sei ausgestiegen – so ein hochrangiger Geheimdienstler -, um in seine Wohnung zu gehen, da er wegen seiner Ischias-Beschwerden ungern im Auto übernachtet.
Zuerst veröffentlicht am 1.4.2003 auf burks.de.
HTML-E-Mails

Nein, ich lese meine E-Mail nicht in HTML, und die Pappnasen, die das Publikum dazu erziehen wollen, sollte man mit Fratzenbuch-Zwangsmitgliedschaft und Phishing mit nicht unter fünf Jahren bestrafen.
トロイの木馬は現在、日本人である

Japanisches Finanzministerium: „Die Trojaner sind vermutlich als Anhänge von E-Mails in das Ministerium gelangt und wurden nicht von Antiviren-Software erkannt.“ (laut Heise)
Ach. „Vermutlich“. Die Trojaner mal wieder. Machen einfach, was sie wollen, die pöhsen. Sollte man das nicht verbieten, am besten auf Japanisch?
Und ewig grüsst das Botnetz
Ein Artikel von mir in der taz über Botnetze. Da dort die Links fehlen und mir mein Original und auch meine Überschrift besser gefallen als das, was in der taz zu lesen ist, hier mein Text:
Das drittgrößte Botnetz der Welt wurde abgeschaltet. Das verkündete Atif Mushtaq, ein IT-Experte von FireEye – das britische Unternehmen verkauft Firmen Sicherheitssoftware gegen „Cyberkriminalität“. Das so genannte Grum-Net soll für rund die Hälfte des weltweiten Aufkommens unerwünschter E-Mail-Werbung (Spam) verantwortlich gewesen sein.
Das Grum-Botnet wurde schon 2008 entdeckt und war spezialisiert auf E-Mails, die für pharmazeutische Produkte warben – fast immer für angebliche Potenzmittel. Botnetze sind von Malware infizierte Rechner, die von Spammern dazu benutzt werden, ungeheure Massen von E-Mails zu versenden oder die sogar in der Lage sind, Schadsoftware nachzuladen, damit der betroffenen Computer übernommen und missbraucht werden kann, ohne dass dessen Besitzer das merkt. Die zentralen Kommandoserver, die Befehle versenden, stehen oft in Ländern, die beim Kampf gegen Spam nicht unbedingt die Avantgarde bilden – beim Grum-Botnet etwa in Russland und Panama.
Botnetze können nur existieren, weil Server im Internet schlecht gewartet werden, weil private Nutzer sich nicht für Sicherheit interessieren oder sich auf den trügerischen Schutz von Anti-Viren-Software verlassen, und weil viel Software in Umlauf gelangt, deren Quellcode nicht offen („Open Source“) ist – die eine nützliche Funktion verspricht, in die aber auch eine Spionage- oder Schadfunktion eingebaut worden ist. Da sich die meisten privaten Nutzer kaum für Technik interessieren, gehört es zu den Standard-Funktionen der Malware, den Virenscanner des betroffenen Rechners zu umgehen oder abzuschalten.
Wie viele Computer Teil eines Botnetzes sind, kann niemand genau sagen – die Verlautbarungen der Anti-Viren-Software-Lobby suggerieren, dass ein Fünftel aller Rechner im Internet angeblich schon befallen seien. Das Klappern gehört bekanntlich zum Handwerk. Nach Angaben von Vinton G. Cerf, einem der „Väter“ des Internet und „Google-Evangelist“, sollen es sogar ein Viertel aller Computer im Internet sein.
Die Sicherheitsfirma Symantec behauptete sogar, Cyberkriminalität wie Botnetze, Phishing-Attacken und der Versand trojanischer Pferde per E-Mail seien ein Exportschlager Deutschlands. Das kann an den im europäischen Durchschnitt schlechten oder gar nicht vorhandenen Internet-Kenntnissen der Nutzer liegen, an der hohen Verbreitung der für Malware-Attacken besondern empfänglichen mobilen Endgeräte wie Smartphones, und daran, dass so genannte „sozialen“ Netzwerke wie Facebook hierzulande beliebt sind. Diese sind indirekt besonders effektive Einfallstüre für schädliche Software, weil sie vom Nutzer verlagen und ihn dazu erziehen, die von Experten empfohlenen Sicherheits-Features – wie das Verbot „aktiver Inhalte“ – abzuschalten. Wer Datenspionage per default erlaubt, öffnet potentiell auch Einfallstore für bösartige Dateien, die den Rechner zum Teil eines Botnetzes machen können.
In den letzten Jahren häuften sich die Meldungen über „entscheidende Schläge“ gegen Botnetze – wie Srizbi, Rustock, Mega-D, Pushdo.A, Storm, and Waledac. Das Waladec-Botnetz sollte nach Angaben von Microsoft bis zu 1,5 Milliarden Spam-Mails täglich verschickt haben, das Rustock-Botnetz sogar bis zu rund 44,1 Milliarden. Obwohl diese Botnetze durch eine Kombination juristischer und technischer Aktionen lahmgelegt wurde, nahm die Zahl der unerwünschten Werbemails aber nicht signifikant ab.
Der Kampf gegen Spam ist ein Kampf gegen eine Hydra, die immer wieder nachwächst. Der Versand unerwünschter Werbung mit Hilfe eine Botnetzes ist ein erfolgreiches, effektives und kostengünstiges Geschäftsmodell. „Sie haben dreißig Trilliarden Dollar gewonnen – klicken sie hier!“ – „Ihr Konto wurde gesperrt und wenn sie nicht 100 Euro sofort überweisen, schalten wir ihren Rechner ab.“ Es gibt Leute, die tun alles, was man ihnen sagt. Da die menschliche Dummheit bekanntlich unendlich groß ist, wird es daher auch Botnetze unendlich lange geben.
Unzulässige Verhaltensweisen

Der Kontroll- und Überwachungswahn von Politikern und Unternehmen treibt immer lächerlichere Blüten: „Microsoft durchsucht Nutzer-Daten in der Cloud nach AGB-Verletzungen und sperrt Accounts“ (via netzpolitik.org).
Aber sicher. Wie kann man nur so dämlich, naiv und bescheuert sein, seine Daten einer Datenkrake anzuvertrauen? Der Verhaltenskodex der calivinistisnhen Pilgerväter Jugendschutzwarte selbst ernannten Kinderschützer der sonstigen bigotten Heuchlern Queen Victoria der Content-Mafia von Microsoft verbietet:
Nacktaufnahmen, einschließlich vollständiger oder teilweiser Nacktaufnahmen von Menschen oder in Cartoons, Science Fiction oder Manga. (…)
Links zu externen Websites bereitstellen oder erstellen, die gegen diesen Verhaltenskodex verstoßen. (…)
Anstiften zum Kauf und Verkauf von Munition und Feuerwaffen.


Unusual traffic from your computer – was erlauben Google? [Update]
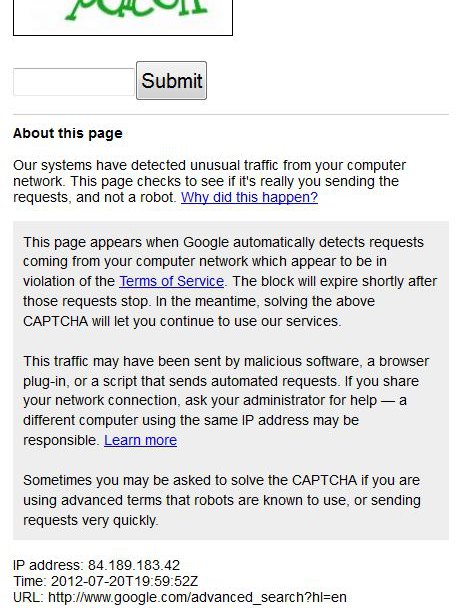
Gestern hatte ich ein interessantes Problem zu verstehen und zu lösen: Mein Firefox-Browser wollte und durfte Google nicht mehr benutzen, ohne ein Captcha vorher eingegeben zu haben. Begründung: Man habe ungewöhnlichen Traffic „von meinem Computer“ aus festgestellt. Potztausend – was erlauben Google?
Was hatte ich gemacht? Einer meiner Rechner und der Laptop waren in der Nacht online geblieben, um mit einem Text-Viewer mehrere Avatare auf einer Sim herumstehen zu lassen. Das kann es ja wohl nicht gewesen sein, dachte ich spontan, und mit dem „Terms of Service“ hat es auch nichts zu tun.
Was bietet Google an Erklärungen an? Angeblich könne es sich um Malware („malicious“) auf meinem Rechner handeln – man wird also auf Websites zum Erwerb und Download von „Virenscannern“ und anderen Placebos weitergeleitet. Da ich so etwa noch nie besessen habe, weil ich mich vernünftig verhalte und nichts ohne meine ausdrückliche Genehmigung auf meinen Rechner kommt, war ich natürlich schon auf 180. Zudem konnte ich selbstredend das Captcha sowieso nicht eingeben, weil man dazu alles Mögliche – unter anderem Cookies – erlauben muss. Ich weigere mich. Google auch nur einen Finger hinzustrecken – schon aus Prinzip. Ihr kriegt meine Cookies niccht!
Mein Zweitbrowser SRWare Iron konnte Google nach Eingabe des Captchas aufrufen. SRWare Iron nutze ich nur für ganz bestimmte Seiten wie Twtter, LiquidFeedback, Ebay oder Second Life Marketplace, wo man Cookies und eventuell auch Javascript erlauben muss.
Dennoch konnte ich danach immer noch nicht Google per Firefox benutzen. Das machte mich stutzig – war „mein Computer“ in Google-Sprech etwa doch nicht meine IP-Adresse? Ich probierte ein paar Variablen durch: Die Captcha-Website kam auch bei meinem Laptop und sogar mit meinem Linux-Rechner. Das Gefasel von „malicious software“ war sowieso wieder die übliche Volksverdummung. Ergo lag es also doch an meiner IP-Adresse. Die aber ist dynamisch und nicht immer dieselbe.
Dann habe ich auf allen Rechner JonDo eingeschaltet, um anonym zu surfen. Google akzeptierte meinen Firefox klaglos ohne Captcha. Am nächsten Tag war es genau das Gleiche.
Ein Freund, mit dem ich die Affäre besprach, sagte, das käme auch manchmal vor, wenn man Tor benutzte – wenn mit der IP-Adresse vorher – von einem anderen Nutzer – irgendein Unsinn angestellt worden war. Also hilft ein Router-Resetting von mehreren Minuten.
Irgendein T-Online-Nutzer musste also vorher Google unangenehm aufgefallen sein, und ich musste die „Sperre“ der IP-Adresse dann ausbaden. Das hat mich weniger geärgert als der irreführende Quatsch, den Google verbreitet, um zu „erklären“, warum ein Captcha notwendig sei, und die Links zu „Anti-Viren-Software“, an denen Google wahrscheinlich auch noch verdient.
Google hat mich als „Kunden“ verloren. Ich benutze jetzt mit allen Rechner und Browsern StartPage als Suchmaschine und Startseite. Das hätte ich schon viel eher machen sollen.

[Update] Heise: „Google fordert Captcha-Eingabe von Suchmaschinennutzern“
Und zwar, Fratzenbuch
Ist das sinnvoll oder beunruhigend? Fratzenbuch lässt eine Spezialsoftware die Chats seiner Nutzer überwachen. Das Ziel: Wirtschaftsverbrecher und andere Kapitalisten aufzuspüren, die sich auf Kosten der Armen bereichern wollen.
Es ist einer dieser Grenzbereiche, in denen es schwer fällt, zwischen falsch und richtig, gut oder schlecht zu entscheiden. Fratzenbuch, das wurde Ende vergangener Woche bekannt, überwacht gezielt die privaten Chats seiner Nutzer, um eine mögliche Ausplünderung gesellschaftlicher Ressourcen seitens des Kapitals schon im Vorfeld zu erkennen und gegebenenfalls die Behörden einzuschalten.
Fratzenbuch betont, dass das Chat-Mitlesen zunächst nicht von Menschen, sondern von Maschinen mit marxistischen Algorithmen erledigt wird.
Übrigens, Spiegel Online: Man beginnt keinen Satz mit „und„, und nach „und zwar“ steht auch kein Komma.
Anonymität ist erlaubt
Das das Landgericht München I hat bestätigt, dass anonyme WLAN-Hotspots erlaubt sind:
„Eine Verpflichtung, die Nutzer vor Zugang zum Internet zu identifizieren und deren Verkehrsdaten während der Nutzung zu speichern, ergibt sich für die Beklagte nicht aus § 111 TKG.“
Das Urteil kann man hier nachlesen.
Und wie ist das jetzt mit der real gar nicht existierenden „Online-Durchsuchung“? Ich gehe davon aus, dass die Lautsprecher der Überwachungs-Lobby bald fordern werden, das Telekommunikationsgesetz zu ändern.
Cannon in Nieuw-Vlissingen

Das Foto habe ich 1984 in Scarborough (Republic of Trinidad and Tobago) gemacht.
1654 erstmals als Nieuw-Vlissingen und später als Lampsinburg, benannt nach dem Reeder, Großhändler und 1. Baron von Tobago Cornelis Lampsins, erwähnt, ist Scarborough eine niederländische Gründung. Innerhalb der nächsten fünfzehn Jahre eroberten zunächst die Briten und dann die Franzosen die Insel. 1670 waren die Niederländer wieder an der Macht und etablierten die erste zivile Regierung in Tobago. Erst 1762, inzwischen war die Insel über neunzig Jahre französische Kolonie gewesen, eroberten die Briten die Insel zurück
Das hat – außer der Kanone – nichts mit dem heutigen Datum zu tun.
Internet-Zensur reloaded
Der deutsche Staat russische Staat wird künftig Web-Angebote sperren, ein entsprechendes Zensurgesetz hat der Bundestag das Parlament verabschiedet. Angeblich geht es um Jugendschutz – Kritiker fürchten einen Angriff auf die Meinungsfreiheit.
Das ist keine Demokratie mehr [Update]

„Doch im zuständigen Innenausschuss setzten CDU, CSU und FDP gegen die Oppositionsparteien eine Änderung durch, welche die Regelung ins Gegenteil verkehrt“, schreibt SpOn über die Farce, die uns CDU und FDP mit dem neuen Meldegesetz beschwert haben. „Sicherheit und Bürgerrechte“ ist ohnehin ein euphemischer Untertitel des Ausschusses, der direkt aus der Feder des Ministeriums für Wahrheit stammen könnte.
Man muss auch mal Ross und Reiter nennen. Mein spezieller Freund Wolfgang Bosbach (CDU/CSU), der Lautsprecher für die Überwachungs-Lobby, ist Vorsitzender. Da wundert einen nichts mehr.
Zeit Online: „Wie aus Koalitionskreisen zu erfahren war, kam die umstrittene Verschärfung des Meldegesetzes allerdings ‚auf ausdrücklichen Wunsch der CSU zustande‘. Einer deren Vertreter im Bundeskabinett ist der für das Meldegesetz zuständige Innenminister Hans-Peter Friedrich.“
Schon klar.
Update: „…der CDU-Politiker Wolfgang Bosbach ist nebenbei auch Berater der walter services GmbH, einer Telefonmarketingfirma aus Ettlingen.“ (taz)
Reich durch Abzocke
Computerbild: „Egal ob Preisvergleich, Reisebuchung oder Partnersuche: In den Angeboten der Unister Holding GmbH finden sich immer Kosten, die für Kunden nicht offensichtlich sind. (…) Diese Angebote stellen nur eine kleine Auswahl von Webseiten dar, die die zehn Jahre alte Unister Holding GmbH betreibt. (…) Die Redaktion von COMPUTER BILD hält die Vorwürfe zu den beschriebenen Abzockfallen aufrecht und weicht in keinem Punkt von ihrer Darstellung ab.“
Richtig so. Sehr gut und chapeau, Computerbild! Dazu auch Heise und Leipziger Internet Zeitung.
Innovation durch Inkompetenz und Abzocke
Wie soll man das nennen? Heise: „Trojaner und stille SMS – ein lukratives Geschäft“.
Demnach ging allein bei den Zoll- und Finanzbehörden in den Jahren 2005 bis 2011 das Gros der jährlichen Ausgaben für Ermittlungen an Digitask. So erhielt Digitask aus dem Ermittlungs-Etat des Zolls von 3 Millionen Euro im Jahre 2008 insgesamt 2,8 Millionen, wobei der dickste Brocken mit 2 Millionen für eine „Kapazitätsanpassung der ETSI-Schnittstellen“ gezahlt wurde. Die Antwort der Bundesregierung auf die Anfrage der Linksfraktion ist weitgehend geheim.
Schon klar. Aber so etwas gelangt nicht in die obrigkeitshörigen Mainstream-Medien. Digitask und Konsorten sind für mich genau so schlimm wie Waffenhändler. Die Abzocker-Buden, die dem Staat Malware und Spionage-Software verkaufen, passten in jede Bananenrepublik, und diejenigen, den Millionen nutzlos verballern, gleich mit. Öffentlich auspeitschen, das Pack!
Und nun zu etwas ganz anderem.
Die Kritik der Religion endet mit der Lehre, daß der Mensch das höchste Wesen für den Menschen sei, also mit dem kategorischen Imperativ, alle Verhältnisse umzuwerfen, in denen der Mensch ein erniedrigtes, ein geknechtetes, ein verlassenes, ein verächtliches Wesen ist. Verhältnisse, die man nicht besser schildern kann als durch den Ausruf eines Franzosen bei einer projektierten Hundesteuer: Arme Hunde! Man will euch wie Menschen behandeln! (Karl Marx: „Zur Kritik der Hegelschen Rechtsphilosophie“, 1844)
Zensur unter dem Deckmantel des „Jugendschutzes“
Zensur unter dem Deckmantel des „Jugendschutzes“: „Tatsächlich liefert der aktuelle Transparency Report beunruhigendes Datenmaterial für das zweite Halbjahr 2011. Mit über 400 behördlichen Löschungswünschen landet Deutschland im weltweiten Vergleich auf Platz drei und ist europaweit führend. Welche deutsche Behörde legt hier vor? Ganz überwiegend die Bundesprüfstelle für jugendgefährdende Medien. “ (Pornoanwalt)


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- AI
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Beq's techy blog Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)