Security by obscurity im Bundestag
Der Bundestag bietet an, den Abgeordneten verschlüsselte E-Mails senden zu können. Das hört sich gut an, funktioniert aber nicht: Kaum ein Abgeordnetenbüro weiß damit umzugehen. Bei technischen Fragen geht man zudem nach dem Motto vor: Security by obscurity.
Die rot-grüne Bundesregierung hat am 22. Januar 2002 die Telekommunikations-Überwachungsverordnung (TKÜV) erlassen. Seitdem wird die Kommunikation aller Bundesbürger komplett überwacht. Die Technik – eine Echtzeit-Schnittstelle – muss von den Telekommunikationsanbietern eingerichtet und selbst finanziert werden. Nur kleine Provider sind davon ausgenommen. Wer seine elektronische Kommunikation verschlüsselt, kann natürlich nicht belauscht werden. Was liegt also näher, auch bei vertraulichen Nachrichten an einen Abgeordneten des Bundestages kryptografische Verfahren zu verwenden.
Es scheint zunächst einfach zu sein: Unter der Überschrift „Senden verschlüsselter E-Mails an Mitglieder oder Mitarbeiter des Deutschen Bundestages“ kann sich jeder über die Grundlagen asymmetrischer Kryptografie informieren. Man wird auch hinreichend über die Methode aufgeklärt:
„Für die Verschlüsselung von E-Mails muss der jeweilige Absender den öffentlichen Schlüssel des Empfängers in seinen E-Mail Client einbinden. Der öffentliche Schlüssel für die jeweilige E-Mail Adresse der Abgeordneten und Verwaltungsmitarbeiter ist automatisch in jeder signierten E-Mail des Abgeordneten oder Mitarbeiters enthalten. Gegebenenfalls bitten Sie Ihren Kommunikationspartner im Deutschen Bundestag Ihnen eine signierte E-Mail zu senden, um ihm verschlüsselt antworten zu können.“
Vor das Verschlüsseln hat die Verwaltung des Bundestags eine hohe Hürde gestellt: Die E-Mail-Adressen, die man benötigt, um seinen eigenen öffentlichen Schlüssel an die Abgeordneten zu senden, werden nicht verraten, sondern stattdessen jeweils ein Kontaktformular angeboten. Viele Abgeordnete haben zwar eine Website, die muss man aber in jedem Fall einzeln und mühsam selbst recherchieren. Ob das zu erwartende System vorname.nachname@bundestag.de funktioniert, erfährt man auch nicht.
Selbst bei Jörg Tauss (SPD), der bei Internet-Themen als relativ kompetent gilt, ist von einem öffentlichen Schlüssel nichts zu sehen. (Dafür begegnet man aber auf seiner Website dem „Regenzauber“, gegen Spam das @ verklausuliert (a) zu schreiben, wodurch man gezwungen ist, die E-Mail-Adresse mühsam von Hand einzutippen, statt im Quellcode zum Beispiel schlicht Unicode zu benutzen, um es den Spambots nicht ganz so einfach zu machen )
Man muss also zuerst die real existierende E-Mail-Adresse erfragen, auf eine signierte Antwort hoffen, das Zertifikat des Bundestags in den eigenen E-Mail-Client implementieren, die Signatur der empfangenen E-Mail überprüfen, den darin enthaltenen Schlüssel einbinden, dann mit einem eigenen Zertifikat signieren und mit dem öffentlichen Schlüssel des Abgeordneten verschlüsseln – und hoffen, dass der Empfänger die gleiche Methode anwendet und dann endlich auch verschlüsselt schreiben kann.
Der Bundestag verwendet nicht die Open-Source-Methode GNU Privacy Guard (GnuPG) oder gar die kommerzielle Version Pretty Good Privacy (PGp) wie etwa das Bundesverfassungsgericht, sondern verschlüsselt über Secure/Multipurpose Internet Mail Extensions (S/MIME).
Diese Methode hat ihre Tücken: Benutzerfreundlich ist sie nicht, denn kaum ein Computer-Laie wird wissen, wie er oder sie an ein S/Mime-Zertifikat kommen kann und wie das anzustellen sei. Außerdem vertragen sich bei den meisten gängigen E-Mail-Programmen die beiden Verschlüsselungs-Methoden nicht. Thunderbird zum Beispiel arbeitet zuerst die S/Mime-Routinen ab, dann GnuPG. Wenn man eine E-Mail mit S/Mime signiert, kann man GnuPG nicht parallel verwenden, da eine anschließende Verschlüsselung die Mail verändern würde und die Signatur ungültig wäre. Es gibt auch keine Möglichkeit, für bestimmte Empfänger festzulegen, welche S/MIME-Funktion angewendet werden soll. Es ist also immer mühsame Handarbeit angesagt. Das weiß offenbar auch die Pressestelle des Bundestags, die auf Anfrage dazu etwas vage antwortet: „Der Deutsche Bundestag hat sich nur für eine der beiden Alternativen entschieden, da die parallele Verwendung zu technischen und organisatorischen Problemen führen könnte.“ Der Bundestag hat das zusätzliche Problem, dass er nur eine deutsche Zertifizierungsinstanz benutzen kann. Er ist zwar Certification Authority, kann aber das – auch aus Kostengründen – nicht in gängige Browser und Mail-User-Agenten implementieren lassen.
Am 19. Januar wurden 46 (von 613) nach dem Zufallsprinzip ausgewählte Abgeordnete angeschrieben mit der Bitte: „Bitte schicken Sie mir eine signierte E-Mail zu.“ Nach einer Woche (!) hatten nur sieben geantwortet, von dem angeschriebenen Abgeordneten der Partei „Die Linke“ reagierte sogar niemand. Das Büro von Michael Glos (CSU) war mit am schnellsten: Man wusste offenbar sofort, worum es ging, jedoch fehlte die Signatur. Dafür erfährt man immerhin bei jeder Antwort die eigene IP-Adresse, die man beim Abschicken der E-Mail verwendet hatte – warum auch immer: „Diese Nachricht wurde im Internet des Deutschen Bundestages erfasst – Sa Jan 19 18:03:31 2008 – Externe IP-Adresse: 217.83.70.227.“ Auf Nachfrage reagierte Glos‘ Büro dann nicht mehr.
Eine Mitarbeiterin Volkmar Vogels (CDU) rief sogar an, um sich erklären zu lassen, um welchen unverständlichen Sachverhalt es sich in der fraglichen E-Mail gehandelt habe. Danach scheint das Interesse am Thema aber erloschen zu sein – eine elektronische Antwort kam nicht. Auch das Büro des Bundesinnenministers Wolfgang Schäuble (CDU) schwieg eisern. Zugunsten Schäubles muss erwähnt werden, dass die Standard-Signatur des Autors vermutlich sehr abschreckend wirkt: „Please note that according to the German law on data retention, information on every electronic information exchange with me is retained for a period of six months.“
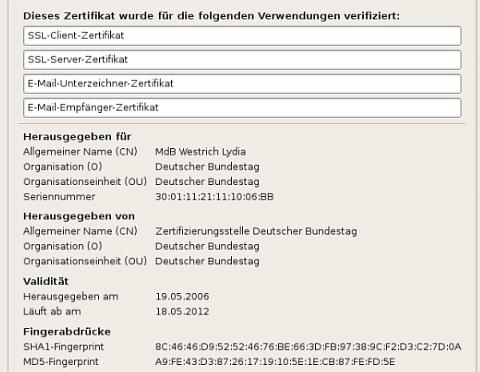
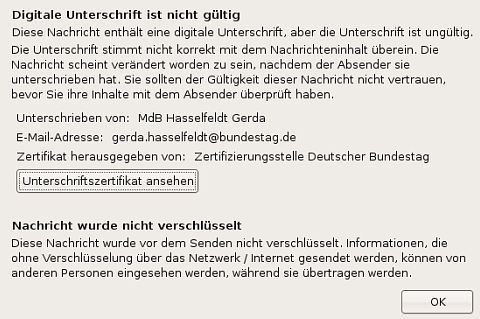
Gerda Hasselfeldt, CDU/CSU, Petra Bierwirth (SPD), Lydia Westrich (SPD) und Miriam Gruß (FDP) antworteten kurzfristig und korrekt signiert, jedoch nur zwei Männer: Markus Löning (FDP) und Hans-Christian Ströbele (Die Grünen). Das Büro Ströbeles, das offenbar zusätzlich die EDV im Bundestag bemühte, kommentierte: „Leider mussten die Techniker einräumen, dass das System noch nicht wirklich gut funktioniert.“ Nur sieben von 47 Mitgliedern des Bundestages reagieren also auf eine E-Mail, die um das bittet, was der Bundestag selbst empfiehlt – eine traurige Bilanz.
Der zweite Schritt gab auch den wenigen Abgeordneten, deren Mitarbeiter verstanden hatten, was eine elektronische Signatur ist, große Rätsel auf:
„Um nachzuprüfen, ob nicht nur die elektronische Signatur, sondern auch die Verschlüsselung funktioniert, bitte ich Sie um eine weitere kurze Mail, die Sie bitte an mich verschlüsseln. Mein öffentlicher Schlüssel (S/Mime) ist in meiner Signatur enthalten.“
Nur zwei Abgeordnete – Lydia Westrich und Markus Löning – meisterten diese Hürde und antworteten per verschlüsselter E-Mail. Das Büro von Miriam Gruß gab sich Mühe und kündigte an, man werde sich im Haus sachkundig machen – was aber seitdem offenbar noch nicht von Erfolg gekrönt war. Ein Verantwortlicher für die Technik im Bundestag verriet per verschlüsselter E-Mail, dass es für Probleme dieser Art sogar eine telefonische Hotline gebe und jederzeit Hilfe, falls ein Abgeordneter darum bäte.
Welche technischen Probleme Mitglieder des Bundestag daran hindern könnten, ihre Kommunikation zu verschlüsseln, war nicht zu erfahren. Einige Signaturen wiesen darauf hin, dass die Unterschrift ungültig sei. Das wird vermutlich daran liegen, dass verschlüsselte E-Mails an Bundestagsabgeordnete von einem zentralen Server entschlüsselt werden – ein Prinzip, dass der Idee widerspräche, dass nur der Empfänger einer kodierten Nachricht diese auch lesen sollte. Wie die Sicherheit der Kommunikation zwischen dem Server des Bundestags und Empfänger gewährleistet sei, darüber wollte man keine Details preisgeben. Anna Rubinowicz-Gründler, Pressereferentin im Bundestag, antwortete: „Zu IT-sicherheitsrelevanten Fragen können wir keine Auskünfte erteilen.“ Auf die Frage, warum ein Kontaktformular, das Signieren und den Austausch von Schlüsseln per S/MIME nicht erlaubt, angeboten wird statt einer funktionierenden E-Mail-Adresse, verwies man darauf, dass „die in das Formular eingetragenen Daten (..) verschlüsselt über ‚HTTPS‘ übertragen“ werden. Das bedeutet in diesem Fall nichts, da offenbar niemand genau weiß, wer im Bundestag die Mails welcher Abgeordneten lesen kann. Die mangelnde Fähigkeit oder Bereitschaft der Abgeordneten, ihre E-Mails vor dem Zugriff anderer zu schützen zu wollen, mochte man ebenfalls nicht kommentieren: „Die Pressestelle des Deutschen Bundestages informiert über Sachverhalte, transportiert aber keine Meinungen.“
Über diesen Sachverhalt kann man geteilter Meinung sein. Dass ein Abgeordneter des Bundestages keinen technischen Sachverstand besitzt, ist verzeihlich. Dass sie oder er auf auf den Sachverstand verzichtet, der ihm innerhalb des Hauses gratis angeboten wird, ist einfach nur ignorant.
Dieser Artikel erscheint leicht verändert am 04.02.2008 auf Telepolis.
Operation Heisse Luft, revisited
Schon merkwürdig, dass in dem Heise-Artikel „Kinderporno: Wie erfolgreich war die Operation „Himmel“?“ mit keinem Wort oder Link mein Artikel bei Telepolis „Operation Heiße Luft“ erwähnt wird. Autor ist der c’t-Reakteur Volker Briegleb.
Virtuelles Geld, reale Banken – und umgekehrt
Ein Artikel von mir in der Netzeitung (08.02.2008): „Virtuelles Geld, reale Banken – und umgekehrt“ – „Wenn die Weltwirtschaft wie derzeit durch die US-Immobilienkrise erschüttert wird, leidet dann auch die virtuelle Wirtschaft?“ [mehr…]
Grosser Online-Lauschangriff, revisited
Meine Gattin Claudia weist mich zu Recht darauf hin, dass ich ihre juristische Argumentation zum Thema „großer Online-Lauschangriff“ übernommen habe. Aber sicher. Sie sagt:
Der entscheidende Unterschied zwischen der Argumentation Buermeyers und der meinen: Buermeyer stellt klar, daß mit technischen Maßnahmen und formalgesetzlich sicher zu stellen ist, daß kernbereichsrelevante Daten geschützt bleiben. Eine darüber hinausgehende Schlußfolgerung ist, daß solange diese technischen Maßnahmen nicht vorhanden sind, die Online-Durchsuchung in jedweder Form mit der derzeitigen Rspr. des BverfG zum Kernbereichsschutz nicht in Einklang zu bringen ist.
Meine Gattin hat natürlich Recht.
Security by obscurity im Bundestag
Ein Artikel von mir auf Telepolis (04.02.2008): „Security by obscurity im Bundestag – Über Ahnungslosigkeit, Versagen und S/Mime. Der Bundestag [extern] bietet an, den Abgeordneten verschlüsselte E-Mails senden zu können. Das hört sich gut an, funktioniert aber nicht: Kaum ein Abgeordnetenbüro weiß damit umzugehen. Bei technischen Fragen geht man zudem nach dem Motto vor: Security by obscurity.“ [mehr…]
Grosser Online-Lauschangriff?
Die aktuellen juristischen Gutachten zur „Online-Durchsuchung“ sind sich in zwei Fragen einig: Technisch ist sie kaum machbar, und gegen sie sprechen schwer wiegende verfassungsrechtliche Bedenken. Das Bundesinnenministerium ficht das nicht an. Dessen Informationspolitik kann auch zu dem Fazit führen, dass die die Öffentlichkeit – wider besseres Wissen der Verantwortlichen – getäuscht werden soll.
Der Dritte Strafsenat des Bundesgerichtshofs hat schon vor einem knappen Jahr die „verdeckte Online-Durchsuchung“ verboten. In Kürze wird entschieden, ob die Verfassungsbeschwerde gegen deren bisher einzige juristische Ermächtigungsgrundlage, das nordrhein-westfälische Verfassungsschutzgesetz, Erfolg haben wird. Das Bundesverfassungsgericht wird über die so genannte „Online-Durchsuchung? jedoch nur indirekt urteilen. Im fraglichen Gesetz heißt es wörtlich, es gehe um „heimliches Beobachten und sonstiges Aufklären des Internets, wie insbesondere die verdeckte Teilnahme an seinen Kommunikationseinrichtungen bzw. die Suche nach ihnen, sowie der heimliche Zugriff auf informationstechnische Systeme auch mit Einsatz technischer Mittel.“ Der Begriff „Online-Durchsuchung? kommt im Text gar nicht vor. Die Idee, die Strafverfolger und die Behörden würden auf privaten Rechnern heimlich Software installieren können, ist eine Erfindung der Medien, insbesondere der Süddeutschen (07.12.2006) und der taz (30.01.2007). Der polizeiliche „Hackerangriff“ hat sich jedoch im allgemeinen Sprachgebrauch und seit dem Medienhype vor einem Jahr auch als Wunschvorstellung in der Politik eingebürgert.
Ulf Buermeyer, wissenschaftlicher Mitarbeiter beim Bundesverfassungsgericht, hat im August 2007 in einem Aufsatz umrissen, warum schon aus der vergangenen Rechtsprechung abgeleitet werden kann, dass ein heimlicher Zugriff des Staates auf private Rechner, wie von Schäuble befürwortet, schlicht verfassungswidrig ist. Unter „Zugriff? kann man verstehen, mit Hilfe technischer Mittel den Rechner eines Verdächtigen – ohne dessen Wissen – über einen bestimmten Zeitraum zu überwachen, auch ohne dass die dazu notwendige Software „online? implementiert werden müsste. Das ist ohnehin noch nie erfolgreich geschehen, trotz gegenteiliger Meldungen in den Medien, und auch äußerst unwahrscheinlich, da sich jeder dagegen mit einfachen Mitteln schützen könnte.
Buermeyer zweifelt in seinem Text „Die „Online-Durchsuchung“. Verfassungsrechtliche Grenzen des verdeckten hoheitlichen Zugriffs auf Computersysteme? nicht nur daran, dass die Ermittlungsmethode der Online-Durchsuchung „jemals effektiv wird angewendet werden können?, sondern führt zwei gewichtige juristische Argumente an, die das Bundesverfassungsgericht zu erwägen habe – die Unverletzlichkeit der Wohnung nach Artikel 13 Absatz 1 des Grundgesetzes und den so genannten „Kernbereichsschutz“ privater Lebensgestaltung. Interessant ist der Aufsatz Buermeyers vor allem deshalb, weil er beweist, dass das Bundesverfassungsgericht seine bisherige Rechtsprechung über den Haufen werfen müsste, erlaubte es das, was dem Bundesinnenministerium vorschwebt (zum Beispiel in den „Fragen und Antworten zur
Online-Durchsuchung“.
Das Bundesverfassungsgericht hat am 3. März 2004 zum „Großen Lauschangriff“ geurteilt, das Grundrecht auf Unverletzlichkeit der Wohnung meine nicht nur den Schutz vor unerwünschter physischer Anwesenheit eines Vertreters der Staatsgewalt in allen Räumen, die privat und beruflich genutzt werden – inklusive Keller, Balkon und Garten, ja sogar ein zeitweilig genutztes Hotelzimmer. Es ging noch viel weiter:
„Die heutigen technischen Gegebenheiten erlauben es, in die räumliche Sphäre auch auf andere Weise einzudringen. Der Schutzzweck der Grundrechtsnorm würde vereitelt, wenn der Schutz vor einer Überwachung der Wohnung durch technische Hilfsmittel, auch wenn sie von außerhalb der Wohnung eingesetzt werden, nicht von der Gewährleistung des Absatzes1 umfasst wäre.“
Die wenigen Juristen, die eine heimliche „Online-Durchsuchung“ für unbedenklich halten, kommen um diese Argumentation des Bundesverfassungsgerichts nicht herum. Die Wohnung ist sakrosankt, und was das Bundesverfassungsgericht einmal entschieden hat, besitzt quasi Gesetzeskraft. Man kann das nur durch verbale Taschenspielertricks umgehen. Einige Juristen konstruieren um den Computer einen „virtuellen Raum?, der mit einem Online-Anschluss entstehe und der daher nicht mehr zur „Wohnung? gehöre (vgl. Beulke/Meininghaus: „Anmerkung zur Entscheidung des BGH vom 21.2.2006 StV 2007, S. 63 ). Noch abwegiger ist zum Beispiel die These, derjenige, der sich des Internet bediene, wüsste, dass sein Computer „hierdurch vielfältigen Angriffen durch Würmer usw.“ ausgesetzt sei. Der Nutzer nehme das somit in Kauf, öffne sein System selbst und begebe sich damit in die „Sozialsphäre?, die keine „Wohnung? mehr sei. Dr. Jürgen P. Graf, damals Oberstaatsanwalt beim Bundesgerichtshof, meinte noch 1999 in der Deutschen Richterzeitung, der Anbieter von Daten erkläre sich mit der Eröffnung des freien Zugangs im Internet „mit dem Zugriff durch beliebige Dritte? automatisch einverstanden. Mit dem technischen Sachverstand der meisten Juristen ist es ohnehin nicht sehr weit her. Die überwiegende Anzahl der Autoren nimmt es unkritisch als Tatsache hin, dass ein – wie auch immer gearteter – „Bundestrojaner“ technisch umsetzbar sei. Man könnte auf ähnlichem Niveau auch darüber diskutieren, ob der Einsatz einer Tarnkappe – wie im Nibelungenlied – für Polizisten der Verfassung entspräche.
Buermeyer aber war Netzwerk-Administrator der Universität Leipzig und ist daher eine Ausnahme. Die zweite Säule seiner Argumentation, warum eine Online-Durchsuchung verwassungswidrig sei, ist der Schutz des Kernbereichs privater Lebensgestaltung. Der fußt auf der durch den Artikel 1 des Grundgesetzes geschützten unantastbaren Menschenwürde. Noch nicht einmal der Bundestag könnte diesen Artikel mehrheitlich abschaffen oder verändern:
„Aus der Menschenwürdegarantie folgt nach der Rechtsprechung des Bundesverfassungsgerichts zwar nicht, dass ein heimliches Vorgehen des Staates schlechthin unzulässig wäre, denn allein darin, dass der Mensch zum Objekt der Beobachtung wird, ist noch nicht zwingend eine Missachtung seines Wertes als Mensch zu erblicken. Gleichwohl ist bei staatlichen Beobachtungen ein unantastbarer Kernbereich privater Lebensgestaltung zu wahren, denn würde der Staat in ihn eindringen, verletzte dies die jedem Menschen unantastbar gewährte Freiheit zur Entfaltung in den ihn betreffenden höchstpersönlichen Angelegenheiten. Selbst überwiegende Interessen der Allgemeinheit können einen Eingriff in diesen absolut geschützten Kernbereich privater Lebensgestaltung nicht rechtfertigen. Insbesondere ist kein Raum für eine Abwägung mit kollidierenden Rechtsgütern wie dem staatlichen Strafverfolgungsinteresse.“
In diesem „Kernbereich? darf der Staat noch nicht einmal Daten erheben. Das hat das Bundesverfassungsgericht eindeutig formuliert und damit auch allen Ideen eines „Richterbands“ oder „Richtervorbehalts? eine Absage erteilt. Für die Online-Durchsuchung heißt das: Da es keine technischen Möglichkeit gibt, auf einem Rechner vorab „private“ Daten, die unter diesen „Kernbereich“ fallen, von denen zu trennen, für die das eventuell nicht zutrifft, verbietet sich der Einsatz heimlicher staatlicher Schnüffel-Software sogar bei Keyloggern.
Das Bundesinnenministerium müsste genug sachverständige Experten haben, die sowohl die juristische Argumentation als auch die technischen Implikationen nachvollziehen könnten. In den „Fragen und Antworten zur Online-Durchsuchung“, die mittlerweile auch auf der Website des Bundeskriminalamts verlinkt ist, wird jedoch das Gegenteil suggeriert. Auf das Urteil des Bundesgerichtshofs gegen die Online-Durchsuchung wird mit keinem Wort eingegangen, bloße technische Spekulationen werden für bare Münze ausgegeben:
„Bevor eine Online-Durchsuchung durch Beamte des Bundeskriminalamts (BKA) durchgeführt wird, prüft ein unabhängiger Richter grundsätzlich, ob diese Durchsuchung auf einem PC einer Privatperson oder in einer Firma durchgeführt werden darf.“ (…) Die Ermittlungs-Software wird nicht zu einer Beeinträchtigung der auf dem betroffenen Rechner installierten Sicherheitssoftware führen. (…) Sollte die Software dennoch entdeckt werden, wird sie vom Zielsystem entfernt.“
Diese drei Thesen haben weder eine rechtliche Grundlage noch sind sie als unverbindliche Idee gekennzeichnet. Technisch erscheinen sie ohnehin als unsinnig. Eine derartige Software – inklusive einer Art Selbstzerstörungsmechnismus und der Möglichkeit, gerichtfeste Daten zu bekommen – gibt es noch nicht und wird es wohl auch nicht geben. Das Gutachten Prof. Ulrich Siebers zum Beispiel bekräftigt das differenziert: „Nach den Standards für digitale Forensik ist die Analyse eines im Betrieb befindlichen Systems problematisch, da ständig Daten verändert werden.“ Falls die Daten einen dümmsten anzunehmenden Kriminellen „online“ zu den Strafverfolgern gelangten, hätte die Staatsanwaltschaft größte Probleme, deren Authentizität zu beweisen.
Das Bundesinnenministerium verweigert über den technischen Hintergrund jede Auskunft. Auch auf einfache Fragen erhält man keine Anwort, zum Beispiel:
„Ist Ihnen bekannt, dass sich jeder Computer-Nutzer leicht dagegen schützen kann, dass ihm unbemerkt Fremdsoftware auf den Rechner „gespielt“ wird, wenn man sich an die Ratschläge des Bundesamtes für Sicherheit in der Informationstechnik hält? Wie kann verhindert werden, dass Terroristen die Ratschläge des BSI zum Thema Internet-Sicherheit beherzigen? Ist ihnen bekannt, dass bis jetzt in Deutschland noch kein erfolgreicher Versuch seitens des Bundeskriminalamtes und des Verfassungsschutzes (nach dessen eigenen Angaben) stattgefunden hat, einem Verdächtigen ohne dessen Wissen eine Software auf den Rechner zu spielen, um einen so genannten Remote-Access-Zugang zu erhalten? Haben Sie vor der Veröffentlichung „Fragen und Antworten zum Thema Online-Durchsuchungen“ den Rat Sachverständiger eingeholt, ob eine Online-Durchsuchung überhaupt technisch umsetzbar sei? Was veranlasst Sie zu der Annahme, das sei zukünftig der Fall?
Markus Beyer, Pressereferat des Bundesinnenmministeriums antwortet nur:
„Wie Sie wissen handelt es sich bei der geplanten sog. Onlinedurchsuchung, wie auch bei der geplanten Novelle des BKA-Gesetzes insgesamt, um einen laufenden Gesetzgebungsprozess auf Fachebene, der noch nicht abgeschlossen ist. Daher bitten wir um Verständnis, dass wir auf weitere Detailfragen derzeit nicht eingehen können. (…) Insbesondere darf ich darauf hinweisen, dass das Bundesverfassungsgericht allein über eine Regelung des Landes NRW (!) entscheidet. Die geplante Novelle des BKA-G ist nicht Gegenstand der Verhandlung beim Bundesverfassungsgericht.“
Man tut also so, als ob das möglich sei. Und da das Bundesverfassungsgericht nur über das Verfassungsschutzgesetz eines Bundeslandes befinden will, macht man einfach so weiter, als gebe es die vergangene und aktuelle Rechtsprechung gar nicht. Der Verdacht drängt sich auf, dass man in Schäubles Haus schlicht keine Ahnung hat, wie man das gewünschte polizeiliche „Hacken? bewerkstelligen will. Nur völlig unerfahrene Computer-Nutzer sind durch die wolkigen Formulierungen zu beeindrucken, Terroristen vermutlich nicht.
Auch der bayerische Innenminister Joachim Herrmann forderte in einem
Interview „Online-Durchsuchungen“. Herrmann ist ebenfalls nicht in der Lage, auf nur eine der ihm gestellten Fragen substanziell zu antworten – weder auf die juristischen noch auf die technischen. Zum Beispiel:
„Auf Grund welcher Annahmen geht Herr Joachim Herrmann davon aus, dass es Zukunft eine funktionsfähige Methode zur „Online-Durchsuchung‘ privater Rechner geben wird?“
Oder: „Das Bundesverfassungsgericht hat in einer Entscheidung zum Niedersächsischen Polizeigesetz seine Feststellungen aus dem Jahre 2004 zum Schutz des Kernbereichs privater Lebensgestaltung vor Eingriffen des Staates nochmals verdeutlicht. Das Gericht hebt hervor, ein Erhebungsverbot bestehe, wenn in einem konkreten Fall Anhaltspunkte vorliegen, dass eine Überwachungsmaßnahme Inhalte erfassen könne, die zu dem definierten Kernbereich gehören. Frage: Wie kann der Schutz des Kernbereichs privater Lebensgestaltung garantiert werden, wenn eine Software auf dem Rechner des Verdächtigen ohne dessen Wissen installiert worden ist?“
Die lapidare Antwort – per Word-Attachment – von Karl Michael Scheufele, dem Pressesprecher des Bayerischen Staatsministeriums des Innern: „Moderne Kommunikationstechnik darf nicht die Folge haben, dass Terroristen rechtsfreie Räume für Verbrechensplanung haben. Wenn solche Organisationen sich dieser Kommunikationsmittel bedienen, dann müssen die Sicherheitsbehörden die Möglichkeiten haben, darauf zu reagieren. Selbstverständlich werden die verfassungsrechtlichen Vorgaben des BverfG eingehalten.“
Man darf getrost annehmen, dass hier der Wunsch der Vater des Gedankens ist. Aber die Leitmedien argumentierten beim Thema auch nicht gehaltvoller als die Politiker. Auf der Website der Tagesschau wird seit Monaten eine Infografik präsentiert, die suggeriert, eine Online-Durchsuchung würde im Sinne Schäubles schlicht funktionieren, ohne die skeptischen Einwände der IT-Fachleute auch nur ansatzweise zu berücksichtigen. Der Redaktion von tagesschau.de gelang es im Lauf einer Woche nicht, trotz mehrmaliger Anrufe und einiger E-Mails, den zu benennen, der die Infografik erstellt hatte.
„Ist tagesschau.de bekannt, dass es bis jetzt noch keine einzige erfolgreiche Online-Durchsuchung gegeben hat? Was veranlasst tagesschau.de anzunehmen, dass die in der Info-Grafik vorgestellten „Methoden“ umsetzbar und praktikabel seien?“
Auch darauf gab es keine Antwort. Was zu beweisen war.
Dieser Artikel erschien leicht gekürzt am 28.01.2008 in Telepolis. Fotomontagen: Burks mit Material des Bundestags und der Tagesschau.
Großer Online-Lauschangriff
Ein Artikel von mir auf Telepolis: „Großer Online-Lauschangriff? – Die aktuellen juristischen Gutachten zur „Online-Durchsuchung“ sind sich in zwei Fragen einig: Technisch ist sie kaum machbar, und gegen sie sprechen schwer wiegende verfassungsrechtliche Bedenken“. [ mehr…]
Drill für Dumpfbacken!
Ein Artikel von mir in der Jungle World (17.01.2008): „Drill für Dumpfbacken! – Wann immer Einwanderer bei einer Debatte in Deutschland eine Rolle spielen, setzt sich der rassistische Konsens durch. Das zeigt die gegenwärtige Diskussion um gewalttätige Jugendliche.“ [mehr…]
Leider ist der Schluss gestrichen worden. Er lautete: „Auf einen groben Koch gehört ein grober Keil, sagt der Volksmund. Leider reagiert die Linke, wer auch immer das sei, nur mit Klagen und Jammern, statt selbst Forderungen aufzustellen, über die die Medien garantiert berichten würden. Der Altmeister der griffigen Parolen, Bertold Brecht, hat dazu schöne Vorlagen geliefert: ‚Es hilft nur Gewalt, wo Gewalt herrscht‘, sagt die Heilige Johanna der Schlachthöfe. Und, etwas frei formuliert, um die Perspektive geradezurücken: ‚Was ist das Verprügeln eines Passanten gegen das Betreiben eines Abschiebeknastes?'“
Die heilige Einfalt der Holzmedien
Ein Artikel von mir bei Telepolis (13.01.2008): „Die heilige Einfalt der Holzmedien“ – „In Berlin diskutierten Am letzten Donnerstag Journalisten mit Bloggern. Man redete mit vereinten Kräften aneinander und am Thema vorbei. Die vom Deutschen Journalisten-Verband organisierte Veranstaltung bewies, dass das Internet in den Köpfen der Holzmedien-Vertreter noch nicht angekommen ist. Und viele Blogger wissen nur begrenzt, was Journalismus bedeuten könnte, wie die „Nachbereitung“ der Diskussion zeigt.“ [mehr…]
Toonpool.com: Komik zum Abstimmen
Ein Artikel von mir in der Netzeitung: „Toonpool.com: Komik zum Abstimmen“ – „Die neue Webseite Toonpool.com versammelt deutsche und internationale Cartoons in einer Web 2.0-Atmosphäre. Burkhard Schröder hat sich das Online-Portal einmal genauer angesehen.“ [mehr…]
Journalisten: Geheimnisträger zweiter Klasse
Die Journalistenverbände jammern, das jetzt in Kraft getretene Gesetz zur Vorratsdatenspeicherung degradiere sie zu „Berufsgeheimnisträgern zweiter Klasse“, „kastriere“ die Pressefreiheit ), unterhöhle den Informantenschutz und lasse die Quellen versiegen. Wahr ist das nicht unbedingt – und die notwenigen Konsequenzen zieht auch kaum jemand.
Der Informantenschutz war der Obrigkeit schon immer ein Dorn im Auge und musste immer wieder – bis in die jüngste Zeit – erkämpft werden. Wer sich auf gesetzliche Garantien verlässt, verkennt das grundlegende Problem: Der juristische Schutz derjenigen, die die Presse über Interna informieren, ist prinzipiell löchrig, nur sehr vage formuliert und wird sich niemals so festklopfen lassen, dass Informationen unbelauscht oder ungefiltert fließen können. Die Strategie der Medienverbände, auf ihre vermeintlichen bisherigen Privilegien als „Berufsgeheimnisträger“ zu pochen, ist daher verfehlt und wird langfristig scheitern. Journalisten interessierten sich ohnehin bisher oft nur mäßig für das Thema Vorratsatenspeicherung.

Die so genannten Geheimnisträger scheinen keine Geheimnisse zu haben.
Die beiden konkurrierenden Verbände der Zeitungsverleger BDZV und VDZ beklagen, dass bei Journalisten „nur im Einzelfall eine Verhältnismäßigkeitsprüfung erfolgen“ solle, falls ihre Verbindungsdaten abgerufen werden sollen, im Gegensatz zu Abgeordneten, Geistlichen und Strafverteidigern, deren Daten für staatliche Lauscher relativ tabu sind. Kein Informant werde künftig noch reden, wenn Telefonnummer, E-Mail-, IP-Adresse und seine Standortdaten ebenso erfasst würden wie auch Zeitpunkt und Dauer des Kontakts.
Aber haben die Informanten bisher ihre Geheimnisse per elektronischer Postkarte verschickt? Die Gesetzeslage ist seit zwei Jahren eindeutig: Nach § 110 des Telekommunikationsgesetzes und der Telekommunikation-Überwachungsverordnung müssen alle größeren Provider Schnittstellen zum Abhören und Mitschneiden von E-Mails in Echtzeit bereitstellen. Die Inhalte der Kommunikation sind also kein Geheimnis mehr, da die deutschen Journalisten sich in der Regel weigern, ihre E-Mails zu verschlüsseln oder ihren Informanten das zu ermöglichen. Die so genannten Geheimnisträger scheinen keine Geheimnisse zu haben. Sogar die selbst ernannten Investigativ-Päpste von Netzwerk Recherche machen keine Ausnahme: Die Vorzeige-Journalisten Dr. Thomas Leif, Chefreporter beim SWR Mainz, und Hans Leyendecker, Leitender Redakteur der Süddeutschen Zeitung, nutzen E-Mail noch wie zu Zeiten des guten alten Bakelit-Telefons.
Auch die Redaktion von Cicero scheint trotz der Durchsuchung und Beschlagnahme von Dokumenten unbelehrbar: Wollte man dort Geheimnisse ausplaudern, ist man auf elektronischem Weg weiterhin ungeschützt. Die FAZ meint es gut und empfiehlt sogar Anonymisierungsdienste, aber die Ratschläge zur E-Mail-Kommunikation sind bloßer Unfug und nicht praktikabel. Von Verschlüsselung scheint man noch nie etwas gehört zu haben. Der in Brüssel arbeitende Journalist Detlef Drewes und Kinderschutz-„Experte“ sagte in einer Zapp-Sendung, er müsse jetzt immer öfter das Auto benutzen, da in Belgien die Vorratsdatenspeicherung schon Realität sei; die Quellen für Journalisten versiegten. „Die Mauer wird auf Seiten der Informaten gezogen“ und die Informanten zögen sich zurück aus Angst. Das darf getrost bezweifelt und als Wichtigtuerei bezeichnet werden: Auch für potenzielle Whisteblower in Behörden gäbe es „im Notfall“ Internet-Cafes, private Rechner für Anonymisierungsdienste und Verschlüsselung oder die Möglichkeit, E-Mails anonym zu schicken.
Gerd Appenzeller schreibt im Tagesspiegel: Journalisten „konnten bisher wegen der garantierten Vertraulichkeit ihrer Arbeit darauf bauen, dass ihre Kommunikationswege geschützt waren.“ Das ist eine Zwecklüge und angesichts der zahlreichen Durchsuchungen von Redaktionen in den letzten Jahren ein wenig realitätsfremd: Was nützt das Redaktionsgeheimnis freien Journalisten, was nützt es den Informanten, wenn ihre E-Mails ohnehin vorher gelesen werden? Wer kann garantieren, dass Informationen auf dem Rechner eines Journalisten bleiben und nicht beschlagnahmt werden, auch wenn das im nachhinein für rechtswidrig erklärt wird? Informanten konnten bisher, nutzten sie das Internet nicht professionell, mitnichten darauf vertrauen, dass etwas geheim blieb. Wer erst jetzt – angesichts der Vorratsdatenspeicherung – meint, die Pressefreiheit in Gefahr zu sehen, muss sich fragen lassen, ob erst ein Verbot der Verschlüsselung kommen muss, dass Journalisten sich um die Sicherheit ihrer Daten und die ihrer Informanten sorgen.

Der Staat ist immer daran interessiert gewesen, wer mit wem worüber kommuniziert hat.
Das Problem des Informantenschutzes gab es schon, seitdem man von freier Presse reden kann. Die Vorratsdatenspeicherung gießt unter dem Vorwand des Kampfes gegen den Terrorismus eine deutsche Tradtion in Gesetzesform, in die sich sowohl die rot-grüne als auch die jetzige Regierung gestellt haben: Der Staat ist immer daran interessiert gewesen, wer mit wem worüber kommuniziert hat. Auch die juristischen Argumente pro und contra dAbhören, Belauschen und Protokollieren der Kontakte von Journalisten sind seit 200 Jahren vergleichbar. Bis Mitte des 18. Jahrhunderts mußte in Deutschland sogar mit Folter rechnen, wer Angaben über „die Herkunft von Druckschriften“ in seinem Besitz verweigerte, schreibt Wolfgang Schimmel in „Das Redaktionsgeheimnis„.
Nach der Abschaffung der Zensur im Gefolge der Revolution 1848 blieb der Zeugniszwang das einzige und beste Mittel für die Obrigkeit, um sich mit der Presse anzulegen. Schon im 19. Jahrhundert diente die erzwungene Aussage von Journalisten als Repressionsinstrument, „undichte Stellen“ aufzuspüren und diese einzuschüchtern. Der juristisch durchsetzbare Zwang, etwas über die Informanten der Presse zu erfahren, war „der gewissermaßen generalpräventive Versuch, Kritik an den bestehenden Zuständen durch Einschüchterung zu verhüten.“ „Zeugniszwang“ – wer mit wem geredet hat – ist also nur ein altmodisches Wort für Vorratsdatenspeicherung.
Dirk Dunkhaase hat in seinem vor einem Jahrzehnt erschienenen Standardwerk „Das Pressegeheimnis“ zahlreiche historische Beispiele dokumentiert. Zur Kaiserzeit ging die Justiz 1875 gegen die „Frankfurter Zeitung und Handelsblatt“ vor. Nicht nur vier Redakteure wurden verhaftet, sondern auch der Verleger Leopold Sonnemann, Reichstagsabgeordneter der „Deutschen Volkspartei„. Sonnemann hatte sich bei der Beratung des Reichspressegesetzes ein Jahr zuvor davor eingesetzt, den Zeugniszwang ganz abzuschaffen. Auch das Argument, der Zwang, die Informanten preiszugeben, sei notwendig, um die Täter schwerer Straftaten zu ermitteln, wurde schon bei den Beratungen zum Reichspressegesetz immer wieder debattiert – ähnlich wie heute.
In der Verfassung der Weimarer Republik kam die Pressefreiheit gar nicht vor. Die „freie Meinungsäußerung“ war zwar allgemein geschützt, „innerhalb der Schranken der allgemeinen Gesetze“, was das konkret bedeutete, war in der Rechtsprechung heftig umstitten. Berüchtigt war der so genannten „Diktaturvorbehalt“ des Artikel 48 II: Der Reichspräsident dufte, „wenn im Deutschen Reiche die öffentliche Sicherheit und Ordnung erheblich gestört oder gefährdet wird“, die wesentlichen Grundrechte außer Kraft setzen, darunter auch die Meinungsfreiheit nach Artikel 118 sowie den Artikel 117: „Das Briefgeheimnis sowie das Post-, Telegraphen- und Fernsprechgeheimnis sind unverletzlich“.
Erstmalig gewährleistete die Strafprozeßordnung von 1926 (§ 53 StPO) ein Zeugnisverweigerungsrecht für „Redakteure, Verleger und Drucker einer periodischen Druckschrift sowie die bei der technischen Herstellung der Druckschrift beschäftigten Personen über die Person des Verfassers oder Einsernder einer Veröffentlichung strafbaren Inhaltes.“ Die Formulierung hatte zwei nicht unwesentlichen Haken: Unveröffentlichte Artikel fielen nicht unter das Zeugnisverweigerungsrecht, und der Journalist durfte nur dann über seine Informanten schweigen, wenn der Artikel strafbar war, nicht jedoch, wenn nur der Verdacht der Strafbarkeit bestand.
Schon in den Jahren vor der nationalsozialistischen Machtergreifung wurde die Pressefreiheit durch immer weitere Gesetze ad absurdum geführt; Zensur war fast an der Tagesordnung – allein 1931 wurden in Preußen 227 Zeitungen verboten. Die „Verletzung des Dienstgeheimnisses“, der heutige § 353b des StGB , wurde aber erst von den Nationalsozialisten 1936 eingeführt und mit Strafe bedroht. Das Zeugnisverweigerungsrecht und auch der rudimentär vorhandene Beschlagnahmeschutz blieben während des Nationalsozialismus in Kraft; da aber keine freie Presse existierte, war das reine Theorie.
In der Nachkriegszeit stellte erst das Dritte Strafrechtsänderungsgesetz (der neue § 53 I StPO) aus dem Jahr 1953 die Journalisten etwas besser als die alte Fassung aus dem Jahr 1926: Der Kreis der Personen, die über ihre Informanten schweigen durften, wurde erweitert, auch Rundfunkmitarbeiter fielen darunter, und freie Journalisten – Verfasser und Einsender von Artikeln. Absurd war jedoch das Vorschrift, dass nur die Person des Informanten verschwiegen werden durfte. Auf Verlangen der Justiz musste der Journalist den Inhalt der Information preisgeben. Bis heute ist jedoch der Informant dem Journalisten völlig ausgeliefert: Allein der Angehörige der Presse entscheidet, ob er gegenüber der Justiz schweigt. Eine juristisch fixierte Schweigepflicht wie die der Geistlichen, Psychologen, Rechtsanwälte und der Ärzte nach § 203 des Strafgesetzbuches existiert nicht.
Erst das Spiegel-Urteil des Bundesverfassungsgerichts vom August 1966 begründete das „Redaktionsgeheimnis“ so, dass es als Bestandteil der Pressefreiheit relativ eindeutig definiert war. Darin heißt es, dass die Presse für die moderne Demokratie unentbehrlich sei, weil der Brüger, wolle er politische Entscheidungen treffen, „umfassend informiert“ sein müsse. Er müsse aber auch die Meinungen kennen und gegeneinander abwägen können, die andere sich gebildet haben. Die Presse beschaffe die dazu nötigen Informationen und wirke als „orientierende Kraft“. Geschützt werden sollen laut Bundsverfassunggericht alle „der typischen Pressearbeit zuzurechnenden Verhaltensweisen“, das heißt: Informationen zu beschaffen, diese und auch Meinungen zu verbreiten. Das BVerfG hat in seinem damaligen Urteil den Schutz des Redaktionsgeheimnisses sowie den Informantenschutz ausdrücklich genannt.
Das Redaktionsgeheimnis umfasse, so fasst es Dunkhase zusammen, die gesamte interne Vertraulichkeitssphäre der Medien – die Unterlagen der Medienmitarbeiter, das Pressearchiv und das innerhalb der Redaktion Gesprochene. „Der Informantenschutz bezieht sich nach außen hin auf den Schutz des Vertrauensverhältnisses zwischen dem Journalisten und den Personen, die ihm Mitteilungen für seine Veröffentlichung machen.“ Es sind also nicht die Medien insgesamt und ihre „Geheimnisse“ geschützt, sondern nur das besondere Vertrauensverhältnis zwischen Journalisten und ihren Informanten.
Aus dieser Definition erklärt sich der „Strafprozessuale Pressegeheimnisschutz“ nach § 53 Absatz 1 Nr. 5 der Strafprozessordnung, der im wesentlichen schon 1974 formuliert wurde: „Zur Verweigerung des Zeugnisses sind ferner berechtigt (…) Personen, die bei der Vorbereitung, Herstellung oder Verbreitung von Druckwerken, Rundfunksendungen, Filmberichten oder der Unterrichtung oder Meinungsbildung dienenden Informations- und Kommunikationsdiensten berufsmäßig mitwirken oder mitgewirkt haben.“

Wieviel Macht hat die Obrigkeit über die Untertanen?
„Die Presse“ und ihre Informanten mögen juristisch geschützt sein, die Gerichte maßen sich aber nicht an zu definieren, wer Journalist ist und wer nicht. Sie überlassen es den Journalisten-Organisationen, die sich aber gegenseitig erbittert befehden und sich nicht über die Kriterien des Berufes einigen können. Das „Berufsmäßige“ im Zeugnisverweigerungsrecht ist zu vage formuliert, als dass daraus eindeutige Kriterien abgeleitet werden könnten. Die juristische „Bibel“ und Kommentar zum Presserecht, „der Löffler„, formuliert: „Berufsmäßig vollzieht sich eine Tätigkeit dann, wenn sie in der Absicht geschieht, daraus durch wiederholte Ausübung eine dauernde oder doch wiederkehrende Beschäftigung zu machen, ohne dass es auf die Entgeltlichkeit der Tätigkeit ankommt. Erforderlich ist allerdings die Absicht der Wiederholung; ist sie indes gegeben, so kann schon eine einzige Handlung im konkreten Fall für das Erfordernis der Berufsmäßigkeit genugen. die Berufsmäßigkeit der Mitwirkung bei Presse und Rudnfunk erfordert ebensowenig, dass sie gewerbsmäßig, d.h. mit der Absicht der Gewinnerzielung ausgeübt wird.“ (S. 1005 zu § 23 LPG) Die bei Journalisten-Organisationen beliebte Klausel der so genannten „Hauptberuflichkeit“ ist also kein juristisch abgesichertes Merkmal, sondern dient nur dem Schutz der eigenen Pfründe.
In der gegenwärtigen Rechtssprechung ist man sich aber nicht einig: Die Pressefreiheit ist ein Grundrecht und steht jedermann zu, also auch Schriftstellern, Bloggern und Flugblattschreibern; das Zeugnisverweigerungsrecht hat sich aber zu einem Berufsstandsprivileg entwickelt. In der Praxis lässt sich kaum auseinanderhalten, wer „Presse“ ist und journalistisch arbeitet und wer nicht. Daher ist auch die Bestimmung im Entwurf zum „Gesetz zur Neuregelung der Telekommunikationsüberwachung und anderer verdeckter Ermittlungsmaßnahmen sowie zur Umsetzung der Richtlinie 2006/24/EG“ nicht eindeutig. Man spricht von „Medienarbeitern“, als sei man sich des Dilemmas bewusst, „die Presse“ nicht mehr exakt bestimmen zu können. Im Gesetz zur Vorratsdatenspeicherung heißt es wörtlich: „Ein genereller Vorrang der schutzwürdigen Interessen von Journalisten vor dem öffentlichen Strafverfolgungsinteresse lässt sich hingegen, wie das Bundesverfassungsgericht ausdrücklich festgestellt hat, verfassungsrechtlich nicht begründen.“ Das ist wahr, aber wiederholt nur das Argument, dass seit 200 Jahren bekannt ist: Die Interessen der Pressefreiheit müssten den Interessen der Strafverfolgung untergeordnet werden.
Kommentatoren des Presserechts sind sich einig, dass der augenblickliche Rechtszustand unbefriedigend sei. Es bestehe „erheblicher Reformbedarf“. Aus dem allgemeinen Schutz der Presse kann nur das allgemeine Ziel abgeleitet werden, nicht aber direkt die Details und die geseztliche Ausgestaltung – wer zu Presse gehört, wer abgehört werden darf, wessen Daten wie geschützt sind, welche Geheimnisse den staatlichen Lauschern verborgen bleiben müssen.
Der gesellschaftliche Streit um das Recht auf Privatsphäre dauert also schon an, seitdem es die Presse gibt. Wenn das Bundesverfassungsgericht die Vorratsdatenspeicherung für nichtig erklären würde, wäre der nächste Versuch einer beliebigen Regierung, die Bürger und die Presse unter dem Vorwand, „schwere Straftaten“ verhindern zu müssen, einzuschüchtern und auszuspionieren, schon vorprogrammiert. Journalisten, die nur den scheinbar bequemen Status qua ante wiederherstellen wollen, haben nicht begriffen, dass es um eine zentrale Frage der Demokratie geht – die Machtfrage: Wieviel Macht hat die Obrigkeit über die Untertanen? Und diese Frage muss immer wieder neu beantwortet werden.
Dieser Artikel erschien am 04.01.2007 in Telepolis. Ich habe einige Links korrigiert und ergänzt.
Wenn der Laptop zweimal klingelt
Ein Artikel von mir in der Netzeitung: „Wenn der Laptop zweimal klingelt“
„Voice over IP, das Telefonieren übers Internet, wird immer beliebter. Burkhard Schröder hat beim Marktführer Skype einige Tücken festgestellt und präsentiert – nicht nur deshalb – Alternativen.“ [mehr]
Operation Heisse Luft
Der angeblich „riesige Kinderporno-Skandal“ unter dem Code-Namen Operation „Himmel“ hat sich als Operation Heiße Luft erwiesen. Das Reizwort „Kinderpornografie“ verführt deutschen Medien häufig zu einer kruden Mixtur aus Halbwahrheiten, urbanen Märchen und glatten Falschmeldungen.
Bei hoch emotionalisierten Themen wie „Kinderpornografie bei [bitte selbst ausfüllen]“ werden journalistische Standards oft genug missachtet. Man sollte erst etwas publizieren, wenn man die Fakten überprüft hat. Das Statement eines Polizei- oder Justizpressesprechers ist keine Tatsache, die man ohne weitere Recherche einfach übernehmen könnte. Das hat sich jetzt bei der Operation „Himmel“ wieder bewiesen: Viel heiße Luft und wenig dahinter.
Der öffentliche Diskurs verwandelt sich aber allzu schnell in bloße Moraltheologie mit hysterischen Untertönen. Die Schlagzeilen Großer Skandal! Noch größerer Skandal! Größter Skandal! (Reuters garantieren kurzfristig Aufmerksamkeit, kombinieren die voyeuristische Lust mit dem sanften Gruseln über Sex and Crime und das Böse im Internet und hinterlassen bei den Rezipienten ein hilfloses Gefühl. Oder man bewundert kritiklos die rastlosen Strafverfolgungsbehörden, die angeblich bis zur Erschöpfung gegen eine übermachtige Hydra von Kriminellen im Internet kämpfen – nach dem Motto: Die tun was.

Bei der „Operation Himmel“ existieren nur drei Quellen, von denen alle anderen Medien – auch die Falschinformationen – abgeschrieben haben: Der MDR („Größter Fall von Kinderpornografie in Deutschland“, 13.09.2007), Spiegel Online („Riesiger Kinderporno-Skandal schockiert Deutschland“, 24.12.) und die ARD („Großangelegte Aktion gegen Kinderpornografie“ 25.12.)
Zentrale These ist der mehrfach variierte Satz bei Spiegel Online : „Ein Sprecher des bayerischen LKA hatte (…) erklärt, Kinderpornos seien auf dem Server eines Berliner Internet-Anbieters deponiert worden. Dieser Anbieter, laut der ARD, Strato, habe dann die Polizei eingeschaltet, weil ihm ein enormer Datentransfer auf den Servern auffiel.“
Der Provider hat das dementiert: „Bei solchen Routineuntersuchungen werden in der Regel keine Inhaltsanalysen vorgenommen, im Einzelfall kann dies jedoch notwendig sein. Sofern Strato-Mitarbeitern durch solche Analysen oder insbesondere durch Hinweise Dritter strafrechtlich relevante Inhalte bekannt werden, prüfen wir eine Anzeigeverpflichtung und eine Einschaltung der Behörden im Rahmen der gesetzlichen Bestimmungen.“ Laut der Süddeutschen handele es sich offenbar „um ein Missverständnis“
Dennoch taucht die strittige Behauptung der ARD ohne weitere Recherche in zahlreichen Artikeln auf, als sei das schon bewiesen. Einer hat also gelogen: Peter Burghardt, der Sprecher des bayerischen LKA, oder Carsten Zorger, der Sprecher von Strato – ein Grund, hier weiter zu recherchieren. Aber das macht niemand. Wie sollte man denn von einem „auffälligen Datenverkehr“ bei einem Provider auf 12000 Verdächtige „in 70 Staaten“ kommen? Niemand wagt heute noch zu behaupten, Strato hätte Kinderpornografie gehostet. Das wäre ohnehin extrem unwahrscheinlich und spräche zudem für eine kaum noch vorstellbare Dummheit der Täter. Schon seit Mitte der neunziger Jahre ist auch den Ermittlungsbehörden bekannt, dass derartige – in Deutschland strafbare – Angebote auf passwortgeschützten Web- oder FTP-Servern und, wenn überhaupt, dann im Ausland liegen. Jedem hätte auffallen müssen, dass die These der ARD entweder etwas Falsches suggeriert oder technisch unsinnig ist.
Laut Reuters habe der bayerische LKA-Sprecher Peter Burghardt gesagt, die Dimension des Skandals sei enorm. „So was ist uns noch nicht untergekommen.“ Entweder ist Burghardt von den Ermittlern falsch über die Fakten informiert worden oder er hat bewusst nicht ganz die Wahrheit verbreitet. Man kann jedoch verlangen, dass der Pressesprecher eines Landeskriminalamts über die Rechtslage und die Fakten bei einem strafrechtlichen Ermittlungsverfahren seiner Behörde annähernd vertraut ist. Die Empörung kann nicht echt gewesen sein. Mittlerweile ist klar, dass die „Operation Himmel“ nur wenig zutage gefördert hat, was strafrechtlich überhaupt relevant ist.
Auch die reißerischen Überschriften haben sich allesamt als falsch erwiesen. Vom „größtem Skandal“ kann man ohnehin schon deshalb nicht sprechen, weil bei der „Operation Marcy“ im Jahr 2003 sogar von 23000 Verdächtigen die Rede war. Auch hier spielen einige Medien bei der Berichterstattung eine fragwürdige Rolle, da – laut der Zeitschrift Gigi – einige der sichergestellten und im Fernsehen gezeigten „Tatmittel“ in Bibliotheken öffentlich zugängliche und legale Bücher waren. Irrtümer nimmt aber kaum jemand zum Anlass, die eigene Berichterstattung zu relativieren oder die Rezipienten darüber aufzuklären, dass der „größte Skandal“ keiner war, sondern dass es sich um eine klassische Zeitungsente handelte. Ein „Regret the Error“ wäre angebracht, ist aber in Deutschlands Medien die große Ausnahme.
Der Tagesspiegel spekuliert immerhin – jedoch ohne Beweise -, wie das fragliche strafbare Material hätte angeboten und abgerufen werden können: „Wahrscheinlich wählten die Beteiligten ein Verfahren, bei dem eine eigentlich harmlos klingende Internetadresse über Chatforen oder Mailinglisten bekannt gemacht wird. Diese Adresse verweist dann auf eine private Seite, die bei einem Internetanbieter angelegt wurde. Von dort aus können sich Interessenten Filmdateien kostenlos herunterladen. Diese werden allerdings verschlüsselt. Sie lassen sich erst dann öffnen, wenn zuvor gegen Bezahlung ein entsprechendes Passwort erworben wurde.“ Wann Internetadressen „harmlos“ klingen, darüber kann ebenso gerätselt werden: hardcoreporn_for_adults.com etwa oder bluemchensex.biz?

Spiegel Online schlägt eine andere Methode vor: „Um die illegalen Filme von den Servern an die Interessenten zu bringen, nutzten die Anbieter offenbar Chatforen im Internet, dem Usenet oder einfach E-Mails.“ Auch das ist – so vage formuliert – ganz einfach Unfug. E-Mails mit kinderpornografischen Anhängen (unverschlüsselt!) sind ein urbanes Märchen wie die präparierten Leckbildchen, die auf Schulhöfen verteilt worden seien, um Schüler drogenabhängig zu machen. Die meisten Straftaten im Zusammenhang mit Kinderpornografie werden seit Jahren per Internet Relay Chat begangen. Dort kann man sicher und unbeobachtet Daten austauschen, ohne dass das zurückverfolgt werden könnte. Filesharing-Dienste, die etwa über Tor anynomisiert werden, kommen dazu. Deshalb verfehlt die Forderung des Mediendesigners und hauptberuflichen „Jugendschützers“ Friedeman Schindler nach Zensur des World Wide Web und „dass etwa die Betreiber von Chat-Rooms ein hohes Schutzniveau realisieren, damit nicht der Chat zur Anbahnung von Kontakten der Szene genutzt werden kann“, das Thema, ist bloßer Lobbyismus für die eigene Sache und technisch abwegig.
Viele deutsche Medien suggerieren in ihrer Berichterstattung missverständlich, es gebe Websites, auf denen jemand zufällig oder per Google Kinderpornografie finden könnte. Das ist so nicht richtig: Eindeutige Kinderpornografie ist so gut wie in jedem Land der Welt mit einem funktionierenden Rechtssystem verboten. Anonyme Websites, die keinem Provider zugeordnet werden könnten, gibt es aber nicht. Die Strafverfolger könnten also prinzipiell immer nachprüfen, wer eventuell Verbotenes hostet. Man sollte auch nicht unterschlagen, dass es dem US-amerikanischen FBI erlaubt ist, Lockspitzel-Angebote ins Netz zu stellen, also selbst strafbare Handlungen zu begehen und kinderpornografische Angebote zu verbreiten, um Kriminelle damit zu fassen. Das geschah etwa bei der „Operation Landslide“, die 1999 in den Medien als „der größte Schlag gegen die kommerzielle Kinderpornografie aller Zeiten“ bezeichnet wurde.
Der bloße Besitz von Bildern, auf denen eindeutig Pornografie mit Kindern – also sexueller Missbrauch – gezeigt wird, ist jedoch nicht in allen Ländern – auch nicht in Europa – mit Strafe bedroht. Pornografie wird in vielen Ländern und Kulturen ohnehin ganz unterschiedlich definiert. Meldungen, es gebe bei einem Fall Verdächtige in sehr vielen Ländern weltweit, haben also wenig Aussagekraft.
In Deutschland ist es sogar verboten, Fotos oder Texte zu besitzen, die ein nur „wirklichkeitsnahes“ Geschehen zeigen; in den USA hingegen sind Schriften, die in Deutschland Tonträgern und Daten in dieser Hinsicht gesetzlich gleichgestellt sind, ganz ausgenommen, auch Abbildungen, die keine reale oder keine mit einer realen Person identifizierbare Person zeigen. Pornografisches Material mit „kindlich“ aussehenden Mangas oder Avataren sind also in den USA erlaubt.
Der kleine Medienhype über „Kinderpornografie in Second Life“, vom Politmagazin „Report Mainz“ am 07.05.2007 angestoßen, berücksichtigt zum Beispiel weder die unterschiedliche Gesetzeslage in den USA – dort, also auch in Second Life, war das Rollenspiel legal – noch die Tatsache, dass im besagten Fall in Second Life überhaupt keine Kinder beteiligt waren. Die mehr als fragwürdigen Behauptungen von „Report Mainz“, die abgefilmten Szenen mit scheinbar minderjährigen Avataren würden sich „ins Gehirn brennen“ und Pädokriminelle zu weiterm Tun anstacheln, sind durch wissenschaftliche Untersuchungen nicht belegt. Die journalistische Grundregel, mindestens zwei unabhängige Quellen zu befragen, wurde ohnehin missachtet. Es steht bei der Berichterstattung über diese heikle Thema oft vorab schon fest, was als allgemeines moraltheologischen Fazit gewünscht wird: Das Böse wird immer mehr im Internet und ist überall.
Auch bei der „Operation Himmel“ spielten die Medien eine zentrale Rolle: Das Sat.1-Magazin „Akte„, vor allem „Schlüsselfigur“ Ronald Matthäi, der nach Angaben des Magazins mit den Ermittlungsbehörden zusammenarbeitet, scheinen eine wahre Obsession entwickelt zu haben, das Thema zu skandalisieren. „Akte“ geriert sich selbst als quasi-strafverfolgende Institution. Diese Attitude widerspricht auch dem meistzitiertem Satz Hans-Joachim Friedrichs‘ und dem unwidersprochenen Credo des deutschen Journalismus: „Einen guten Journalisten erkennt man daran, dass er sich nicht gemein macht mit einer Sache, auch nicht mit einer guten Sache“.
Nach der „Operation Mikado“ wurde sogar eine Anzeige bei der Staatsanwalt Dessau gegen die Redaktion von „Akte“ gestellt: „Ein Mitarbeiter der Akte-Redaktion übergab Oberstaatsanwalt Vogt Anfang 2006 Ausdrucke von kinderpornografischen Websites und machte sich damit strafbar, da er das illegale Material in seinem Besitz hatte. (…) Weiterhin habe ein Filmteam die Beamten bei den anschließenden Hausdurchsuchungen begleitet und dabei u.a. kinderpornographisches Material abgefilmt.“ Wenn man zum Beispiel der Website des LKA Bayern glaubt, ist das strafbar. Law Blog sieht das anders: „Die bloße Tatsache, (zahlender) Kunde eines Kinderpornoanbieters zu sein, führt übrigens noch nicht notwendig zur Strafbarkeit. Das liegt am Gesetz selbst. § 184 b Abs. 4 Strafgesetzbuch stellt nicht jeden Kontakt mit Kinderpornografie unter Strafe.“ Dort (dejure.org/gesetze/StGB/184b.html) steht wörtlich, die Verbote gälten nicht für „Handlungen, die ausschließlich der Erfüllung rechtmäßiger dienstlicher oder beruflicher Pflichten dienen.“

Auch über das „zielgerichtete Surfen“ war man sich bei der „Operation Himmel“ nicht einig. Oberstaatsanwalt Peter Vogt meint laut Netzeitung: „Schon wenn zielgerichtet mit bestimmten Begriffen nach Kinderpornografie gesucht werde, macht man sich strafbar.“ Wie diese Suchworte und vom wem gerichtsfest festgestellt und gespeichert werden könnten, darüber schweigt man sich aus. Auch diese Behauptung ist schlicht Unsinn. Der Anwalt eines Betroffenen wird auf Law Blog zitiert: „Einige Ermittler gaben sogar zu Bedenken, dass man auf solche Seiten beim Surfen auch „Vereinigung Berliner Strafverteidiger erklärte am 11.01.2007: „Es muss davor gewarnt werden, durch den guten Zweck der Bekämpfung der Kinderpornografie jedwedes Mittel als geheiligt anzusehen.“ Das ist ein Satz, der vor allem bei der Berichterstattung über das Thema Kinderpornografie im Internet in Zukunft von den Medien beherzigt werden sollte. Die Behauptung Sven Karges, des Leiters für den „Bereich Illegale Inhalte“ beim Verband der deutschen Internetwirtschaft (Eco), der laut Yahoo.com gesagt haben soll, die 12000 Kinderporno-Verdachtsfälle seien die „Spitze eines Eisbergs“, hat also mit der Realität rein gar nichts zu tun.
Und noch eine gute Nachricht, die aber kaum jemand verbreiten wird, weil sie der gefühlten Sicherheitslage des durchschnittlichen Medienkonsumenten widerspricht: Die Zahl der Sexualdelikte gegenüber Kindern sind seit 1970 rückläufig, die Aufklärungsquote im Vergleich zu ähnlichen Straftaten sehr hoch. Klaus Wichmann, Staatsanwalt aus Halle, sagte der Tagesschau in genau der Sendung (www.tagesschau.de/multimedia/video/video252624.html), in der von einem „riesengroßen Akandal“ die Rede ist, besonnen und ganz richtig: Die Zahl der Täter sei gleich geblieben, nur könne man heute besser ermitteln. Die Steigerung der Ermittlungserfolge um 56 Prozent im letzten Jahr beweisen genau das – wie bei jeder polizeilichen Kriminalstatistik – und nicht, dass es mehr Straftaten gibt. Es besteht also kein Grund zu der Annahme, in Zukunft werde man „immer mehr“ Kinderpornografie im Internet finden.
Dieser Artikel erschien am 31.12.2007 in Telepolis. Ich habe einige Links korrigiert und ergänzt.
Journalisten: Geheimnisträger zweiter Klasse
Ein Artikel von mir bei Telepolis: „Journalisten: Geheimnisträger zweiter Klasse – Ist durch die Vorratsdatenspeicherung die Pressefreiheit in Gefahr? Die Journalistenverbände jammern, das jetzt in Kraft getretene Gesetz zur Vorratsdatenspeicherung degradiere sie zu „Berufsgeheimnisträgern zweiter Klasse“, „kastriere“ die Pressefreiheit, unterhöhle den Informantenschutz und lasse die Quellen versiegen. Wahr ist das nicht unbedingt – und die notwendigen Konsequenzen zieht auch kaum jemand.“ [mehr…]


-
-
Last posting:
-
-
Themen
- 3D
- About this Blog
- Ajax vom Teufelslauch
- Ancestry
- Babylonien
- Das Ministerium für Wahrheit informiert
- Deutsch des Grauens
- Die Online-Durchsuchung
- Die Rote Fahne
- Economy
- Feuilleton
- Gleisdreieck
- GPF
- Grenada
- Hausmitteilung
- Heimat
- Internet and Computer
- Israel
- KI
- Laos
- Lateinamerika
- Lautsprecher des Kapitals
- Leser fragen Burks
- Lifestyle
- Links I Like
- Media
- Meine Artikel
- Meine Bücher
- MoPo
- Panorama
- Polen
- Politics
- Privacy
- Radio Scharhörn
- Schach
- Science
- Second Life
- Security
- Sprengchemie
- Tweet of the day
- USA
- Vereinsmeierei
- Zitate, die man sich merken sollte
-
Archiv
- Oktober 2026
- September 2026
- August 2026
- Juli 2026
- Juni 2026
- Mai 2026
- April 2026
- März 2026
- Februar 2026
- Januar 2026
- Dezember 2025
- November 2025
- Oktober 2025
- September 2025
- August 2025
- Juli 2025
- Juni 2025
- Mai 2025
- April 2025
- März 2025
- Februar 2025
- Januar 2025
- Dezember 2024
- November 2024
- Oktober 2024
- September 2024
- August 2024
- Juli 2024
- Juni 2024
- Mai 2024
- April 2024
- März 2024
- Februar 2024
- Januar 2024
- Dezember 2023
- November 2023
- Oktober 2023
- September 2023
- August 2023
- Juli 2023
- Juni 2023
- Mai 2023
- April 2023
- März 2023
- Februar 2023
- Januar 2023
- Dezember 2022
- November 2022
- Oktober 2022
- September 2022
- August 2022
- Juli 2022
- Juni 2022
- Mai 2022
- April 2022
- März 2022
- Februar 2022
- Januar 2022
- Dezember 2021
- November 2021
- Oktober 2021
- September 2021
- August 2021
- Juli 2021
- Juni 2021
- Mai 2021
- April 2021
- März 2021
- Februar 2021
- Januar 2021
- Dezember 2020
- November 2020
- Oktober 2020
- September 2020
- August 2020
- Juli 2020
- Juni 2020
- Mai 2020
- April 2020
- März 2020
- Februar 2020
- Januar 2020
- Dezember 2019
- November 2019
- Oktober 2019
- September 2019
- August 2019
- Juli 2019
- Juni 2019
- Mai 2019
- April 2019
- März 2019
- Februar 2019
- Januar 2019
- Dezember 2018
- November 2018
- Oktober 2018
- September 2018
- August 2018
- Juli 2018
- Juni 2018
- Mai 2018
- April 2018
- März 2018
- Februar 2018
- Januar 2018
- Dezember 2017
- November 2017
- Oktober 2017
- September 2017
- August 2017
- Juli 2017
- Juni 2017
- Mai 2017
- April 2017
- März 2017
- Februar 2017
- Januar 2017
- Dezember 2016
- November 2016
- Oktober 2016
- September 2016
- August 2016
- Juli 2016
- Juni 2016
- Mai 2016
- April 2016
- März 2016
- Februar 2016
- Januar 2016
- Dezember 2015
- November 2015
- Oktober 2015
- September 2015
- August 2015
- Juli 2015
- Juni 2015
- Mai 2015
- April 2015
- März 2015
- Februar 2015
- Januar 2015
- Dezember 2014
- November 2014
- Oktober 2014
- September 2014
- August 2014
- Juli 2014
- Juni 2014
- Mai 2014
- April 2014
- März 2014
- Februar 2014
- Januar 2014
- Dezember 2013
- November 2013
- Oktober 2013
- September 2013
- August 2013
- Juli 2013
- Juni 2013
- Mai 2013
- April 2013
- März 2013
- Februar 2013
- Januar 2013
- Dezember 2012
- November 2012
- Oktober 2012
- September 2012
- August 2012
- Juli 2012
- Juni 2012
- Mai 2012
- April 2012
- März 2012
- Februar 2012
- Januar 2012
- Dezember 2011
- November 2011
- Oktober 2011
- September 2011
- August 2011
- Juli 2011
- Juni 2011
- Mai 2011
- April 2011
- März 2011
- Februar 2011
- Januar 2011
- Dezember 2010
- November 2010
- Oktober 2010
- September 2010
- August 2010
- Juli 2010
- Juni 2010
- Mai 2010
- April 2010
- März 2010
- Februar 2010
- Januar 2010
- Dezember 2009
- November 2009
- Oktober 2009
- September 2009
- August 2009
- Juli 2009
- Juni 2009
- Mai 2009
- April 2009
- März 2009
- Februar 2009
- Januar 2009
- Dezember 2008
- November 2008
- Oktober 2008
- September 2008
- August 2008
- Juli 2008
- Juni 2008
- Mai 2008
- April 2008
- März 2008
- Februar 2008
- Januar 2008
- Dezember 2007
-
Archiv spiggel.de
-
Intern
-
Burks' Bücher (Auswahl)
 Subscribe in a reader
-
-
-
About Burks
Spenden für burks.de via Paypal
-
Werkzeuge
Journalistische Recherche | Werkzeuge
Journalistische Recherche | Wirtschaft
Discord/Midjourney Duck.ai ChatGPT Deepseek Gemini Grok Claude Ancestry Israel | Literaturliste -
I like:
Achgut Elder of Ziyon fefe_blog_interim fisch+fleisch GeoCurrents (Martin W. Lewis) Günter Born Living in a Modemworld Daniel Voyager Kritiknetz Michael Roberts Blog PinkKosherNostra SciLogs Der Schockwellenreiter The Far Side unbesorgt.de (Roger Letsch) -
Europa und Russland
The Budapest Times (Ungarn) Le Figaro (Frankreich) The Guardian (UK) Infosperber (Schweiz) Jyllands Posten (Dänemark) Libération (Frankreich) Mediapart (fr., engl., es.) El País (Spanien) Pravda (Ukraine) Publico (Portugal) Rickard Falkvinge (Schweden) RT.DE (Russland) The Warsaw Voice (Polen) -
Israel und Naher Osten
Al Jazeera (Katar) Israel Hayom (Israel, engl.) Israelnetz (Israel, engl.) Jerusalem Post (Israel) Memri Mena-Watch -
Amerikas
Caracas Chronicles (Venezuela) CNN (USA) Clarín (Argentinien) Daily Beast (USA) Daily Kos (USA) El Blog de Abel (Argentinien) El Diario (Bolivien) El Dinamo (Chile) El Espectador (Kolumbien) enlazeZapatista (Mexiko) Foreign Policy (USA) Granma (Kuba) La República Perú Marginal Revolution (USA) Mother Jones (USA) naked capitalism (USA) New York Times (USA) Perúvian Times (Perú) Portal america21.de The Rio Times (Brasilien) Staebrok News (Guyana) The Diplomat (USA, Asia-Pacific region) Washington Post (USA) -
China
Beijing Rundschau (VR China) CGTN (VR China) CGTN Dokumentary (VR China) China Daily (VR China) Global Times (VR China) Shanghai Daily (VR China) The Paper (Sixth Tone) (VR China) South China Morning Post (Hongkong) Xinhua (VR China) -
Asien
GMB Akash (Bangladesh) The Hindu Indian Punchline (M.K. Bhadrakumar, Indien) The Japan Times (Japan) Nikkei Asia (Japan) The Times of India Việt Nam News -
Afrika
Allgemeine Zeitung (Namibia) The Herald (Südafrika) -
Australien
The Guardian Sydney Morning Herald -
Lifestyle & Leibesübungen:
Katha kocht Sportschule Choi -
Journalism | Science | Privacy | Computer
-
Meine Blogs
Recherchegruppe (über den DJV) German Privacy Fund e.V. (Tutorials) The Voice of Gor (seit 2011) Oasis of Lame Kaiila (Sim in Secondlife) Kasra-Fayeen (Sim in Secondlife, inaktiv) Kargash (Sim in Secondlife, inaktiv)